
Как принять OpenCart после переезда и не открыть лишнее
Безопасный перенос OpenCart начинается с резервной копии, проверки окружения и настройки доступа на новом сервере. После переезда я отдельно проверяю конфиги витрины и админки, закрываю служебные файлы и прохожу оформление заказа. Ни смена хостинга, ни сертификат сами по себе не устраняют уязвимости движка и модулей.
Что сохранить и проверить до переноса OpenCart
Я начинаю с границ работы: переносим существующий магазин или одновременно меняем версию движка. Это разные задачи. В плане проверки отмечаю версии OpenCart, темы, расширений и PHP, способ подключения к базе и правила веб-сервера. Для магазина с доработками сначала нужна закрытая тестовая копия. Если заказываете проверку информационной безопасности, включите в результат перечень проверенных настроек и найденных проблем. Фраза «магазин открылся» слишком мало говорит о сохранности данных и доступе к служебным файлам.
Резервная копия должна содержать базу, код, изображения товаров, установленные модули и нужные служебные данные. Встроенная выгрузка базы не заменяет копирование файлов. Я проверяю состав архива и восстановление на отдельной площадке, доступной только участникам переноса. Копию храню отдельно от переносимого сайта и ограничиваю доступ к ней. Сам по себе сбой не означает потерю всех данных, а срок восстановления зависит от объёма и готовности копий. Бэкап, который никто не пробовал восстановить, пока остаётся обещанием.
Тестовую копию я изолирую и от покупателей, и от рабочих интеграций. До проверки заказа выясняю, не отправит ли она настоящее письмо, уведомление или запрос во внешнюю систему. Для испытаний согласую тестовые режимы и получателей, а фоновые задания запускаю только после проверки назначения. Иначе репетиция переноса начнёт жить собственной торговой жизнью. Результаты проверки записываю вместе с условиями: какие интеграции отключены, какие проверены и что потребуется включить при запуске. Это помогает отличить неисправность переноса от ожидаемого ограничения тестовой площадки.
Требования к PHP и расширениям беру для конкретного выпуска OpenCart и каждого значимого модуля. Единой подходящей версии PHP для всех магазинов нет. Проверяю окружение, которое обслуживает сайт: настройки в командной строке могут отличаться. В перечень проверки включаю OpenSSL, работу с изображениями, архивами и базой, если они требуются выбранной сборке. Несовместимость обычно проявляется ошибками выполнения; она сама по себе не доказывает наличие уязвимости. А совместимость со старой средой ещё не подтверждает её безопасность.
До переключения я определяю, где будут приниматься новые заказы, как остановить запись на время заключительного копирования и кто разрешает запуск. Иначе на двух площадках могут появиться разные данные. Для возврата на прежний сервер нужен отдельный план сохранения заказов, поступивших после переключения. Простое восстановление вчерашней базы их затрёт. Подробности состава копии я вынес в материал про резервную копию сайта. Здесь мой критерий простой: копия восстанавливается, а точка возврата понятна всем участникам.
- Зафиксировать состав магазина и окружение
- Восстановить копию отдельно от рабочего сайта
- Определить порядок остановки записи и возврата
Как исправить конфиги витрины и админки
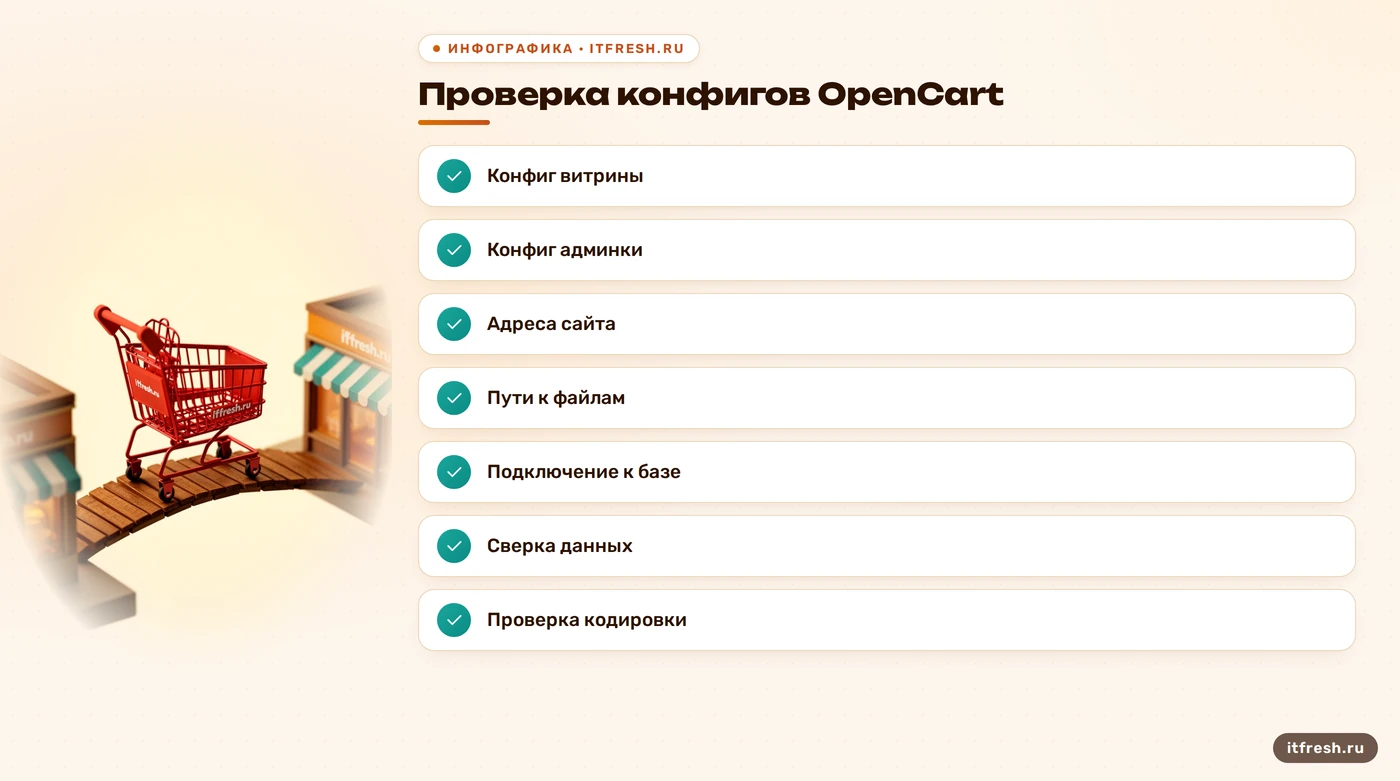
После копирования я проверяю два файла: config.php в корне магазина и config.php в каталоге админки. При стандартном имени каталога второй путь — admin/config.php; после переименования путь будет другим. Файлы различаются. Например, в исходниках ветки OpenCart 3.x DIR_APPLICATION указывает на разные каталоги для витрины и панели управления. Копировать один конфиг поверх другого нельзя. Проверяю каждый по назначению: адреса, абсолютные пути и реквизиты подключения к базе. Одинаковое имя файла здесь обманчиво. Очень удобная ловушка для поспешного переноса.
Реквизиты базы сверяю в обоих конфигах: имя сервера, базу, пользователя и префикс таблиц, если он задан в этой сборке. После импорта проверяю, что магазин читает именно перенесённую базу, а тестовая копия не пишет в рабочую. Отдельно смотрю кодировку: русские названия товаров, адреса и комментарии к заказам должны сохраниться без искажений. Требование из экспертной базы проверить UTF-8 не означает, что нужно вслепую менять кодировку всех таблиц. Я сохраняю совместимость с исходной базой и проверяю реальные данные.
Неверный адрес в конфиге может вызвать переход на старый сайт, неправильные ссылки или ошибки входа. Из этого не следует, что любой такой переход обязательно раскрывает данные. Я смотрю конечный адрес в браузере и фактические запросы страницы: куда отправляется форма входа, откуда загружаются изображения, где оформляется заказ. Если изменился домен, дополнительно проверяю настройки магазинов и расширений, которые хранят собственные адреса. Все найденные старые привязки заношу в список исправлений, а не пытаюсь угадать их по одной открывшейся странице.
После импорта я сравниваю состав товаров, покупателей и заказов с исходной площадкой на согласованный момент остановки записи. Одного общего количества строк мало: проверяю последний заказ, его позиции, сумму и статус, затем открываю несколько карточек с изображениями и вариантами товара. Это одновременно проверка переноса базы и связей с файлами. Если витрина работает, а админка падает, возвращаюсь к различиям конфигов, путям и журналам ошибок. Раздавать права на запись всему дереву сайта ради зелёной страницы в браузере — плохой способ диагностики.
- Редактировать оба конфига отдельно
- Сверить базу, пути и адреса
- Сравнить данные после импорта
Какие права нужны файлам и где хранить storage
Права я выбираю после проверки владельца файлов и пользователя, от которого работает PHP. Универсальной пары чисел для любого хостинга нет. Каталогу нужен доступ на проход, конфигу — чтение для процесса приложения, служебным каталогам — запись там, где её требует магазин. Конфиги и код после завершения настройки по возможности оставляю без записи со стороны приложения. При обновлении порядок может меняться, поэтому его надо описать заранее. Если витрина перестала работать после ограничения прав, сначала выясняю, какая операция запрещена, и исправляю конкретный доступ.
Режим 777 разрешает запись всем локальным пользователям, но не выдаёт посетителю сайта учётную запись автоматически. Реальная опасность в том, что лишняя возможность записи упрощает изменение файлов при наличии другого доступа или ошибки приложения. Обратная крайность тоже мешает: закрыть служебный каталог от процесса PHP — значит сломать нужные операции магазина. Я составляю короткий перечень доступов: кто читает конфиги, кто меняет код, куда приложение пишет файлы. Такой перечень полезнее рекурсивной команды из чужого чек-листа.
У storage проверяю фактическое расположение и содержимое именно этой версии. В OpenCart 3.x с ним связаны, в частности, кэш, логи, сессии и загрузки. Я выношу служебное хранилище за пределы веб-корня и проверяю DIR_STORAGE в обоих конфигах, где эта константа используется. В исходниках штатного переноса storage для ветки 3.x обновляются оба файла. После этого проверяю запись кэша и логов, вход в панель и операции с файлами. Перенос каталога без исправления ссылок на него только меняет одну проблему на другую.
Чтение storage через браузер может раскрыть чувствительные данные, но не означает автоматического получения всей базы и админки. Последствия зависят от того, какие файлы доступны. Отдельно проверяю отсутствие публичных архивов сайта, выгрузок базы и резервных копий конфигов. Закрытая выдача файлов по HTTP и ограничения файловой системы решают разные задачи: веб-сервер способен отдать файл, который ему разрешено читать. Поэтому изменение прав на .htaccess само по себе не запрещает скачивание других служебных файлов. Проверяю результат запросом снаружи, без авторизации.
- Определить владельца файлов и пользователя PHP
- Оставить запись только там, где она нужна
- Убрать storage и резервные копии из публичного доступа
Почему .htaccess и HTTPS нужно проверять снаружи
На Apache я проверяю, какие правила действительно применяются. При AllowOverride None и AllowOverrideList None файлы .htaccess игнорируются. Если правила хранятся в них, разрешаю только нужные директивы с учётом содержимого файла и настроек хостинга. При доступе к основному конфигу веб-сервера правила можно разместить там. Отсутствие .htaccess само по себе не доказывает ни утечку, ни открытый просмотр каталогов: важна действующая конфигурация. Зато потерянные правила перенаправления часто объясняют, почему после переезда ломаются привычные адреса страниц.
Правила беру из своей сборки OpenCart и переношу осознанно. В штатном файле ветки 3.x есть ограничения выдачи служебных расширений и обработка адресов витрины. Это не универсальная защита от всех ошибок. На Nginx файл .htaccess не применяется: нужны правила в его конфигурации. Если Nginx стоит перед Apache и самостоятельно отдаёт часть файлов, проверяю оба слоя. Наличие файла в архиве ещё ничего не говорит о защите на новой площадке. Галочка «скопировано» красиво выглядит в отчёте и совершенно не интересует веб-сервер.
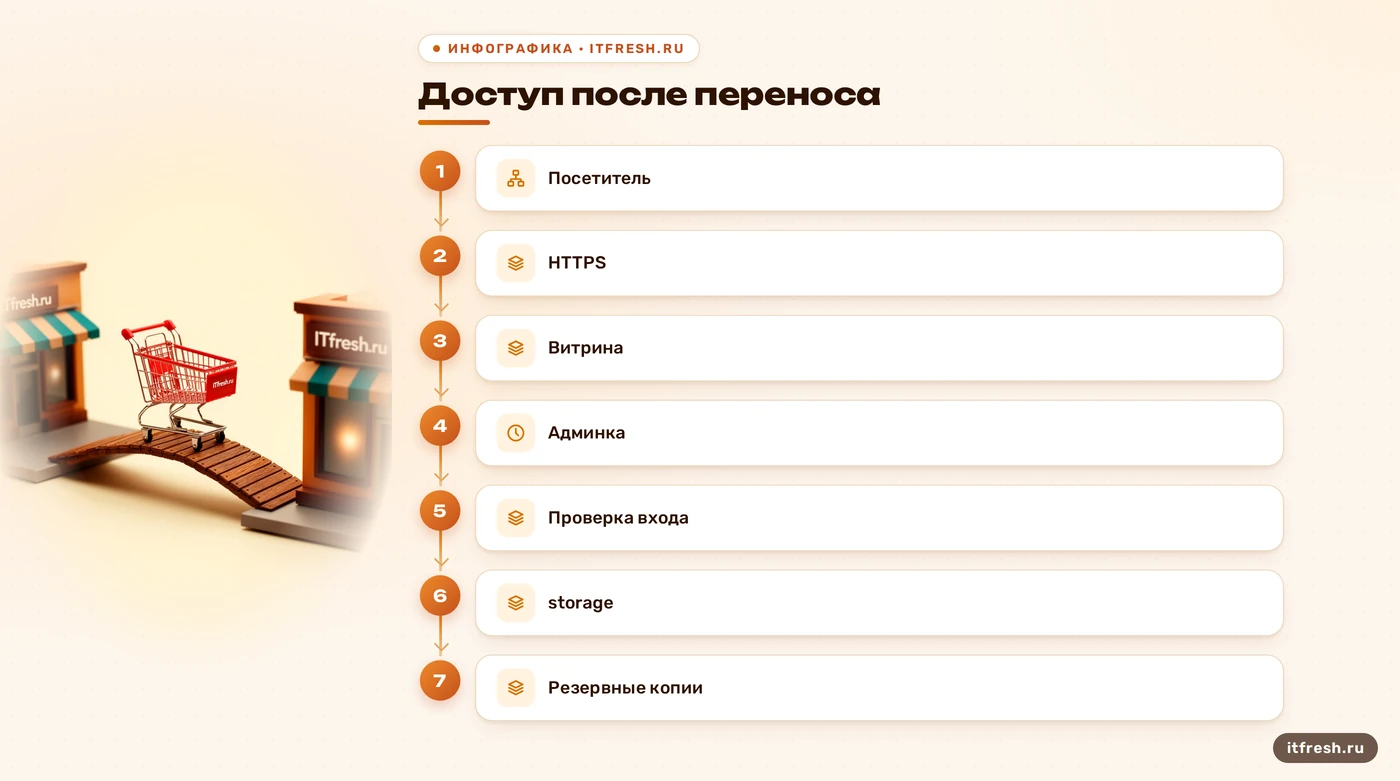
HTTPS включаю до передачи через новую площадку паролей и данных покупателей. Проверяю сертификат для нужного имени, вход в админку, корзину и оформление заказа. HTTP без шифрования допускает чтение и изменение трафика тем, кто находится на пути соединения; это не означает, что любой посетитель способен перехватить любую сессию. Сам сертификат не исправляет ошибки OpenCart или модулей. Поэтому я отдельно прохожу защиту соединения и доступ к файлам. У этих проверок разные причины и разные результаты.
Перенаправление на HTTPS настраиваю с учётом того, где завершается TLS. Если соединение расшифровывает внешний балансировщик, Apache за ним может видеть обычный HTTP даже при защищённом подключении покупателя. Слепое правило по признаку HTTPS способно создать цикл. Я проверяю переходы для витрины, админки и внутренних страниц и исключаю возврат на старый адрес. Внешний запрос к служебному файлу не должен возвращать его содержимое. Красивую страницу ошибки тоже проверяю: важно отсутствие данных в ответе, а не только картинка с запретом.
- Установить, какой сервер отдаёт каждый тип файлов
- Проверить применение правил и закрытие служебных данных
- Проверить HTTPS и переходы без зацикливания
Какие уязвимости остаются после смены хостинга
Переезд не исправляет код движка и расширений. Я составляю список установленных компонентов и проверяю сообщения об уязвимостях по конкретным версиям. Неиспользуемый модуль сначала отключаю на тестовой копии и проверяю зависимости, затем удаляю штатным способом. После завершения установки удаляю каталог install, если он оказался в перенесённых файлах. Этот шаг прямо указан в документации OpenCart. Для общих мер есть отдельный разбор защиты OpenCart от взлома; здесь меня интересует, что сохранилось или открылось именно после переноса.
Два идентификатора из исходного текста реальны: GHSA-qx44-885h-7p56 соответствует CVE-2024-21515, GHSA-pqhq-77pw-763c — CVE-2024-21516. Это отражённые XSS в административных функциях: обработке имени файла журнала и каталога файлового менеджера. Описанные сценарии требуют действий пользователя и знания адреса панели. Я не превращаю их в утверждение, что любой магазин этой ветки немедленно отдаёт базу посетителю. Для оценки проверяю функцию, условия эксплуатации и установленный код, а не только знакомое слово OpenCart в карточке.
У карточек есть существенная оговорка: описанное исправление перенаправления неполное, а сценарий для уже вошедшего администратора требует отдельной проверки. Кроме того, описание CVE-2024-21516 в NVD указывает диапазон от 4.0.0.0 до 4.1.0.0, не включая верхнюю границу, тогда как карточка GHSA сохраняет открытый диапазон. Я не назначаю одну версию гарантированно безопасной по такому расхождению. Сверяю актуальные сообщения и изменения кода для установленной сборки. Обновление выполняю после проверки темы, модулей и возврата на тестовой площадке.
Сканирование использую как дополнительный источник находок. Результат OpenVAS зависит от доступных проверок и настроек сканирования; он не гарантирует обнаружение XSS внутри административной сессии. Я сохраняю настройки и результаты, затем вручную проверяю относящиеся к магазину замечания. Для найденной проблемы записываю компонент, подтверждение, способ устранения и повторную проверку. Если подтвердить исправление пока нельзя, ограничиваю доступ к затронутой функции и оставляю задачу открытой. Пустой отчёт сканера не превращаю в сертификат неуязвимости.
- Проверить движок, тему и расширения
- Удалить оставшийся каталог install
- Подтвердить исправления, затем повторить проверку
Как принять переезд: условный разбор и контроль
Разберу учебный сценарий для студии «Хрусталь-Сервис» из условия статьи. Это пример приёмки, а не история реального заказчика. Магазин на OpenCart 3.x копируют на новый хостинг. Витрина открывается, но в конфиге панели остаётся прежний путь, а storage не перенесён вместе с нужными служебными данными. У меня три условия допуска к запуску: исправлены оба конфига, приложение работает с новым хранилищем, внешний запрос не раскрывает служебные файлы. Отдельно проверяю версию кода и расширения: настройка путей не заменяет исправление уязвимостей.
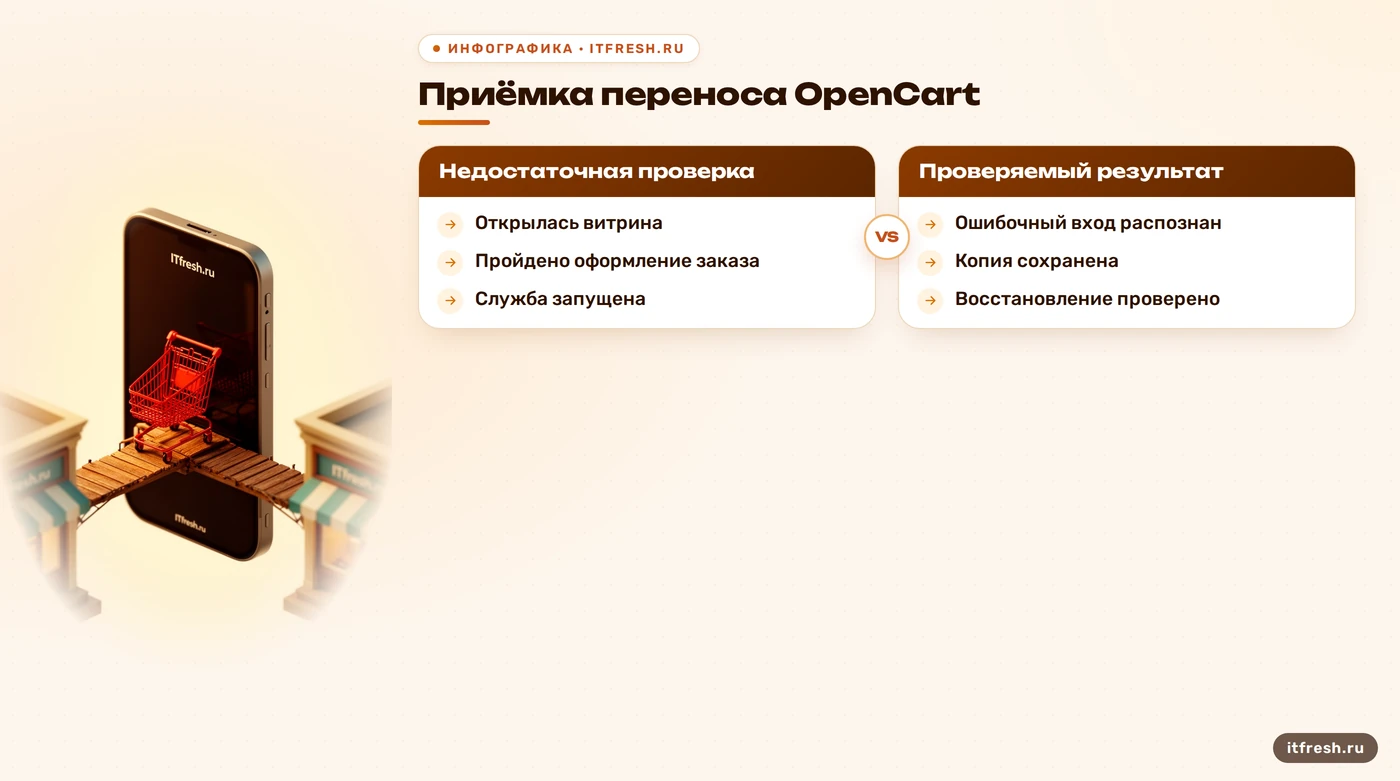
В этом сценарии сначала исправляю пути по отдельности в двух конфигах и проверяю доступ PHP к служебным каталогам. Затем прохожу вход администратора, открытие товара, добавление в корзину и тестовое оформление без реального списания денег. Сравниваю созданный заказ в панели с данными на новой площадке и проверяю отображение русского текста. Плановое окно переноса определяю по пробному копированию и восстановлению; обещать одинаковый срок любому магазину бессмысленно. Результат примера — согласованный набор проверок, по которому можно принять работу или вернуть её на исправление.
Для наблюдения после запуска собираю журналы веб-сервера, PHP и приложения там, где они настроены в конкретном окружении. Неудачный вход в OpenCart не обязан появляться в системном journal. Fail2ban подключаю только при наличии пригодных записей: нужен фильтр под фактический формат и источник событий. Для файлов настраивается logpath, для backend systemd используется journalmatch. Перед включением блокировок проверяю распознавание ошибочного входа и отсутствие срабатывания на обычную работу. Запущенная служба без подходящего журнала умеет главным образом числиться запущенной.
В акте приёмки оставляю результаты проверок, список нерешённых замечаний, порядок возврата и ответственного за дальнейшие обновления. Неизвестные администраторы, новые файлы кода или неожиданные переходы требуют расследования, но отдельный симптом ещё не устанавливает причину. При признаках компрометации сохраняю журналы и копию состояния, ограничиваю доступ и разбираю источник изменений. Последовательность проверки описана и в статье про аудит безопасности сайта. Перенос завершён, когда работа магазина проверена, замечания разобраны и наблюдение действительно получает события.
- Пройти сценарии покупателя и администратора
- Зафиксировать результаты и открытые замечания
- Назначить ответственного за журналы и обновления
Частые вопросы
Какие права назначить файлам OpenCart после переноса?
Сначала определите владельца файлов и пользователя PHP. Приложению нужны чтение кода и запись в предусмотренные служебные каталоги. Универсальный набор прав без учёта окружения может как открыть лишнее, так и остановить магазин.
Нужно ли менять оба config.php?
Да, проверьте конфиг витрины и конфиг в фактическом каталоге админки: пути, адреса и подключение к базе. Они различаются, поэтому копировать один поверх другого нельзя.
Достаточно ли установить сертификат и скопировать .htaccess?
Нужно проверить HTTPS, переходы и закрытие служебных файлов снаружи. Apache может игнорировать .htaccess из-за настроек, а Nginx этот файл не применяет. Сертификат не устраняет ошибки кода.
Какую версию поставить для исправления двух указанных XSS?
Я не даю общей гарантии по номеру версии: карточки описывают неполное исправление, а для CVE-2024-21516 расходятся диапазоны. Нужны актуальная проверка установленного кода и испытание обновления на копии магазина.
Что делать, если после запуска обнаружены признаки взлома?
Ограничьте доступ к затронутой части, сохраните журналы и состояние файлов, проверьте учётные записи и изменения кода. Восстановление из копии проводите после разбора причины: иначе та же ошибка может остаться доступной.
Источники
- OpenCart: установка, требования и резервное копирование — Первоисточники для проверки требований конкретного выпуска, удаления install, размещения storage вне веб-корня и отличия резервной копии базы от копии файлов. https://github.com/opencart/opencart/blob/master/docs/getting-started/installation.md ; https://github.com/opencart/opencart/blob/master/docs/getting-started/system-requirements.md ; https://github.com/opencart/opencart/blob/master/docs/admin-interface/system/maintenance/README.md
- OpenCart: исходный код ветки 3.x — На примере тега 3.0.3.9 проверены различия конфигов, DIR_APPLICATION, DIR_STORAGE, параметры базы, служебные каталоги, кодировка соединения и штатные правила .htaccess. Это пример устройства ветки, а не рекомендация версии для установки. https://github.com/opencart/opencart/tree/3.0.3.9/upload ; https://github.com/opencart/opencart/blob/3.0.3.9/upload/install/controller/install/step_3.php ; https://github.com/opencart/opencart/blob/3.0.3.9/upload/admin/controller/common/security.php
- Apache HTTP Server: применение правил и HTTPS — Проверены AllowOverride и AllowOverrideList, применение .htaccess, различие правил HTTP и прав файлов, а также особенности перенаправления при завершении TLS перед Apache. https://httpd.apache.org/docs/2.4/mod/core.html#allowoverride ; https://httpd.apache.org/docs/2.4/howto/htaccess.html ; https://httpd.apache.org/docs/2.4/rewrite/remapping.html
- NVD и карточки GHSA: XSS в OpenCart — Подтверждены CVE-2024-21515 и CVE-2024-21516, условия эксплуатации и оговорка о неполном исправлении. Для второй записи выявлено расхождение диапазонов NVD и GHSA. https://nvd.nist.gov/vuln/detail/cve-2024-21515 ; https://nvd.nist.gov/vuln/detail/cve-2024-21516 ; https://github.com/advisories/GHSA-qx44-885h-7p56 ; https://github.com/advisories/GHSA-pqhq-77pw-763c
- Fail2ban: руководство по jail.conf — Проверены необходимость подходящего фильтра и источника событий, параметры logpath, backend и journalmatch. https://github.com/fail2ban/fail2ban/blob/master/man/jail.conf.5
- Greenbone: возможности и ограничения сканирования — Проверены зависимость обнаружения от настроек и доступных проверок, отличие проверки хоста с учётными данными от гарантии проверки административных функций магазина. https://docs.greenbone.net/GSM-Manual/gos-24.10/en/scanning.html