
Безопасность OpenCart: не просто рекомендации, а необходимость
OpenCart — популярная CMS, но без должного подхода к безопасности она становится открытой мишенью для хакеров. Особенно это актуально для тех, кто работает с магазинами на этой платформе. В этой статье расскажу, как реально защитить ваш магазин от взлома, и почему это важно.
Почему OpenCart нуждается в особой защите
OpenCart — это мощная и гибкая платформа, но именно её гибкость делает её уязвимой, если не следовать базовым правилам безопасности. Важно понимать, что даже при использовании последних версий, как OpenCart 4.0.0.0, с добавленной дополнительной защитой админки, всё равно есть множество способов, которыми злоумышленники могут проникнуть в систему. Особенно это касается устаревших версий, которые не получают обновлений. Кто-то думает, что если сайт работает, значит он безопасен. Это не так. Сайт может работать, а быть полностью открыт для взлома. Система должна быть не просто функциональной, а защищённой.
Если вы не знаете, какая версия OpenCart у вас установлена, вы не можете быть уверенным в том, что уязвимости уже устранены. В OpenCart 3.0.4.1 уже реализовано обновление jQuery, что помогает устранить уязвимости, но если вы не обновляете систему, вы остаётесь в прошлом. А в прошлом — много проблем. И если вы не делаете этого регулярно, вы просто ждёте, пока кто-то найдёт вашу слабую точку. Это как жить в доме с открытыми окнами в шторм. Вы не заметите, как кто-то войдёт.
Некоторые считают, что если у них есть антивирус и брандмауэр, всё в порядке. Но веб-атаки не всегда работают через сетевой уровень. Они могут быть направлены прямо на сам сайт. И если вы не учитываете специфику OpenCart, то можете потерять контроль над всем. Это не миф, это реальность. Если вы не следите за обновлениями и не применяете простые меры безопасности, вы просто делаете себе больно.
Вот почему важно не просто ставить OpenCart, а тщательно настраивать и следить за ней. Всё начинается с простых вещей: перемещения папки storage, удаления папки install, изменения имени админки и ограничения доступа по IP. Без этих шагов вы не защитите себя от базовых уязвимостей. Кто-то думает, что если всё работает — значит всё ок. Но это не так. Работающая система — это не гарантия безопасности. Всегда есть риск. И если вы не готовы к нему, вы можете столкнуться с серьёзными последствиями.
Все эти меры — не магия, а элементарная забота о безопасности. Если вы не делаете их, вы просто не думаете о будущем. А будущее — это не только продажи, но и защита данных. И если вы не готовы к этому, вы можете оказаться в ситуации, когда всё, что вы строили, — просто на бумаге.
- Перемещение папки storage
- Удаление папки install
- Изменение имени папки admin
- Ограничение доступа к /admin по IP
Обновления и модули безопасности
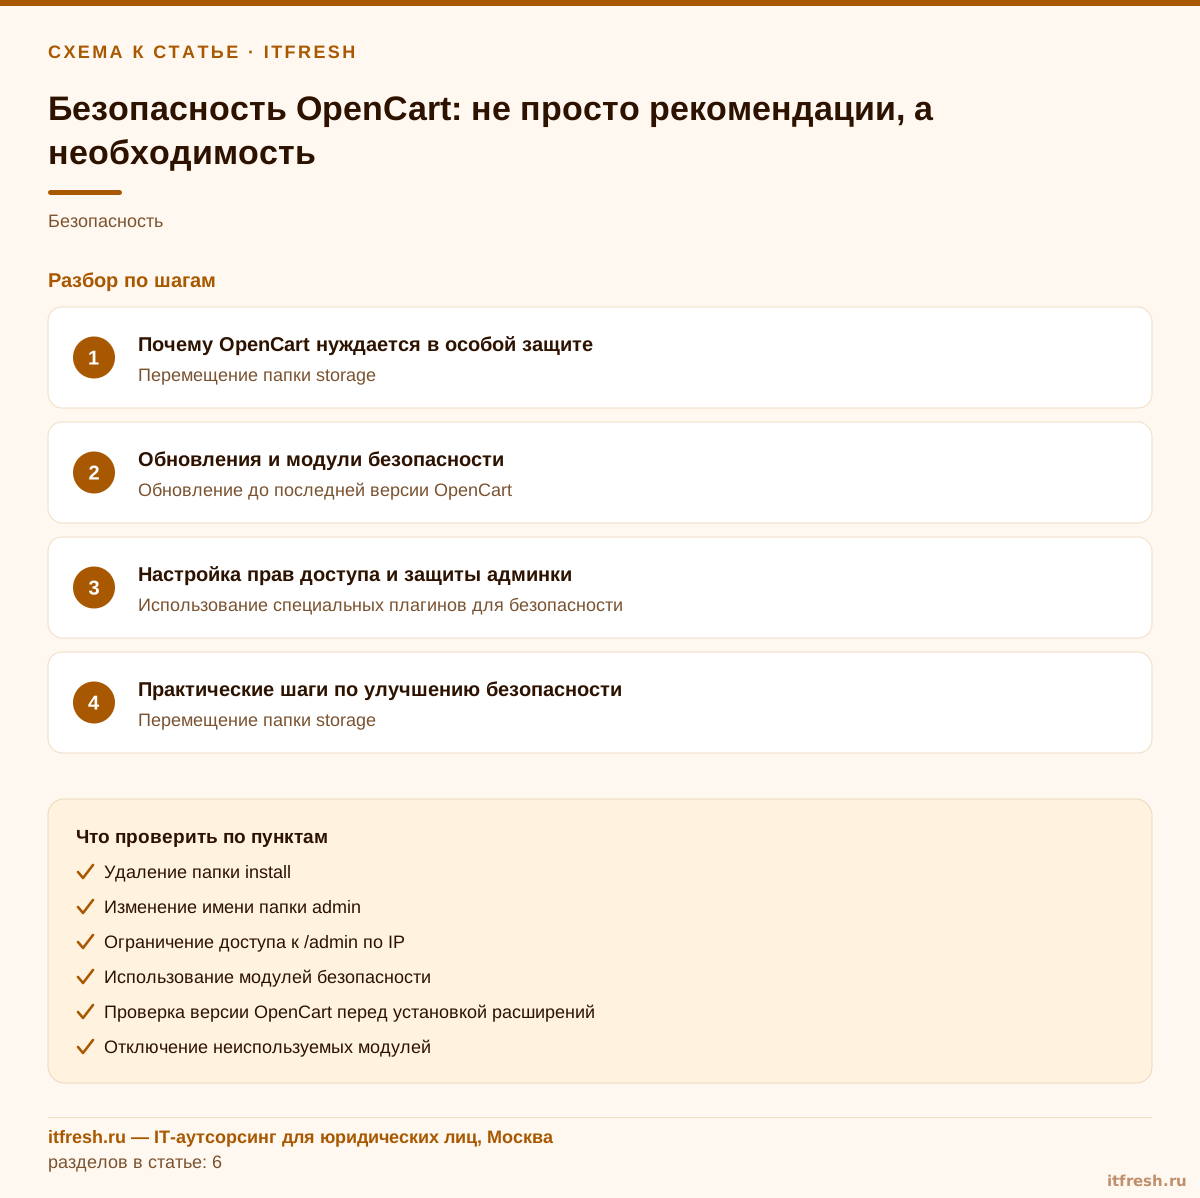
Одним из ключевых факторов безопасности является регулярное обновление OpenCart и используемых расширений. В OpenCart 3.0.4.1 уже реализовано обновление jQuery, что помогает устранить уязвимости. Однако многие пользователи забывают об этом, и их магазины остаются уязвимыми к атакам, которые уже давно известны. Обновления — это не просто новая версия. Это исправление ошибок, которые могут быть использованы злоумышленниками. И если вы не обновляете систему, вы просто позволили этим ошибкам остаться.
Важно не только обновлять OpenCart, но и проверять, какие расширения вы используете. Многие из них — не более чем рекламные трекеры или хакерские скрипты, маскирующиеся под полезные модули. В OpenCart доступна система расширений для усиления безопасности, но не все из них проверены. И если вы не знаете, какую версию OpenCart используете, вы не можете быть уверенным в том, что обновления будут работать корректно. Это как сажать семена в землю, не зная, что она плодородна.
Модуль Sapphire FREE является модулем безопасности для OpenCart. Он может значительно повысить уровень защиты, особенно если вы не хотите вручную настраивать каждый аспект. Но и он не универсален. Всё зависит от того, как вы его настраиваете и какие у вас требования. Не стоит думать, что модуль — это «волшебная палочка». Он может быть полезным, но только если вы знаете, как с ним работать.
Если вы не понимаете, какую версию OpenCart используете, вы не можете быть уверенным в том, что ваша система защищена. Это как ехать на автомобиле, не зная, в каком состоянии он находится. И если вы не проверяете версию, вы не знаете, какие уязвимости могут быть у вас. И это — не вопрос «когда», а «когда именно». Всё зависит от того, насколько быстро вы обновитесь.
Многие сисадмины считают, что если они не видят проблем, значит всё хорошо. Но в безопасности нет места для лени. Если вы не проверяете версию и не обновляете систему, вы просто откладываете взрыв. А взрывы не ждут, особенно если вы не думаете о безопасности. И если вы не обновляете систему, вы не только рискуете, но и увольняете себя от ответственности.
- Обновление до последней версии OpenCart
- Использование модулей безопасности
- Проверка версии OpenCart перед установкой расширений
- Отключение неиспользуемых модулей
Настройка прав доступа и защиты админки
Защита административной панели — это основа безопасности. Даже если у вас стоит последняя версия OpenCart, если вы не меняете стандартные пути доступа, не ограничиваете IP, не устанавливаете специальные плагины для безопасности, вы делаете свой магазин легкой мишенью. Многие сисадмины игнорируют такие меры, считая их «мелочами», но именно эти мелочи становятся причиной взломов.
Если вы не знаете, как правильно настроить доступ, лучше обратиться к профессионалам, потому что это может стоить вам не только времени, но и денег. Плагины для безопасности — это не просто «добавить и забыть». Они требуют настройки, мониторинга и обновления. Если вы не делаете этого, вы просто делаете себе больно.
Для усиления безопасности можно использовать специальные плагины, которые позволяют управлять доступом к админке. Также стоит использовать префиксы таблиц в базе данных — это делает эксплуатацию уязвимостей более сложной. В OpenCart 4.0.0.0 добавлена дополнительная безопасность админки, но это не гарантирует полной защиты. Всё ещё нужно следить за тем, как вы настраиваете систему.
Система безопасности — это не «всё или ничего». Это комплекс мер. И если вы не настраиваете одну из них, вы можете быть уверенным, что взлом произойдёт. Это не вопрос «когда», а «когда именно». Если вы не ограничиваете доступ к админке, вы просто открываете дверь для всех. И если вы не используете специальные плагины, вы теряете возможность контролировать, кто и когда заходит в систему.
Вот почему важно не просто ставить OpenCart, а тщательно настраивать и следить за ней. Всё начинается с простых вещей: перемещения папки storage, удаления папки install, изменения имени админки и ограничения доступа по IP. Без этих шагов вы не защитите себя от базовых уязвимостей. Если вы не делаете этого, вы просто ждёте, пока кто-то найдёт вашу слабую точку. И когда найдёт — вы уже будете страдать.
- Использование специальных плагинов для безопасности
- Префиксы таблиц базы данных
- Ограничение доступа к /admin по IP
- Смена стандартных путей доступа
Практические шаги по улучшению безопасности
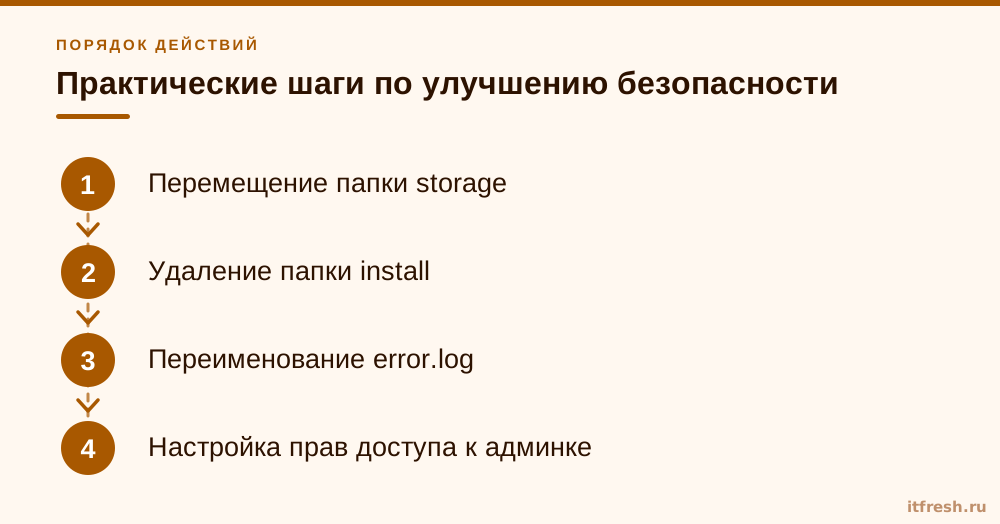
Часто клиенты обращаются ко мне, когда уже произошёл взлом, и они не представляют, с чего начать. Но если вы будете следовать простым правилам, таких проблем можно избежать. Например, перемещение папки storage — это простая, но эффективная мера. В некоторых случаях она может спасти ваш магазин от автоматизированной атаки. И если вы не делаете этого, вы просто позволили злоумышленникам получить доступ к вашим данным.
Если вы не удалили папку install после установки, то это уже потенциальная уязвимость. Также стоит обратить внимание на файл error.log — его тоже нужно переименовать или удалить, чтобы злоумышленники не могли получить информацию о внутреннем устройстве системы. Все эти действия — не магия, а элементарная забота о безопасности. Если вы не делаете их, вы просто делаете себе больно.
Существует множество способов защитить OpenCart, и большинство из них просты. Например, изменение имени папки admin, использование префиксов таблиц и ограничение доступа по IP — всё это можно сделать за считанные минуты. Но если вы не делаете этого, вы просто делаете себе больно. И если вы не делаете этого, вы не защищаетесь. Это не вопрос «когда», а «когда именно».
Все эти меры — не магия, а элементарная забота о безопасности. Если вы не делаете их, вы просто не думаете о будущем. А будущее — это не только продажи, но и защита данных. И если вы не готовы к этому, вы можете оказаться в ситуации, когда всё, что вы строили, — просто на бумаге. Всё зависит от того, насколько вы готовы к ответственности.
Если вы не делаете этих шагов, вы просто делаете себе больно. И если вы не делаете их, вы не защищаетесь. Это не вопрос «когда», а «когда именно». Если вы не делаете этих шагов, вы просто делаете себе больно. И если вы не делаете их, вы не защищаетесь. Это не вопрос «когда», а «когда именно». Всё зависит от того, насколько вы готовы к ответственности.
- Перемещение папки storage
- Удаление папки install
- Переименование error.log
- Настройка прав доступа к админке
Типовые ошибки и заблуждения
Одной из самых распространённых ошибок является убеждение, что если сайт работает, значит он безопасен. Это неверно. Работающий сайт может быть полностью открыт для взлома. Кто-то думает, что если у него есть антивирус, значит всё в порядке. Но веб-атаки работают не через сетевой уровень, а через сам сайт. И если вы не учтёте специфику OpenCart, вы можете потерять контроль.
Многие сисадмины считают, что если они не видят проблем, значит всё хорошо. Но в безопасности нет места для лени. Если вы не проверяете версию и не обновляете систему, вы просто откладываете взрыв. А взрывы не ждут, особенно если вы не думаете о безопасности. Это как жить в доме с открытыми окнами в шторм. Вы не заметите, как кто-то войдёт.
Ещё одна ошибка — это игнорирование уязвимостей в старых версиях. В OpenCart 3.0.4.1 уже реализовано обновление jQuery, но если вы не обновляете систему, вы остаётесь в прошлом. А в прошлом — много проблем. И если вы не делаете этого регулярно, вы просто ждёте, пока кто-то найдёт вашу слабую точку.
Иногда люди думают, что модуль безопасности — это «волшебная палочка». Но это не так. Модуль — это инструмент, который нуждается в настройке. И если вы не настраиваете его правильно, вы можете быть не защищены. Это как автомобиль с двигателем, но без тормозов. Он будет двигаться, но не остановится.
Все эти ошибки — не миф, а реальность. Если вы не делаете этих шагов, вы просто делаете себе больно. И если вы не делаете их, вы не защищаетесь. Это не вопрос «когда», а «когда именно». Всё зависит от того, насколько вы готовы к ответственности. И если вы не готовы, вы можете оказаться в ситуации, когда всё, что вы строили, — просто на бумаге.
- Считать сайт работающим — значит быть защищённым
- Игнорировать уязвимости в старых версиях
- Считать модуль безопасности «волшебной палочкой»
- Не обновлять систему регулярно
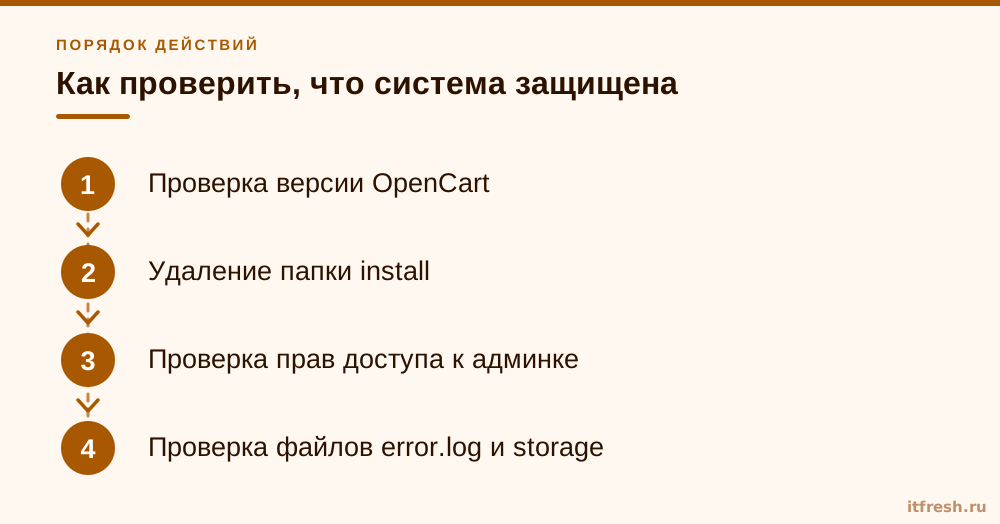
Как проверить, что система защищена
Проверка безопасности OpenCart — это не просто «сделай это и забудь». Это процесс, включающий анализ версии, проверку наличия папки install, настройку прав доступа и проверку расширений. Если вы не делаете этого, вы просто делаете себе больно.
Чтобы проверить, защищён ли ваш OpenCart, проведите полную проверку безопасности: проверьте версию, убедитесь, что папка install удалена, обновите расширения и настройте права доступа. Это не сложно, но требует внимания. И если вы не делаете этого, вы просто делаете себе больно.
Один из важных моментов — это проверка, не осталась ли папка install после установки. Она может быть использована для повторной установки системы, что может быть использовано злоумышленниками. Также стоит проверить, переименован ли файл error.log, чтобы он не был доступен по URL.
Если вы не проверяете систему, вы не знаете, какие уязвимости у вас есть. И если вы не знаете, какие уязвимости у вас есть, вы не можете их устранить. Это как не знать, где у вас есть дыра в доме. Вы не можете её заделать, если не знаете, где она.
Проверка безопасности — это не магия, а элементарная забота. Если вы не делаете её, вы просто делаете себе больно. И если вы не делаете её, вы не защищаетесь. Это не вопрос «когда», а «когда именно». Всё зависит от того, насколько вы готовы к ответственности.
- Проверка версии OpenCart
- Удаление папки install
- Проверка прав доступа к админке
- Проверка файлов error.log и storage
Что делать, если уже сломалось
Если вы уже столкнулись с проблемой взлома, первое, что нужно сделать — это остановить систему. Не пытайтесь продолжать работу, пока не устраните уязвимости. Это как остановить машину, если она ушла с трассы — вы не можете просто продолжать ехать.
Сначала нужно провести полную проверку системы. Убедитесь, что папка install удалена, что все уязвимости устранены, и что вы не используете устаревшие расширения. Если вы не делаете этого, вы просто делаете себе больно.
Если вы не знаете, как восстановить систему, лучше обратиться к профессионалам. Мы можем провести полную проверку безопасности, восстановить данные и устранить все уязвимости. Это не магия, а работа. И если вы не делаете этого, вы просто делаете себе больно.
Многие думают, что если они не видят проблем, значит всё хорошо. Но в безопасности нет места для лени. Если вы не проверяете систему, вы не знаете, какие уязвимости у вас есть. И если вы не знаете, какие уязвимости у вас есть, вы не можете их устранить.
Если вы не делаете этого, вы просто делаете себе больно. И если вы не делаете этого, вы не защищаетесь. Это не вопрос «когда», а «когда именно». Всё зависит от того, насколько вы готовы к ответственности. И если вы не готовы, вы можете оказаться в ситуации, когда всё, что вы строили, — просто на бумаге.
- Остановка работы системы
- Полная проверка безопасности
- Устранение уязвимостей
- Восстановление данных
Частые вопросы
Нужно ли обновлять OpenCart регулярно?
Да, регулярные обновления — один из ключевых способов сохранить безопасность магазина. В новых версиях часто исправляются уязвимости, известные ранее.
Можно ли использовать OpenCart без обновлений?
Технически да, но это крайне рискованно. Устаревшие версии имеют множество известных уязвимостей, которые могут быть использованы злоумышленниками.
Как защитить админку OpenCart?
Защитить админку можно с помощью специальных плагинов, изменения имени папки admin, ограничения доступа по IP и использования сложных паролей.
Зачем нужно перемещать папку storage?
Папка storage содержит важные данные, и если она находится в стандартном месте, её можно легко найти и использовать для атаки. Перемещение снижает риск.
Как проверить, защищен ли мой OpenCart?
Проведите полную проверку безопасности: проверьте версию, убедитесь, что папка install удалена, обновите расширения и настройте права доступа.
Какие модули безопасности рекомендуются для OpenCart?
Модуль Sapphire FREE — один из популярных вариантов. Также можно использовать специальные плагины для контроля доступа и защиты от SQL-инъекций.
Источники
- OpenCart Release Notes — https://newreleases.io/project/github/opencart/opencart/release/4.0.0.0
- OpenCart Security Guide — https://3dstudiopro.com/en/opencart-security
- OpenCart Forum — https://forum.opencart-russia.ru/threads/rukovodstvo-administratora.6072/