
Как защитить Asterisk от уязвимостей: реальная безопасность, а не теория
Asterisk — это не просто телефонная система. Это сервер, который может стать точкой входа для злоумышленников, если его не настроить правильно. Безопасность тут не опция, а необходимость. Мы разберём, как не допустить ошибок, которые приводят к взлому.
Почему Asterisk — не просто сервер
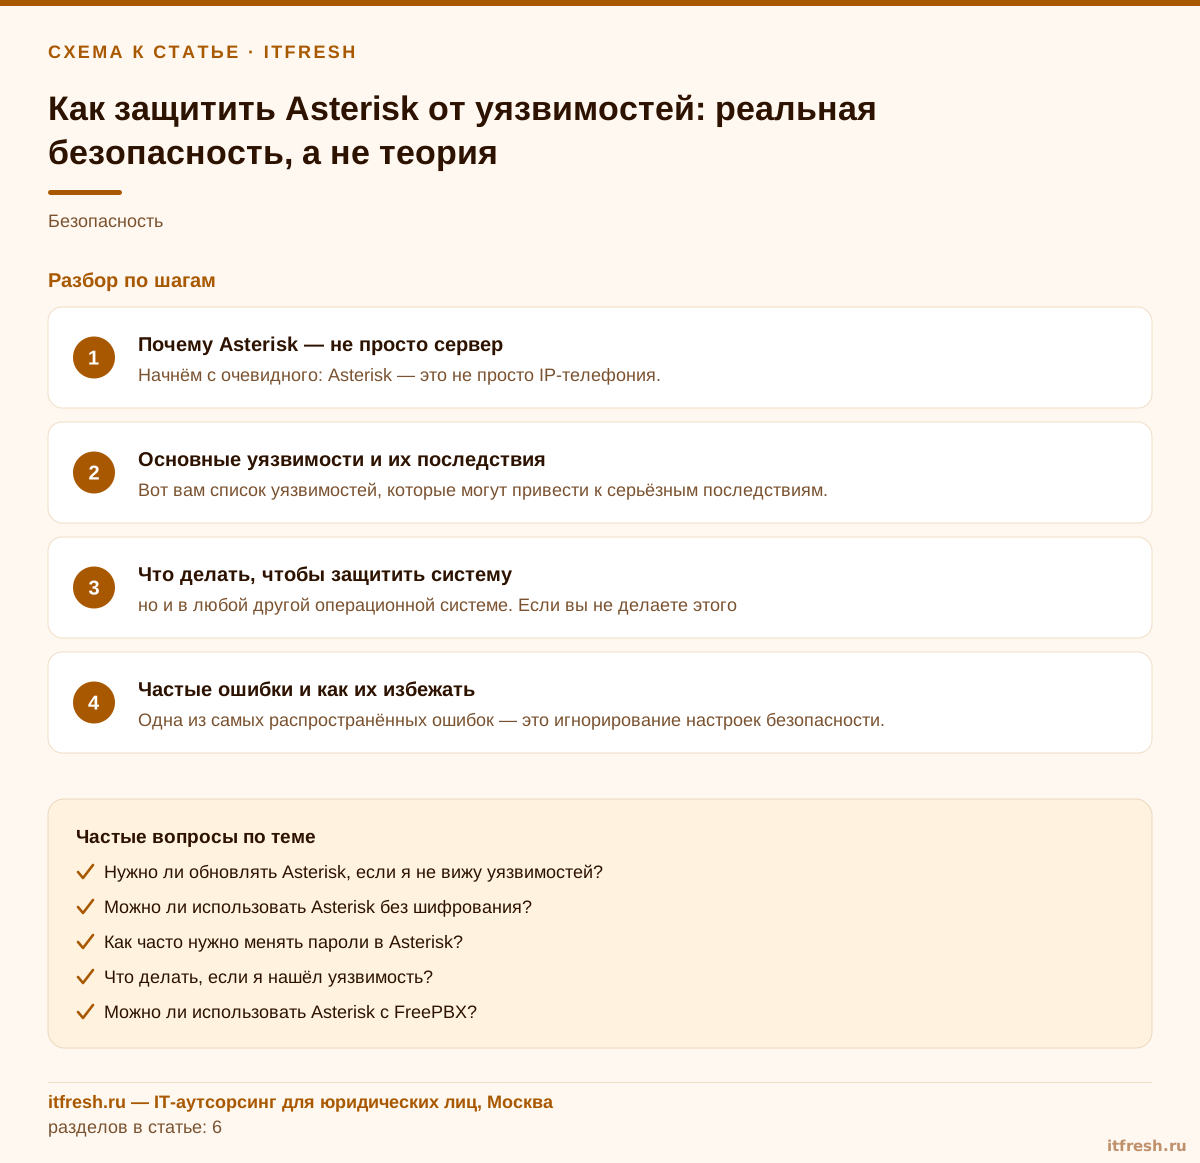
Начнём с очевидного: Asterisk — это не просто IP-телефония. Это полноценная система управления звонками, которая может быть использована для мошенничества, слежки и даже DDoS-атак. Если вы не настроите безопасность, ваша система будет работать, но не защищена. И тогда всё, что вы делаете — просто впустую.
Даже если вы опытный системный администратор, не думайте, что знаете всё про безопасность Asterisk. Он имеет особенности, которые отличают его от других сервисов. Об этом говорят документы, которые никто не читает, но которые нужно читать. Нужно не просто знать Linux, а понимать, как правильно настраивать Asterisk под требования безопасности.
Если вы думаете, что у вас нет проблем — значит, вы уже в опасности. Asterisk — это не просто набор модулей, это целая экосистема, где каждая деталь может стать точкой входа. Помните: если вы не знаете, как работает ваша система — вы не можете быть уверенным в её безопасности.
Многие сисадмины считают, что если у них есть замок на двери, они в безопасности. На деле же, если замок не установлен правильно, он не спасёт от взлома. Asterisk — не исключение. Система может быть «работающей», но «небезопасной» — и это разные вещи.
Все эти причины говорят о том, что безопасность Asterisk — не вопрос «может быть», а вопрос «когда». И чем раньше вы начнёте, тем меньше проблем потом будете испытывать. Но если вы не начнёте — будете жалеть.
Основные уязвимости и их последствия
Вот вам список уязвимостей, которые могут привести к серьёзным последствиям. Например, CVE-2025-1131 — это уязвимость, которая позволяет выполнять код на сервере при наличии доступа к файлу /etc/asterisk. Это значит, что даже если у вас есть защита на уровне сети, всё равно можно получить доступ к системе. Такие уязвимости есть в нескольких версиях Asterisk, и они не всегда сразу заметны.
Кроме того, если вы используете старые версии, то можете столкнуться с переполнением буфера или использованием освобождённой памяти. Эти ошибки — не просто теория. Они уже использовались в реальных атаках. Поэтому важно регулярно обновлять пакеты и следить за информацией о безопасности.
Если ваша система используется для SIP-транков, то уязвимости могут быть особенно критичными. Злоумышленники могут использовать вашу систему как прокси для звонков. Это может привести к финансовым потерям. Это не гипотеза — это уже случалось.
Особенно опасны уязвимости, которые связаны с правами доступа. Если кто-то получает доступ к конфигурационным файлам, он может изменить маршруты, добавить звонки, или даже отключить систему. Это не просто технический сбой — это кража ресурсов.
Таким образом, уязвимости в Asterisk — это не просто «случайные ошибки». Это системные проблемы, которые требуют внимательного подхода и постоянного мониторинга. И если вы не будете следить — они будут следить за вами.
Что делать, чтобы защитить систему
Первое, что нужно сделать — это создать специального пользователя и группу для Asterisk. Это не просто рекомендация, а обязательное условие безопасности. Никто не должен запускать Asterisk от root. Это правило работает не только в Linux, но и в любой другой операционной системе. Если вы не делаете этого — вы уже уязвимы.
Второе — настройка прав доступа к директориям. Никакие файлы не должны быть доступны для записи или выполнения от имени обычного пользователя. А ещё — не забывайте про шифрование. Asterisk поддерживает TLS и SRTP, которые помогают защитить данные в транзите. Не используйте простые пароли. Используйте надёжные, уникальные, и регулярно меняйте их.
Третье — это контроль за конфигурацией. Если вы используете dialplan, то он должен быть строго ограничен. Никакие внешние вызовы не должны иметь доступ к внутренним маршрутам. Только если вы точно знаете, что делаете.
Четвёртое — регулярные обновления. Никто не хочет быть тем, кто упустил важное обновление. Это как не проверять замки на дверях — всё может пойти не так. Обновления — это не просто «новая версия», это исправление известных проблем.
Последнее — это обучение. Если вы сами не понимаете, как работает система, то не можете быть уверенным в её безопасности. Обучитесь, проверьте, и только потом доверяйте.
Частые ошибки и как их избежать
Одна из самых распространённых ошибок — это игнорирование настроек безопасности. Часто сисадмины думают, что если у них есть фаервол и антивирус, то всё в порядке. Но это не так. Asterisk может быть скомпрометирован даже при наличии этих средств, если он не настроен правильно. Просто потому, что он работает, не значит, что он безопасен.
Ещё одна ошибка — это неправильная настройка dialplan. Если вы не ограничиваете доступ к внутренним маршрутам, злоумышленник может использовать вашу систему как прокси для звонков. Это может привести к финансовым потерям, особенно если у вас есть SIP-транки с платной связью.
Третья ошибка — это использование одинаковых паролей. Это как использовать один ключ для всех дверей. Если один пароль взломан — всё остальное тоже в опасности. Используйте уникальные пароли для каждого компонента системы.
Четвёртая ошибка — это необновляемость. Если вы не следите за обновлениями, вы остаётесь уязвимыми. В мире, где уязвимости находят каждый день, старые версии становятся мишенью.
Пятая ошибка — это непонимание того, что такое безопасность. Многие считают, что она — это нечто, что делает систему «непробиваемой». Но на самом деле, безопасность — это процесс, а не результат. И если вы не осознаёте этого — вы не будете защищены.
Порядок действий по настройке безопасности
Сначала — создание специального пользователя. Это базовый шаг. Никакие другие пользователи не должны запускать Asterisk от root. Это правило, которое не подлежит обсуждению. Система должна работать от пользователя, который не имеет лишних привилегий.
Затем — настройка прав доступа. Проверьте, какие файлы и директории доступны для чтения, записи и выполнения. Убедитесь, что только нужные процессы имеют доступ к конфигурационным файлам. Это минимизация рисков.
Далее — включение шифрования. Asterisk поддерживает TLS и SRTP. Эти технологии помогают защитить данные в транзите. Не используйте HTTP или незашифрованные соединения. Это не вопрос выбора, это вопрос безопасности.
После этого — настройка dialplan. Убедитесь, что маршруты не позволяют внешним вызовам получить доступ к внутренним системам. Это не сложно, но очень важно.
И, наконец, — регулярные обновления. Следите за новыми версиями, установите исправления, и не забывайте проверять, что ваша система актуальна. Если не будете — будете жалеть.
Как проверить, насколько безопасна система
Проверка безопасности — это не только тестирование, но и анализ. Начните с просмотра конфигурационных файлов. Убедитесь, что у вас нет открытых портов, которые не нужны. Проверьте, не используются ли устаревшие протоколы.
Далее — проверьте пользователей. Сколько пользователей существует? Кто имеет доступ к системе? Убедитесь, что все пользователи — это те, кто должен быть там. Если кто-то не должен быть — удалите.
Третье — проверьте, не используются ли уязвимые версии. Если вы не знаете, какая версия у вас установлена, проверьте. Если она устарела — обновите. Это простая, но эффективная мера.
Четвёртое — проверьте, не используются ли простые пароли. Если вы видите, что кто-то использует «123456» или «password» — это сигнал тревоги. Замените их немедленно.
И последнее — проведите тест на проникновение. Если вы не можете найти уязвимости — значит, система настроена правильно. Или вы не умеете их находить. Но это уже другой разговор.
Что делать, если уже сломалось
Если система уже была скомпрометирована — не паникуйте. Сначала остановите систему. Не дайте злоумышленнику продолжать работать. Это важно.
Далее — сделайте резервную копию всех данных. Не обязательно сохранять всё, но сохраните конфигурации и журналы. Это поможет понять, как произошёл взлом.
Затем — проверьте, какие данные были скомпрометированы. Если у вас есть SIP-транки, проверьте, не использовались ли они для мошенничества. Это может быть неочевидно.
После этого — пересоздайте конфигурацию. Удалите всех пользователей, которые не должны быть там. Установите новые пароли. Обновите систему.
И, конечно, — обучите себя и команду. Если вы не знаете, как защитить систему, вы не сможете защитить её в будущем. Это важнее, чем любые патчи. И если вы не будете учиться — будете жалеть.
Частые вопросы
Нужно ли обновлять Asterisk, если я не вижу уязвимостей?
Да. Уязвимости могут быть неочевидными. Обновление — это не только исправление проблем, но и предотвращение потенциальных атак.
Можно ли использовать Asterisk без шифрования?
Технически можно, но это небезопасно. Шифрование — часть стандартов безопасности, особенно при передаче данных через интернет.
Как часто нужно менять пароли в Asterisk?
Пароли нужно менять регулярно. Особенно если они используются для доступа к системе и SIP-транкам.
Что делать, если я нашёл уязвимость?
Сообщите об этом официально. Это поможет другим администраторам защитить свои системы.
Можно ли использовать Asterisk с FreePBX?
Да, но только при правильной настройке безопасности. FreePBX — это дополнение к Asterisk, которое требует отдельного внимания к безопасности.
Как проверить, безопасна ли моя система?
Сделайте аудит конфигурации, проверьте пользователей, настройки доступа и обновления. Также можно воспользоваться специальными сканерами.
Источники
- https://habr.com/ru/articles/692216/ — Статья о безопасности Asterisk и настройке пользователя
- https://docs.asterisk.org/Deployment/Important-Security-Considerations/ — Официальная документация по безопасности Asterisk
- https://ubuntu.com/security/CVE-2025-1131 — Описание уязвимости CVE-2025-1131