
Почтовый сервер и 152-ФЗ: персональные данные в корпоративной почте, локализация, защита и ответственность
В вашей почте лежат паспорта клиентов, резюме кандидатов и расчётные листки. И отвечать за их утечку будете вы, а не облачный провайдер. В корпоративной почте лежат персональные данные — резюме кандидатов, паспорта клиентов, расчётные листки, договоры с физлицами. Поэтому выбор почтового сервера — это ещё и вопрос 152-ФЗ: где физически хранятся эти данные, кто имеет к ним доступ и что компания сможет показать проверяющим после инцидента. Свой сервер в российском дата-центре даёт ответы на эти вопросы, облако — только ссылку на договор провайдера. Разбираем, что учесть.
Своя почта вместо облака: варианты решения
Облачная почта — это ваша переписка на чужом сервере: когда у провайдера авария, вы ждёте вместе со всеми. Собственный почтовый сервер возвращает компании контроль. Основные варианты:
Почта, антиспам и веб-почта SOGo с календарями в контейнерах Docker; обновление одной командой.
Наследник Zimbra: привычный веб-клиент с календарями и адресными книгами, как в облаке.
Postfix, Dovecot, антиспам и веб-почта на обычном Linux-сервере; от 4 ГБ памяти.
Современный сервер «всё в одном»: IMAP, SMTP, CalDAV, CardDAV; скромные требования.
Carbonio CE или mailcow на наших серверах в ЦОД МТС, антиспам и ежедневные бэкапы — от 150 ₽/мес за ящик.
Почта — хранилище персональных данных
Персональные данные — любая информация, относящаяся к прямо или косвенно определённому физическому лицу. В почте компании их много: резюме и анкеты кандидатов в почте отдела кадров, сканы паспортов и договоры с клиентами-физлицами, расчётные листки в почте бухгалтерии, переписка с клиентами с их именами, телефонами и адресами. Даже подпись в письме сотрудника — персональные данные.
Это значит, что почтовый сервер — часть информационной системы персональных данных компании, и на него распространяются требования 152-ФЗ к хранению и защите. Игнорировать это можно до первой проверки или первой утечки.
Ответственность нельзя передать по подписке
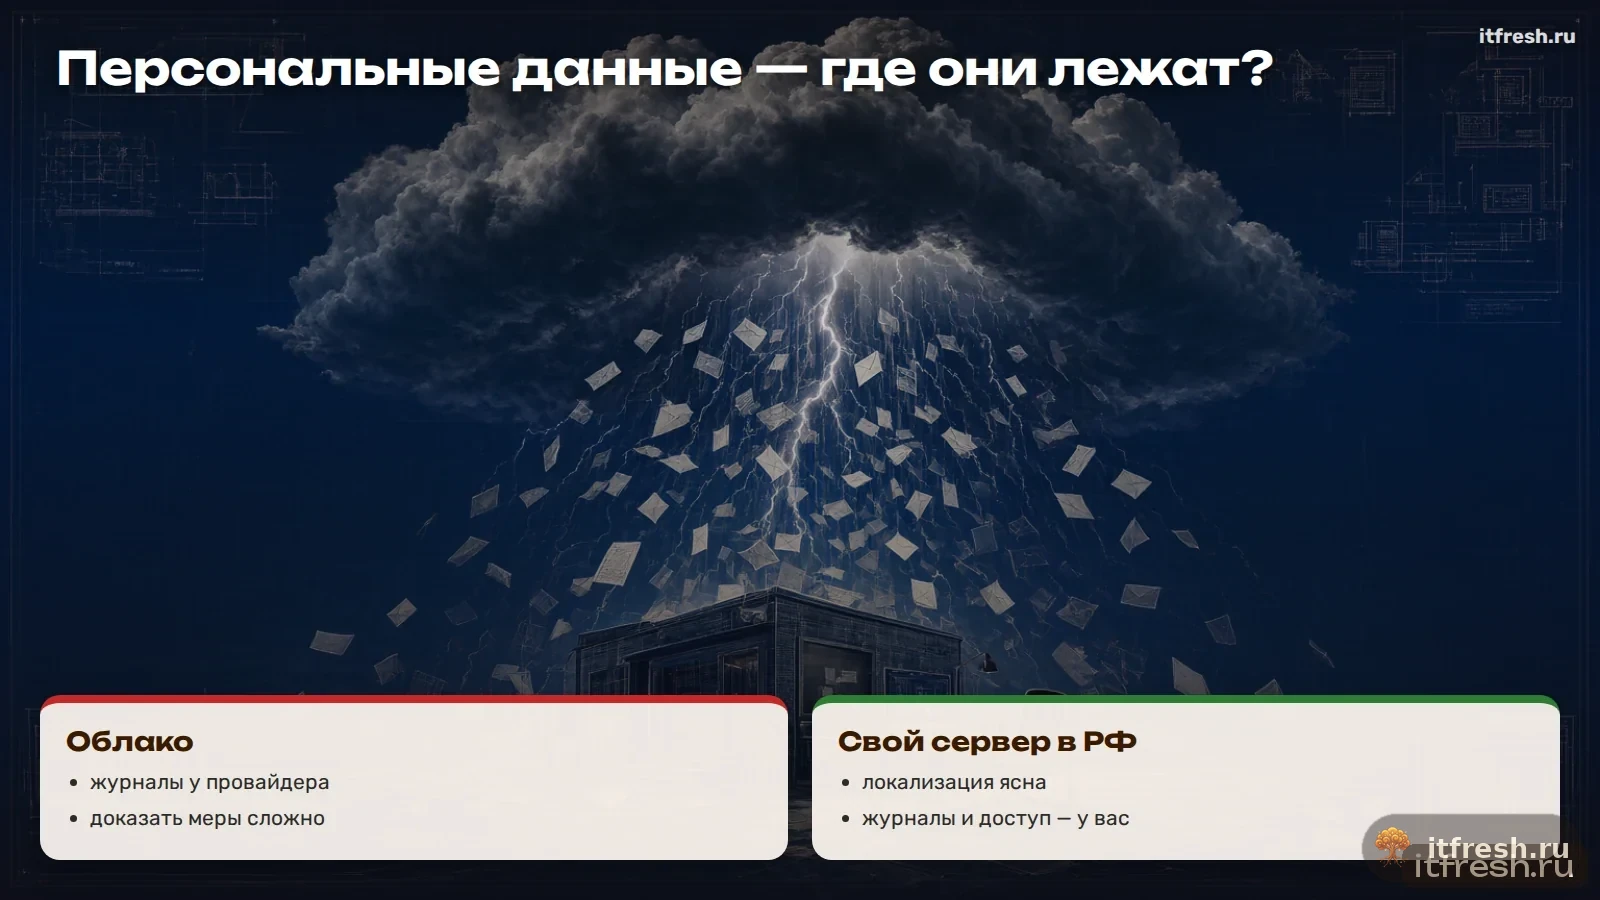
Самая опасная иллюзия облачной почты — что вместе с данными вы передали провайдеру и ответственность за них. Нет. Оператор персональных данных — ваша компания. Штрафы за утечки с 2025 года — оборотные, до процентов выручки. А журналы, по которым можно понять, что именно утекло, — у провайдера, и вы получите их, если повезёт.
Свой сервер в российском дата-центре — это не только соответствие закону, но и возможность доказать это: где лежат данные, кто имел доступ, какие меры приняты. В день проверки или инцидента это разница между ответом с документами и беспомощным «мы надеялись на провайдера».
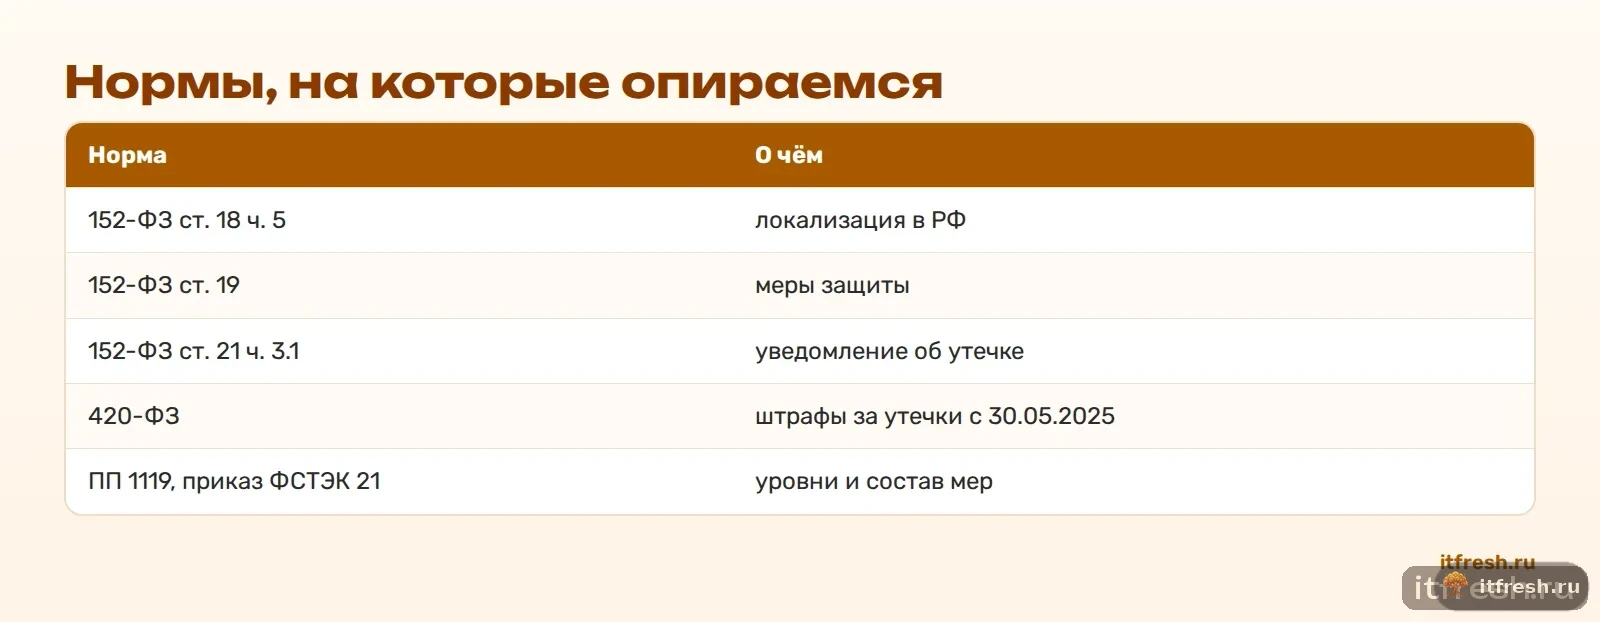
Локализация: часть 5 статьи 18
Часть 5 статьи 18 152-ФЗ требует, чтобы при сборе персональных данных граждан России запись, систематизация, накопление, хранение, уточнение и извлечение выполнялись с использованием баз данных, находящихся на территории России. С 1 июля 2025 года эта норма действует в обновлённой редакции, которая прямо запрещает первичный сбор с использованием иностранных баз данных.
Для почты вывод простой: почтовый сервер, на котором лежит переписка с персональными данными граждан России, должен находиться в России. Зарубежные облачные почтовые сервисы под это требование не подходят. Российские облака формально подходят — но вопрос не только в том, где стоит сервер.
Учтите и копии: если основной сервер в России, а резервные копии уходят в зарубежное хранилище, требование локализации нарушается через копии. Площадка для копий тоже должна быть в России. То же касается сервисов, через которые почта проходит транзитом, — например, внешнего антиспам-фильтра.
Меры защиты: статья 19 и подзаконные акты
Статья 19 152-ФЗ обязывает оператора принимать правовые, организационные и технические меры для защиты персональных данных. Конкретные требования задают постановление Правительства № 1119 об уровнях защищённости персональных данных в информационных системах и приказ ФСТЭК № 21 о составе и содержании мер. Среди мер — управление доступом, регистрация событий безопасности, защита от вредоносного кода, резервное копирование и восстановление, контроль защищённости.
Для почтового сервера это переводится в конкретные вещи: кто имеет доступ к ящикам и панели администратора, ведутся ли журналы входов и действий, есть ли антивирус для вложений, есть ли копии и проверяется ли восстановление. На своём сервере всё это делаете и документируете вы. В облаке вы полагаетесь на то, что провайдер это делает, и на то, что он покажет документы, если понадобится.
Облако: что вы можете доказать
В облачной почте оператором персональных данных остаётся ваша компания, а провайдер обрабатывает их по вашему поручению. Ответственность перед субъектами и регулятором — на вас. При этом журналы доступа к ящикам, информация о том, кто из сотрудников провайдера имел доступ к инфраструктуре, где именно и сколько хранятся копии, — всё это у провайдера, и вы получите это в том объёме, который предусмотрен договором и его политиками.
В день инцидента это критично. Если произошла утечка, компания должна разобраться, что случилось, и уведомить Роскомнадзор в установленные сроки. Без журналов на своей стороне разобраться сложно, а сроки идут.
Утечки и ответственность
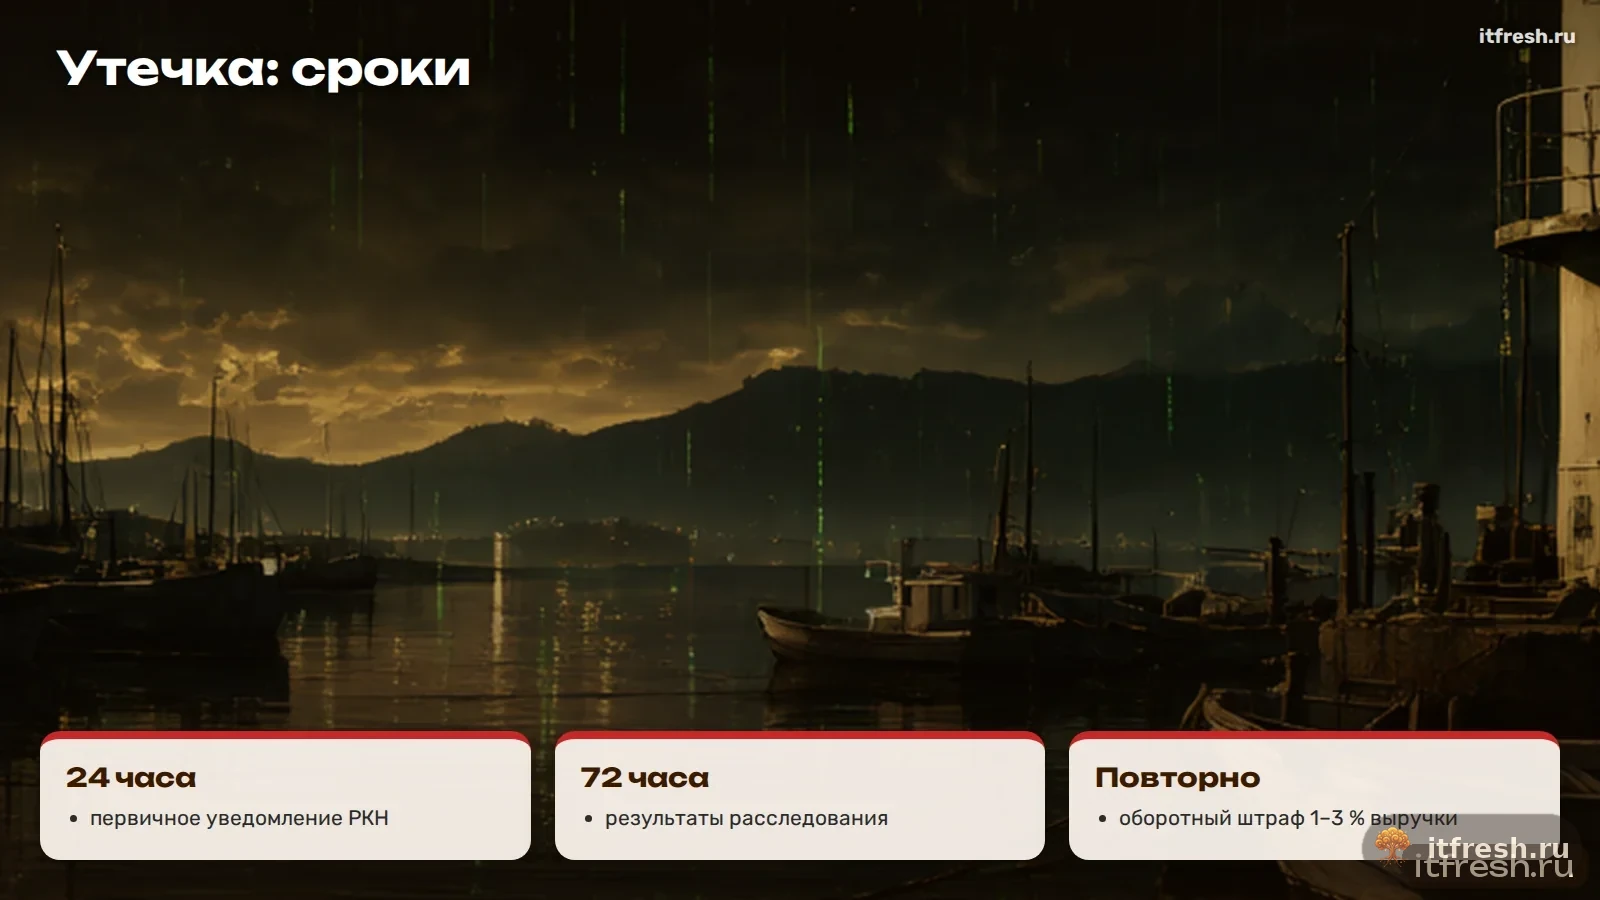
С 30 мая 2025 года действует закон № 420-ФЗ, который ужесточил ответственность за утечки персональных данных. Штрафы зависят от числа затронутых субъектов, а за повторные утечки для компаний введены оборотные штрафы — от 1 до 3 процентов годовой выручки, с нижней и верхней границей. Кроме того, оператор обязан уведомлять Роскомнадзор об инцидентах: первичное уведомление — в течение суток, результаты расследования — в течение трёх суток.
Почта — один из главных каналов утечек: взломанный ящик сотрудника с перепиской клиентов, письмо с базой данных, отправленное не тому адресату, пересылка рабочей почты на личный ящик. Технические меры на почтовом сервере напрямую снижают этот риск.
Что даёт свой сервер
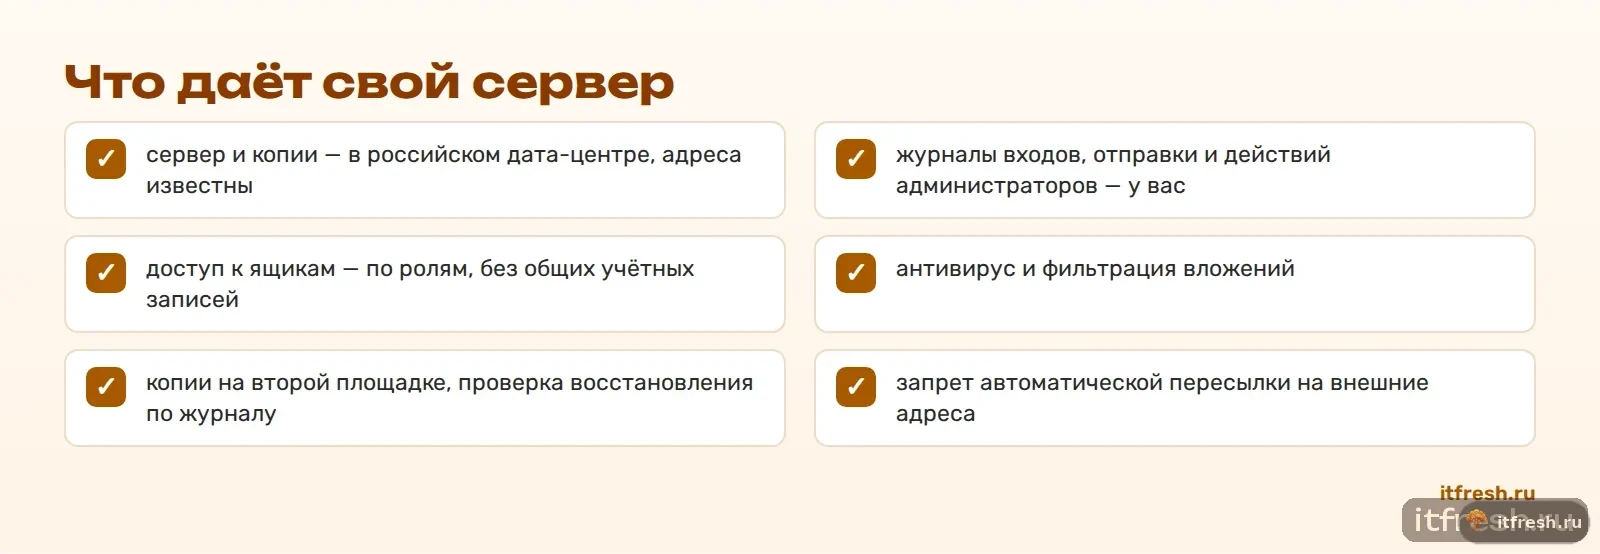
Свой почтовый сервер в российском дата-центре закрывает локализацию однозначно: вы знаете, где стоит оборудование и где лежат копии. Журналы входов, отправки и действий администраторов хранятся у вас столько, сколько нужно. Доступ к серверу и ящикам — только у ваших сотрудников и подрядчика по договору. Меры защиты можно описать в документах компании конкретно, а не ссылкой на провайдера.
- сервер и копии — в российском дата-центре, адреса известны
- журналы входов, отправки и действий администраторов — у вас
- доступ к ящикам — по ролям, без общих учётных записей
- антивирус и фильтрация вложений
- копии на второй площадке, проверка восстановления по журналу
- запрет автоматической пересылки на внешние адреса
Какие технические меры на почте важны
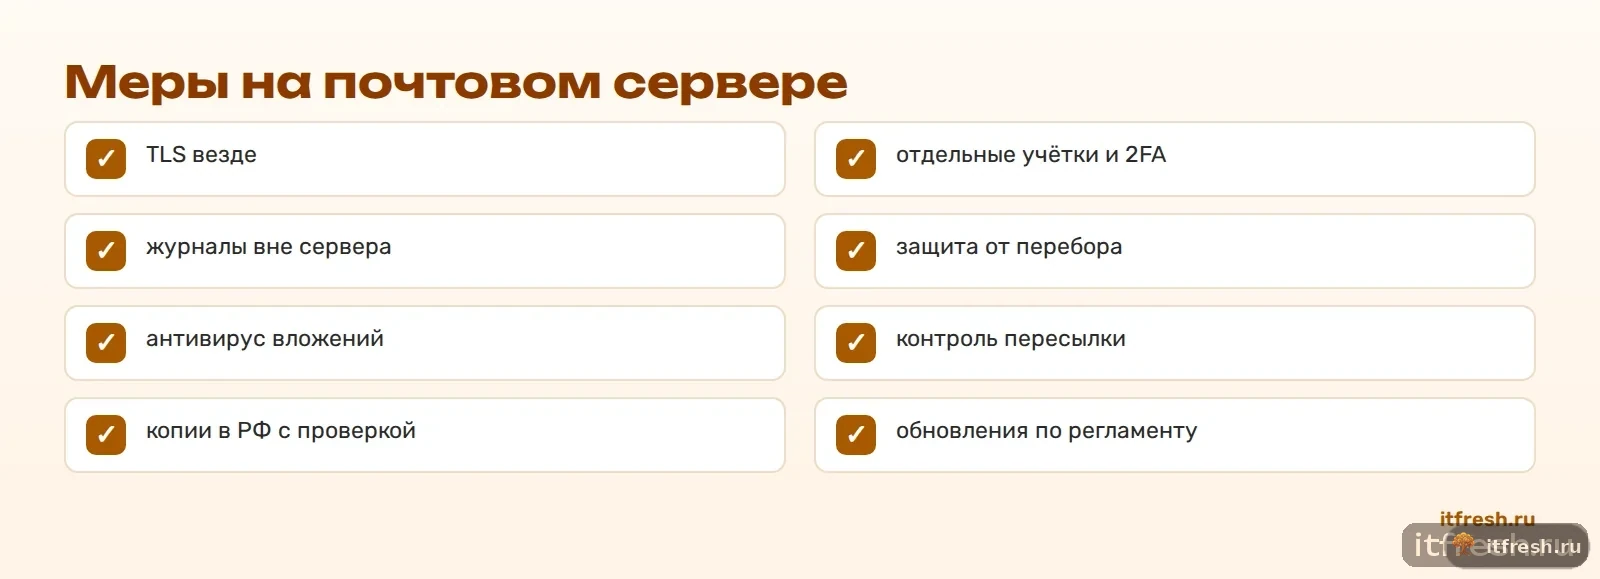
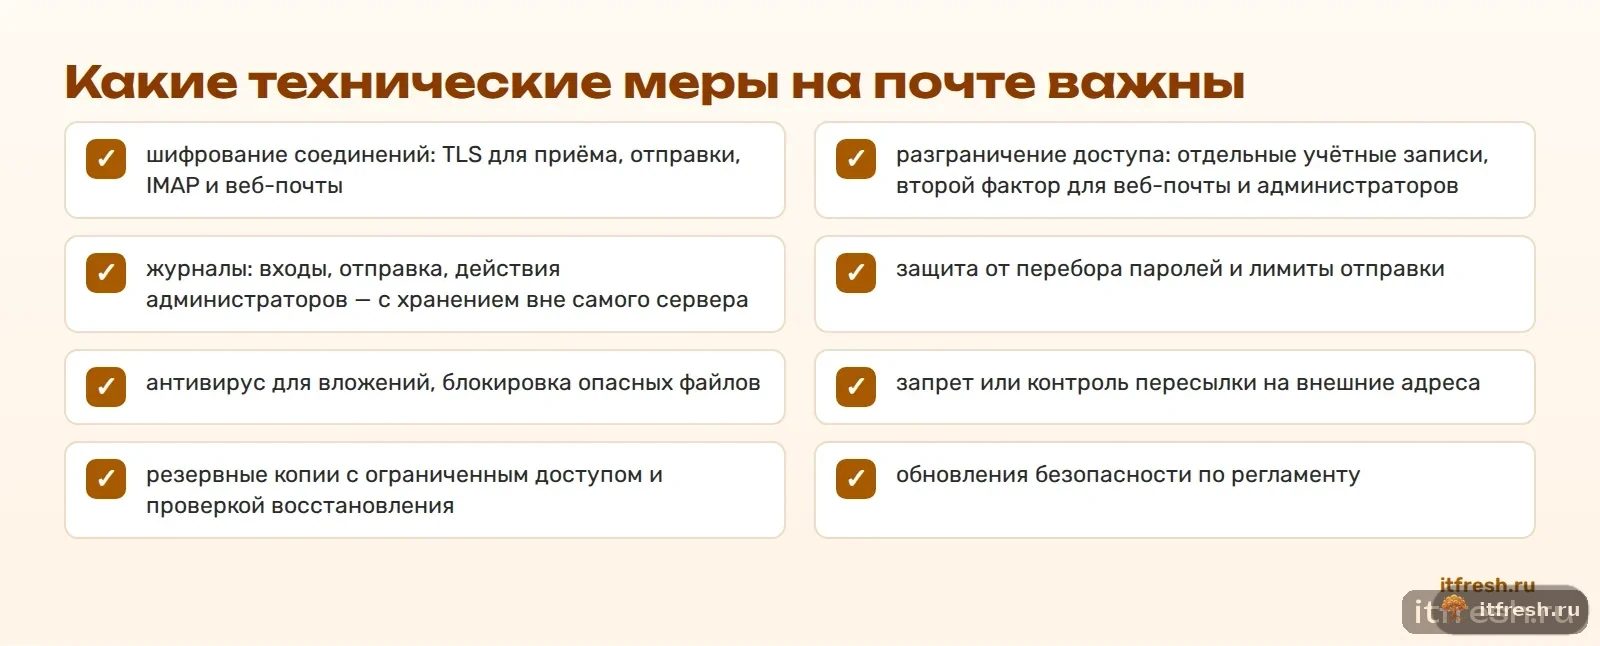
Список, который мы реализуем на почтовых серверах клиентов, обрабатывающих персональные данные.
- шифрование соединений: TLS для приёма, отправки, IMAP и веб-почты
- разграничение доступа: отдельные учётные записи, второй фактор для веб-почты и администраторов
- журналы: входы, отправка, действия администраторов — с хранением вне самого сервера
- защита от перебора паролей и лимиты отправки
- антивирус для вложений, блокировка опасных файлов
- запрет или контроль пересылки на внешние адреса
- резервные копии с ограниченным доступом и проверкой восстановления
- обновления безопасности по регламенту
Сроки хранения писем
152-ФЗ требует хранить персональные данные не дольше, чем этого требуют цели обработки, и уничтожать их по достижении целей. В почте это означает, что резюме кандидатов, которых не взяли на работу, сканы документов клиентов, с которыми закончены отношения, не должны лежать в ящиках годами без причины. Облачные ящики обычно хранят всё бессрочно, пока сотрудник не удалит.
На своём сервере можно настроить правила хранения для отдельных ящиков и папок: автоматическое удаление писем старше заданного срока в почте отдела кадров, архивирование с ограниченным доступом для бухгалтерии. Сроки определяет компания в своих документах, сервер их исполняет.
Подрядчик по обслуживанию и поручение обработки
Если почтовый сервер обслуживает подрядчик и у его инженеров есть технический доступ к серверу, это обработка персональных данных по поручению оператора. Статья 6 152-ФЗ требует, чтобы такое поручение было оформлено договором, где указаны цели, перечень действий и обязанность подрядчика соблюдать конфиденциальность и меры защиты. Это верно и для облачного провайдера, и для подрядчика по своему серверу.
Разница в том, что с подрядчиком по своему серверу договор согласуется под вашу ситуацию, а доступ его инженеров виден в журналах вашего сервера. С облачным провайдером вы принимаете его стандартные условия.
Отдел кадров — особый случай
Почта отдела кадров — концентрат персональных данных: резюме, анкеты, копии документов, медицинские справки, переписка о больничных и отпусках. Для неё имеет смысл отдельный подход: ящики кадров на сервере с самым строгим доступом, без делегирования посторонним, с обязательным вторым фактором, с правилом хранения для откликов кандидатов. Документы, которые сотрудники присылают о себе, лучше переводить из почты в кадровую систему и удалять из ящика.
Пересылка на личные ящики
Правило пересылки рабочей почты на личный ящик сотрудника во внешнем сервисе — это передача персональных данных клиентов и коллег третьему лицу без оснований, а часто и за рубеж. С точки зрения 152-ФЗ это прямой риск для компании. На своём сервере автоматическую пересылку наружу можно запретить технически, а существующие правила найти и удалить при переезде.
Журналы: что хранить и сколько
Для расследования инцидентов нужны журналы: входы в ящики с адресами, отправка писем, действия администраторов, изменения правил пересылки. Сроки их хранения определяются документами компании и моделью угроз; на практике мы закладываем не меньше года. Важно хранить журналы не только на самом почтовом сервере: злоумышленник, получивший доступ к серверу, первым делом удаляет следы.
Аттестация и сертифицированные средства
Если почтовый сервер входит в государственную информационную систему или в систему персональных данных с высоким уровнем защищённости, могут потребоваться аттестация системы и использование сертифицированных средств защиты. В таких случаях выбор почтового сервера сужается до решений, которые можно применять в аттестуемых системах, — с учётом требований ФСТЭК. Подробнее — в статье о БДУ ФСТЭК и аттестации ГИС и ИСПДн, сравнение решений из реестра — в статье о российских почтовых серверах.
Документы
Технические меры нужно описать: политика обработки персональных данных, перечень информационных систем с почтой в их числе, модель угроз, регламент резервного копирования, порядок реагирования на инциденты. На своём сервере эти документы описывают реальную конфигурацию, которую можно показать. Для их подготовки нужен юрист или специалист по защите информации; мы со своей стороны даём техническое описание почтовой инфраструктуры.
Переезд из облака с учётом 152-ФЗ
Переезд — хороший момент навести порядок. При переносе почты проверьте, какие ящики содержат персональные данные в больших объёмах — кадры, бухгалтерия, отдел работы с клиентами, — и задайте для них строгие права доступа с первого дня. Пароли приложений и файлы, используемые при переносе, удалите сразу после переезда. Старые ящики в облаке после финальной выгрузки удалите, а не оставляйте «на всякий случай»: лишняя копия персональных данных у провайдера — лишний риск. Порядок переезда — в руководстве по переносу почты с Яндекс 360.
Безопасность — основа соответствия
Большинство требований к защите персональных данных на почте сводятся к хорошей базовой безопасности сервера: закрытая панель администратора, защита от перебора, обновления, копии, журналы. Список того, что сделать в первый день, — в статье о безопасности почтового сервера. Если эта база есть, документы описывают то, что реально работает.
Если утечка всё-таки случилась
Порядок действий стоит записать заранее, потому что сроки уведомления короткие. Первое — локализовать инцидент: заблокировать скомпрометированный ящик, сменить пароли, остановить пересылки. Второе — собрать данные из журналов: какие ящики затронуты, какие письма читались или отправлялись, с каких адресов. Третье — оценить, чьи персональные данные затронуты, и в течение суток направить первичное уведомление в Роскомнадзор, а в течение трёх суток — результаты внутреннего расследования.
Без журналов на своей стороне второй и третий шаги превращаются в гадание. Это главный практический аргумент за свой сервер для компаний с персональными данными в почте.
С чего начать
Если почта сейчас в облаке, начните с трёх шагов: определите, какие ящики содержат персональные данные в больших объёмах; проверьте, где физически хранится почта и есть ли договор поручения с провайдером; найдите и закройте пересылки рабочей почты на внешние адреса. Дальше — переезд на свой сервер в российском дата-центре с журналами и копиями, а юрист обновляет документы под новую конфигурацию.
Итог
Корпоративная почта — хранилище персональных данных, и выбор почтового сервера — часть выполнения 152-ФЗ. Свой сервер в российском дата-центре даёт ясную локализацию, журналы и меры защиты, которые компания контролирует и может показать. Облако переносит эти вопросы к провайдеру, но не снимает ответственность с компании. Юридическую сторону решайте с юристом, техническую — с теми, кто строит и обслуживает почту.
Частые вопросы
Распространяется ли 152-ФЗ на корпоративную почту?
Да, если в почте есть персональные данные — резюме, договоры с физлицами, расчётные листки, переписка с клиентами. Почтовый сервер становится частью информационной системы персональных данных.
Можно ли хранить почту с персональными данными за рубежом?
Часть 5 статьи 18 152-ФЗ требует хранить персональные данные граждан России в базах на территории России. Зарубежные почтовые сервисы для этого не подходят.
Кто отвечает за утечку из облачной почты?
Оператор персональных данных — ваша компания. Провайдер обрабатывает данные по поручению, но ответственность перед субъектами и регулятором остаётся на операторе.
Какие штрафы за утечки?
С 30 мая 2025 года действует 420-ФЗ: штрафы зависят от числа затронутых субъектов, за повторные утечки — оборотные, от 1 до 3 процентов годовой выручки.
Какие меры защиты нужны на почтовом сервере?
TLS, разграничение доступа и второй фактор, журналы, защита от перебора, антивирус для вложений, контроль пересылки, копии и обновления.
Нужен ли сертифицированный почтовый сервер?
Если почта входит в аттестуемую систему или систему с высоким уровнем защищённости — возможно. Требования определяет модель угроз и класс системы; решайте со специалистом по защите информации.
Миграция почты с Яндекса под ключ от АйТи Фреш
Возьмём на себя весь переезд: проверим текущую почту и домен, поможем выбрать вариант, перенесём письма, папки, календари и контакты, переключим MX, SPF, DKIM и DMARC, проверим доставляемость и поддержим сотрудников после переезда.
Куда переносим: в облако на российской площадке, на ваш собственный сервер, в гибридную схему или как резервный контур рядом с текущей почтой.
- Аудит текущей почты и домена — 1–2 рабочих дня
- План миграции и фиксированная смета — 1 рабочий день
- Настройка сервера, DNS и перенос ящиков — 3–5 рабочих дней
- Сопровождение сотрудников и проверка доставляемости — 5 рабочих дней
| Работа | Стоимость |
|---|---|
| Перенос почты, календарей и контактов до 50 ящиков | от 12 000 ₽ разово |
| Корпоративная почта под ключ: сервер, домен, SPF/DKIM/DMARC, до 15 ящиков | от 25 000 ₽ разово |
| Ящики на нашей инфраструктуре (Carbonio CE или mailcow, ЦОД МТС) | от 150 ₽/мес за ящик |
| Обслуживание почтового сервера | от 7 000 ₽/мес |
Опыт: перенесли 617 ящиков гостиничной группы за 3 дня. Точный срок и смету фиксируем после аудита; простой при переключении зависит от схемы и оговаривается в договоре. Подробнее — на странице услуги «Корпоративная почта для бизнеса».