
Уязвимости OpenCart: реальность, а не миф
OpenCart — популярная CMS для интернет-магазинов, но её уязвимости продолжают вызывать тревогу у системных администраторов. Несмотря на обновления, вредоносные модули и слабая конфигурация всё ещё позволяют злоумышленникам получить доступ к данным. Это не про мифы, это про реальные угрозы.
Что такое уязвимости OpenCart и почему их нельзя игнорировать
В 2026 году OpenCart всё ещё остаётся одной из самых уязвимых CMS, особенно в версиях 4.0.0.0 и выше. Уязвимости, такие как SQL-инъекция (CVE-2020-20491) и PHP Object Injection до версии 1.5.6.4, остаются актуальными. Это не просто теоретические угрозы — они уже используются в реальных атаках. Некоторые из них можно обнаружить автоматически, но многие — нет. И именно поэтому важно не доверять «чистому» коду и следить за обновлениями.
Системные администраторы часто получают письма от клиентов с вопросом: «А как проверить, что мой OpenCart взломан?» Ответ прост: если есть подозрительные файлы, непонятные изменения в базе или неожиданные запросы — значит, кто-то уже внутри. Но даже если всё выглядит нормально, уязвимости могут быть скрытыми и не проявляться сразу. И если вы не знаете, что искать — значит, вы уже проиграли.
Уязвимости OpenCart — это не просто «случайности». Это результат того, что разработчики не всегда успевают выпускать обновления, а пользователи — не всегда обновляют. А если учесть, что модули, скачанные с ненадёжных источников, могут содержать вредоносный код, становится понятно, почему даже «бесплатная» система может быть опасной. Особенно, если её никто не контролирует.
Также стоит учитывать, что даже если вы используете официальные модули, они могут быть скомпрометированы. Всё зависит от того, как они были установлены, и насколько они соответствуют вашей системе. Не стоит верить рекламе — проверяйте код, проверяйте версии, проверяйте, что не висит в системе вредоносный файл. Иначе вы просто подставите себя.
При этом важно понимать, что не все уязвимости проявляются сразу. Некоторые могут быть «замаскированы» и не давать никаких признаков, пока не произойдёт реальный взлом. А если вы не проверяете систему регулярно — вы можете не заметить, что данные уже ушли. И тогда уже не оправдывать, а решать.
Почему уязвимости OpenCart продолжают быть актуальными
Многие пользователи считают, что если установили OpenCart, то всё будет безопасно. На самом деле, уязвимости в основном возникают не от самой CMS, а от её неправильной настройки и использования. Например, папка storage, которая должна находиться вне корневой директории, часто остаётся на месте, открывая доступ к логам и данным. А ещё — модули, скачанные сомнительных источников, могут содержать вредоносный код.
Несмотря на то, что разработчики выпускают обновления, многие сайты так и не обновляются. Это связано с тем, что обновление может нарушить работу модулей или шаблонов. Но в этом случае речь идёт не о технической сложности, а о лени и нежелании принимать меры. И вот тут начинается настоящая проблема — уязвимости не исчезают, они просто ждут подходящего момента.
Модули — это не только удобство, это и потенциальная уязвимость. Многие из них, особенно те, что скачаны с непроверенных сайтов, могут содержать вредоносный код. Взлом может произойти не через основную систему, а через модуль, который, казалось бы, не влияет на работу. А ведь именно так и происходит большинство атак. Пользователь думает: «Я всё сделал правильно», а на деле — не проверил, не обновил, не отключил.
Также важно понимать, что уязвимости могут быть не только в коде, но и в конфигурации. Например, неправильно настроенные права доступа к файлам могут позволить злоумышленнику получить доступ к информации, которая не должна быть доступна. И если вы не знаете, где хранятся логи, где находится конфигурация — вы уже находитесь в зоне риска.
Системные администраторы, которые работают с OpenCart, должны понимать, что это не просто «сайт», это целая система, которую нужно постоянно контролировать. Если вы не следите за обновлениями, не проверяете модули, не управляете правами доступа — вы просто даёте возможность взломщикам работать. И чем больше у вас данных, тем больше они захотят получить.
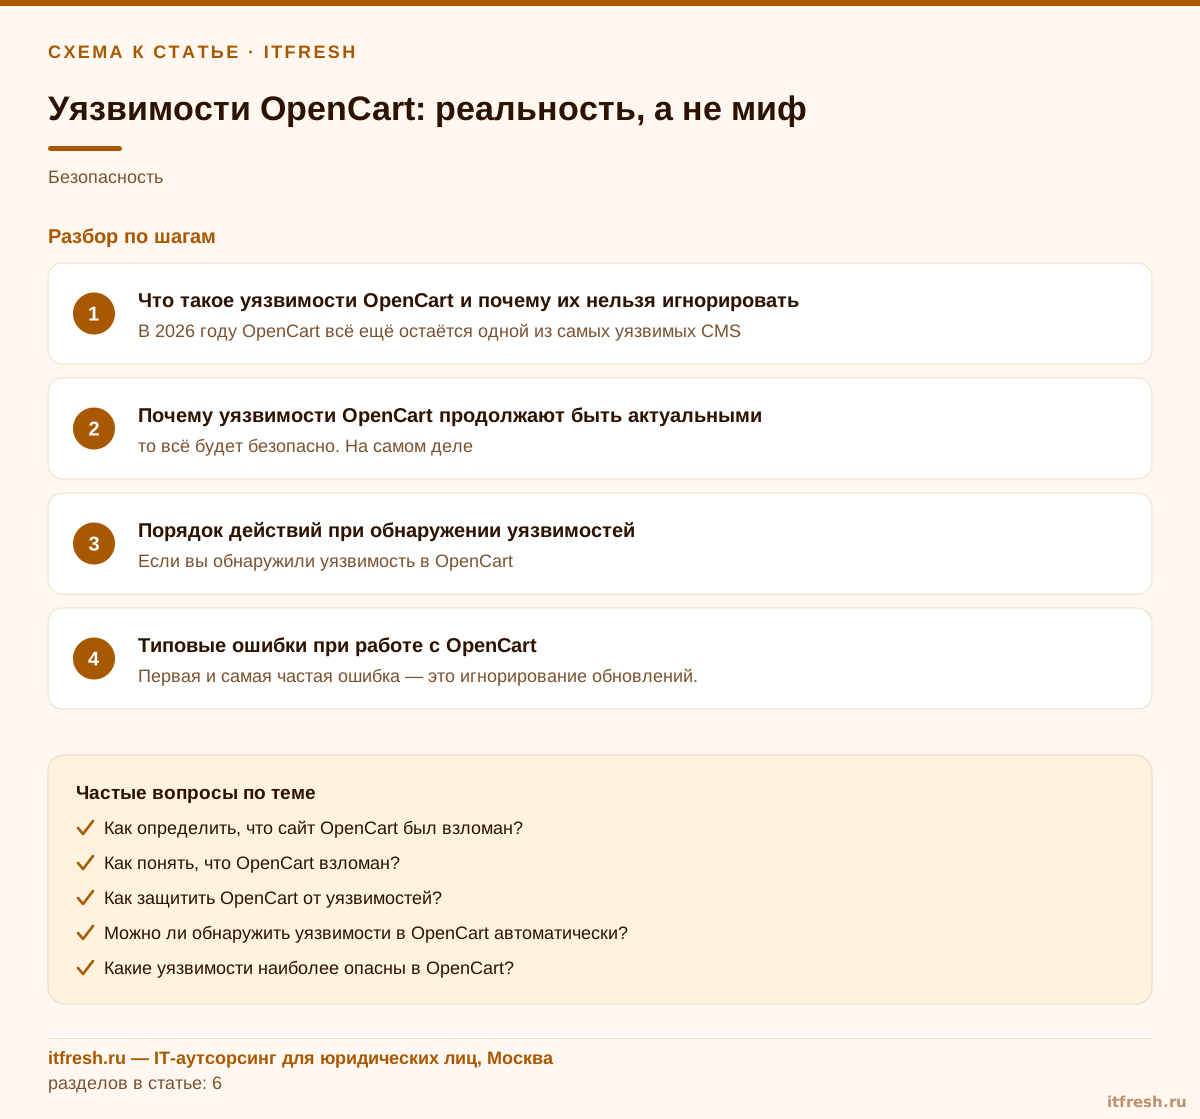
Порядок действий при обнаружении уязвимостей
Если вы обнаружили уязвимость в OpenCart — первое, что нужно сделать, — это принять меры. Сначала остановите сайт, чтобы никто не мог использовать уязвимость дальше. Затем сделайте полную резервную копию, чтобы иметь возможность восстановиться. Потом начинайте анализ — смотрите, какие файлы были изменены, где появился новый код, и как именно уязвимость была использована.
После этого следует перейти к устранению. Обновите ядро до последней версии. Если у вас есть модули, которые могут быть связаны с уязвимостью — удалите их и замените на проверенные. Переместите папку storage, если она всё ещё находится в корне. Это простая, но эффективная мера. Всегда помните: если уязвимость была найдена — она уже использовалась. И даже если вы не видите следов — это не значит, что всё в порядке.
Если вы не уверены в своих действиях — обратитесь к специалистам. Это не стыдно. Это разумно. Мы часто сталкиваемся с ситуациями, когда клиенты уже заметили, что что-то не так, но не знают, как действовать. Мы можем провести полный анализ, восстановить сайт и обеспечить безопасность. Главное — не терять время и не пытаться всё сделать самому.
После устранения уязвимости важно провести проверку. Проверьте логи, проверьте, нет ли подозрительных файлов, проверьте, как работают модули. Проверьте, что всё работает как положено. Не забывайте про права доступа — они могут быть снова изменены, если не закреплены должным образом.
Важно также внести изменения в политику безопасности. Обновления должны быть обязательными, модули — проверенными, доступ к системе — ограниченным. Если вы не будете следить за этим — уязвимости будут возвращаться снова и снова. Всё дело в том, что уязвимости не исчезают сами по себе — их нужно устранять.
Типовые ошибки при работе с OpenCart
Первая и самая частая ошибка — это игнорирование обновлений. Люди думают, что если сайт работает, значит всё хорошо. Но это не так. Уязвимости появляются, и если вы не обновляетесь — вы просто становитесь мишенью. Особенно это касается версий 4.0.0.0 и выше, где уже есть известные уязвимости, которые активно используются вредоносниками.
Вторая ошибка — использование модулей из непроверенных источников. Многие пользователи не осознают, что модуль может содержать вредоносный код. Это может быть как банальное вредоносное расширение, так и скрытый backdoor. Всегда проверяйте, откуда берётся модуль, и не доверяйте «бесплатным» решениям, если не уверены в их безопасности.
Третья ошибка — неправильная настройка прав доступа. Если папка storage находится в корне сайта, это уже потенциальная уязвимость. Или если у вас есть файлы, которые доступны через веб, а должны быть скрыты — это тоже ошибка. Эти моменты легко упустить, но они могут стоить вам всей системы.
Ещё одна распространённая ошибка — слабые пароли. Если у вас есть администратор, у которого пароль — «admin», «123456» или «password» — вы просто дарите доступ взломщикам. В 2026 году никто не должен использовать такие пароли. И если вы не применяете двухфакторную аутентификацию — вы делаете свою систему уязвимой.
Наконец, не стоит недооценивать важность мониторинга. Если вы не проверяете логи, не отслеживаете изменения в файлах, не знаете, кто и когда заходил в систему — вы живёте в иллюзии безопасности. И когда произойдёт взлом — вы будете удивлены, но уже слишком поздно.
Как проверить, что уязвимости устранены
Первое, что нужно сделать — это провести полную проверку. Проверьте, что все модули обновлены, что папка storage перемещена, что нет подозрительных файлов. Проверьте, что права доступа к файлам установлены корректно. Это простая, но очень важная проверка, которую многие пропускают.
Далее — проверьте логи. Если вы используете систему мониторинга, проверьте, нет ли подозрительных входов или запросов. Проверьте, нет ли новых пользователей, новых модулей или изменений в базе данных. Если вы не видите ничего подозрительного — это хороший знак, но не гарантия безопасности.
Проверьте также, что обновления были применены корректно. Иногда обновление может привести к ошибкам в работе сайта. Если вы видите, что система работает некорректно — не игнорируйте это. Возможно, обновление было применено неправильно, и теперь уязвимость не устранена, а просто замаскирована.
Если у вас есть сканер уязвимостей, запустите его. Хотя он может не найти 0-day уязвимости, он всё равно может показать, что вы устранили известные уязвимости. Но помните — сканер — не панацея. Он может показать, что всё в порядке, но на деле всё может быть иначе.
И, конечно, проверьте, что система регулярно обновляется. Если вы не делаете этого — вы просто поддерживаете уязвимость в системе. Проверьте, как часто обновляются модули, как часто обновляется ядро, и что вы делаете для обеспечения безопасности. Если вы не следите — вы будете ждать взлома.
Что делать, если OpenCart уже взломан
Если вы подозреваете, что ваш OpenCart взломан, первым делом нужно остановить сайт и сделать резервную копию. Затем следует проверить, какие файлы были изменены, и удалить подозрительные модули. Важно также изменить все пароли и пересоздать учетные записи администраторов. Часто взлом происходит через уязвимости в модулях, поэтому их нужно удалить и заменить на проверенные.
Даже если вы восстанавливаете сайт, важно не повторять прежних ошибок. Убедитесь, что все модули проверены, папка storage перемещена, и система регулярно обновляется. Если вы не уверены в своих силах, лучше обратиться к специалистам. Мы можем провести полный аудит и восстановить сайт с минимальными потерями.
Важно также понимать, что взлом — это не просто «переустановка». Это может быть утечка данных, изменение контента, установка backdoor или даже использование вашего сайта для рассылки спама. Поэтому восстановление должно быть комплексным — не только восстановление файлов, но и проверка безопасности, установка новых правил и мониторинга.
После восстановления важно провести полный аудит системы. Проверьте, какие модули были установлены, какие файлы были изменены, и что изменилось. Убедитесь, что уязвимости устранены и что система снова защищена. Если вы не сделаете этого — вы снова можете оказаться в ситуации взлома.
Если вы не чувствуете себя уверенно — обратитесь к профессионалам. Мы уже неоднократно сталкивались с ситуациями, когда клиенты думали, что всё нормально, а на деле их данные уже были украдены. Мы помогаем восстановить систему и сделать её безопасной.
Как защитить OpenCart от будущих атак
Основа безопасности — это регулярное обновление. Не только ядра, но и модулей, шаблонов и всех компонентов. Если вы не обновляете систему — вы просто позволяете злоумышленникам использовать известные уязвимости. И даже если они не проявляются сразу — со временем они могут быть использованы.
Второй важный пункт — это контроль над модулями. Используйте только проверенные, официальные расширения. Если вы скачали модуль с ненадёжного источника — удалите его немедленно. Всегда проверяйте, что модуль не содержит вредоносного кода, и не используйте его, если сомневаетесь.
Третье — это настройка прав доступа. Папка storage должна быть вне корня сайта. Файлы, которые не должны быть доступны через веб, должны быть скрыты. И если вы не знаете, где находятся логи, конфигурации или временные файлы — вы просто делаете их доступными для всех. Это непростая задача, но она критически важна.
Не забывайте про пароли. Используйте сложные, уникальные пароли для каждого аккаунта. А лучше — включите двухфакторную аутентификацию. Если вы не делаете этого — вы просто делаете свою систему уязвимой. И даже если вы думаете, что всё безопасно — взлом может произойти в любой момент.
И, конечно, мониторинг. Если вы не проверяете систему регулярно — вы не узнаете, что происходит. Установите систему мониторинга, настройте уведомления, проверяйте логи. Это не сложно, но это может спасти вас от взлома. Если вы не следите — вы просто ждёте, когда случится плохое.
Частые вопросы
Как определить, что сайт OpenCart был взломан?
Признаки взлома: неожиданные изменения в файлах, подозрительные запросы в логах, появление новых пользователей или модулей, которые не были установлены вручную.
Как понять, что OpenCart взломан?
Обратите внимание на странное поведение сайта, необычные логи доступа, непонятные файлы в папках и несанкционированные изменения в базе данных.
Как защитить OpenCart от уязвимостей?
Обновляйте ядро до последней версии, перемещайте папку storage, используйте только проверенные модули, следите за правами доступа и регулярно обновляйте систему.
Можно ли обнаружить уязвимости в OpenCart автоматически?
Некоторые уязвимости можно найти с помощью сканеров, но 0-day уязвимости могут остаться незамеченными. Поэтому важно использовать несколько методов проверки.
Какие уязвимости наиболее опасны в OpenCart?
Наиболее опасны SQL-инъекции, PHP Object Injection и уязвимости, связанные с неправильно настроенными правами доступа и вредоносными модулями.
Что делать после взлома OpenCart?
Срочно остановите сайт, сделайте резервную копию, удалите подозрительные файлы и модули, измените пароли, а затем проведите полный аудит безопасности.
Источники
- GitHub Advisory Database — https://github.com/advisories/GHSA-qx44-885h-7p56
- Aliyun Security Center — https://avd.aliyun.com/product?prod=opencart
- OpenCart Documentation — https://www.opencart.com/index.php?route=marketplace%2Fextension%2Finfo&extension_id=31807
- KIS Security Report — https://karmainsecurity.com/KIS-2014-08