
Zimbra и CVE-2024-45519: как отделить риск от взлома
Чтобы оценить риск CVE-2024-45519 в Zimbra, я проверяю версию, состояние postjournal и доступность службы через почтовую конфигурацию. Старая версия сама по себе не доказывает взлом, а пустые логи не доказывают безопасность. Ниже — команды проверки, пороги исправления и порядок действий при подозрении на компрометацию.
Какие версии Zimbra затронуты CVE-2024-45519
Сначала я разделяю три вопроса: есть ли уязвимый код, может ли до него добраться атакующий и есть ли признаки выполнения чужих команд. CVE-2024-45519 относится к службе postjournal и при подходящей конфигурации допускает выполнение команд без аутентификации. Это серверная проблема: для такого сценария не требуется, чтобы сотрудник открыл вложение. В работе по защите почтового сервера я начинаю с установки и настроек, а не с очередной памятки пользователям. Памятка полезна, но бинарный файл от неё исправленным не станет.
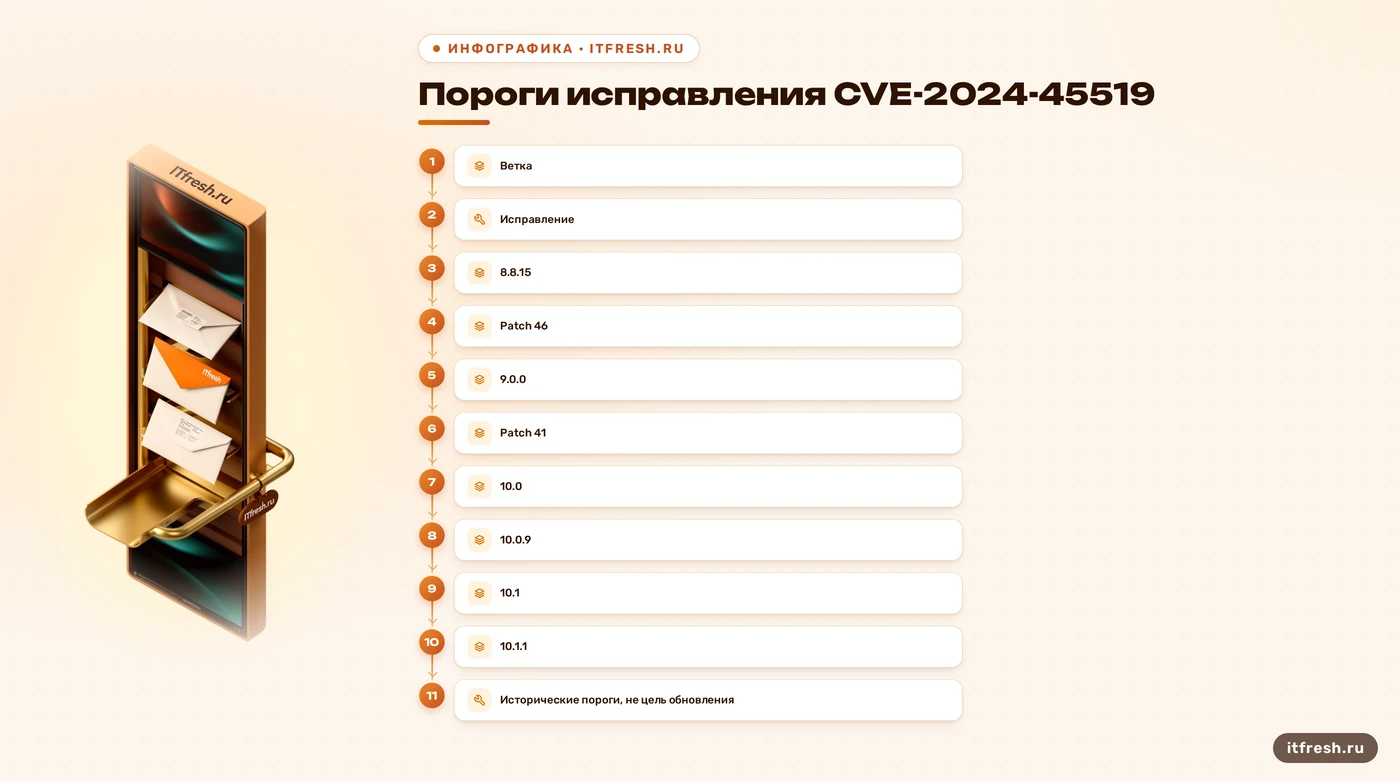
Экспертная база указывает следующие версии с исправлением; описание CVE в NVD и примечания к выпускам Zimbra их подтверждают. Сравниваю установку с порогом именно её ветки, а не с самой большой цифрой в соседней строке. Номер основного выпуска без патча — неполная запись. В заявке мне нужны версия, уровень исправлений, дата проверки и узел, с которого снят вывод. Ниже приведена историческая граница устранения этой CVE, а не список версий, которые я советую устанавливать сегодня. | Ветка Zimbra | Версия с исправлением CVE-2024-45519 | |---|---| | 8.8.15 | Patch 46 | | 9.0.0 | Patch 41 | | 10.0 | 10.0.9 | | 10.1 | 10.1.1 |
На каждом проверяемом узле я открываю сеанс системного пользователя zimbra и выполняю команду ниже. Руководство Zimbra подтверждает ключ -v для вывода версии. Полную строку сохраняю в рабочие материалы, а не пересказываю по памяти. Если нужный патч в выводе не удаётся однозначно определить, сверяю состав установленных пакетов с примечаниями к выпуску поставщика конкретной сборки. Неизвестный уровень исправлений записываю как неизвестный. Слово «вроде» особенно плохо сочетается с отчётом о безопасности.
zmcontrol -vВ схеме с несколькими серверами я проверяю каждый узел, на котором установлен и может запускаться затронутый компонент. Ответ с одного сервера не описывает всю почтовую систему. Для сторонних сборок отдельно выясняю происхождение исправления: похожая строка версии ещё не подтверждает одинаковый состав файлов. Если порог этой CVE пройден, я фиксирую именно это, затем проверяю актуальные рекомендации поставщика. Вывод «данная ошибка исправлена» точен; обещание «сервер безопасен» потребовало бы совсем другого объёма доказательств.
Как проверить postjournal, не меняя настройки
В базе знаний есть важное уточнение, которое подтверждает сам вендор: postjournal по умолчанию не включён. Поэтому утверждение «любая старая Zimbra уже доступна для этой атаки» неверно. Но значение по умолчанию не заменяет проверку живой установки. Настройки могли переноситься с другого сервера или меняться под архивирование почты. Я выясняю, используется ли функция сейчас, кто отвечает за её назначение и как она связана с обработкой сообщений. Только после этого решаю, какие временные ограничения допустимы без потери нужной бизнесу функции.
Для чтения локального параметра выполняю следующую команду в сеансе пользователя zimbra. Она запрашивает одну настройку и не меняет конфигурацию. Вывод postjournal_enabled = false означает, что параметр выключен на этом узле; true — включён. Если ключ отсутствует или команда завершилась ошибкой, не подставляю желаемый ответ. Разбираюсь с составом установленной сборки и её документацией. Вывод всей конфигурации для этой проверки не нужен: в ней могут находиться служебные секреты.
zmlocalconfig postjournal_enabledДальше я отделяю настройку от фактического состояния: проверяю процессы, слушающие соединения службы и схему передачи почты по действующим настройкам MTA. Изменённый параметр сам по себе не доказывает остановку уже работающего процесса. Сводку компонентов получаю командой zmcontrol status, но её тоже не превращаю в универсальный сканер уязвимостей. Если имя postjournal не показано отдельной строкой, это ещё не доказательство отсутствия процесса. Служебный слушатель, его доступность и передача сообщения из MTA — разные проверки, а не три названия одной галочки.
zmcontrol statusДаже локальная привязка служебного слушателя не позволяет закончить проверку: нужно понять, может ли внешнее письмо попасть к компоненту через почтовую обработку. И наоборот, найденный параметр true ещё не доказывает успешную атаку. Я записываю сочетание версии, настройки, фактического запуска и маршрута сообщения. Для общей последовательности первичного осмотра пригодится проверка почтовой уязвимости; здесь я разбираю именно условия postjournal. Проверка конкретной CVE требует большего, чем красивый снимок экрана с номером версии.
Где искать следы и что означают пустые логи
Выдуманный универсальный файл postjournal.log я из инструкции убираю. Документация Zimbra указывает /var/log/zimbra.log для MTA и системных сообщений, /opt/zimbra/log/mailbox.log для почтового приложения и /opt/zimbra/log/audit.log для событий аутентификации. Это разные источники, каждый отвечает на свою часть вопросов. Реальное размещение и полноту проверяю по настройкам журналирования; при разнесённых ролях нужный журнал может лежать на другом узле. Наличие файла с привычным именем не гарантирует, что нужные события вообще поступали в него.
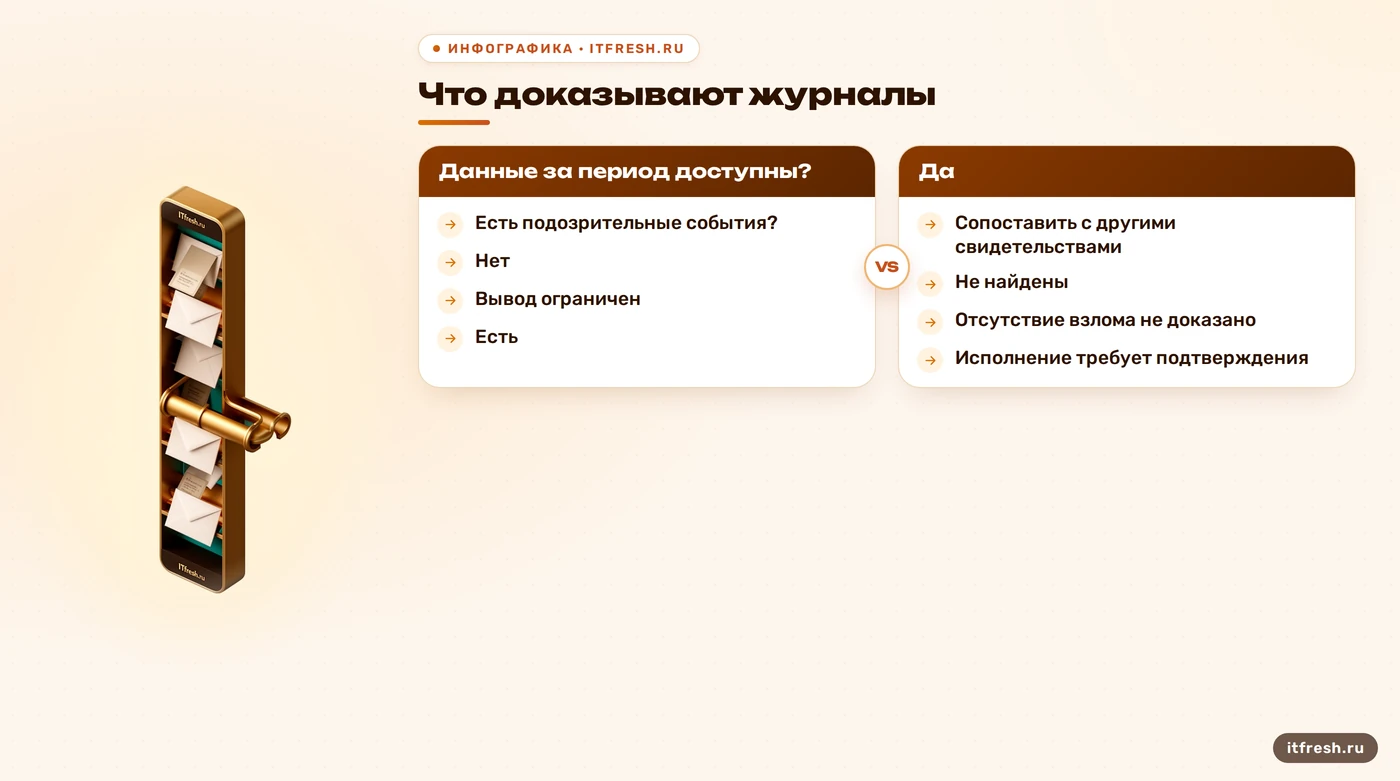
До изменений я сохраняю доступные журналы вместе с ротированными копиями, указываю часовой пояс и границы сохранившегося периода. Ищу не только строки с названием postjournal, но и связанные события: обработку подозрительного сообщения, обращения к незнакомым файлам, необычные входы и исходящие соединения. Конкретный перечень зависит от того, какие источники собирались до проверки. Если за нужный период данных нет, так и пишу. Потерянный журнал нельзя заменить бодрой фразой «ничего подозрительного не обнаружено». Отсутствие материала — ограничение расследования, а не положительный результат.
Упоминание утилиты загрузки или фрагмента команды в сообщении — повод проверить гипотезу, но не доказательство исполнения. Такая строка может быть частью содержимого письма, теста или неудачной попытки. Я сопоставляю время, идентификаторы сообщения, записи других служб и изменения на узле. Совпадение с датами известной кампании тоже не устанавливает причину. Полезно заранее понимать, как устроен разбор логов Zimbra: событие входа, подозрительное письмо и запуск команды нельзя складывать в один мешок.
Пустая выдача поиска означает только, что выбранное выражение ничего не нашло в выбранных данных. Журналы могли ротироваться, не собираться, храниться в другом месте или быть изменены после компрометации. Я отдельно проверяю файлы приложения, задания автоматического запуска, учётные записи и сетевую активность в пределах доступных свидетельств. Без подтверждений не объявляю сервер взломанным, но и справку о чистоте по одному поиску не выдаю. Пустой лог — плохой охранник: молчит убедительно, объясняет мало.
- Сохранить журналы, ротацию и границы доступного периода.
- Сопоставить сообщения, события входа и изменения системы.
- Разделить попытку атаки, исполнение команд и нехватку данных.
Что делать до патча и при признаках взлома
Если уязвимая служба работает, я сначала ограничиваю возможность дальнейшей эксплуатации и сохраняю свидетельства, по возможности параллельно. Одного усиления мониторинга недостаточно: наблюдение не исправляет обработку входных данных. Если postjournal не нужен, согласую его отключение с ответственным за почту и архивирование. CERT-FR приводит последовательность ниже. Команды выполняются от пользователя zimbra; перезапуск затрагивает службы на данном узле, поэтому это уже изменение с влиянием на доступность, а не безобидное чтение настройки.
zmlocalconfig -e postjournal_enabled=false
zmcontrol restart
После отключения я повторно проверяю параметр, фактическую остановку компонента и прохождение почты. Если функция нужна бизнесу, произвольное выключение без оценки последствий не подходит: выбираю временное ограничение доступа по реальной схеме и ускоряю установку исправления. Отключение перекрывает условие этой атаки, но оставляет старый код на диске. Поэтому оно не отменяет обновление. «Пока понаблюдаем» без ограничения риска, ответственного и срока изменения — это отложенное решение, которому зачем-то выдали название меры защиты.
До обновления проверяю резервную копию данных и конфигурации, её доступность вне изменяемого сервера и возможность восстановления. При подозрении на инцидент сохраняю отдельную копию для исследования и не называю её заведомо чистой. Копия после компрометации может содержать те же нежелательные изменения. Общие рекомендации CISA по реагированию и восстановлению полезны именно в этой части: сохранять свидетельства, проверять резервирование и возвращать в работу проверенную среду. Наличие архива само по себе не гарантирует ни целостность, ни приемлемое время возврата почты.
Дальше развожу две задачи. Для устранения уязвимости устанавливаю актуальное исправление по инструкции поставщика сборки; для подтверждённого взлома нужен отдельный разбор закрепления, доступов и возможного раскрытия данных. Патч не удаляет автоматически веб-оболочки, чужие задания запуска и похищенные секреты. Если доверие к узлу потеряно, планирую восстановление в проверенной среде, затем смену затронутых доступов и контроль повторного проникновения. Исчезновение новых ошибок после обновления не закрывает расследование. Тишина после ремонта — наблюдение; удаление последствий нужно подтвердить отдельно.
Условный разбор: «Линия цвета», 42 рабочих места
Разберу учебную ситуацию для московской студии дизайна «Линия цвета» с 42 рабочими местами. Это условный сценарий, а не сообщение о расследованном инциденте. Для расчёта приму один почтовый узел с Zimbra 8.8.15 и уровнем патча ниже P46, включённый postjournal и неполную историю журналов. Эти условия выбраны для разбора решения. Количество рабочих мест не приравниваю к количеству ящиков: общие адреса и технические учётные записи считаю отдельно. Из исходных условий уже следует необходимость исправления; утверждать, что студию взломали, оснований пока нет.
В учебном плане отвожу один рабочий день на инвентаризацию, сохранение доступной истории и проверку восстановления, затем отдельное согласованное окно на изменение. Это плановое допущение примера, а не норматив длительности аудита. Перед окном должны быть известны состав узла, ответственный за архивирование и порядок возврата почты при неудаче. Само обновление планирую по поддерживаемому пути поставщика: исторический P46 нужен для сравнения, но не служит конечной целью проекта сегодня. Для развёрнутой подготовки использую план обновления Zimbra, а не набор команд из случайной заметки.
В этом сценарии я не придумываю строки с загрузкой вредоносного файла, попытку доступа к базе или волшебное ограничение прав, которое якобы спасло сервер. Для каждого такого вывода потребовались бы реальные свидетельства. Вместо этого задаю условия приёмки: на узле подтверждено исправление, ненужный компонент остановлен, резервная копия восстановлена на проверочной площадке, обмен письмами работает. Для проверки беру два контрольных ящика и прогоняю получение, отправку и ответ с вложением. Два ящика — выборка для проверки функций, а не доказательство целостности всей переписки студии.
Результат такого учебного разбора формулирую заранее и проверяю по пунктам: возможность эксплуатации устранена, работа почты проверена, пробелы истории перечислены, подозрительные находки переданы в расследование. Если свидетельств недостаточно, статус именно такой, без красивой легенды о предотвращённом взломе. Руководителю студии нужен понятный остаточный риск и следующий шаг, а не фраза «у нас всё под контролем». Число 42 помогает спланировать проверку пользователей, но не ускоряет ни установку патча, ни исследование диска. Размер офиса не является параметром безопасности.
Чем подтвердить исправление и закрыть работу
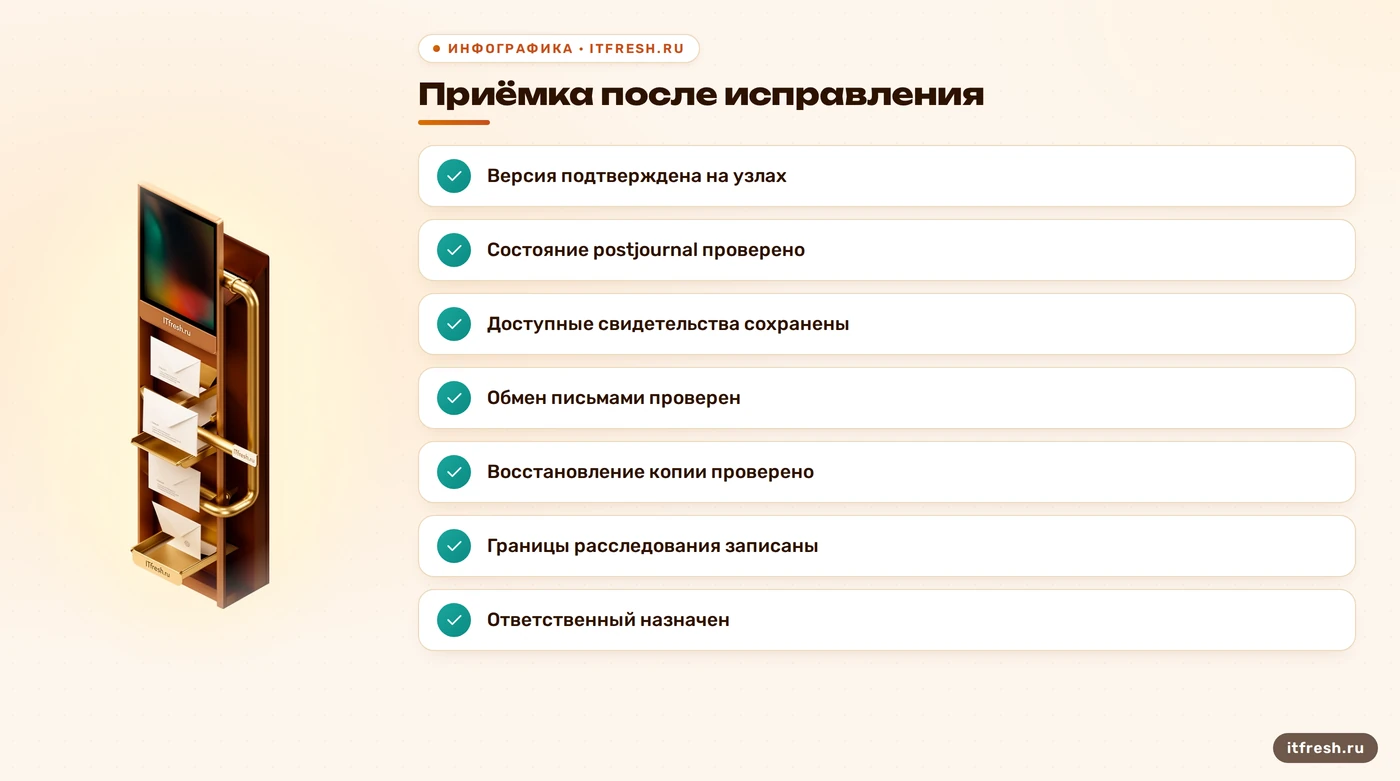
После изменения я снова снимаю версию и состояние компонентов на затронутых узлах. Сравниваю их с планом, проверяю успешное завершение установки по правилам поставщика и убеждаюсь, что нужные процессы работают уже после обновления. Отдельно прохожу пользовательский путь: вход, получение внешнего сообщения, отправку и ответ. При используемом архивировании проверяю и его. Зелёный статус службы не подтверждает доставку, а доставленное письмо не подтверждает отсутствие чужого файла. Это разные критерии приёмки, поэтому у каждого должен быть свой результат.
Резервирование я принимаю после проверки возврата данных, а не после появления очередного архива. Для почтовой системы это означает доступность нужных сообщений и вложений в восстановленной среде, корректные права и понятный способ вернуть сервис. Объём проверки согласую с владельцем почты и фиксирую, что именно проверялось. Подробную проверку восстановления почты выношу в отдельную задачу, если она ещё не выполнена. Бэкап без проверенного восстановления удивительно удобен: до аварии спорить с ним почти невозможно.
На дальнейшее сопровождение я назначаю ответственного за обновления, сбор журналов и проверку копий. Подписку на уведомления вендора связываю с рабочей заявкой: кто оценивает выпуск, кто проверяет совместимость и кто согласует окно. Период хранения событий выбираю под доступное место и потребности расследования, затем проверяю, что сбор действительно работает. Оповещения отправляю туда, где есть ответственный и доступ сохраняется при отказе почты. Автоматическая рассылка ошибок без разбора значимости быстро превращается в фон, на котором важное событие уже никто не различает.
В итоговом отчёте отдельно указываю состояние CVE, результаты проверки работы почты и выводы по возможному инциденту. Для исправленной установки без достаточной истории нельзя задним числом подтвердить, что эксплуатации не было. Для подтверждённого взлома закрытие требует проверки устранения последствий и восстановления доверия к среде. Обучение сотрудников остаётся полезной отдельной работой, но серверную ошибку без аутентификации оно не исправляет; календарная смена паролей тоже не заменяет патч. Я заканчиваю проверку там, где есть подтверждённые результаты и назначенные действия по оставшимся вопросам.
Частые вопросы
В каких версиях исправлена CVE-2024-45519?
Исторические пороги: 8.8.15 Patch 46, 9.0.0 Patch 41, 10.0.9 и 10.1.1. Сравнивайте внутри своей ветки. Для обновления выбирайте актуальный поддерживаемый выпуск поставщика, а не минимальную версию из старого бюллетеня.
Как проверить, включён ли postjournal?
От системного пользователя zimbra выполните zmlocalconfig postjournal_enabled. Затем проверьте фактический запуск компонента и почтовую конфигурацию: значение настройки само по себе не доказывает состояние процесса.
Где искать журналы Zimbra для проверки?
Начните с /var/log/zimbra.log для MTA, /opt/zimbra/log/mailbox.log для приложения и /opt/zimbra/log/audit.log для аутентификации. Уточните расположение, ротацию и полноту в своей конфигурации. Ни один из файлов не является полной историей атаки.
Пустые логи означают, что взлома не было?
Нет. События могли не записываться или не сохраниться. Отсутствие находок в доступных журналах нужно отличать от доказанного отсутствия компрометации.
Можно ли заменить обновление мониторингом или отключением?
Мониторинг не устраняет ошибку. Отключение ненужного postjournal может временно перекрыть этот способ эксплуатации после проверки фактической остановки. Исправление кода всё равно необходимо.
Удаляет ли патч последствия взлома?
Нет. Устранение ошибки не доказывает удаления чужих файлов, заданий запуска и скомпрометированных доступов. При подтверждённом инциденте нужны расследование и проверенное восстановление.
Источники
- NVD — CVE-2024-45519 — Существование CVE, выполнение команд без аутентификации и границы затронутых веток; ссылки на выпуски вендора. https://nvd.nist.gov/vuln/detail/CVE-2024-45519
- Zimbra — сообщение о CVE-2024-45519 — Вендор подтверждает, что postjournal по умолчанию не включён, и рекомендует актуальные обновления. Факт о состоянии по умолчанию найден в экспертной базе и сверен с первоисточником. https://blog.zimbra.com/2024/10/zimbra-cve-2024-45519-vulnerability-stay-secure-by-updating/
- Zimbra — Command Line Utilities — Синтаксис zmcontrol -v, zmcontrol status, zmcontrol restart и zmlocalconfig, чтение ключей и изменение через -e. Версия и локальный параметр проверены после поиска в экспертной базе. https://github.com/Zimbra/adminguide/blob/develop/cmdlineutils.adoc
- Zimbra — Log Files — Назначение /var/log/zimbra.log, /opt/zimbra/log/mailbox.log и /opt/zimbra/log/audit.log; зависимость расположения от конфигурации. Конкретные журналы найдены в экспертной базе и сверены с документацией. https://wiki.zimbra.com/wiki/Log_Files
- CERT-FR — бюллетень CERTFR-2024-ACT-043 — Раздел о Zimbra подтверждает версии с исправлением и временное отключение postjournal командами zmlocalconfig -e postjournal_enabled=false и zmcontrol restart. https://cert.cyber.gouv.fr/actualite/CERTFR-2024-ACT-043/
- CISA и MS-ISAC — StopRansomware Guide — Общие рекомендации по сохранению свидетельств, проверке резервных копий и восстановлению после инцидента. Использованы для порядка реагирования, а не как описание эксплуатации Zimbra. https://www.cisa.gov/stopransomware/ransomware-guide