
XSS в Zimbra Classic: проверяю патч и следы атаки
CVE-2023-37580 — отражённая XSS в Zimbra Classic, исправленная в 8.8.15 Patch 41. В описанных атаках пользователь переходил по специальной ссылке; одного получения письма недостаточно. Я покажу, как проверить сборку и журналы, почему Outlook не отменяет обновление и как действовать, если старый сервер ещё работает.
Как срабатывает CVE-2023-37580 и кому грозит
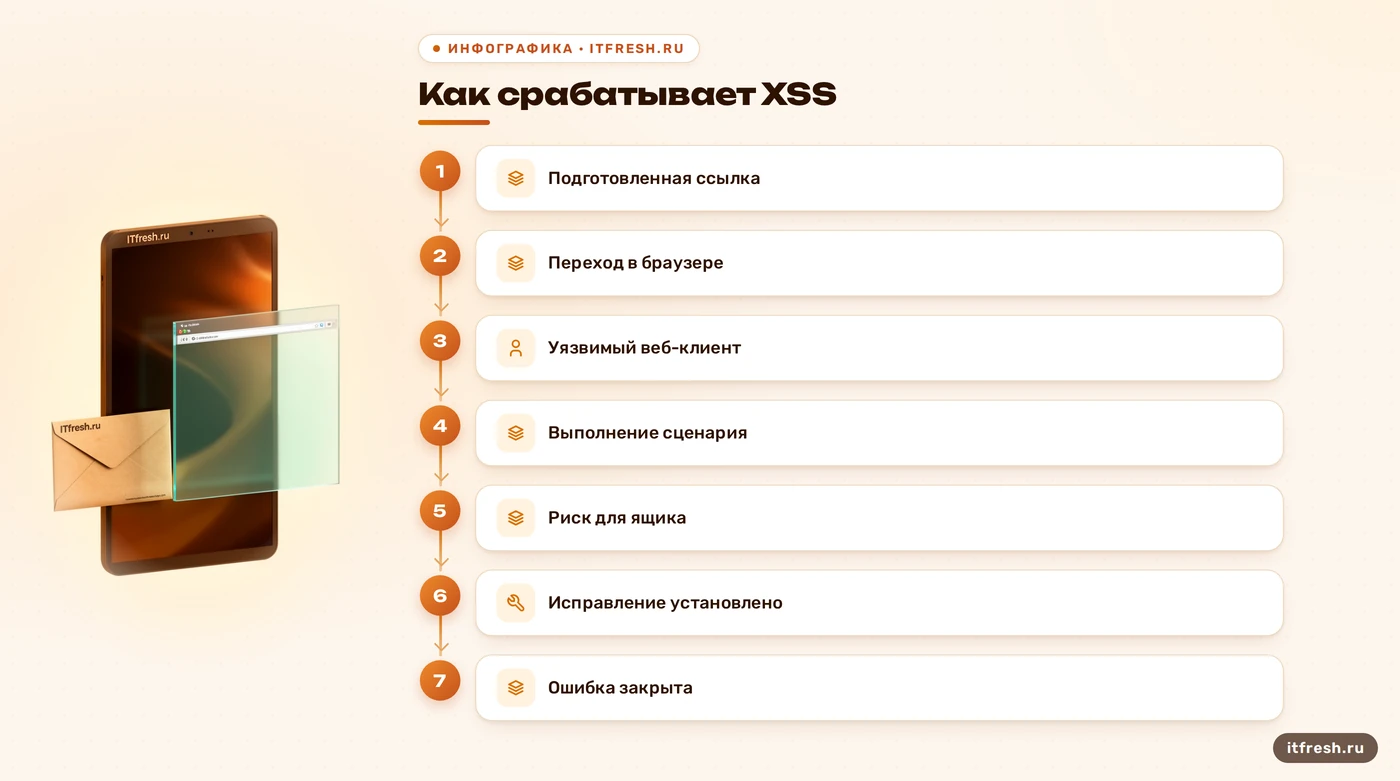
CVE-2023-37580 относится к Zimbra Classic Web Client. Это reflected XSS: данные из адреса запроса попадали в страницу без нужного экранирования, и браузер мог выполнить чужой сценарий. В разборе исследователей описан переход по подготовленной ссылке при действующей сессии Zimbra. Поэтому я проверяю доступность веб-приложения, а не только способ доставки почты сотрудникам. При защите корпоративной почты список установленных программ на рабочих местах — лишь часть исходных данных. В этой статье разбираю конкретную ошибку Classic и признаки её устранения: общую настройку почтового сервера оставляю за рамками.
Формулировка «достаточно открыть письмо» для этой уязвимости неточна. Получение сообщения, чтение текста и переход по ссылке — разные события. Вложение тоже не является обязательным условием описанной атаки. Я прошу сохранить исходное письмо и адрес перехода, чтобы проверить цепочку событий, а не записывать в инциденты каждую доставленную рассылку. При этом подозрительную ссылку нельзя открывать в рабочем браузере для проверки. Иначе расследование само создаст новое событие, которое потом придётся объяснять. Почтовое уведомление об опасности не должно становиться практическим занятием по её воспроизведению.
NVD указывает ZCS ветки 8 до 8.8.15 Patch 41; сам Patch 41 уже содержит исправление. Оценка NVD по CVSS 3.1 — 6,1, средняя тяжесть. Это не основание объявлять сервер автоматически захваченным и не повод откладывать работу: в реальных кампаниях похищали почтовые данные и токены доступа. Для офиса я оцениваю последствия по затронутым ящикам и их правам, а не подменяю анализ громким словом «критическая». Сам факт наличия этой XSS не доказывает выполнение команд в операционной системе, доступ ко всем ящикам или установку посторонних программ на сервер.
Outlook не чинит веб-приложение. Если сотрудник читает почту в настольном клиенте, но может открыть доступный портал в браузере, нужная для атаки поверхность остаётся. Я отдельно выясняю, кто входит через браузер, какие адреса опубликованы и действительно ли ограничен ненужный доступ. Рассказ «веб-почтой никто не пользуется» проверяю по настройкам и доступным свидетельствам. Запрет на словах прекрасно работает до первого исключения. Ограничение веб-доступа может снизить риск на время работ, но не заменяет исправление и не даёт оснований объявить всю инфраструктуру безопасной.
- Patch 41 исправляет эту CVE; предыдущие выпуски ветки 8 требуют проверки.
- Для описанного сценария важен переход по специальной ссылке.
- Почтовый клиент сотрудника не подтверждает закрытие веб-доступа.
- Наличие уязвимости и успешная атака — разные выводы.
Как проверить версию Zimbra без гадания по статусу
На сервере я запускаю проверку версии в оболочке системного пользователя zimbra. Ниже — две отдельные команды для этой оболочки: первая показывает установленную версию, вторая — состояние служб.
zmcontrol -v
zmcontrol status
Вывод сохраняю целиком вместе со временем проверки и обозначением узла. Слово Running говорит о работе службы, а не о наличии исправления. Зелёная строка статуса умеет успокаивать лучше любого отчёта, но номер патча от этого в ней не появляется. Если доступа к серверу нет, запрашиваю именно результат проверки версии и сборки, а не фотографию открывшегося почтового ящика.
Номер 8.8.15 сам по себе недостаточен: нужен уровень патча и сведения об установленных компонентах. Я сопоставляю результат команды с официальными примечаниями к выпуску и данными пакетного менеджера этой ОС. Перечень пакетов показывает состав установки; историю выполнения обновления проверяют отдельно. По одному списку нельзя установить, когда завершилась операция и не оборвалась ли она ошибкой. При расхождении сведений я проверяю журнал установки и фактическое состояние компонентов. Перезапуск ради «обновления цифры в интерфейсе» не является способом проверки и может добавить простой без ответа на исходный вопрос.
Я не ищу номер патча в случайном конфигурационном файле и не прошу присылать содержимое конфигурации целиком. Для первичной проверки хватает версии, роли узла, состава установки и результатов обновления. В журнале работ удобно держать таблицу: узел, роль, сборка до работ, источник пакетов, результат операции, сборка после работ. Если узлов несколько, одну строку нельзя растянуть на всю систему: внешний веб-узел и узел с ящиками могут обновляться отдельно. Расхождение сборок — повод разобраться с конкретной ролью и инструкцией выпуска, а не приписывать всей установке версию первого проверенного сервера.
Отдельно разбираю ручные изменения. Когда-то администратор мог применить временное исправление до выхода пакетного обновления, поэтому старый номер сборки — сильный сигнал для проверки, но не полное описание каждого файла. Такую правку нужно подтвердить по официальному уведомлению и журналу изменений. Если свидетельств нет, я отмечаю защиту как неподтверждённую, ограничиваю ненужный доступ и планирую нормальное обновление. Историю полезно хранить в одном месте с планом обновления Zimbra: следующему ответственному не придётся восстанавливать её по догадкам и переписке.
Условный разбор: «Ячейка», 44 рабочих места
Разберу модельную ситуацию для складского оператора «Ячейка» в Москве: 44 рабочих места, Zimbra 8.8.15, сотрудники обычно читают почту через Outlook. Это условный пример, а не отчёт о реальном клиенте или подтверждённом взломе. Для задачи примем установленный Patch 40 без ручного исправления и доступный веб-интерфейс. Тогда недостаток защиты относится к конкретному почтовому серверу, но число рабочих мест не превращается автоматически в число пострадавших. Я сначала уточняю количество ящиков, способы входа и объём сохранившихся журналов. Эти данные определят масштаб работ лучше, чем поиск готового эксплойта.
Первый рабочий день в таком сценарии отвожу на инвентаризацию и подготовку решения. Фиксирую исходную сборку, проверяю доступность портала, сохраняю доступные журналы и выясняю состояние резервного копирования. Параллельно уточняю, какие операции нельзя прерывать: обмен документами, отправку уведомлений, работу общих ящиков. В результате должен появиться план с ответственным, окном изменения и способом восстановления. Это плановый объём первого этапа, не обещание за день обновить любую старую установку. Количество рабочих мест не сообщает ни объём хранилища, ни скорость восстановления, ни совместимость расширений.
В образце отчёта для «Ячейки» я бы разделил установленные факты и неизвестное. Факт: в заданных условиях выбранная сборка не содержит пакетного исправления. Факт: веб-портал опубликован и доступен пользователям. Неизвестное: переходил ли кто-то по опасной ссылке и были ли прочитаны чужие письма. Подозрительное сообщение само по себе эти вопросы не закрывает. Из заголовков доставки нельзя достоверно вывести, что сотрудник ничего не открывал. Формулировку «попыток было три, все отбиты» оставляю для случая с доказательствами. Красивый итог без исходных данных — всего лишь оптимизм с печатью.
Критерии завершения у этой модели вполне измеримые. Я хочу видеть подтверждённое исправление, работающую доставку в обе стороны, успешный вход разрешённых пользователей и проверку основных функций. Для возможного инцидента нужен отдельный вывод с периодом анализа и перечнем пробелов. Если журналы сохранились только частично, так и пишу; строку «утечки не было» из этого не получаю. Руководителю отдаю перечень остаточных рисков и следующий шаг для устаревшей ветки. Сотрудникам — короткое правило передачи подозрительного письма ответственному без пересылки опасной ссылки всем коллегам.