
Сайт сломался после обновления плагина: что проверяю я
После обновления плагина сайт может сломаться из-за несовместимости. Сам по себе сбой ещё не доказывает взлом. Я сначала сохраняю журналы и проверяю изменения, затем выбираю между устранением конфликта и восстановлением после атаки. Ниже — порядок действий, который помогает вернуть сайт и не оставить злоумышленнику доступ.
Как отличить конфликт плагинов от взлома
Я начинаю с симптома, а не с обвинения последнего обновления. Не открывается страница, пропали стили, перестала отправляться форма — это повод искать ошибку совместимости. Неизвестный администратор, посторонний код или переадресация, которую никто не настраивал, требуют отдельной проверки на компрометацию. В аудите безопасности сайта эти задачи связаны, но выводы по ним я фиксирую отдельно: ошибка приложения и захват сайта требуют разного восстановления.
Разберу условный сценарий компании «Магистраль». На её сайте WordPress обновляют плагин кеширования, после чего перестаёт работать форма заявки. Это учебный пример, а не подтверждённая история атаки. В нём нет установленного названия уязвимого плагина, журнала эксплуатации или образца вредоносного файла. Поэтому я не приписываю обновлению ни создание бэкдора, ни кражу данных. Сначала нужно воспроизвести неисправность и выяснить, что именно изменилось.
На изолированной копии я проверяю подозреваемые плагины по отдельности и вместе. Если каждый работает сам по себе, а ошибка возникает только при совместном включении, это подтверждает конфликт. Если сбой остаётся с одним плагином, проблема может быть в нём самом или в его совместимости со средой. Простое отключение первого попавшегося расширения даёт слабое доказательство: оно меняет условия работы сразу нескольких компонентов.
Одновременно я составляю хронологию: когда обновляли, кто входил в панель, какая ошибка появилась первой, были ли изменения до обновления. Время из разных журналов привожу к одному часовому поясу. Запросы к странице входа сами по себе не означают успешную атаку. А найденная после обновления чужая учётная запись могла появиться раньше. Фраза «сломалось после» полезна для поиска причины, но не заменяет доказательств этой причины.
- Зафиксировать симптом и время его появления.
- Сохранить список компонентов до и после изменения.
- Проверить конфликт на изолированной копии.
- Отдельно расследовать несанкционированные изменения.
Почему права 755 не объясняют появление бэкдора
Я не считаю системный бит исполнения признаком, по которому можно распознать опасный PHP-файл. Для PHP на обычном веб-сайте такой критерий не работает. Интерпретируемому сервером PHP-файлу обычно не нужен системный бит исполнения. Значение имеют содержимое файла, доступ процесса к нему и настройки обработки запросов. Документация Apache прямо разделяет исполнение обычной программы и обработку PHP. Снятие бита исполнения не обезвредит веб-шелл.
В руководстве WordPress приведена распространённая схема: 755 для каталогов, 644 для файлов. Я использую её как отправную точку, а затем проверяю владельца, группу и модель запуска PHP у конкретного хостинга. При 644 владелец может изменять файл. Если PHP работает от этого же пользователя, такие права сами по себе не запрещают запись из приложения. Универсальное «поставьте правильные цифры» слишком мало говорит о реальной защите.
Для проверки возможного запуска чужого кода я задаю несколько связанных вопросов. Кто и через какой механизм записал файл? Как запрос добрался до него? Почему содержимое обработалось как программа? Есть ли след выполнения? Уязвимая загрузка файлов действительно может привести к запуску кода, но между загрузкой и выполнением есть условия, которые надо установить. Обычный конфликт кеширования с другой функцией сайта ещё не доказывает такую цепочку.
Я также разделяю права приложения и защитный плагин. Расширение безопасности не обязательно контролирует каждую операцию записи другого PHP-кода. Поэтому рассказ о том, что конфликт «отключил защиту корня», без кода и журналов остаётся догадкой. Исправление уязвимости требует устранить ошибку в программе или заменить компонент. Обновлённый список известных проблем в сканере помогает обнаружению, но не исправляет установленный уязвимый код.
- Проверить владельца файлов и пользователя PHP.
- Сопоставить права с требованиями хостинга.
- Разрешать запись только там, где она нужна.
- Проверять происхождение и содержимое нового файла.
Что подготовить перед обновлением плагина
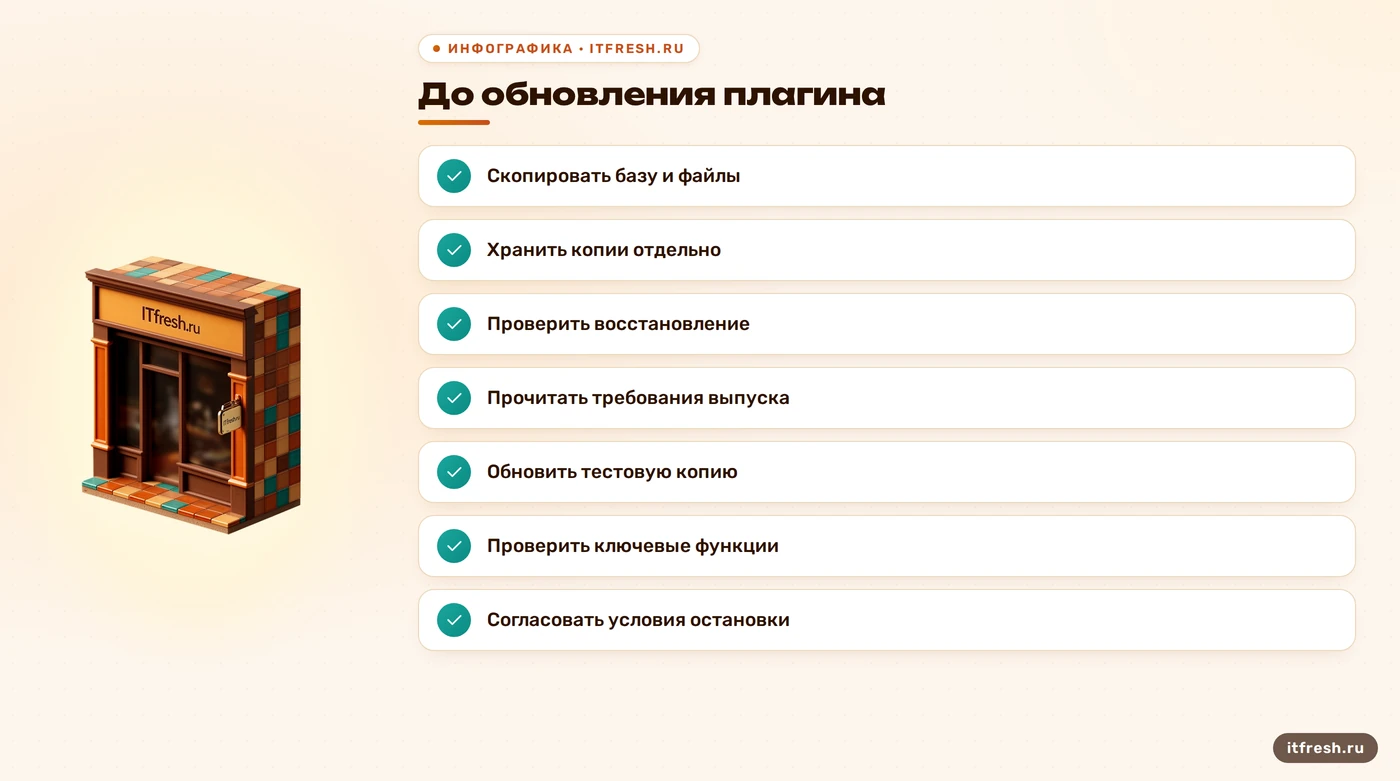
Перед изменением я сохраняю согласованную копию базы и файлов. База содержит записи сайта и настройки, файлы — код, темы, расширения и загруженные материалы. Один скачанный каталог не заменяет выгрузку базы, а одна выгрузка не восстанавливает изменённый код. Для активного сайта отдельно согласую, как приостановить запись данных на время создания комплекта. Иначе файлы и база могут отражать разное состояние приложения.
Из экспертной базы беру правило, которое часто упускают: копии нужно хранить отдельно от сайта, с самостоятельным контролем доступа. Архив рядом с рабочими файлами может исчезнуть вместе с ними или оказаться доступным через браузер. Я проверяю не только наличие архива, но и восстановление на отдельной площадке: открываются ли страницы, сохранились ли вложения, совпадают ли настройки. Подробности хранения разобраны в статье про резервное копирование WordPress.
Затем читаю описание выпуска и требования разработчика к WordPress и PHP. Наличие кнопки обновления не доказывает совместимость со всей установленной связкой. Записываю версии ядра, темы и расширений, источник пакета, особенности интеграций. Если разработчик предупреждает об изменении структуры данных или поведения формы, включаю это в план проверки. Точная запись полезнее надежды, что все компоненты окажутся совместимы просто потому, что обновились.
Тестовую копию я закрываю от посторонних и отключаю на ней отправку настоящих писем, заявок и других внешних действий. Проверка не должна создавать дубли обращений. На копии обновляю выбранный компонент и прохожу пользовательские сценарии: просмотр страницы, заполнение формы, сохранение записи, получение результата. Если сайт зависит от кеша, проверяю поведение с ним и без него. Безусловно отключать все плагины кеширования перед любым обновлением я не требую.
Перед работой на основном сайте назначаю ответственного и согласую окно изменения. Отдельно определяю момент остановки: например, заявка не доходит до получателя или панель выдаёт повторяемую ошибку. Продолжительность беру из пробного обновления и восстановления, а не из рекламного обещания. Если выпуск закрывает подтверждённую опасную уязвимость, ускоряю эту проверку и оцениваю временное отключение проблемной функции. Откладывать исправление бессрочно из страха перед сбоем — тоже решение, только плохое.
- Подготовить копию базы и файлов.
- Хранить копию вне рабочей площадки.
- Проверить требования и примечания к выпуску.
- Повторить ключевые операции на тестовой копии.
- Назначить условия остановки и восстановления.
Что проверять сразу после обновления
После установки я проверяю пользовательский результат, а не только главную страницу. Для условной «Магистрали» контрольная операция — отправить тестовую заявку и убедиться, что она дошла до нужного получателя. Затем проверяю вход в панель и сохранение материалов. Отмечаю время проверки и результат каждой операции. Это позволяет отличить ошибку приложения от ситуации, когда страница открывается, но полезная работа сайта уже остановилась.
Дальше сравниваю файлы с исходным состоянием и пакетом той версии, которую установили. Сам по себе новый файл не свидетельствует об атаке: обновление закономерно добавляет и заменяет файлы. Вопрос в том, объясняет ли пакет конкретное изменение. Код ядра сравниваю с соответствующим чистым выпуском, плагины — с их дистрибутивами, собственные доработки — с сохранённой эталонной копией. Непонятное изменение фиксирую и исследую до удаления.
У сканеров разные задачи. WPScan помогает находить известные уязвимости компонентов и доступные извне признаки небезопасной настройки. Его обычная внешняя проверка не является полным сравнением файлов на диске и не доказывает отсутствие бэкдоров. Проверку содержимого и целостности я провожу отдельно. Как читать результаты, объясняю в разборе проверки WordPress на уязвимости: название инструмента не отменяет границ его проверки.
В базе проверяю учётные записи с расширенными правами и изменения настроек, для которых нет объяснения в плане работ. Новая таблица после установки или обновления расширения может быть штатной миграцией. Прежде чем объявлять её следом атаки, сверяю назначение с документацией и кодом компонента. Если появился неизвестный администратор, сначала сохраняю сведения о нём и события входа, затем ограничиваю доступ. Запись в базе и её происхождение важнее подозрительно звучащего имени.
Журналы веб-сервера и PHP сопоставляю с действиями администратора. Вывод отладочных сообщений посетителям убираю: ошибки могут раскрывать внутренние сведения. Это не повод лишать себя журналирования. Диагностику настраиваю так, чтобы сообщения были доступны ответственному специалисту, а не любому посетителю. Если визуальная ошибка исчезает после очистки кеша, повторяю проверку формы и входа: свежая картинка ещё не подтверждает исправность всех функций.
- Проверить доставку тестовой заявки.
- Сопоставить изменения файлов с пакетом.
- Разобрать неизвестные привилегированные учётные записи.
- Сверить ошибки с хронологией работ.
- Зафиксировать границы проверки сканером.
Когда достаточно отката, а когда нужна очистка
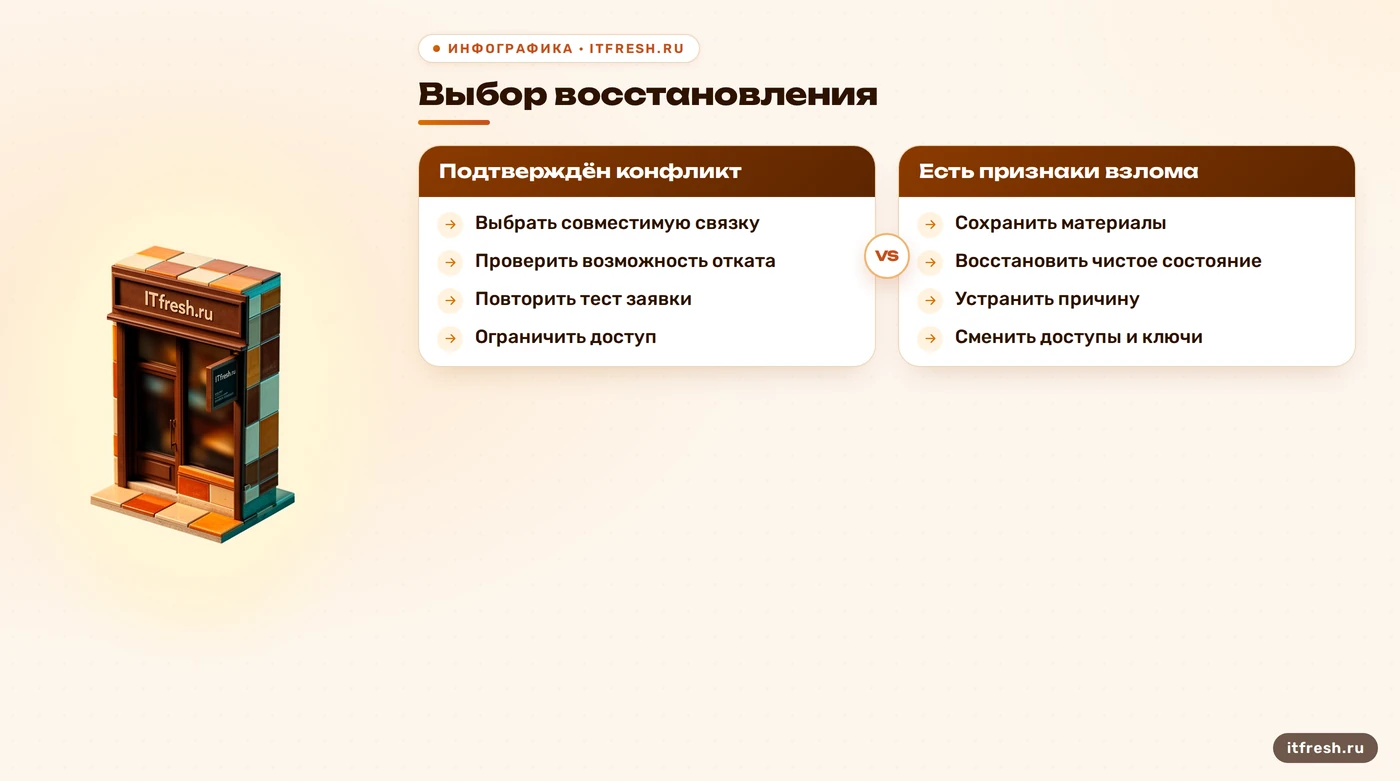
Если тесты подтвердили конфликт и признаков постороннего вмешательства не найдено, я выбираю исправленный выпуск, замену расширения или временное отключение проблемной функции. Откат допустим, когда понятно, что именно он возвращает и какие данные затронет. Плагин мог изменить структуру базы: замена его файлов старыми не обязана отменить миграцию. Возвращать уязвимую версию в открытый доступ только потому, что с ней работает форма, нельзя считать нормальным завершением ремонта.
При признаках взлома порядок другой. Сначала ограничиваю доступ на уровне хостинга или веб-сервера и сохраняю снимок файлов, базы и журналов для разбора. Страница обслуживания внутри WordPress не обеспечивает такую изоляцию: отдельный вредоносный скрипт может обрабатываться вне обычного запуска CMS. Я проверяю, какие запросы действительно прекращены. Заглушка посетителю и ограничение доступа к скомпрометированному коду — разные результаты.
Далее восстанавливаю проверенное чистое состояние в изолированной среде либо собираю сайт из доверенных пакетов и проверенных данных. Копия, сделанная до обновления, не обязательно предшествует заражению. Если причина проникновения сохраняется, восстановленный сайт может снова пострадать. Поэтому до открытия доступа нужно устранить найденную причину или отключить связанный с ней компонент. Сам процесс очистки сайта от вредоносного кода требует отдельной проверки, а не удаления одного заметного файла.
На чистой площадке меняю пароли администраторов и затронутые доступы к хостингу, передаче файлов и базе данных. Если пароль базы изменён, обновляю настройки подключения приложения. Ещё один конкретный шаг из базы знаний — заменить секретные ключи аутентификации в wp-config.php. WordPress указывает, что это принудительно завершает активные входы через его cookie. Такая замена не отзывает автоматически все внешние ключи: интеграции и другие способы доступа проверяю отдельно.
В условном разборе «Магистрали» результат зависит от доказательств. При подтверждённом конфликте критерий завершения — форма работает с выбранной поддерживаемой связкой, а изменение воспроизводимо на копии. При подтверждённом вмешательстве добавляются проверка восстановленных файлов и данных, смена доступов и устранение причины. Я не обещаю «отсутствие уязвимостей». В отчёте указываю, что проверено, что исправлено и каких сведений для окончательного вывода не хватило.
Как обновлять плагины без повторения аварии
Я веду короткий реестр расширений: назначение, ответственный, источник установки, версия, зависимости и способ восстановления. Неиспользуемые компоненты удаляю после проверки зависимостей и сохранения нужных данных. Официальное руководство WordPress рекомендует именно удалять ненужные плагины, а не просто забывать их в отключённом состоянии. Чем меньше лишнего кода, тем проще понимать последствия изменения и замечать то, чему на сайте вообще не место.
Для обновлений выбираю режим по последствиям. Автоматическая установка полезна, если есть свежие копии, наблюдение и понятное восстановление. Для компонента, от которого зависит приём заявок, мне нужна проверка этой функции после изменения. Ручной режим тоже не гарантирует аккуратности: непрочитанное уведомление об исправлении опасной ошибки остаётся непрочитанным хоть в самой подробной инструкции. У каждого уведомления должен быть человек, который принимает решение и записывает результат.
В регламент включаю фактические контрольные точки: копия восстановилась, изменение проверено на стенде, заявка дошла, ошибки разобраны, ответственный принял результат. Период наблюдения определяю по режиму работы сайта: важно увидеть выполнение тех операций, которые не происходят при простом открытии страницы. Сигнал об изменении файла должен вести к проверке, а не тонуть в бесконечной почте. Мониторинг без получателя быстро становится дорогим способом никого не беспокоить.
Руководителю я передаю понятный результат: кто обновляет сайт, где находится проверенная копия, как остановить неудачное изменение и как связаться с ответственным. Если остаётся неподдерживаемый плагин, записываю зависимую от него функцию и план замены. Такой порядок позволяет обсуждать конкретную работу и остаточные риски. Обещание «мы однажды всё защитили» не содержит ни владельца задачи, ни следующего действия, ни способа проверить, что услуга вообще выполнена.
- Закрепить ответственного за каждый компонент.
- Удалить ненужные расширения после проверки.
- Назначить проверки после автоматических обновлений.
- Хранить журнал изменений и план восстановления.
Частые вопросы
Сбой после обновления означает, что сайт взломали?
Нет. Возможны ошибка самого плагина, конфликт компонентов или несовместимость со средой. Для вывода о взломе нужны признаки постороннего вмешательства: например, несанкционированная учётная запись или подтверждённый чужой код.
Права 644 мешают PHP-файлу выполняться через сайт?
Обычно нет. Системный бит исполнения для интерпретируемого сервером PHP-файла не требуется. Нужно проверять содержимое, настройки обработки запросов, владельца и доступ процесса к файлу.
Можно ли после взлома просто откатить плагин?
Откат не удаляет автоматически изменения в других файлах и базе. Я сначала ограничиваю доступ и сохраняю материалы, затем восстанавливаю проверенное состояние, устраняю причину и меняю затронутые доступы.
Что включать в резервную копию WordPress?
Файлы и базу данных, отражающие согласованное состояние сайта. Копии храню отдельно от рабочей площадки и проверяю восстановлением в изолированной среде.
WPScan подтверждает отсутствие бэкдоров?
Нет. Проверка известных уязвимостей и внешних признаков не заменяет исследования файлов, базы и журналов. В отчёте нужно учитывать фактический охват и доступность данных об уязвимостях.
Нужно ли навсегда отключить автоматические обновления?
Нет. Я выбираю режим по критичности компонента и готовности к восстановлению. В любом режиме нужны ответственный, резервные копии и проверка важных функций после изменения.
Источники
- WordPress — Hardening WordPress — Проверены рекомендации по плагинам, владельцам и правам; распространённая схема 755 для каталогов и 644 для файлов не заменяет проверку модели доступа. https://developer.wordpress.org/advanced-administration/security/hardening/
- Apache HTTP Server — FileSystemSecurity — Подтверждено: интерпретируемым сервером PHP-файлам не требуется бит исполнения; запись в доступный из веба каталог может быть опасна. https://cwiki.apache.org/confluence/spaces/HTTPD/pages/115522317/FileSystemSecurity
- WordPress — FAQ My site was hacked — Проверены сохранение снимка заражённой среды, смена паролей после очистки и замена секретных ключей в wp-config.php для завершения активных входов. https://wordpress.org/documentation/article/faq-my-site-was-hacked/
- WordPress — Backups — Подтверждены необходимость копирования файлов и базы данных, согласованность комплекта и хранение копий в разных местах. https://developer.wordpress.org/advanced-administration/security/backup/
- WordPress.com — Find and fix a plugin or theme conflict — Проверена диагностика на тестовой площадке: каждый подозреваемый плагин отдельно и совместное включение для подтверждения конфликта. https://wordpress.com/support/plugins/troubleshooting/plugin-conflicts/
- WPScan — официальный репозиторий — Проверены внешняя проверка компонентов, получение данных об известных уязвимостях и отличие такого сканирования от полного сравнения файлов сайта. https://github.com/wpscanteam/wpscan