
Проверка WordPress на уязвимости: что нужно знать и как это сделать
Сайты на WordPress — частая цель атак. Непроверенный код плагинов и тем может содержать уязвимости, которые скрыты от ручного анализа. В этом материале — как использовать сканирование кода для выявления рисков. Важно: не полагайтесь на «уверенность» в «безопасности» по умолчанию. Уязвимости — не миф, а реальность, и они находятся в коде, который вы не видите. Проверка — не роскошь, а необходимость.
Почему сканирование кода — обязательный шаг
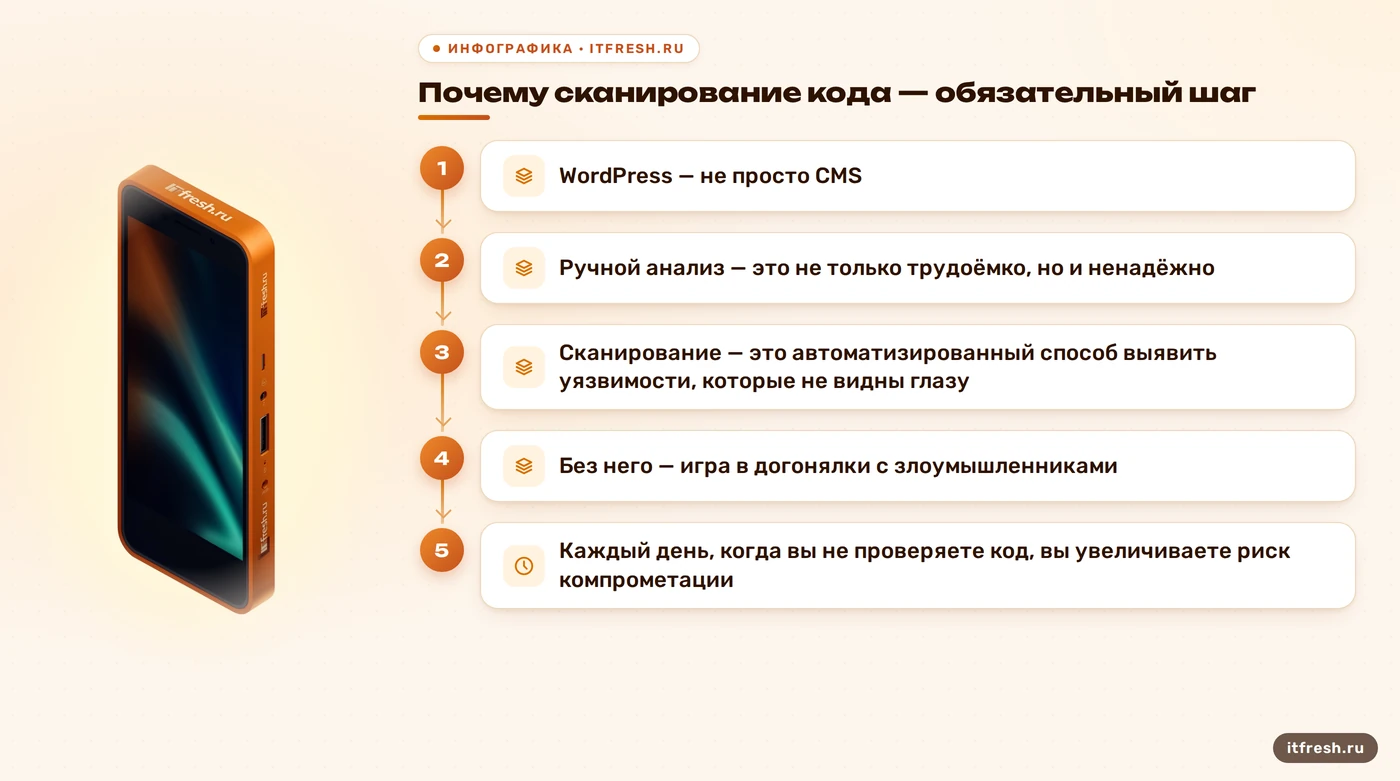
WordPress — не просто CMS. Это сложная экосистема, в которой каждый плагин и тема — потенциальная дыра. Даже если вы используете официальные плагины, их код может быть устаревшим, содержать баги или быть скомпрометированным. Никто не проверяет каждый файл на вредоносный код, особенно если он вставлен через внедрение в функции или через непроверенные обновления. В результате — атаки, которые начинаются с малого: уязвимость в плагине, которую не заметили при ручном анализе, и заканчиваются полным контролем над сайтом.
Ручной анализ — это не только трудоёмко, но и ненадёжно. Даже если вы изучили код, вы не сможете увидеть скрытые функции, которые активируются при определённых условиях, или вредоносные вставки, которые маскируются под легитимный код. Сканирование — это автоматизированный способ выявить уязвимости, которые не видны глазу. Без него — игра в «догонялки» с злоумышленниками. Каждый день, когда вы не проверяете код, вы увеличиваете риск компрометации. Это не вопрос «когда», а «как быстро».
Если вы думаете, что «у нас всё работает», — это уже сигнал. Работа — не гарантия безопасности. Некоторые уязвимости не проявляются при обычном использовании. Они активируются только при определённых действиях, например, при загрузке файла или выполнении определённой функции. Это делает их особенно опасными. Сканирование — это способ выявить такие скрытые риски до того, как они превратятся в реальную угрозу.
Типичная ошибка — считать, что «если сайт не ломается, значит, всё в порядке». Это как думать, что в доме нет воров, потому что двери не сломаны. Уязвимости — это не про ломаные двери. Это про воров, которые проникли через окно, которое вы не заметили. Их не видно, пока они не начали что-то делать. Сканирование — это как проверка всех окон и дверей, включая те, которые вы не открывали.
Если вы не хотите быть тем, кто обнаружил компрометацию на следующее утро, когда сайт перестал работать, — начните с проверки кода. Это не вопрос «нужно ли», а «когда». И чем раньше вы начнёте, тем меньше шансов, что у вас будет кризис. Проверка — это не затраты, это инвестиция в стабильность. И если вы не делаете этого, вы инвестируете в риск.
Основные инструменты для сканирования WordPress
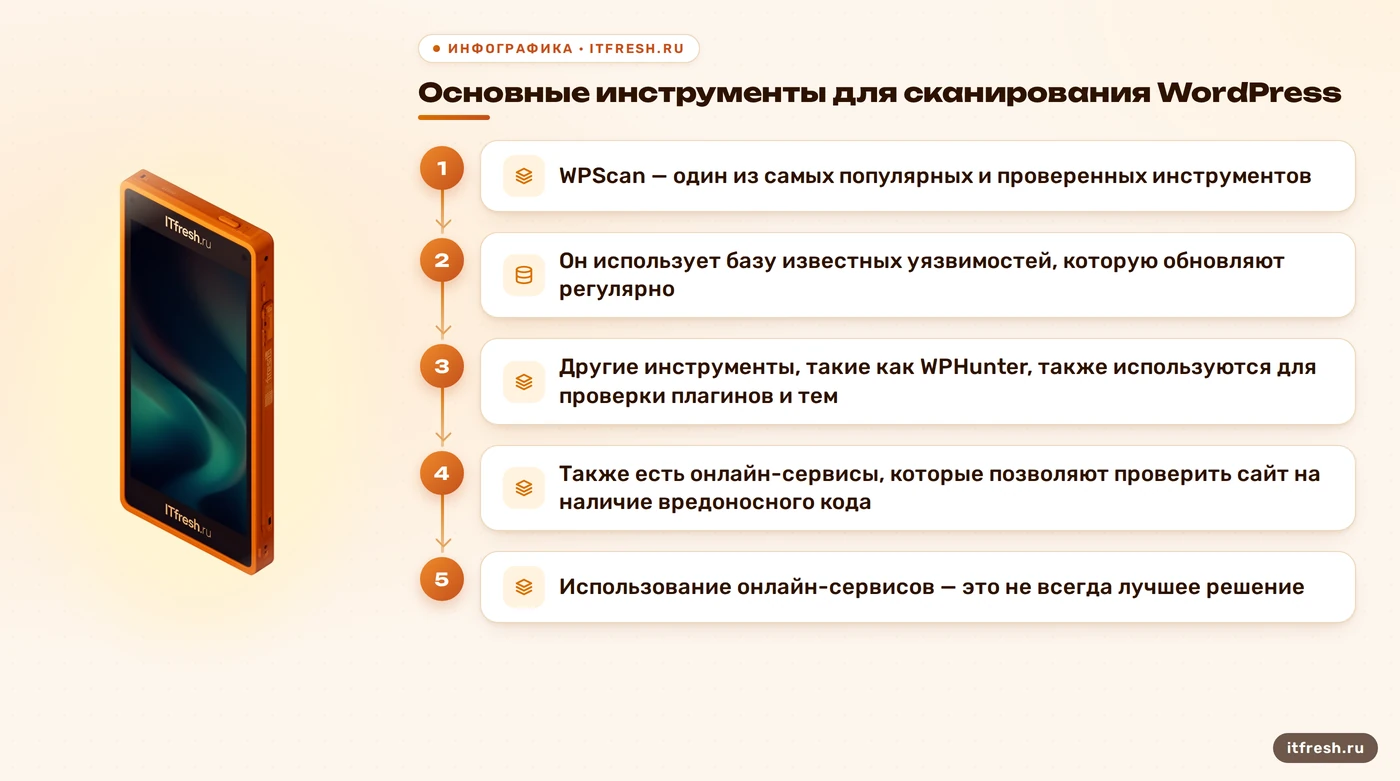
WPScan — один из самых популярных и проверенных инструментов. Он использует базу известных уязвимостей, которую обновляют регулярно. С его помощью можно проверить не только сам сайт, но и все установленные плагины, темы, а также выявить уязвимости в версиях WordPress, PHP и других компонентов. WPScan работает через командную строку, что делает его удобным для автоматизации и интеграции в CI/CD-процессы. Он поддерживает параметр --enumerate, который позволяет автоматически сканировать плагины, темы, пользователей и другие элементы.
Другие инструменты, такие как WPHunter, также используются для проверки плагинов и тем. Однако WPScan — это стандарт. Он поддерживает API, включая API от wpdetect.ru, который позволяет автоматизировать проверку. Это важно, если вы хотите получать отчеты без ручного вмешательства. Также есть онлайн-сервисы, которые позволяют проверить сайт на наличие вредоносного кода. Однако они не всегда дают полную картину, особенно если речь идёт о скрытых угрозах, которые не попадают в общие базы уязвимостей.
Использование онлайн-сервисов — это не всегда лучшее решение. Они удобны, но не всегда точны. Например, сервис wpvulnerability.net предлагает сканирование через API, но его данные могут быть устаревшими. Использование таких сервисов — это не замена, а дополнение к локальному сканированию. Локальные инструменты позволяют настроить сканирование с учётом конкретных требований: вы можете указать, какие плагины и темы проверять, исключить определённые компоненты, или настроить сканирование с частотой. Это важно, если вы хотите минимизировать ложные срабатывания.
Одна из самых распространённых ошибок — использовать только онлайн-сервисы. Это как полагаться на погоду в прогнозе, чтобы решить, нужно ли брать зонт. Прогноз — это не гарантия. Он может быть неточным. Локальные сканеры дают более точные результаты. Они проверяют не только базы уязвимостей, но и конкретный код, который вы используете. Это позволяет выявить уязвимости, которые не попали в общие базы, или которые были внесены вручную. Например, если плагин использует устаревшую версию библиотеки, которая имеет известный баг, WPScan это выявит.
Если вы думаете, что «достаточно» проверить плагины, которые вы используете, — это уже ошибка. Плагины — это не только то, что вы устанавливаете. Это также то, что они используют. Некоторые плагины загружают дополнительные библиотеки, которые могут быть уязвимыми. WPScan проверяет не только плагины, но и все зависимости, которые они используют. Это важный момент, потому что уязвимость может быть не в самом плагине, а в библиотеке, которую он использует. И это не всегда видно при ручном анализе.
Как провести сканирование: практические шаги
Для начала необходимо установить WPScan. Он доступен через Docker, что упрощает настройку. Команда docker run с указанием URL сайта позволяет запустить сканирование. WPScan использует базу уязвимостей, и при запуске он проверяет все компоненты: версии, плагины, темы, и сравнивает их с известными уязвимостями. Результаты — это список уязвимостей, которые нужно устранить.
Если вы не хотите использовать Docker, можно установить WPScan через Ruby. Команда gem install wpscan позволяет установить инструмент. После установки нужно запустить сканирование с помощью команды wpscan --url <сайт> --enumerate vp,vt,ua. Параметр --enumerate позволяет автоматически сканировать плагины, темы и пользователей. Это важно, потому что некоторые уязвимости могут быть связаны с конкретными пользователями, например, с администраторами, которые имеют повышенные привилегии.
WPScan также позволяет настроить сканирование с учетом конкретных параметров. Например, вы можете указать, какие плагины и темы проверять, исключить определенные компоненты, или настроить сканирование с частотой. Это важно, если вы хотите минимизировать ложные срабатывания. Ложные срабатывания — это когда сканер выявляет уязвимость, которая на самом деле не существует. Это может быть вызвано устаревшими или неточными данными в базе уязвимостей. Поэтому важно проверять результаты и не полагаться только на отчеты.
Важно: не ограничивайтесь только сканированием кода. Нужно проверить и базу данных. Некоторые вредоносные скрипты внедряются в БД, особенно если они используются для скрытого майнинга или перенаправления трафика. WPScan может быть использован для проверки уязвимостей, но для поиска malware в БД потребуется дополнительный инструмент, например, сканер, который ищет подозрительные строки в таблицах. Это особенно актуально, если сайт уже был скомпрометирован. В этом случае — полный скан безопасности, включая анализ логов и проверку на наличие подозрительных файлов.
Если вы думаете, что «достаточно» проверить только плагины и темы, — это уже ошибка. Уязвимости могут быть и в ядре WordPress, в PHP, в базе данных, в конфигурации сервера. WPScan проверяет не только плагины и темы, но и все компоненты, которые используются на сайте. Это важно, потому что уязвимость может быть в одном из этих компонентов, и она может быть использована для доступа к сайту. Например, если PHP устаревшая, это может быть использовано для выполнения произвольного кода. WPScan проверяет и это.
Онлайн-сервисы и API: что работает, что нет
Онлайн-сервисы для проверки WordPress на уязвимости — это удобно. Они не требуют установки. Однако они имеют ограничения. Во-первых, они могут не обнаружить уязвимости, которые не попали в общие базы. Во-вторых, они не всегда дают полную картину. Например, сервис wpvulnerability.net предлагает сканирование через API, но его данные могут быть устаревшими. Использование таких сервисов — это не замена, а дополнение к локальному сканированию.
Для глубокой проверки лучше использовать локальные инструменты. WPScan, например, позволяет настроить сканирование с учетом конкретных параметров: вы можете указать, какие плагины и темы проверять, исключить определенные компоненты, или настроить сканирование с частотой. Это важно, если вы хотите минимизировать ложные срабатывания. Ложные срабатывания — это когда сканер выявляет уязвимость, которая на самом деле не существует. Это может быть вызвано устаревшими или неточными данными в базе уязвимостей. Поэтому важно проверять результаты и не полагаться только на отчеты.
Использование API от wpdetect.ru позволяет автоматизировать проверку. Это важно, если вы хотите получать отчеты без ручного вмешательства. Например, вы можете настроить автоматическое сканирование каждый день или каждый неделю. Это позволяет выявить уязвимости, которые появляются после обновления плагинов или тем. Однако API — не панацея. Он может быть устаревшим, или данные могут быть неточными. Поэтому нужно проверять результаты и не полагаться только на автоматизацию.
Одна из самых распространённых ошибок — полагаться только на онлайн-сервисы. Это как полагаться на погоду в прогнозе, чтобы решить, нужно ли брать зонт. Прогноз — это не гарантия. Он может быть неточным. Локальные сканеры дают более точные результаты. Они проверяют не только базы уязвимостей, но и конкретный код, который вы используете. Это позволяет выявить уязвимости, которые не попали в общие базы, или которые были внесены вручную. Например, если плагин использует устаревшую версию библиотеки, которая имеет известный баг, WPScan это выявит.
Что делать после обнаружения уязвимости
Обнаружение уязвимости — это только начало. Далее нужно оценить её критичность. Некоторые уязвимости позволяют злоумышленнику получить доступ к админ-панели, другие — только чтение данных. В зависимости от критичности, действия могут быть разными: обновление плагина, отключение темы, смена паролей, восстановление из резервной копии. Важно: не откладывайте исправление. Уязвимость, которая не исправлена, — это открытая дверь.
Если уязвимость критична, например, она позволяет получить доступ к админ-панели, нужно немедленно отключить плагин или тему. Это может быть сделано через FTP или через панель управления хостингом. После отключения нужно проверить, исчезла ли уязвимость. Если нет — значит, проблема может быть в другом месте. Например, в коде, который был внедрён в файлы, или в базе данных. В этом случае — полный скан безопасности.
После исправления нужно проверить, что уязвимость действительно устранена. Для этого проводится повторное сканирование. Если уязвимость осталась — значит, исправление было неполным. В этом случае нужно проверить, не осталась ли в коде вредоносная вставка, или не используется ли устаревшая версия библиотеки. Важно: даже если плагин обновлен, его код может быть изменён. Поэтому проверка — обязательная часть процесса.
Если вы думаете, что «достаточно» обновить плагин, — это уже ошибка. Обновление — это не всегда исправление. Некоторые обновления содержат новые уязвимости. Поэтому после обновления нужно провести повторное сканирование. Это важно, потому что обновление может быть сделано с ошибками, или может быть внесена новая функция, которая является уязвимой. WPScan проверяет не только текущие версии, но и историю изменений, чтобы выявить потенциальные риски.
Типичные ошибки при сканировании
Одна из самых распространённых ошибок — полагаться только на ручной анализ. Ручной анализ — это не только трудоёмко, но и ненадёжно. Даже если вы изучили код, вы не сможете увидеть скрытые функции, которые активируются при определённых условиях, или вредоносные вставки, которые маскируются под легитимный код. Сканирование — это автоматизированный способ выявить уязвимости, которые не видны глазу.
Другая ошибка — использовать только онлайн-сервисы. Они удобны, но не всегда точны. Например, сервис wpvulnerability.net предлагает сканирование через API, но его данные могут быть устаревшими. Использование таких сервисов — это не замена, а дополнение к локальному сканированию. Локальные инструменты позволяют настроить сканирование с учетом конкретных параметров: вы можете указать, какие плагины и темы проверять, исключить определенные компоненты, или настроить сканирование с частотой. Это важно, если вы хотите минимизировать ложные срабатывания.
Одна из самых распространённых ошибок — не проверять базу данных. Некоторые вредоносные скрипты внедряются в БД, особенно если они используются для скрытого майнинга или перенаправления трафика. WPScan может быть использован для проверки уязвимостей, но для поиска malware в БД потребуется дополнительный инструмент, например, сканер, который ищет подозрительные строки в таблицах. Это особенно актуально, если сайт уже был скомпрометирован. В этом случае — полный скан безопасности, включая анализ логов и проверку на наличие подозрительных файлов.
Если вы думаете, что «достаточно» проверить только плагины, которые вы используете, — это уже ошибка. Плагины — это не только то, что вы устанавливаете. Это также то, что они используют. Некоторые плагины загружают дополнительные библиотеки, которые могут быть уязвимыми. WPScan проверяет не только плагины, но и все зависимости, которые они используют. Это важный момент, потому что уязвимость может быть не в самом плагине, а в библиотеке, которую он использует. И это не всегда видно при ручном анализе.
Как проверить результат сканирования
После сканирования нужно проверить результаты. WPScan выдаёт отчет, который включает список уязвимостей, их критичность, и рекомендации по исправлению. Важно: не полагайтесь только на отчет. Проверьте каждый пункт. Убедитесь, что уязвимость действительно существует. Например, если отчет говорит, что плагин уязвим, проверьте, действительно ли он устаревший, или может быть, что отчет ошибся.
Что делать, если уже сломалось
Если сайт уже был скомпрометирован, первым шагом — изолировать его. Отключите доступ к админ-панели, отключите все плагины и темы, и проверьте, исчезла ли угроза. Если нет — значит, проблема может быть в коде, который был внедрён в файлы, или в базе данных. В этом случае — полный скан безопасности.
После изоляции нужно провести полный скан безопасности. WPScan может быть использован для проверки уязвимостей, но для поиска malware в БД потребуется дополнительный инструмент, например, сканер, который ищет подозрительные строки в таблицах. Это особенно актуально, если сайт уже был скомпрометирован. В этом случае — полный скан безопасности, включая анализ логов и проверку на наличие подозрительных файлов.
После выявления уязвимостей нужно исправить их. Это может быть сделано путём обновления плагинов, тем, или восстановления из резервной копии. Важно: не полагайтесь только на отчеты. Проверьте каждый пункт. Убедитесь, что уязвимость действительно существует. Например, если отчет говорит, что плагин уязвим, проверьте, действительно ли он устаревший, или может быть, что отчет ошибся.
Частые вопросы
Какие инструменты используются для сканирования WordPress на уязвимости?
Основные инструменты — WPScan, WPHunter, онлайн-сервисы, такие как wpvulnerability.net. WPScan — наиболее проверенный и поддерживаемый инструмент, который использует базу известных уязвимостей.
Можно ли использовать онлайн-сервисы для проверки WordPress?
Да, но с ограничениями. Онлайн-сервисы удобны, но не всегда точны. Они могут не обнаружить уязвимости, которые не попали в общие базы. Лучше использовать локальные сканеры, такие как WPScan, для глубокой проверки.
Какие шаги нужно выполнить после обнаружения уязвимости?
Оценить критичность, исправить уязвимость (обновить плагин, отключить тему, сменить пароли), провести повторное сканирование и убедиться, что уязвимость устранена.
Нужно ли сканировать базу данных WordPress?
Да. Некоторые вредоносные скрипты внедряются в БД. Сканирование БД позволяет выявить подозрительные строки, которые могут указывать на компрометацию.
Что делать, если сайт уже был скомпрометирован?
Изолировать сайт, провести полный скан безопасности, включая анализ логов и проверку на наличие подозрительных файлов, исправить уязвимости, и провести повторное сканирование.
Можно ли автоматизировать сканирование?
Да. WPScan поддерживает API, включая API от wpdetect.ru, который позволяет автоматизировать проверку. Это важно, если вы хотите получать отчеты без ручного вмешательства.
Источники
- wpdetect.ru — Использование WPScan API для проверки уязвимостей плагинов WordPress
- macrodmin.ru — Руководство по использованию WPScan для проверки уязвимостей WordPress
- habr.com — Использование WPScan с параметром --enumerate для проверки уязвимостей WordPress
- qna.habr.com — Обнаружение malware в БД WordPress с помощью сканера