
Как правильно очистить сайт от вредоносного кода
Вредоносный код — одна из самых распространённых проблем для сайтов. Он может привести к блокировке, утечке данных и полной потере доверия пользователей. Очистка сайта от такого кода — не просто удаление файлов, а целый процесс. Мы разберём, как это делать правильно, чтобы не потерять функционал и не остаться в тупике.
Что такое вредоносный код и почему он опасен
Вредоносный код — это скрипты, которые внедряются на сайт с целью получить доступ к данным, перенаправить пользователей на вредоносные ресурсы или даже использовать сервер для атак. Это может быть не только простой PHP-скрипт, но и сложная система, которая работает в фоне и не заметна. Код может быть скрыт в файлах, вставлен в заголовки HTML, даже в картинках. И всё это может работать без вашего ведома. И если вы не знаете, где искать, то и не заметите.
Сайты, зараженные таким кодом, могут быть заблокированы поисковыми системами, а пользователи могут быть перенаправлены на фишинговые страницы. Это серьёзная угроза для бизнеса и репутации. Особенно если ваш сайт работает с личными данными пользователей. Всё это — не просто «вредоносный скрипт», а полноценная угроза. И если не устранить его, вы можете не просто потерять трафик, а вообще остаться без клиентов.
Вредоносный код часто маскируется под обычные части сайта. Иногда он может быть скрыт в темплейтах, в админ-панелях, даже в плагинах. Это делает его особенно опасным. Просто удалить файлы — не значит очистить сайт. Всё равно остаётся возможность, что код был встроен в систему глубже, чем кажется. Нужно искать и устранять корень проблемы, а не только симптомы.
Важно понимать, что вредоносный код может быть не только вредоносным, но и активным. То есть он может вести себя как бэкдор, оставлять следы, даже устанавливать новые вредоносные компоненты. Это значит, что даже если вы удалили один файл, а потом снова зашли на сайт — он может снова заразиться. Или, например, сайт может начать автоматически отправлять данные на сторонние серверы. Это не просто «проблема», это реальная угроза безопасности.
Такие коды могут быть созданы как для перехвата данных, так и для того, чтобы использовать сервер как часть DDoS-атаки. Или просто сделать сайт неработоспособным. Всё зависит от того, кто внедрил код и зачем. И если вы не знаете, как его искать, вы можете даже не осознавать, что сайт заражён. А значит, и не осознаёте, что вы в опасности.
Шаги по очистке сайта от вредоносного кода
Первым делом нужно сделать резервную копию сайта. Это не просто рекомендация — это обязательное условие. Если что-то пойдёт не так, у вас будет возможность восстановиться. Без копии вы можете просто потерять всё. Помните: если вы не делаете резервную копию, вы делаете всё это на свой страх и риск. И это не шутка.
После этого проводится проверка ключевых директорий и файлов, где чаще всего прячется вредоносный код. Это могут быть файлы в папке /wp-content/, в темах, в плагинах, в админке. Проверка должна быть детальной. Нужно не просто искать, а анализировать. И если вы не уверены, что нашли всё, лучше перепроверить. Потому что если что-то осталось — это может быть причиной повторного заражения.
Затем можно использовать онлайн-сервисы для проверки сайта. Но будьте осторожны: они могут показать ложные срабатывания. Лучше комбинировать несколько подходов. Например, проверить через несколько сервисов и сравнить результаты. Также можно использовать специализированные сканеры. Но помните: они не заменят профессионального анализа. Они могут указать на проблему, но не решить её.
Важно удалять не просто файлы, а только вредоносную часть, чтобы не повредить функционал сайта. Это самый главный момент. Многие ошибаются, просто удаляя файлы, которые похожи на подозрительные. Но в этом случае вы можете удалить и рабочую часть сайта. Всё дело в том, что вредоносный код может быть скрыт в коде, который выглядит как обычный. И если вы не знаете, где искать, можно удалить всё, что связано с этой частью.
После удаления кода нужно провести полную очистку от вредоносного кода без потери функциональности сайта. Это значит, что вы должны убедиться, что сайт работает так же, как раньше. Если что-то сломалось — значит, вы удалили не то. Или удалили слишком много. Такие ошибки легко сделать, если вы не знаете, что делаете.
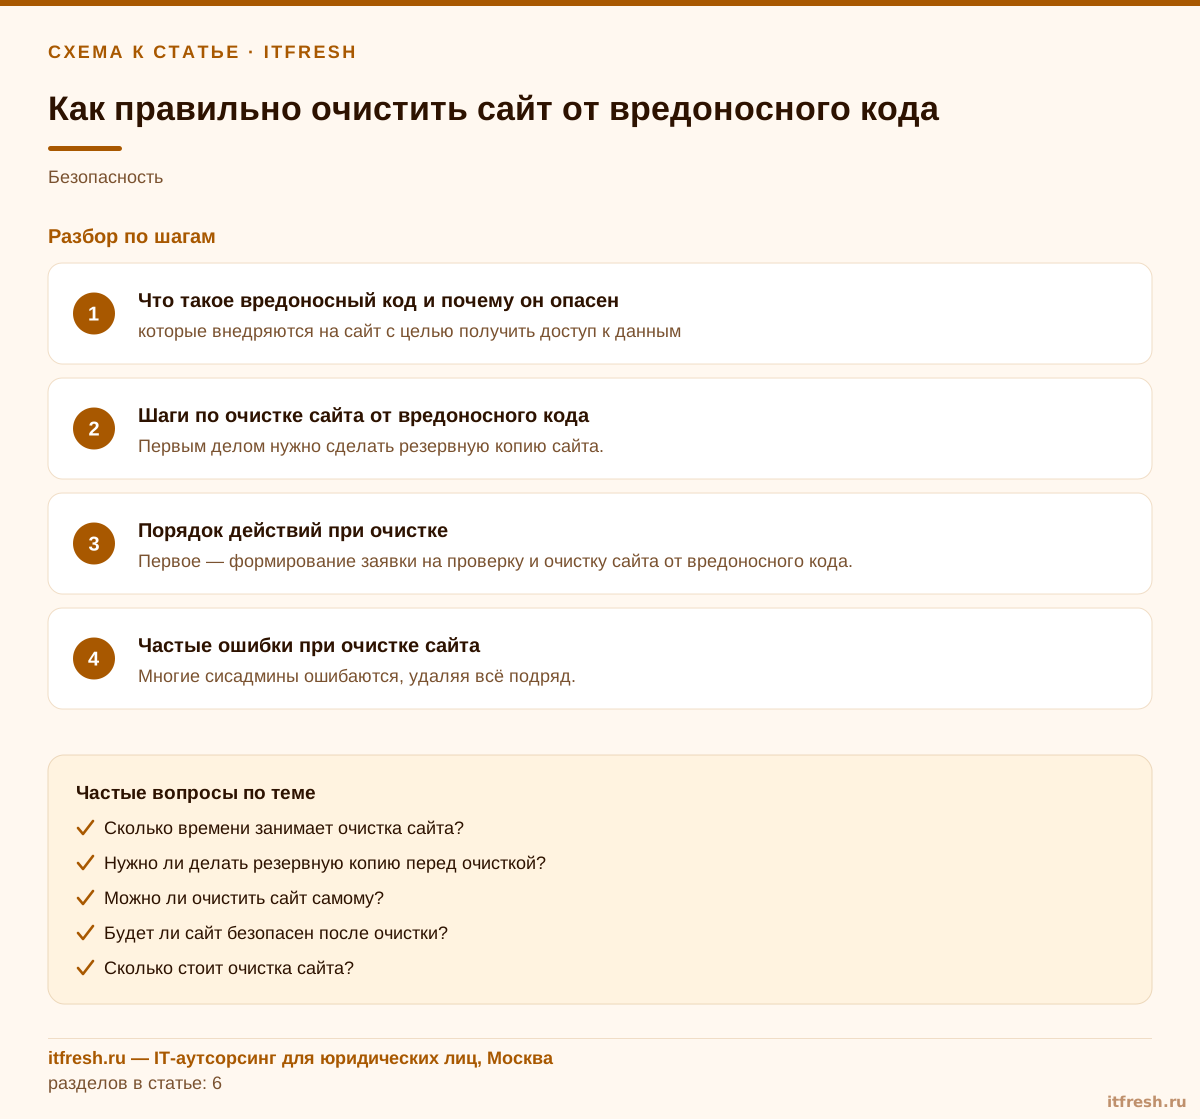
Порядок действий при очистке
Первое — формирование заявки на проверку и очистку сайта от вредоносного кода. Это важно, потому что вы не можете просто взять и удалить код, не проанализировав, что заражено. Всегда нужно начинать с диагностики. Без этого — только хаос и ошибки. И если вы не уверены, что делаете всё правильно — лучше обратиться к профессионалам.
Затем следует анализ вредоносного кода. Это может быть не просто поиск по файлам, а полный перебор. Нужно выявить, где именно внедрён код, как он работает, и какие уязвимости использовались. Если вы не знаете, как это сделать — лучше не пытайтесь. Это не то, что можно просто «посмотреть» и решить. Это требует опыта и времени.
После анализа начинается процесс удаления. Здесь главное — не просто удалять файлы, а удалять только вредоносную часть. Если вы удалили весь файл, но он содержал важные данные — вы потеряете функционал. А если вы удалили только часть — вы можете оставить «живую» часть кода. Это как стрелять в тумане — вы можете попасть, но не факт, что убьёте.
Следующий этап — устранение причин заражения сайта. Это самое важное. Если вы просто удалили код, но не устранили уязвимости, сайт снова может быть взломан. Это не просто «повторное заражение», это «повторный провал». Всегда нужно проверить, каким образом код попал на сайт. Возможно, была уязвимость в CMS, в плагине или в коде темы. И если вы не устраните её — вы просто продолжите проигрывать игру.
После этого проводится полная очистка от вредоносного кода без потери функциональности сайта. Это значит, что сайт должен работать точно так же, как до заражения. Иначе — вы не сделали ничего. Только потеряли время и ресурсы. Важно не только убрать код, но и проверить, что всё работает.
Частые ошибки при очистке сайта
Многие сисадмины ошибаются, удаляя всё подряд. Это может привести к полной потере сайта. Вредоносный код часто маскируется под обычные файлы, поэтому важно понимать, что именно заражено. Также часто забывают устранить уязвимости, которые позволили заразить сайт в первый раз. Это как убрать кота из дома, но не закрыть дверь — он снова зайдёт.
Если вы просто удалили код, но не исправили причины, сайт снова может быть взломан. Это не только лишает усилия, но и создаёт иллюзию безопасности. Устранение причин заражения — обязательный этап, который часто пропускают. Вы не устраняете уязвимость — вы просто убиваете одного вируса, а новый появится через пару дней.
Ещё одна ошибка — не делать резервную копию. Если вы не сохранили копию сайта, и что-то пойдёт не так, вы не сможете вернуться. Это как строить дом на песке — вы можете всё сделать правильно, но ветер снесёт всё, как только начнётся дождь. А если вы не сделали резервную копию — вы потеряете всё, что было до взлома.
Если вы не знаете, где искать, и не понимаете, как работают скрипты, вы можете удалить не то, что нужно. Это может привести к тому, что сайт перестанет работать, а вы не поймёте, почему. Или даже упустить часть кода, которая может быть активной. Это как убирать пыль — если не дойти до конца, всё равно будет грязно.
Если вы работаете с сайтом, который уже был заражён, и не знаете, как правильно провести очистку, лучше не трогать его. Потому что вы можете всё испортить. Или, что хуже, не заметить, что код всё ещё активен. Это как пытаться вылечить больного без диагноза — вы можете только усугубить ситуацию.
Как проверить результат очистки
После очистки важно проверить сайт на наличие новых угроз. Это можно сделать через онлайн-сканеры, но лучше провести проверку вручную. Проверьте, не появилось ли новых файлов, не изменился ли код в шаблонах, не появились ли новые ссылки или формы. Если что-то изменилось — значит, очистка не завершена.
Также проверьте, работает ли сайт как раньше. Если он перестал открываться, если формы не работают, если какие-то элементы исчезли — значит, вы что-то удалили не так. Или удалили слишком много. Проверка должна быть тщательной. Нужно не просто открыть сайт, а проверить каждую его часть.
Если сайт работает, но вы всё равно сомневаетесь, лучше сделать ещё одну проверку через специализированные инструменты. Это может быть сканер на предмет бэкдоров, проверка на вредоносные скрипты, проверка на наличие спам-инъекций. И только после этого можно считать, что очистка завершена.
Если вы не уверены, что всё сделали правильно, лучше обратиться к профессионалам. Это не обязательно значит, что вы плохой сисадмин. Это значит, что вы не хотите рисковать. И это правильно. Потому что если сайт снова заразится — вы потеряете больше, чем просто время.
И последнее: убедитесь, что уязвимости устранены. Если вы не проверите, каким образом код попал на сайт, вы можете снова столкнуться с тем же. Это не просто «очистка», это комплексное решение. И если вы не устраните причины, вы будете делать одно и то же снова и снова.
Что делать, если сайт уже сломался
Если сайт уже сломался после очистки, первое, что нужно сделать — проверить, не удалили ли вы что-то важное. Это может быть не только код, но и структура сайта, или даже база данных. Всё зависит от того, как вы проводили очистку. Если вы удалили слишком много — сайт может быть полностью неработоспособным.
Если вы не уверены, что всё удалили правильно, лучше вызвать профессионала. Это не только безопаснее, но и быстрее. Если вы сами будете пробовать восстановить сайт, вы можете только затянуть процесс и потерять больше времени. Потому что, если вы не знаете, что делаете — вы можете усугубить ситуацию.
Если сайт был заражён и вы уже удалили код, но он снова стал работать некорректно, возможно, вы удалили часть, которая была необходима для работы сайта. Или, например, вы не устранили уязвимость, и сайт снова заразился. В любом случае, это сигнал, что нужно сделать всё заново, но уже более аккуратно.
Если вы не уверены, как восстановить сайт, лучше не пытаться. Сайт может быть восстановлен, но только если вы знаете, что делаете. Если вы не уверены — лучше не рисковать. Это не вопрос технических навыков, а вопрос безопасности. И если вы не можете убедиться, что всё работает — лучше вызвать специалиста.
Важно также проверить, не было ли утечки данных. Если сайт был взломан, возможно, были скомпрометированы данные пользователей. В этом случае, даже если вы удалили код, вам нужно будет принять меры по защите информации. Это уже не просто восстановление сайта, а восстановление доверия.
Почему стоит доверять профессионалам
Делать очистку вручную — рискованно. Многие ошибаются, удаляя важные части сайта, и в результате получают неработающий ресурс. Профессионалы знают, где искать, как отличить вредоносный код от нормального, и как восстановить функционал без потерь.
Кроме того, мы не только удаляем код, но и устраняем причины взлома. Это позволяет избежать повторного заражения. Вы получаете не просто очищенный сайт, а полноценную защиту. И это не просто слова — это реальные действия, которые мы делаем.
Мы делаем резервную копию, проводим анализ, устраняем уязвимости, проверяем сайт на наличие новых угроз. И только потом говорим, что всё готово. Это не просто «очистка», это комплексный подход. И если вы не уверены, что делаете всё правильно — лучше доверить это профессионалам.
Если вы столкнулись с заражением сайта, не теряйте время — свяжитесь с нами. Мы проведём полную очистку и устраним уязвимости. Связаться с нами — быстро и эффективно.
Вы получите не только очищенный сайт, но и гарантию, что он будет безопасен. Мы не просто удалим код — мы сделаем так, чтобы он не вернулся. Это не просто работа, это защита вашего бизнеса.
Частые вопросы
Сколько времени занимает очистка сайта?
Обычно процесс занимает около двух часов, в зависимости от сложности заражения и размера сайта.
Нужно ли делать резервную копию перед очисткой?
Да, резервная копия обязательна. Мы всегда делаем её перед началом работ.
Можно ли очистить сайт самому?
Можно, но это требует определённых навыков и знаний. Мы рекомендуем доверить это профессионалам, чтобы избежать ошибок.
Будет ли сайт безопасен после очистки?
Да, после очистки и устранения уязвимостей сайт становится безопасным. Однако важно регулярно обновлять CMS и плагины.
Сколько стоит очистка сайта?
Цена начинается с 12 000 ₽ за перенос почты до 50 ящиков. Для полноценной очистки сайта — от 25 000 ₽ за под ключ.
Источники
- Up-IM.RU — https://www.up-im.ru/blog/vzlomali-sajt-na-bitriks/
- Mnogoblog.ru — https://mnogoblog.ru/kak-uznat-zarazhen-li-vash-sajt-vredonosnym-kodom-virusom
- CMS Rescue Team — https://cmsrescueteam.com/
- Website-Bereinigung.de — https://website-bereinigung.de/en/blog/joomla-malware-scanner