
Восстановление OpenCart после взлома: порядок работ
Если магазин на OpenCart взломали, сперва ограничьте внешний доступ и сохраните копии файлов, базы и журналов; не импортируйте данные вслепую. Затем разберите точку входа, разверните чистую совместимую систему и переносите только проверенные данные. Ни срок, ни сохранность заказов нельзя обещать до диагностики.
Что сделать сразу после взлома OpenCart
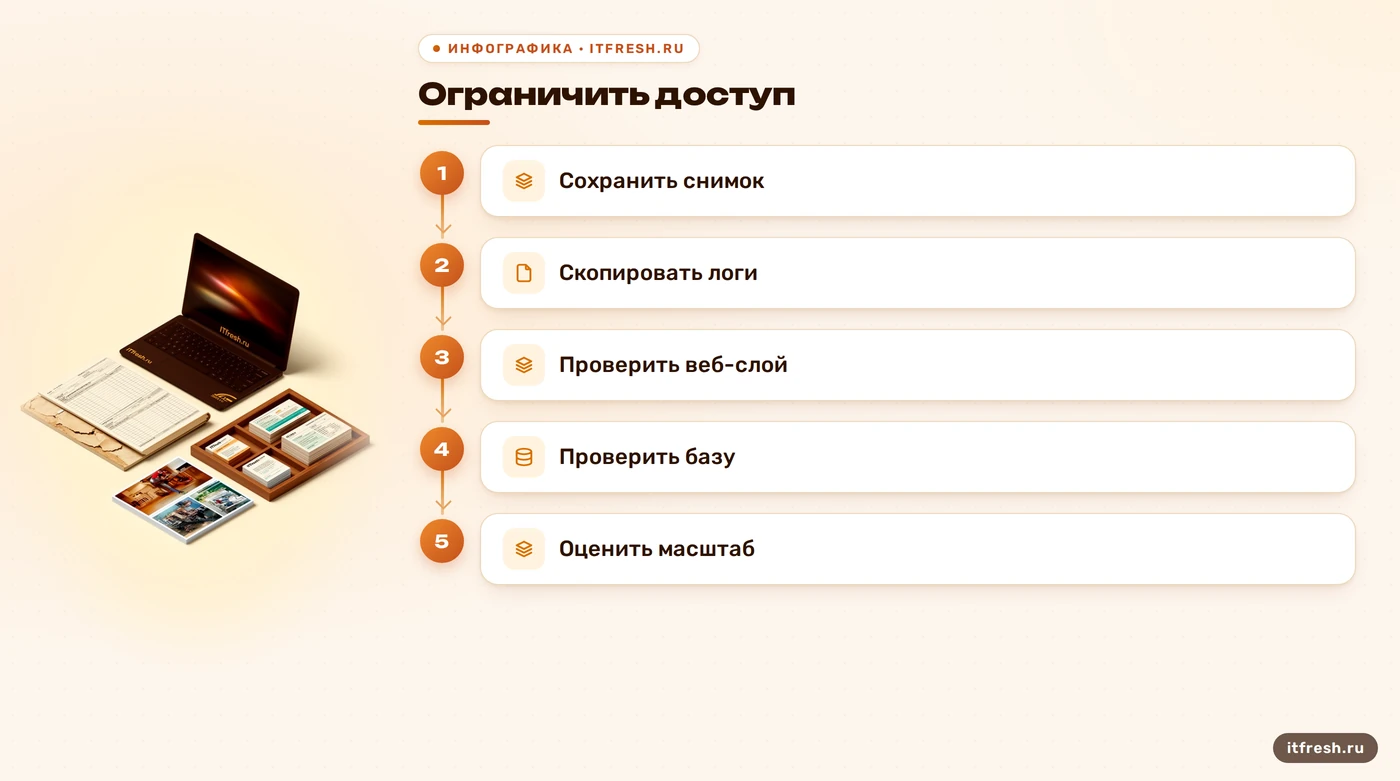
Сначала ограничьте публичный доступ там, где вы можете сделать это быстро и контролируемо: на CDN или обратном прокси, сетевом экране либо у хостера. Не оставляйте магазин доступным для посетителей, если на нём выполняется посторонний код. При этом сохраните отдельный административный путь для специалистов, которые разбирают инцидент. Если нужен второй взгляд на границы инцидента, мы занимаемся информационной безопасностью.
Не начинайте с удаления «подозрительных» файлов и не выключайте наугад все службы. Такие действия могут оборвать текущие заказы, усложнить диагностику и уничтожить полезные следы. Сначала зафиксируйте время обнаружения, снимите доступные копии файлов и базы, сохраните журналы веб-сервера и платформы. Если хостер умеет сделать согласованный снимок системы, уточните у него, что именно попадёт в копию и насколько она будет целостной.
Диагностика не заканчивается папкой OpenCart. Я прохожу цепочку снаружи внутрь: домен и TLS, CDN или прокси, веб-сервер, PHP, база данных, файлы магазина и недавние изменения. Сопоставляю журналы с изменениями в учётных записях, расширениях и заданиях автоматизации. Это помогает отличить взлом магазина от утечки пароля панели управления или ошибки на соседнем уровне.
Для ясности возьму условный магазин «Медея-Строй» — это имя из исходной карточки, а не описание подтверждённого инцидента. Если владелец увидел незнакомый редирект, я не объявляю виноватым платёжный модуль по одному совпадению. Сначала проверяю, когда появился редирект, какие файлы менялись и какие учётные записи входили в админку. Причина должна следовать из следов, а не из удобной версии.
Я отдельно раскладываю инцидент по типу: украдены учётные данные, изменены файлы или затронута база. Возможна и SQL-инъекция: она может позволить читать или менять данные, но сама по себе не доказывает, что подменены файлы сайта. Это не взаимоисключающие варианты, у каждого свой набор следов. Чужой вход требует проверки пользователей и внешних доступов; изменённый файл — сравнения с чистым дистрибутивом; подозрительные данные — анализа копии базы. Пока тип не установлен, фраза «заразился OpenCart» мало помогает: она не говорит, какой доступ закрывать и что считать чистым.
- Ограничить вход посетителей на контролируемом периметре
- Сохранить копии файлов, базы и журналов
- Записать время и первые наблюдаемые симптомы
- Оставить контролируемый доступ для расследования
Как сохранить данные и понять масштаб
Храните отдельно копию файлов, копию базы и журналы. В файловой части могут быть загруженные изображения, собственные шаблоны и расширения; в базе — заказы, клиенты, настройки и контент. Копия нужна не для того, чтобы вернуть всё как было, а чтобы расследовать инцидент и достать проверенные данные. Не полагайтесь на единственный снимок работающей базы: способ резервирования должен учитывать используемую СУБД и согласованность данных.
Не останавливайте все фоновые задания одним движением. Сначала выясните, какие процессы создают заказы, обмениваются данными с оплатой или выгружают каталог. На время восстановления их можно приостановить согласованно, чтобы два источника не меняли одну и ту же запись. Саму базу без необходимости не выключают: при активной торговле это может превратить инцидент безопасности в простой магазина и потерю новых операций.
Затем определите подходящую точку восстановления: дату последней заведомо чистой копии, момент первых признаков атаки и изменения после него. Старый бэкап может быть чище, но в нём не будет новых заказов; текущая база может сохранить заказы, но содержать посторонние настройки или внедрённый текст. Я проверяю копии на отдельном экземпляре и сравниваю изменения. Автоматически импортировать целиком ни старую, ни текущую базу нельзя.
У OpenCart данные и исполняемые файлы живут не в одном месте, поэтому правило «переносим только базу» тоже неверно. Изображения товаров, шаблоны, сторонние модули, настройки и файлы приложения требуют разных решений. Сохраняю исходники для проверки, а в новую установку возвращаю лишь то, чьё происхождение и содержимое удалось подтвердить. Резервная копия — не индульгенция на возврат прежнего состояния.
Чтобы выбрать точку восстановления, я сопоставляю три картины: последнюю копию, которую можно считать чистой; дату первого подтверждённого изменения; и независимые следы операций после этой даты. Для магазина это могут быть уведомления платёжного сервиса, выгрузка склада и подтверждения отправки писем. Они не заменяют базу, зато помогают выяснить, какие заказы действительно прошли и не были ли операции обработаны повторно. Если источники расходятся, спорные записи отмечают для ручной сверки, а не подгоняют под удобный итог.
Попросите ответственного за площадку подтвердить, где лежат копии и кто может их читать или менять. Если архив хранится на той же учётной записи, что и сайт, взлом панели хостинга может затронуть и его. Для рабочей копии и расследования используйте контролируемое хранилище с ограниченным кругом доступа; отдельно зафиксируйте, какая копия получена откуда и когда. Это простая дисциплина, но без неё через неделю трудно понять, какой файл был исходным, какой уже проверяли и какой случайно перезаписали.
Если заведомо чистой копии нет, не возвращайте первую найденную. Сохраните текущее состояние, соберите приложение из официального релиза и доверенных доработок, а базу проверяйте отдельно. Часть операций можно сверить с выгрузками магазина, платёжным сервисом, почтой и складом; реальный объём восстановления станет понятен после разбора. Иногда удаётся подтвердить большую часть истории, иногда отдельные записи безопасно вернуть нельзя. Это неприятный ответ, зато честнее обещания «спасём всё» до осмотра базы.
- Отделить копии от рабочей системы
- Сверить даты и первые признаки атаки
- Проверить восстановление на отдельной копии
- Отобрать нужные файлы и данные по отдельности
Как подготовить чистую установку OpenCart
Чистую основу берите из официального проекта OpenCart. Но «самая новая» не всегда означает «подходящая именно этому магазину»: перед обновлением нужно сверить совместимость версии PHP, базы, темы и расширений. Если требуется переход на другой выпуск, сначала проверьте его на копии. Документация OpenCart отдельно описывает процедуру обновления с заменой файлов и изменением структуры базы, поэтому обновление — это операция с планом отката, а не простая распаковка архива.
Соберите перечень расширений и тем, которые реально нужны магазину. Для каждого проверьте происхождение пакета, поддержку установленной версии OpenCart и необходимость именно этой функции. Не копируйте старую папку модуля только потому, что она работала до инцидента. Это не доказывает, что модуль был причиной взлома, но повторная установка непроверенного кода возвращает старый риск вместе с новой витриной. Подробнее о типовых рисках мы разобрали в статье про уязвимости OpenCart.
Конфигурацию подключения и секреты создайте заново на чистой стороне. В старых настройках могут оставаться пароли базы, ключи интеграций или адреса, которые уже нельзя считать доверенными. Отдельно проверьте права административных учётных записей и список тех, кто может устанавливать расширения. Если внешний разработчик больше не обслуживает магазин, его доступ должен быть закрыт после фиксации необходимых сведений для расследования.
На условном магазине из примера новая установка сначала работает отдельно от покупателей и платёжного шлюза. Там сравниваются версия платформы, требования среды, список нужных расширений и результат загрузки файлов. Только после этого команда решает, что обновлять и что оставлять в стороне. Универсального срока для этого шага нет: объём доработок важнее красивого обещания в заголовке.
Перед сборкой опишите зависимости магазина: версию платформы, требования среды исполнения, базу, тему, расширения и собственные доработки. Затем проверьте совместимость целевого выпуска с этим набором и прогоните миграцию на копии. Иначе новый код может открывать главную страницу, но ломать оформление заказа или работу конкретного расширения. Если разработчик менял исходники, восстановите эти изменения из доверенного репозитория или документации проекта; вырезать их из заражённого каталога без сравнения нельзя. После проверки сохраните известную рабочую копию как точку возврата.
Как вернуть заказы, товары и настройки
Восстановите выбранную копию базы на изолированной площадке и проверьте, что она читается и соответствует версии приложения. Обычный SQL-дамп можно загрузить в отдельную базу средствами СУБД, но технически успешный импорт ещё не означает, что данные безопасны или магазин готов к работе. Сверьте структуру, число и состояние заказов, настройки доставки и оплаты, список администраторов и неожиданные изменения. Не проверяйте это на единственной производственной копии.
Если после чистой даты восстановления появились легитимные заказы, их нельзя «догнать» простым повторным импортом всей текущей базы. Составьте перечень записей, которые требуется вернуть, сравните их с журналами платежей и учётной системой, затем перенесите согласованным способом. Для заказов особенно важны статусы и повторная обработка платежа: дублировать операцию опаснее, чем временно отложить её до сверки. Потери или дубли нельзя исключить без данных о конкретной базе и интеграциях.
Поля настроек и пользовательского контента тоже проверяйте, а не очищайте поиском по одному слову. Вредоносное содержимое может быть частью легального описания, а опасная настройка — выглядеть как обычный адрес. Сопоставляйте найденное с чистой копией, журналами изменений и реальным назначением поля. Если для проверки нужна правка структуры, сначала испытайте её на клоне и сохраните исходное значение.
Из файлового архива отдельно отберите медиа, которые нужны каталогу, и проверьте их содержимое и тип. Не возвращайте старые исполняемые файлы вместе с картинками и не считайте расширение файла доказательством безопасности. Товарные изображения, тексты, шаблоны и код — разные классы данных. Их смешивают в один перенос обычно ради скорости, а потом удивляются, что чистая установка снова ведёт себя как старая.
Перенос данных ведите по понятному перечню, а не по принципу «выглядит нужным». Для каталога отдельно проверьте товары, варианты, цены, остатки и изображения; для продаж — заказы, статусы, клиентов и связанные платёжные отметки. Затем проверьте настройки магазина и интеграций, не смешивая их с кодом расширений. Такая сверка показывает не только наличие записей, но и связи между ними. Если менялась версия приложения, сравнивайте результаты через интерфейс магазина и контрольные выгрузки, а не правьте незнакомые таблицы вручную.
- Сначала восстановить базу на отдельной площадке
- Сверить заказы с платежами и учётной системой
- Переносить проверенные записи согласованно
- Отбирать медиа отдельно от исполняемого кода
Что проверить перед открытием магазина
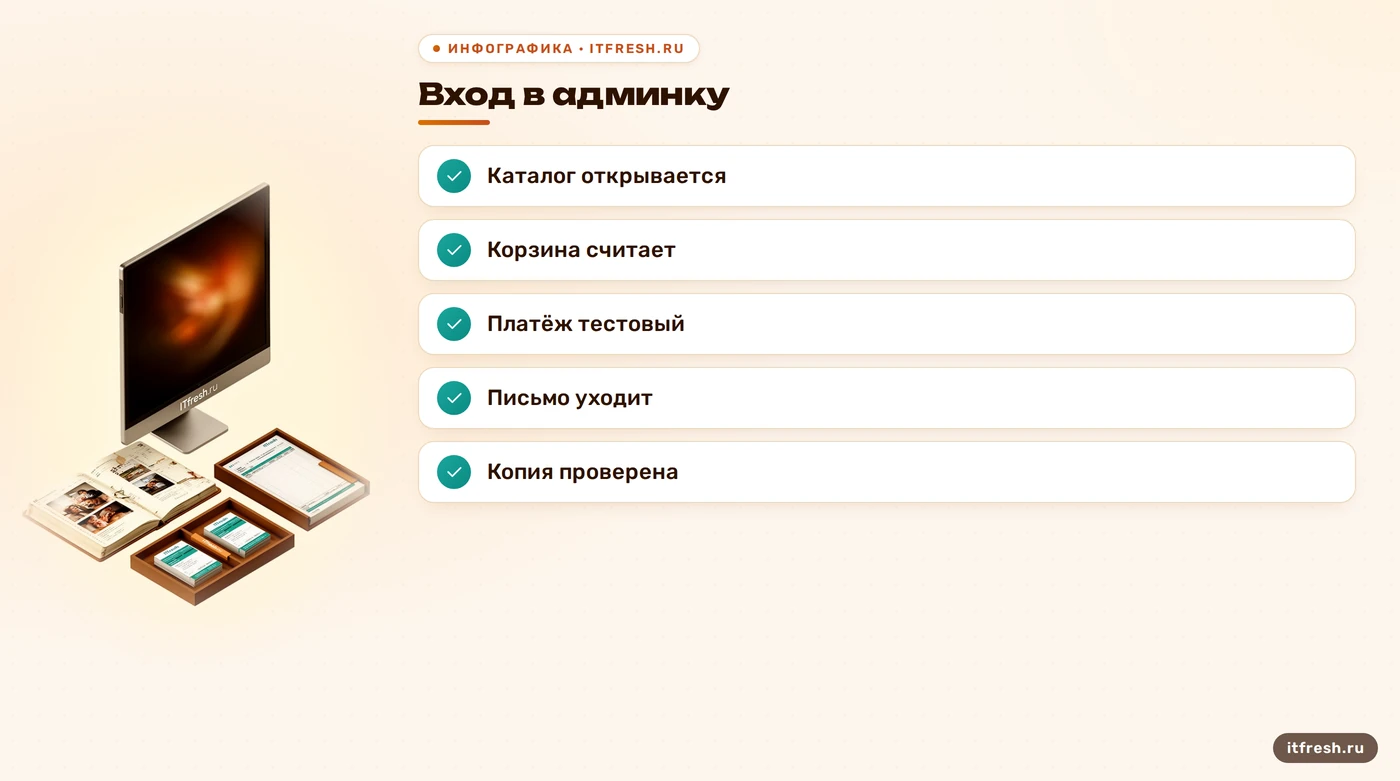
Проверьте не только главную страницу. Пройдите путь покупателя: каталог, карточка товара, корзина, расчёт доставки, оформление заказа, подтверждение оплаты и письмо. Для реальных платежей используйте согласованный тестовый сценарий, чтобы не создать настоящую операцию. Отдельно проверьте обмен с CRM, складом и доставкой, если магазин ими пользуется. Именно на интеграциях часто видно, что база восстановлена, а бизнес-процесс — нет.
Смените пароли и ключи, которые могли попасть под контроль злоумышленника: административные учётные записи, панель хостинга, доступ к базе, почтовые и платёжные интеграции. Отзовите неизвестные учётные записи и проверьте, кому оставлены права на изменение настроек и расширений. В OpenCart права администратора можно разделять по группам; полный доступ не должен быть привычным подарком каждой учётной записи. MFA включайте там, где её поддерживает соответствующая панель или сервис.
До открытия магазина убедитесь, что исправлена причина, а не только её видимое последствие. Проверьте разрешённые способы входа, версии платформы и расширений, расписание резервного копирования и доступность журналов после восстановления. Затем наблюдайте за ошибками, новыми файлами и учётными записями. Переход к работе — это управляемый этап: держите готовым план возврата на проверенную копию, если контрольные операции проходят не так, как ожидалось.
Для условной «Медеи-Строй» итогом был бы не отчёт «сайт открывается», а подтверждённый проход заказа от карточки до письма, сверка перенесённых данных, заменённые секреты и перечень оставшихся рисков. Это сценарий приёмки, а не обещание результата конкретной компании. Если владелец не может показать, какую копию восстановил и какие функции проверил, работа ещё не закончена. Бэкап, который никто не пробовал восстанавливать, — надежда в архивном формате.
После запуска разберите, как именно появился доступ и какое исправление закрывает эту дверь. Для типовых мер профилактики есть отдельный материал о защите OpenCart от взлома. После анализа обновите процедуру восстановления: где хранится копия, кто может её получить, как быстро проверить данные и кто разрешает вернуть магазин в публичный режим.
Назначьте одного человека, который принимает решение о возврате публичного доступа, и зафиксируйте, кто проверил каждый контрольный сценарий. До открытия держите понятный способ быстро ограничить трафик, если вернутся редиректы, ошибки или новые подозрительные записи. Сразу после запуска наблюдайте за журналами, входами администраторов и результатами заказов. При этом обычный всплеск ошибок после обновления сам по себе не доказывает повторный взлом: сопоставляйте время, источник и характер изменения, прежде чем объявлять инцидент закрытым или повторным.
Защита после восстановления начинается с проверяемой рутины: обновления платформы и расширений проходят на копии, резервный архив хранится отдельно от веб-доступа, а восстановление время от времени пробуют на тестовой площадке. Это проверяет сразу несколько вещей — полноту архива, доступ к паролям и ключам, последовательность действий и совместимость данных. Список действий храните так, чтобы его мог выполнить не только автор прошлой настройки. «Бэкап есть» — полезная фраза лишь после того, как кто-то подтвердил, что из него можно поднять рабочий магазин.
- Проверить полный путь оформления заказа
- Сверить интеграции и письма
- Отозвать лишние доступы и заменить секреты
- Проверить копию и план возврата
Частые вопросы
Что делать сразу после взлома OpenCart?
Ограничить публичный доступ, сохранить доступные копии файлов, базы и журналов, записать первые симптомы и не удалять следы до диагностики.
Можно ли восстановить магазин из резервной копии?
Можно, если копия проверена и её дата подходит. Перед возвратом проверьте файлы и данные, затем согласуйте перенос новых заказов.
Нужно ли переносить старые файлы OpenCart?
Не целиком. Сохраните копии для анализа, разверните чистую основу, а медиа, темы и расширения возвращайте только после проверки.
Можно ли гарантировать, что заказы не потеряются?
Нет. Это зависит от даты и целостности копии, состояния текущей базы и внешних интеграций. Заказы после точки восстановления придётся сверять отдельно.
Как понять, что магазин можно открыть?
Проверьте каталог, корзину, оформление заказа, оплату, письма и интеграции; отзовите лишние доступы и убедитесь, что копию можно восстановить.
Источники
- OpenCart: установка из официального проекта — Официальный репозиторий описывает получение OpenCart с сайта проекта или GitHub; источник для чистых файлов установки. URL: https://github.com/opencart/opencart/blob/master/docs/getting-started/installation.md
- OpenCart: обновление — Официальная документация описывает замену файлов и миграцию базы при обновлении, а также проверку совместимости расширений. URL: https://docs.opencart.com/admin-interface/system/maintenance/upgrade
- OpenCart: группы пользователей — Официальная документация OpenCart 4 описывает разделение административных прав по группам и разрешениям. URL: https://docs.opencart.com/admin-interface/system/users/user-groups
- NIST SP 800-61 Rev. 3 — Рекомендации NIST по подготовке, реагированию и восстановлению после инцидентов информационной безопасности. URL: https://csrc.nist.gov/pubs/sp/800/61/r3/final
- MySQL 8.4: загрузка SQL-дампа — Руководство описывает повторную загрузку SQL-дампа; перед применением к рабочему магазину данные проверяются на отдельной копии. URL: https://dev.mysql.com/doc/refman/8.4/en/reloading-sql-format-dumps.html
- OWASP: SQL Injection Prevention Cheat Sheet — OWASP объясняет, что SQL-инъекция может изменить смысл SQL-запроса и затронуть данные; фактический эффект зависит от запроса и привилегий приложения. URL: https://cheatsheetseries.owasp.org/cheatsheets/SQL_Injection_Prevention_Cheat_Sheet