Выбрасываем UserParameter: плагины Zabbix agent 2 для Docker, systemd и PostgreSQL
Хватит писать bash-скрипты для Zabbix, которые ломаются после каждого патча. Встроенные плагины Zabbix agent 2 для Docker, PostgreSQL и systemd работают быстрее и безопаснее. Я покажу, как настроить сессии, подключить сокет и заменить UserParameter на нативные ключи на примере реальной студии. Скрипты — это прошлый век, пора взрослеть.
Почему ваши UserParameter умирают после обновления
Мы привыкли решать проблемы мониторинга методом «найди-скопируй-вставь» в UserParameter. Это создаёт иллюзию контроля, пока система не обновится. Я часто сталкиваюсь с ситуацией, когда администратор меняет версию PostgreSQL или обновляет Docker, а мониторинг молчит. Скрипт, который использовал старый формат вывода или специфичный флаг утилиты, просто падает с ошибкой. В логе Zabbix вы видите «no value received», а проблема кроется в том, что команда psql теперь требует явного указания формата вывода или изменила структуру JSON. Ирония в том, что вы потратили час на написание скрипта, чтобы он продержался ровно до следующего apt upgrade. Вы пишете код, который должен жить вечно, но он умирает от одной строчки в changelog. Это не работа, это постоянное тушение пожаров, которые вы сами разжигаете своей небрежностью.
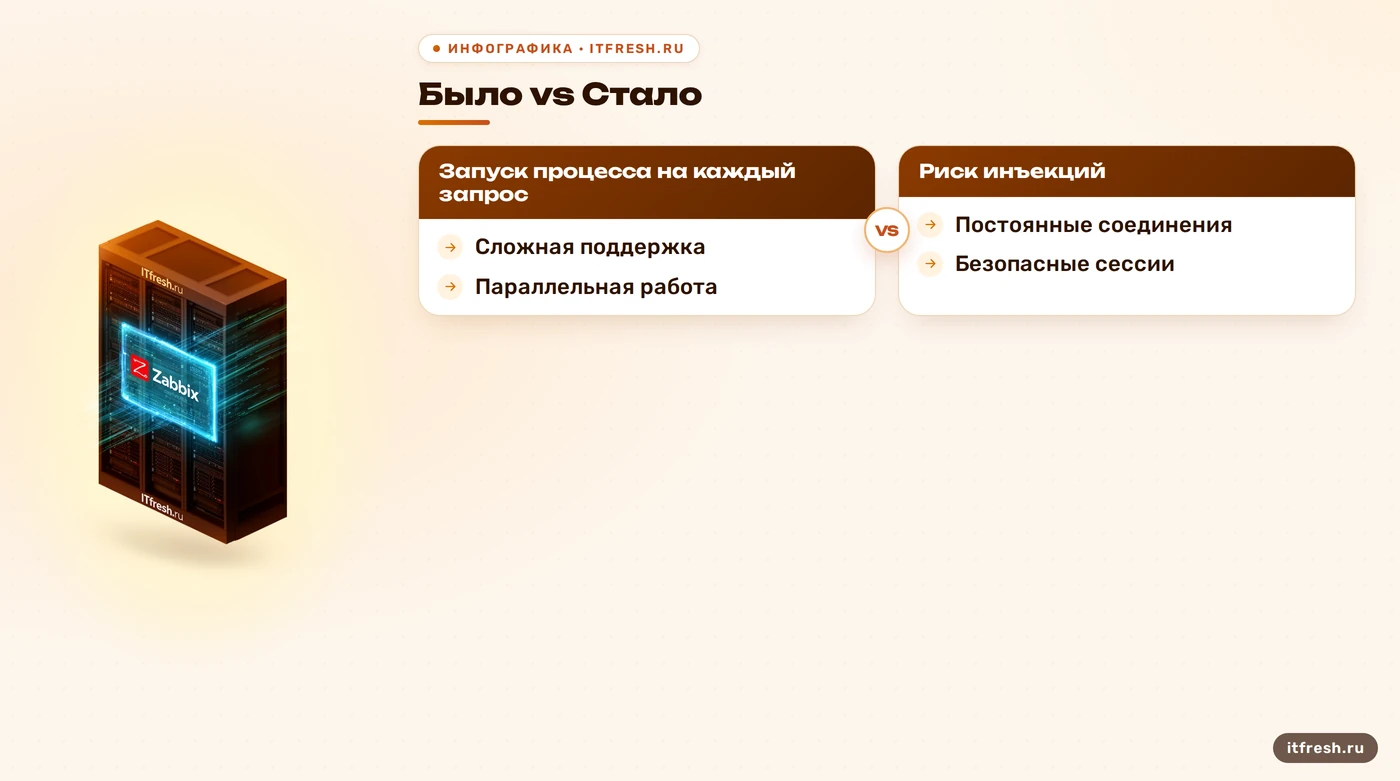
Проблема не только в хрупкости. Каждый вызов UserParameter — это запуск нового процесса, чтение файлов, парсинг вывода и передача результата обратно в агент. Это создаёт нагрузку на диск и CPU, особенно если у вас десятки таких проверок на сервере. Кроме того, скрипты часто требуют прав root или доступа к секретам, что расширяет поверхность атаки. Если злоумышленник получит возможность выполнить произвольную команду через UserParameter (особенно с UnsafeUserParameters), то сервер сдан. Встроенные плагины Zabbix agent 2 решают эти проблемы архитектурно, работая внутри процесса агента и поддерживая постоянные соединения. Никаких лишних процессов, никаких гонных запусков. Просто код, который работает. Зачем вам запускать новый процесс на каждый запрос, если можно просто вызвать функцию внутри памяти? Это вопрос элементарной эффективности, который игнорируют только те, кто боится менять привычки.
- Скрипты зависят от версий утилит и их флагов
- Каждый вызов создаёт новый процесс, нагружая систему
- Высокий риск инъекций команд при неправильной настройке
- Сложность поддержки и обновления логики сбора метрик
Архитектура плагинов: как работает Zabbix agent 2
Zabbix agent 2 написан на языке Go, и это фундаментальное отличие от классического агента на C. Главная фишка — модульность. Вместо того чтобы собирать всё в один монолит, агент загружает плагины, которые работают параллельно. Это позволяет гибко управлять ресурсами: каждый плагин имеет свою ёмкость (capacity), по умолчанию 1000 запросов, которую можно настроить через параметр Plugins.<PluginName>.System.Capacity. Агент также сокращает количество TCP-соединений, используя пулы соединений и поддерживая режим KeepAlive, что критично для баз данных. Это не магия, это просто грамотная архитектура, которую мы давно должны были внедрить везде. Параллельная обработка означает, что сбор метрик с базы данных не блокирует проверку состояния контейнера. Это скорость, которой лишены скриптовые решения.
Плагины могут быть встроенными (работают сразу после установки агента) или загружаемыми (loadable), которые подключаются через сокет. Например, плагин для PostgreSQL стал загружаемым с версии 6.0.10, а для MongoDB — с 6.0.6. Это означает, что вам не нужно пересобирать агент для получения новых возможностей. Конфигурация плагинов происходит через директивы вида Plugins.<PluginName>.<Parameter>=<Value> либо в основном файле конфига, либо в отдельных файлах, подключаемых через Include. Приоритет параметров: сначала значения в самом ключе элемента, затем настройки сессии, потом Default и наконец встроенные дефолты. Понимание этого приоритета спасёт вас от головной боли при отладке. Если вы не понимаете, откуда берется значение, значит, вы не читали документацию, а гадали. Перестаньте гадать.
Мониторинг Docker без парсинга JSON из командной строки
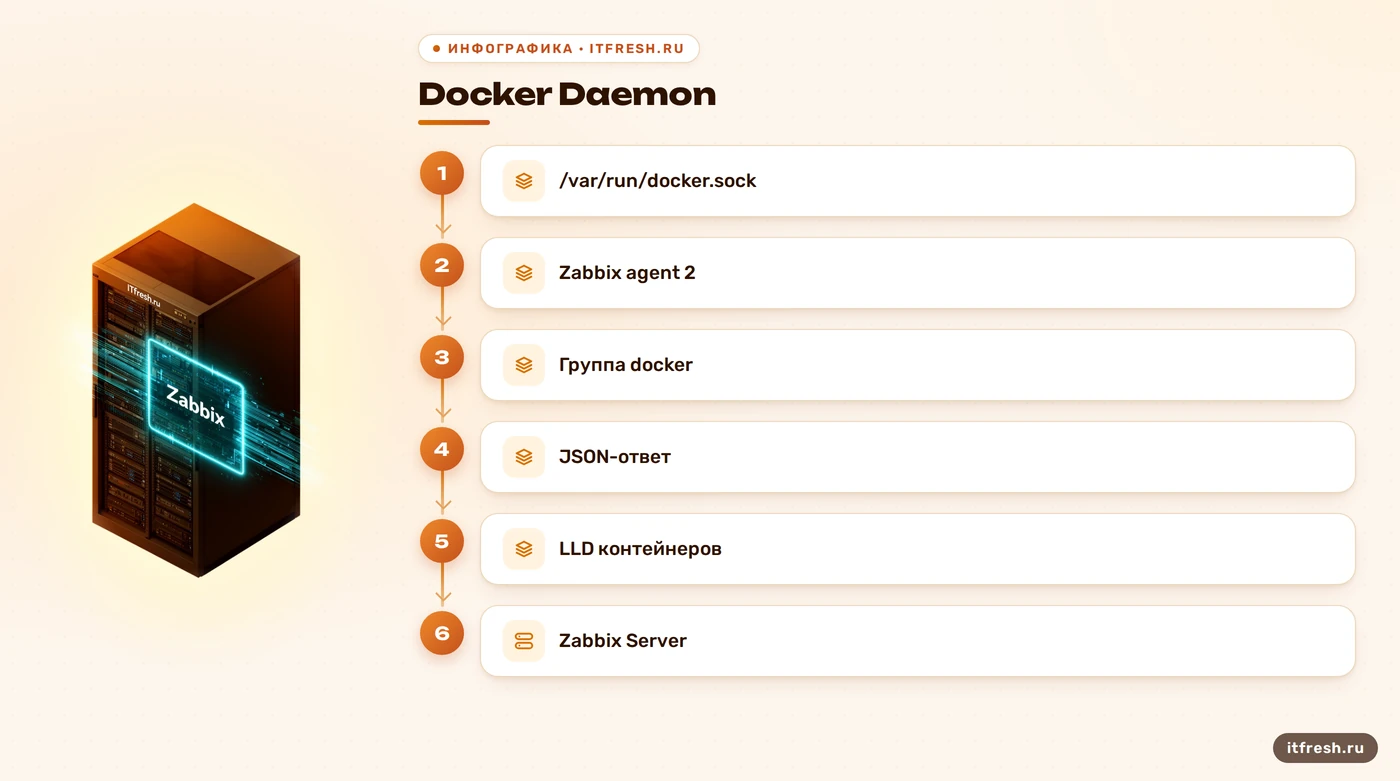
Для мониторинга контейнеров больше не нужны сложные команды docker stats --format json | jq .... Встроенный плагин Docker предоставляет набор ключей docker.*, которые напрямую общаются с демоном Docker через сокет. Самый важный момент: пользователь, от имени которого запущен Zabbix agent 2, должен входить в группу docker. Без этого доступ к сокету будет запрещён, и все проверки вернут ошибку. Это стандартное требование безопасности Linux, которое многие забывают проверить после установки агента. Забудьте о парсинге текста, это устарело и ненадёжно. Вы тратите ресурсы на то, чтобы превратить JSON в текст, а потом снова пытаться его прочитать. Агент делает это мгновенно, без лишних движений.
Ключевые возможности включают docker.ping для проверки доступности демона, docker.container_stats для получения статистики ресурсов конкретного контейнера и docker.containers.discovery для автоматического обнаружения всех запущенных контейнеров. Логика Low Level Discovery (LLD) позволяет автоматически создавать элементы данных для каждого нового контейнера без вмешательства человека. Шаблон «Docker by Zabbix agent 2» использует эти ключи и настроенные макросы для фильтрации контейнеров, чтобы не мониторить временные или системные процессы, которые нас не интересуют. Всё это работает «из коробки», без вашего участия. Вам не нужно писать регулярные выражения для поиска имен контейнеров, агент сам знает, что такое контейнер и как его найти. Это профессиональный подход к решению задачи.
- docker.ping: проверка жизни демона (1 — ок, 0 — нет)
- docker.container_stats[ID]: детализированная статистика CPU и памяти
- docker.containers.discovery: автоматическое обнаружение контейнеров
- docker.info: общая информация о версии и настройках Docker
PostgreSQL и MySQL: сессии вместо паролей в конфигах
Самая большая боль при мониторинге баз данных — безопасное хранение учётных данных. Раньше мы либо писали пароль прямо в конфиге UserParameter (что ужасно), либо использовали внешние файлы с правами 600. Плагин PostgreSQL в Zabbix agent 2 предлагает элегантное решение: именованные сессии. Вы определяете сессию в конфиге через Plugins.PostgreSQL.Sessions.<SessionName>, указывая там Uri, User, Password и параметры TLS. В самом элементе данных вы просто ссылаетесь на имя сессии, например pgsql.ping[MyProdDB]. Пароль не попадает в логи Zabbix и не передаётся в виде аргумента команды. Это уровень безопасности, которого вам не хватало. Хранить пароли в открытом виде в конфигах — это признак дилетанта, который не понимает основ информационной безопасности.
Для PostgreSQL обязательно указать путь к бинарнику плагина через Plugins.PostgreSQL.System.Path, так как это загружаемый модуль. Обычно он находится в /usr/libexec/zabbix/zabbix-agent2-plugin-postgresql. Плагин поддерживает кэширование метаданных, что ускоряет сбор данных, и может выполнять кастомные SQL-запросы из файлов, если включить CustomQueriesPath. Для MySQL ситуация аналогична: плагин встроен в агент 2, поддерживает сессии и TLS, но не требует указания пути к бинарнику. Оба плагина умеют отслеживать репликацию, лог WAL, блокировки и старейшие транзакции, что критично для производительности 1С и других бизнес-приложений. Хватит писать свои SQL-парсеры в bash. Вы не сможете написать более эффективный парсер, чем тот, что написан на Go и оптимизирован под конкретную СУБД. Доверьтесь инструментам.
- Использование именованных сессий для изоляции учётных данных
- Поддержка TLS (verify_ca, verify_full) для защищённого канала
- Автоматическое обнаружение баз данных через db.discovery
- Возможность выполнения кастомных SQL-запросов без скриптов
Systemd: мониторинг сервисов нативно
Если ваш сервер работает под управлением systemd, зачем парсить вывод systemctl status? Плагин systemd в Zabbix agent 2 позволяет получать информацию напрямую из D-Bus API. Ключ systemd.unit.get возвращает все свойства юнита в формате JSON, включая состояние загрузки, активность и файл конфигурации. Это даёт точную картину: сервис может быть loaded, но inactive, или failed. Текст состояния дублируется числовым значением, что удобно для триггеров. Никакого гадания на кофейной гуще, только факты. Парсинг текста — это всегда риск ошибки, если разработчики systemd решат изменить формат вывода. Прямой доступ к API исключает эту вероятность.
Особенно полезен systemd.unit.discovery, который автоматически находит все сервисы, сокеты или монтирования, соответствующие фильтру. Шаблон «Systemd by Zabbix agent 2» использует это для создания динамических элементов данных. Вы можете настроить триггеры на смену статуса сервиса, перезагрузку или выход из состояния active. Это избавляет от необходимости писать отдельные скрипты для каждого критического сервиса, будь то Nginx, PostgreSQL или самописное приложение. Система сама сообщает вам, что происходит, без лишних слов. Вы получаете актуальное состояние в реальном времени, а не результат работы скрипта, который мог запуститься с задержкой или упасть с ошибкой.
Кейс: веб-студия «Пиксель и точка» отказывается от скриптов
Веб-студия «Пиксель и точка» (21 рабочее место) столкнулась с проблемой: мониторинг их инфраструктуры на трёх серверах с Docker и PostgreSQL был ненадёжным. Они использовали набор bash-скриптов в UserParameter, которые раз в месяц ломались после автоматических обновлений ОС или Docker. Администратор тратил часы на поиск причин, почему Zabbix показывает «нет данных», хотя сервисы работали. Мы решили перейти на Zabbix agent 2 и встроенные плагины. Это было необходимо, иначе они бы утонули в ложных алертах. Ситуация была типичной: «работает, но иногда глючит». Для бизнеса «иногда» — это катастрофа, потому что клиент не понимает, почему сайт упал, а вы ищете виноватого в логах скриптов.
Первым шагом мы настроили права доступа: добавили пользователя zabbix в группу docker и проверили доступ к сокету /var/run/docker.sock. Затем мы создали конфигурационные файлы для плагинов PostgreSQL, определив сессии для каждой базы данных с отдельными учётными данными и TLS-сертификатами. Мы убрали все UserParameter, связанные с проверкой состояния сервисов, заменив их на systemd.unit.info и systemd.unit.discovery. В результате нагрузка на серверы снизилась, количество ложных срабатываний уменьшилось до нуля, а время на поддержку мониторинга сократилось с нескольких часов в месяц до минимальных корректировок при изменении архитектуры. Теперь они спят спокойно. Администратор перестал быть пожарным и начал заниматься развитием инфраструктуры, а не борьбой с последствиями чужих ошибок.
- Проблема: частые сбои скриптов после обновлений
- Решение: переход на плагины Docker, PostgreSQL и systemd
- Результат: снижение нагрузки и полное отсутствие ложных алертов
- Эффект: администратор освободил время для развития проектов
Загрузка дополнительных плагинов и тонкая настройка
Не все плагины доступны «из коробки» в виде встроенных модулей. Например, для работы с Ember+ (стандарт для AV-оборудования) или MongoDB требуется загрузка внешних библиотек. Для этого используется параметр PluginSocket (по умолчанию /tmp/agent.plugin.sock), через который агент общается с внешними процессами плагинов. Путь к бинарнику указывается в конфиге, например Plugins.MongoDB.System.Path. Важно следить за версиями: плагин MongoDB стал доступен с версии 6.0.6, а поддержка TLS в нём появилась с версии плагина 1.2.1. Игнорирование версий приведёт к тому, что всё сломается в самый неподходящий момент. Несоответствие версий — это классическая ошибка, которая приводит к тому, что мониторинг перестаёт работать без видимых причин.
Настройка таймаутов и лимитов соединений также критична. Параметр Timeout ограничивает время ожидания ответа от плагина, а KeepAlive определяет, как долго соединение с базой данных будет держаться открытым между запросами. Для высоконагруженных систем рекомендуется увеличить ёмкость плагинов через Plugins.<PluginName>.System.Capacity. Также стоит обратить внимание на параметр ForceActiveChecksOnStart, который позволяет принудительно выполнить активные проверки сразу после старта агента, чтобы избежать задержки в получении первой метрики. Настройте это правильно, и мониторинг будет работать как швейцарские часы. Не полагайтесь на дефолтные значения, если ваша инфраструктура отличается от тестовой среды. Тонкая настройка — это то, что отличает профи от любителей.
Частые вопросы
Нужно ли пересобирать Zabbix agent 2 для использования плагинов?
Нет, большинство плагинов (Docker, systemd, MySQL) встроены. Загружаемые (PostgreSQL, MongoDB) поставляются отдельными пакетами или бинарниками, которые подключаются через конфиг.
Как безопасно хранить пароли к базам данных в Zabbix?
Используйте именованные сессии в конфиге плагина (например, `Plugins.PostgreSQL.Sessions.MyDB`). Пароль указывается в секции сессии, а в элементе данных ссылаются только на имя сессии.
Почему Docker-плагин не видит контейнеры?
Скорее всего, пользователь `zabbix` не добавлен в группу `docker`. Проверьте доступ к сокету `/var/run/docker.sock`.
Можно ли использовать плагины с Zabbix 5.4?
Нет, плагины agent 2 доступны начиная с Zabbix 6.0. Для старых версий придётся использовать классический агент с UserParameter.
Как настроить мониторинг репликации PostgreSQL?
Используйте ключи `pgsql.replication.*`, такие как `pgsql.replication.status` и `pgsql.replication_lag`. Они автоматически определяют роль сервера и задержку репликации.
Источники
- Zabbix Documentation 7.0: Concepts of Agent 2 — Архитектура, параллельная работа плагинов, ёмкость, таймауты, сокеты. URL: https://www.zabbix.com/documentation/7.0/en/manual/concepts/agent2
- Zabbix Documentation 7.0: Plugins configuration — Параметры плагинов, сессии, приоритет значений, пути к бинарникам. URL: https://www.zabbix.com/documentation/7.0/en/manual/appendix/config/zabbix_agent2_plugins
- Zabbix Integrations: Docker template — Шаблон «Docker by Zabbix agent 2», макросы, ключи LLD, триггеры. URL: https://www.zabbix.com/integrations/docker
- Zabbix Documentation 7.0: PostgreSQL plugin — Ключи pgsql.*, сессии, TLS, кастомные запросы, путь к бинарнику. URL: https://www.zabbix.com/documentation/7.0/en/manual/appendix/config/zabbix_agent2_plugins/postgresql_plugin
- Zabbix Documentation 7.0: Systemd plugin — Ключи systemd.*, интерфейсы D-Bus, LLD сервисов и сокетов. URL: https://www.zabbix.com/documentation/7.0/en/manual/config/items/itemtypes/zabbix_agent/zabbix_agent2