
Взломали почтовый ящик сотрудника: что делать в первый час, чтобы не потерять деньги, репутацию и IP-адрес сервера
Сотрудник говорит, что клиенты получают от него странные письма. Или почтовый сервер внезапно отправляет тысячи писем в час. Или бухгалтер не может найти ответы поставщика. Всё это — признаки того, что ящик взломали, и каждая минута промедления стоит денег. Если вам взломали почтовый ящик, что делать в первый час, решает, отделается ли компания испугом или потеряет деньги, клиентов и репутацию своего IP-адреса. Ниже — порядок действий по минутам.
Своя почта вместо облака: варианты решения
Облачная почта — это ваша переписка на чужом сервере: когда у провайдера авария, вы ждёте вместе со всеми. Собственный почтовый сервер возвращает компании контроль. Основные варианты:
Почта, антиспам и веб-почта SOGo с календарями в контейнерах Docker; обновление одной командой.
Наследник Zimbra: привычный веб-клиент с календарями и адресными книгами, как в облаке.
Postfix, Dovecot, антиспам и веб-почта на обычном Linux-сервере; от 4 ГБ памяти.
Современный сервер «всё в одном»: IMAP, SMTP, CalDAV, CardDAV; скромные требования.
Carbonio CE или mailcow на наших серверах в ЦОД МТС, антиспам и ежедневные бэкапы — от 150 ₽/мес за ящик.
Каждая минута — против вас
Взломанный ящик работает на злоумышленника круглосуточно. Он рассылает спам — и через пару часов IP вашего почтового сервера во всех чёрных списках, письма всей компании перестают доходить. Он пишет вашим клиентам от имени сотрудника — с новыми реквизитами для оплаты. Он читает переписку и ищет, что ещё можно украсть. Он ставит правила, чтобы сотрудник не заметил его ответов.
В облачной почте в этот момент вы почти беспомощны: журналы урезаны, очередь не видна, а поддержка отвечает по своему расписанию. На своём сервере у вас есть всё, чтобы остановить это за минуты. Главное — действовать по порядку и не тратить первые минуты на поиски виноватого: разбор причин — после того, как кровотечение остановлено.
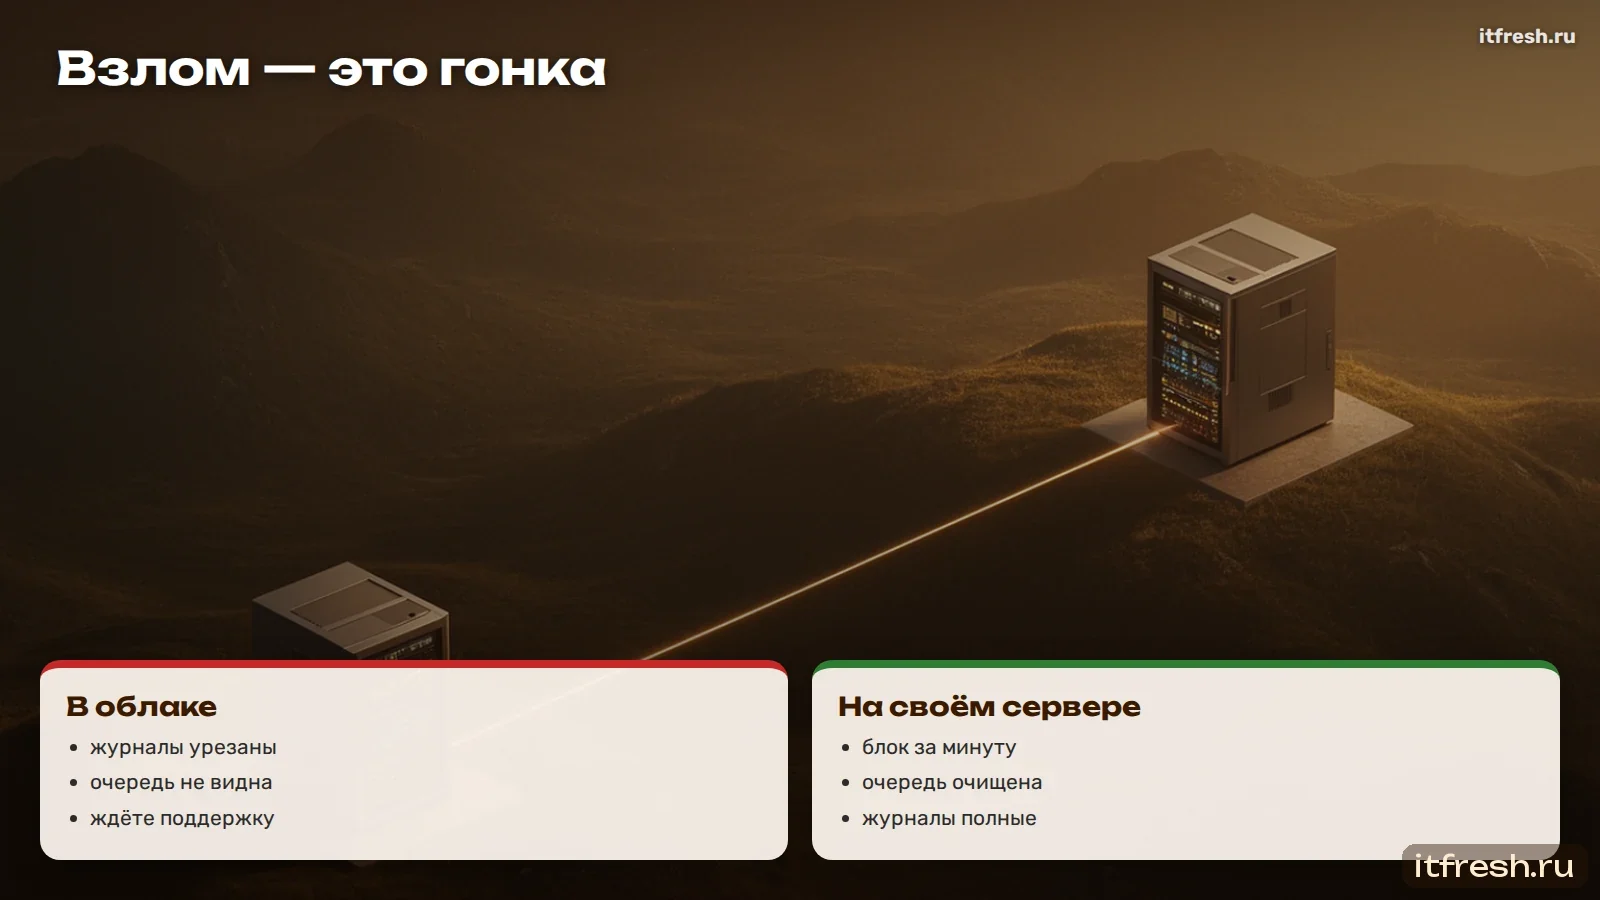
Минуты 0–5. Заблокировать вход
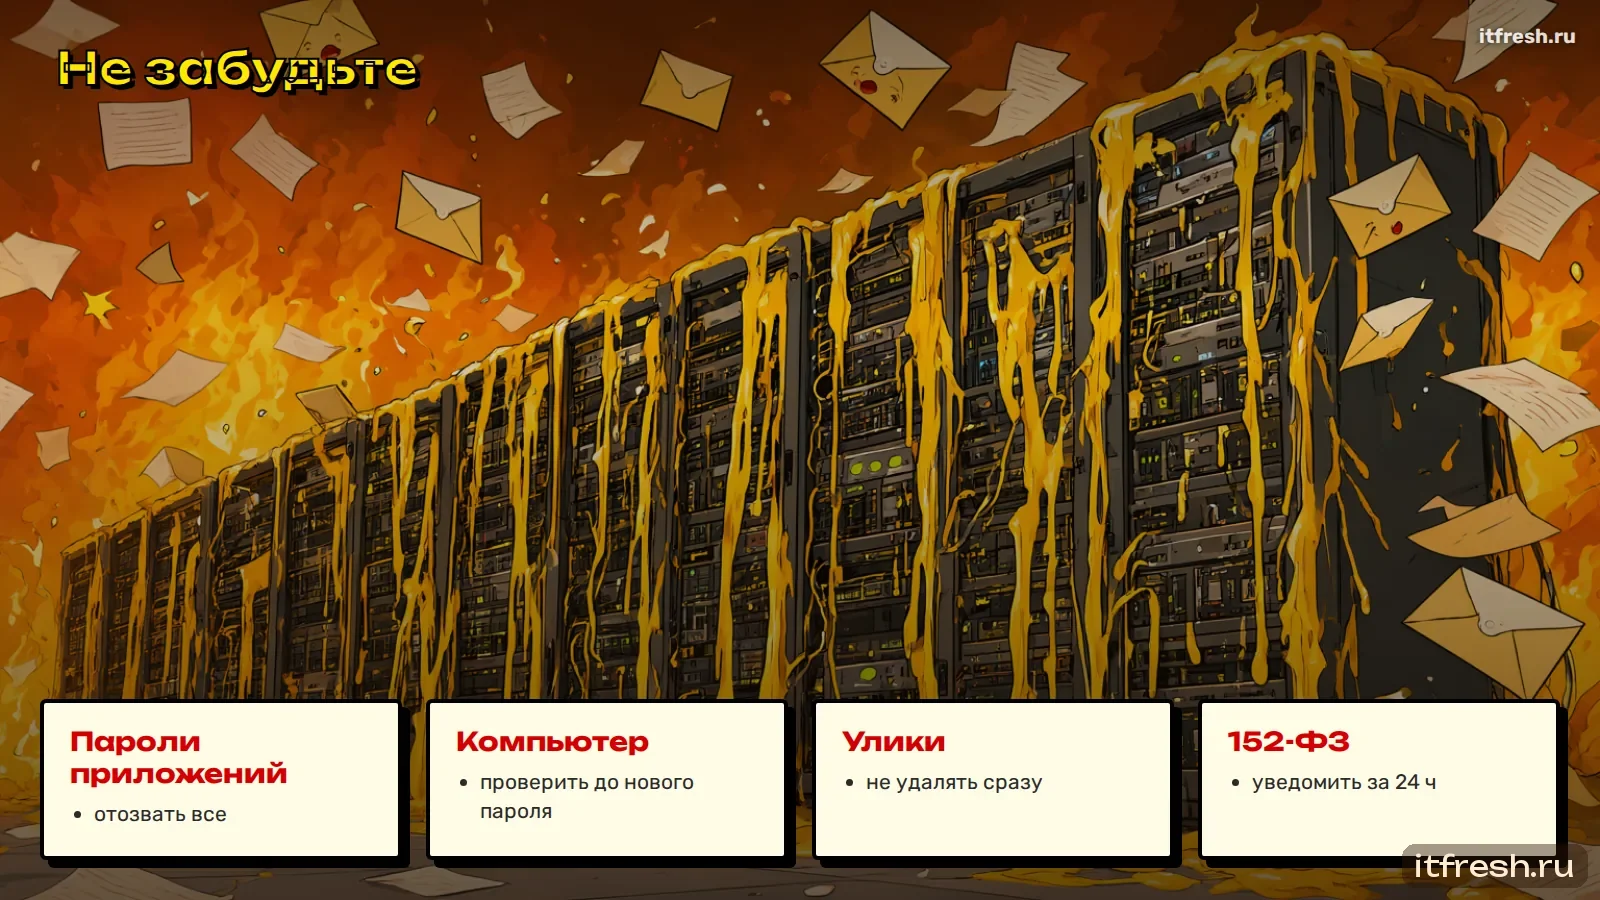
Первое — отрезать злоумышленника. Не начинайте с вопросов «как это случилось» — сначала закройте дверь. Заблокируйте вход в ящик или смените пароль на длинный случайный. Отзовите все пароли приложений ящика: если злоумышленник получил один из них, смена основного пароля его не остановит. Завершите все активные сессии веб-почты. На своём сервере это делается в панели администратора за минуту; сотрудник получит новый пароль после того, как вы закончите разбор.
Минуты 5–15. Остановить рассылку
Посмотрите очередь почтового сервера: сколько писем ждёт отправки и от кого. Если от взломанного ящика в очереди сотни или тысячи писем — удалите их, пока они не ушли. Каждое отправленное спам-письмо — шаг к чёрным спискам для всей компании.
# Dovecot/Postfix: входы и отправка ящика за сутки (пример для своего сервера)
grep "anna@company.ru" /var/log/mail.log | grep -E "Login|sasl_username" | tail -50
# очередь: сколько писем ждёт отправки и от кого
postqueue -p | tail -1
postqueue -j | python3 -c "import sys,json,collections;c=collections.Counter(json.loads(l)['sender'] for l in sys.stdin);print(c.most_common(5))"
Если отправка уже идёт массово, временно ограничьте исходящую почту этого ящика или всего сервера до нуля, пока не разберётесь. Несколько минут без исходящей почты лучше, чем неделя в чёрных списках. Предупредите руководителя, что отправка временно ограничена, — чтобы это решение не стало сюрпризом для отдела продаж.
Минуты 15–25. Правила и пересылки
Откройте правила ящика: фильтры Sieve, пересылки, автоответы. Злоумышленники почти всегда ставят правило, которое пересылает почту наружу или прячет определённые письма — от бухгалтерии, от банка, от поставщика — в непросматриваемую папку или корзину. Удалите все правила, которые сотрудник не создавал сам, но перед удалением сохраните их текст — по ним видно, за чем охотился злоумышленник. Проверьте, не добавлены ли делегирования доступа к ящику и разрешения отправлять от его имени.
Минуты 25–35. Что он делал
Журналы своего сервера отвечают на главные вопросы: с каких адресов входили в ящик и когда, что отправлялось и кому, какие письма читались через IMAP. Определите момент первого входа злоумышленника — от него зависит, какие письма могли быть прочитаны и кому отправлены поддельные письма. Сохраните выписку из журналов: она понадобится для разбора и, возможно, для полиции. Не удаляйте пока письма злоумышленника из «Отправленных» и папок — это улики, по которым видно, кому и что он писал.
Минуты 35–45. Чёрные списки
Проверьте IP почтового сервера по основным чёрным спискам. Если он туда попал, подайте заявки на исключение — у каждого списка своя процедура, обычно с формой на сайте. Заявку принимают после того, как источник спама устранён, поэтому сначала шаги выше. Проверку делайте со своего резолвера: Spamhaus не отвечает на запросы через публичные DNS. Подробнее — в статье о доставляемости почты.
Минуты 45–60. Предупредить
Если с ящика ушли письма клиентам и партнёрам, предупредите их: позвоните ключевым, разошлите короткое письмо с другого ящика — что с адреса сотрудника приходили мошеннические письма, реквизиты не менялись, ничего не оплачивать без звонка. Предупредите свою бухгалтерию: любые письма о смене реквизитов в ближайшие недели — только с подтверждением по телефону. Подробно о схеме подмены счетов — в статье о подмене счетов по почте.
После первого часа: как он вошёл
Найти причину обязательно, иначе всё повторится. Варианты обычно такие: фишинговое письмо с поддельной страницей входа, пароль, совпадающий с паролем на взломанном стороннем сайте, слабый пароль, подобранный перебором, заражённый компьютер сотрудника, перехватывающий пароли. Журналы покажут, был ли перебор. Проверка компьютера сотрудника антивирусом обязательна, прежде чем выдавать ему новый пароль: иначе новый пароль утечёт так же, как старый. Если причина — фишинговая страница, найдите письмо, которое к ней привело, и проверьте, кто ещё в компании его получил и открыл.
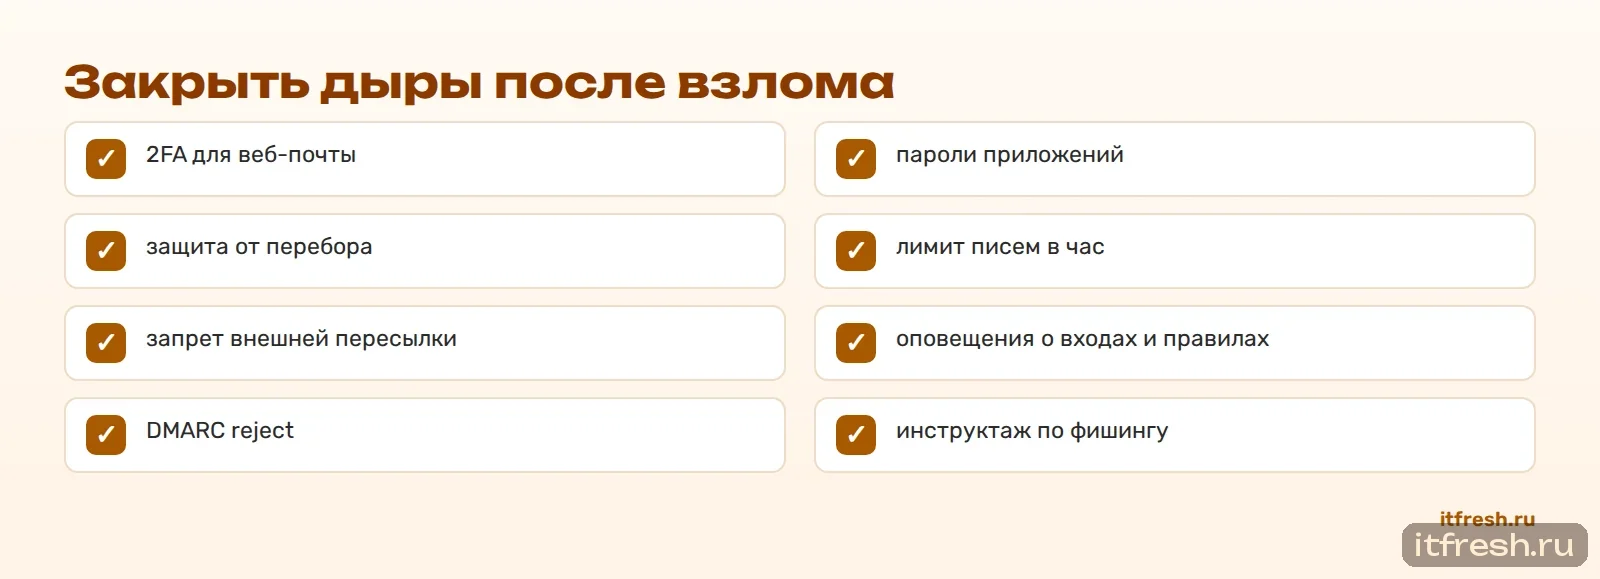
Закрыть дыры
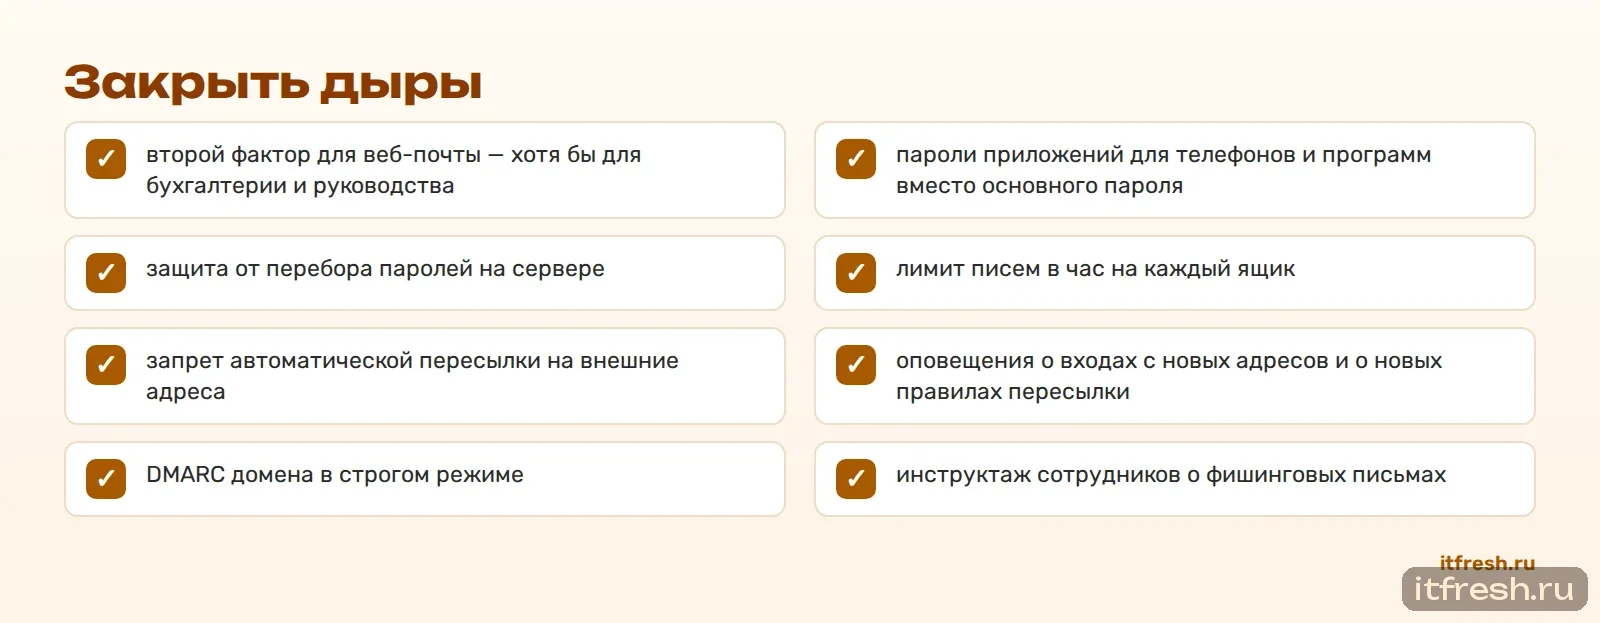
После инцидента включите то, чего не хватило.
- второй фактор для веб-почты — хотя бы для бухгалтерии и руководства
- пароли приложений для телефонов и программ вместо основного пароля
- защита от перебора паролей на сервере
- лимит писем в час на каждый ящик
- запрет автоматической пересылки на внешние адреса
- оповещения о входах с новых адресов и о новых правилах пересылки
- DMARC домена в строгом режиме
- инструктаж сотрудников о фишинговых письмах
Если утекли персональные данные
Если во взломанном ящике были персональные данные — резюме, паспорта клиентов, расчётные листки, переписка с физлицами, — это утечка в смысле 152-ФЗ. Оператор обязан уведомить Роскомнадзор: первичное уведомление — в течение суток с момента обнаружения, результаты внутреннего расследования — в течение трёх суток. Журналы своего сервера дают ответы на вопросы, которые будут в уведомлении: когда начался доступ, какие письма могли быть прочитаны, кого это затрагивает. Подробнее — в статье о 152-ФЗ и корпоративной почте.
Если взломан ящик руководителя или бухгалтерии
Ящики руководителя и бухгалтерии — самые ценные для злоумышленника: через них идут деньги и решения. Если взломан один из них, после основных шагов проверьте все платежи, проведённые за время доступа злоумышленника, и все письма о реквизитах, отправленные и полученные. Предупредите банк: попросите усиленный контроль исходящих платежей на ближайшие дни. Проверьте, не отправлялись ли от имени руководителя поручения сотрудникам — «срочно оплатить», «прислать документы».
Кто что делает
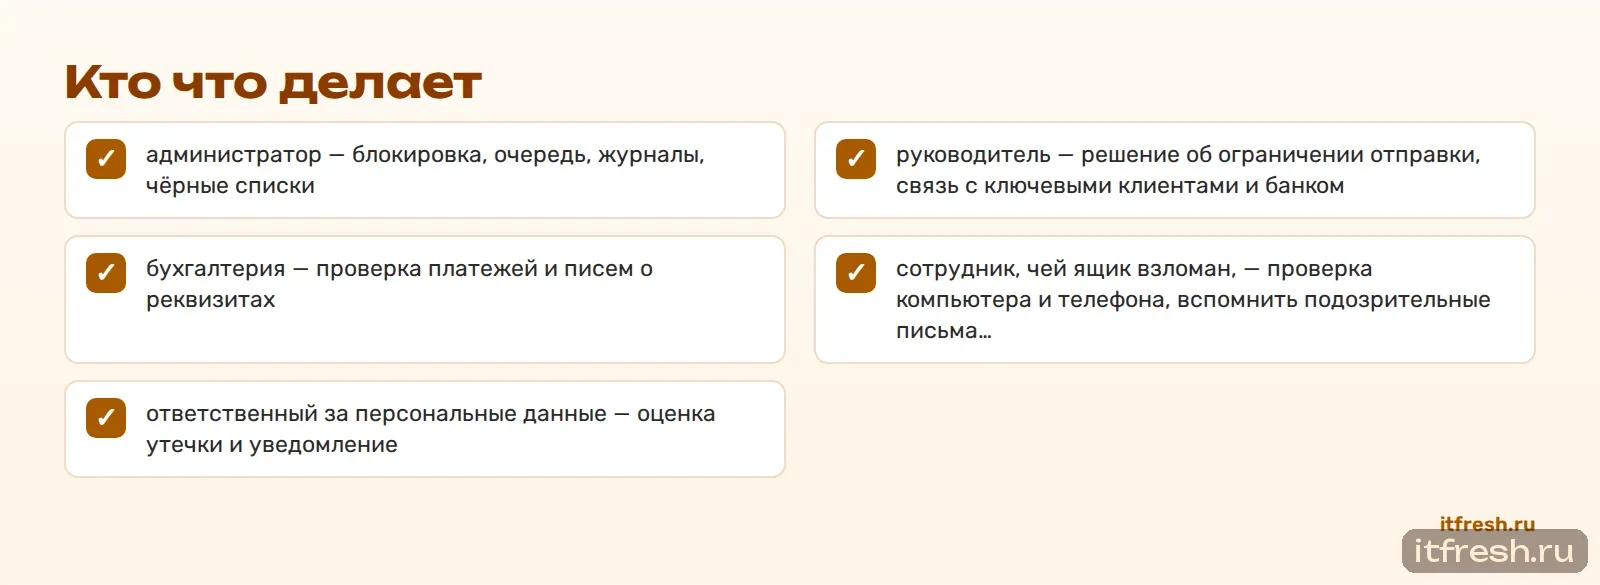
Инцидент быстрее разбирается, когда роли распределены заранее.
- администратор — блокировка, очередь, журналы, чёрные списки
- руководитель — решение об ограничении отправки, связь с ключевыми клиентами и банком
- бухгалтерия — проверка платежей и писем о реквизитах
- сотрудник, чей ящик взломан, — проверка компьютера и телефона, вспомнить подозрительные письма и сайты
- ответственный за персональные данные — оценка утечки и уведомление
Что сказать сотрудникам
Короткое сообщение всем сотрудникам через мессенджер, а не почту: ящик такого-то был взломан, если вы получили от него письма с просьбами оплатить, перейти по ссылке или ввести пароль — не делайте этого и сообщите администратору. Злоумышленник часто рассылает фишинг и внутри компании, чтобы получить доступ к следующим ящикам, и сотрудники, получившие письмо от коллеги, доверяют ему больше всего.
Отчёт об инциденте
После того как всё закончилось, запишите: когда начался доступ злоумышленника, как его обнаружили, что он сделал, что сделали вы и за сколько минут, какая была причина, что изменили, чтобы не повторилось. Такой отчёт — не бюрократия. Он нужен для уведомлений, для разговора с клиентами, для страховой, если она есть, и главное — для того, чтобы следующий инцидент разобрать быстрее.
Телефон сотрудника тоже под подозрением
Если пароль утёк с заражённого устройства, это может быть не только компьютер, но и телефон: приложения с доступом к почте, поддельные «почтовые клиенты», сохранённые пароли в браузере. Проверьте, какие устройства и приложения входили в ящик за последние недели — в журналах своего сервера это видно по адресам и типам подключения. Удалите учётную запись почты со всех устройств сотрудника и настройте заново с новыми паролями приложений, по одному на устройство.
Что делать, если IP долго не выходит из чёрных списков
Иногда исключение из списка занимает дни. Почта компании в это время не должна стоять. Варианты: временно отправлять исходящую почту через резервный сервер на другой площадке с чистым IP, если он подготовлен заранее; попросить провайдера площадки временный дополнительный IP для отправки с правильной PTR. Это ещё один аргумент за вторую площадку — о ней в статье о резервном MX и второй площадке.
Ошибки, которые усугубляют взлом
Мы видели, как благие действия делают хуже.
- сменили пароль, но не отозвали пароли приложений — злоумышленник продолжил отправлять через телефонный пароль
- выдали сотруднику новый пароль, не проверив его компьютер — пароль утёк через час
- удалили письма злоумышленника из «Отправленных» до разбора — потеряли улики
- подали заявку на исключение из чёрного списка, не остановив рассылку — получили отказ и повторное занесение
- не предупредили клиентов — один из них оплатил по поддельным реквизитам
- разбирались по почте со взломанного сервера — злоумышленник читал переписку о себе
Сколько это стоит без подготовки
Без подготовленного порядка и доступа к журналам взлом одного ящика оборачивается днями работы: поиск того, что произошло, переписка с поддержкой облака, неделя в чёрных списках, разговоры с клиентами, которые получили фишинг от вашего имени. С подготовкой — часом. Разница в стоимости — в разы, и она почти целиком зависит от того, есть ли у вас свои журналы, своя очередь и свой порядок действий.
Фишинг внутри компании
Взломанный ящик сотрудника — идеальная площадка для следующего шага. Злоумышленник рассылает коллегам письма от его имени: «посмотри документ», «подтверди доступ», «срочно нужен твой пароль для отчёта». Коллеги доверяют письму от знакомого человека больше, чем любому внешнему. Поэтому после взлома одного ящика проверьте журналы входов и других ящиков за тот же период: не появились ли входы с тех же адресов, что и у злоумышленника. Один взлом часто оказывается началом цепочки.
Почему на своём сервере это быстрее
Всё, что описано выше, на своём сервере делается за час силами вашего администратора или подрядчика: очередь видна, журналы полные, правила ящика доступны, лимиты меняются одной настройкой. В облачной почте часть этих действий недоступна совсем, а часть требует обращения в поддержку и ожидания. За это время злоумышленник успевает больше. Подробно о защите своего сервера — в статье о безопасности почтового сервера в первый день.
Признаки взлома, которые нельзя игнорировать
Чем раньше заметить, тем меньше ущерб.
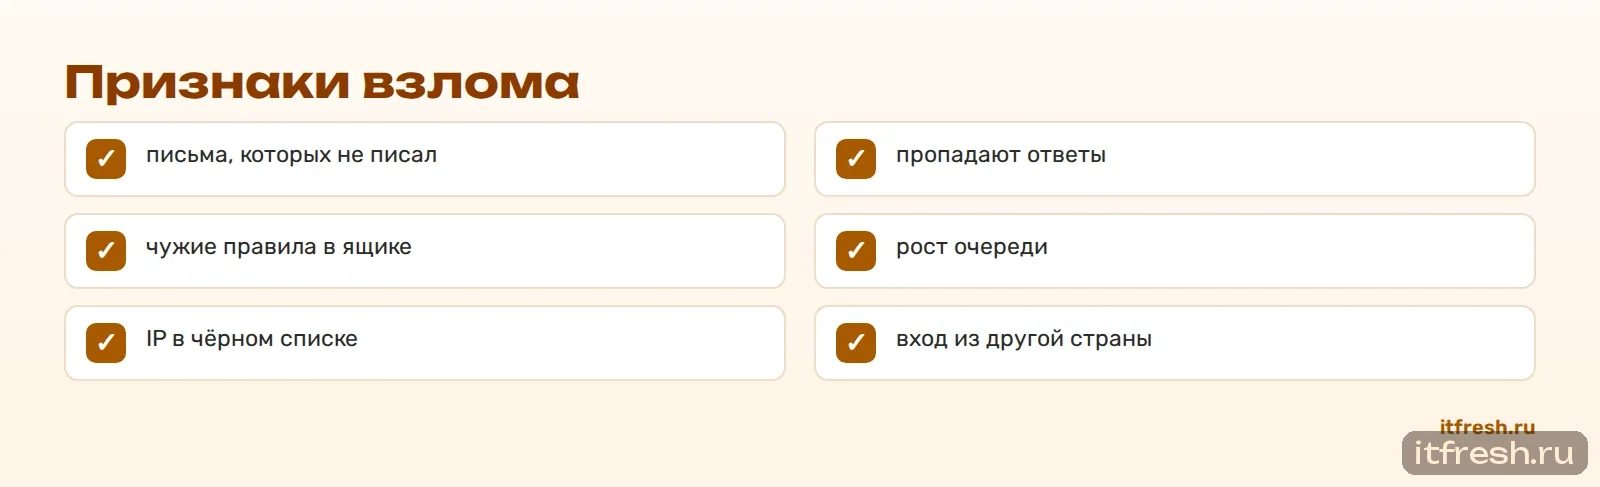
- клиенты получают от сотрудника письма, которых он не писал
- в «Отправленных» письма, которых сотрудник не отправлял — или их там подозрительно нет
- пропадают ответы от определённых отправителей
- в ящике появились правила, которые сотрудник не создавал
- резкий рост очереди отправки на сервере
- IP сервера внезапно попал в чёрный список
- вход в ящик из страны, где никто из сотрудников не бывает
Подготовьтесь до взлома
Порядок действий из этой статьи стоит распечатать и положить рядом с администратором. Проверьте заранее, что у вас есть доступ к панели администратора почты, что вы умеете смотреть очередь и журналы, что оповещения о входах и рассылке настроены. Проведите учения: смените пароль тестового ящика, отзовите пароли приложений, найдите в журнале вход — засеките время. В день реального взлома вы будете действовать по памяти, а не искать инструкции.
Частые вопросы
Что делать первым, если взломали почтовый ящик?
Заблокировать вход: сменить пароль на длинный случайный, отозвать все пароли приложений и завершить сессии веб-почты.
Как остановить спам с взломанного ящика?
Удалить письма этого ящика из очереди сервера и временно ограничить ему отправку, пока не закончите разбор.
Что проверить в ящике после взлома?
Правила Sieve, пересылки, автоответы, делегирование доступа и разрешения отправлять от имени ящика.
Как понять, что делал злоумышленник?
По журналам своего сервера: входы с адресами и временем, отправленные письма, прочитанные через IMAP.
IP сервера попал в чёрный список — что делать?
Сначала устранить источник спама, затем подать заявки на исключение по процедуре каждого списка.
Как не допустить повторения?
Найти причину взлома, включить второй фактор, пароли приложений, защиту от перебора, лимиты и оповещения.
Миграция почты с Яндекса под ключ от АйТи Фреш
Возьмём на себя весь переезд: проверим текущую почту и домен, поможем выбрать вариант, перенесём письма, папки, календари и контакты, переключим MX, SPF, DKIM и DMARC, проверим доставляемость и поддержим сотрудников после переезда.
Куда переносим: в облако на российской площадке, на ваш собственный сервер, в гибридную схему или как резервный контур рядом с текущей почтой.
- Аудит текущей почты и домена — 1–2 рабочих дня
- План миграции и фиксированная смета — 1 рабочий день
- Настройка сервера, DNS и перенос ящиков — 3–5 рабочих дней
- Сопровождение сотрудников и проверка доставляемости — 5 рабочих дней
| Работа | Стоимость |
|---|---|
| Перенос почты, календарей и контактов до 50 ящиков | от 12 000 ₽ разово |
| Корпоративная почта под ключ: сервер, домен, SPF/DKIM/DMARC, до 15 ящиков | от 25 000 ₽ разово |
| Ящики на нашей инфраструктуре (Carbonio CE или mailcow, ЦОД МТС) | от 150 ₽/мес за ящик |
| Обслуживание почтового сервера | от 7 000 ₽/мес |
Опыт: перенесли 617 ящиков гостиничной группы за 3 дня. Точный срок и смету фиксируем после аудита; простой при переключении зависит от схемы и оговаривается в договоре. Подробнее — на странице услуги «Корпоративная почта для бизнеса».