
Подмена счёта по почте: как мошенники уводят деньги через переписку с поставщиком и как закрыть эту дыру
Бухгалтер получает письмо от давнего поставщика: «У нас сменились реквизиты, оплатите, пожалуйста, на новый счёт». Тот же стиль, та же подпись, та же цепочка переписки — и деньги уходят мошенникам. Подмена счёта по почте — одна из самых прибыльных схем кражи у бизнеса, и работает она не потому, что бухгалтеры глупы, а потому, что почту компании никто не защищал. Разбираем, как устроена схема, через какие дыры она проходит и как закрыть каждую из них.
Своя почта вместо облака: варианты решения
Облачная почта — это ваша переписка на чужом сервере: когда у провайдера авария, вы ждёте вместе со всеми. Собственный почтовый сервер возвращает компании контроль. Основные варианты:
Почта, антиспам и веб-почта SOGo с календарями в контейнерах Docker; обновление одной командой.
Наследник Zimbra: привычный веб-клиент с календарями и адресными книгами, как в облаке.
Postfix, Dovecot, антиспам и веб-почта на обычном Linux-сервере; от 4 ГБ памяти.
Современный сервер «всё в одном»: IMAP, SMTP, CalDAV, CardDAV; скромные требования.
Carbonio CE или mailcow на наших серверах в ЦОД МТС, антиспам и ежедневные бэкапы — от 150 ₽/мес за ящик.
Деньги уходят по одному письму
Это не кино про хакеров. Это обычный вторник: бухгалтер разбирает почту, видит письмо от поставщика, с которым компания работает годами, проверяет сумму — совпадает с договором, — и меняет реквизиты в платёжке. Через неделю поставщик звонит и спрашивает, где оплата. Деньги ушли на счёт, открытый на подставное лицо, и через сутки разлетелись по десятку других счетов.
Сумма в таком письме обычно совпадает с договором до копейки, потому что мошенник видел договор. Вернуть деньги почти никогда не удаётся. А виноватыми потом назначают бухгалтера, хотя настоящая причина — почта, которую никто не защищал: ни от подделки отправителя, ни от взлома ящиков, ни от перехвата.
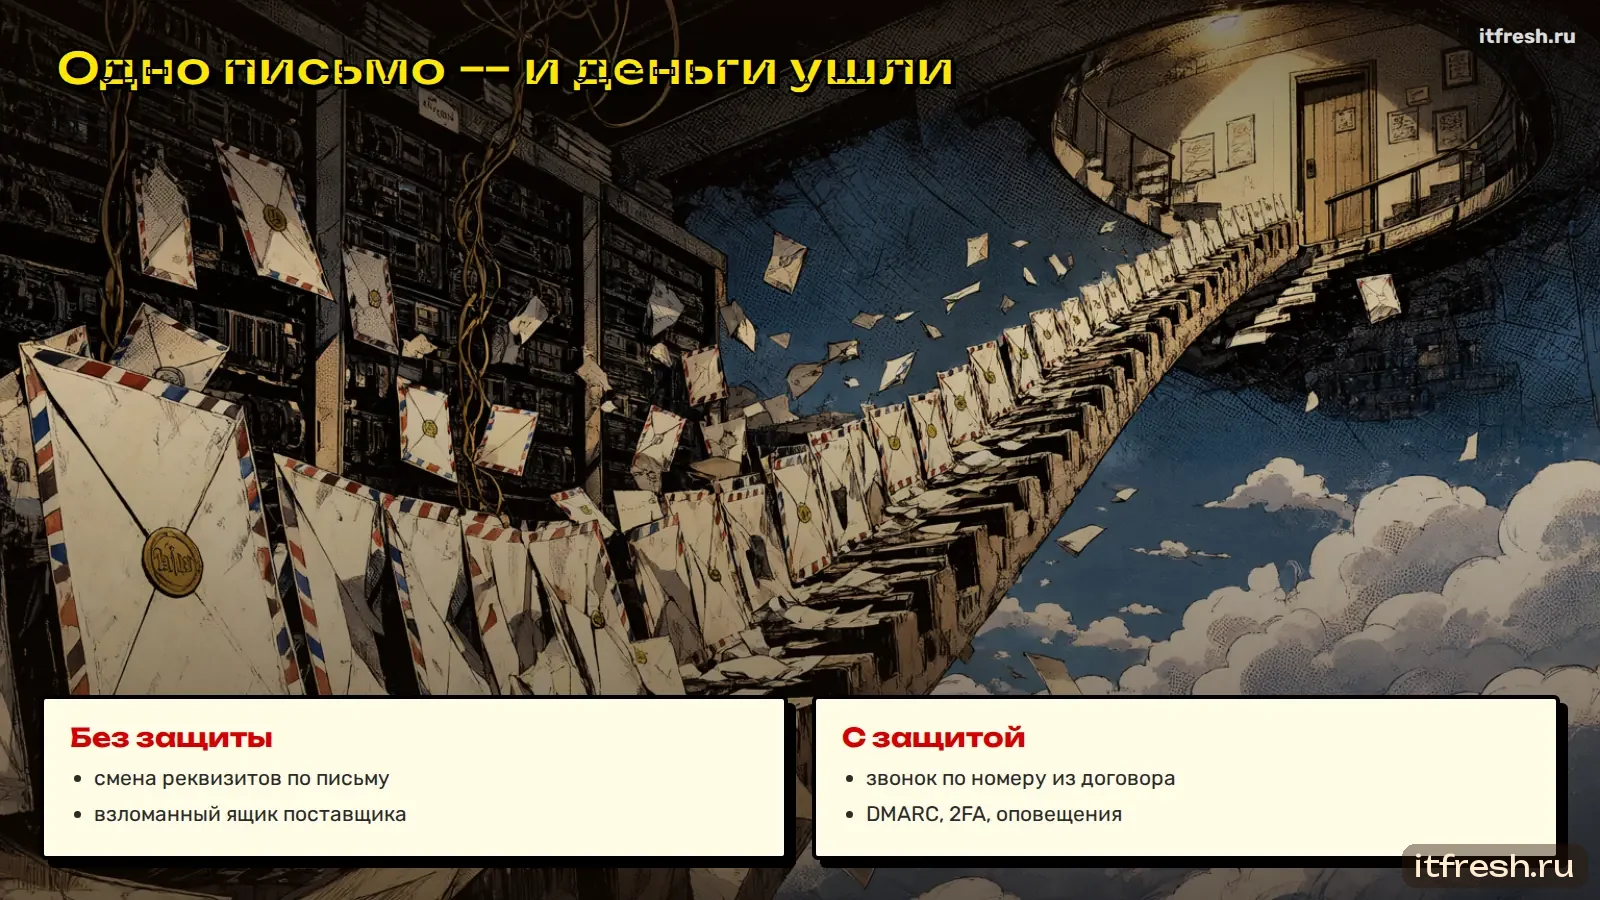
Как устроена схема
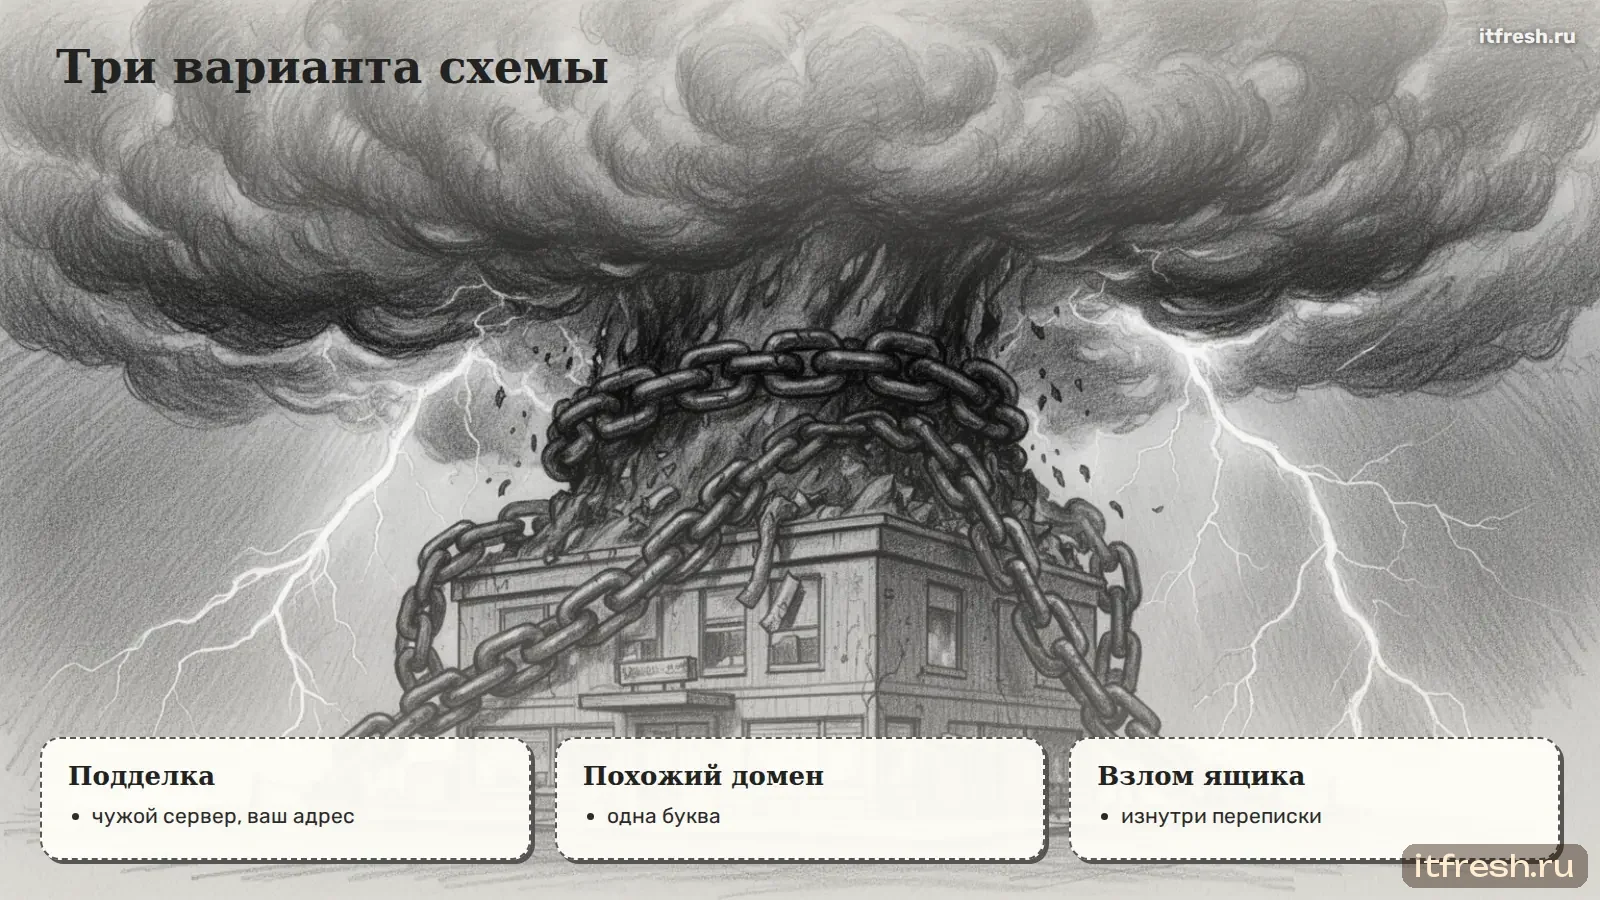
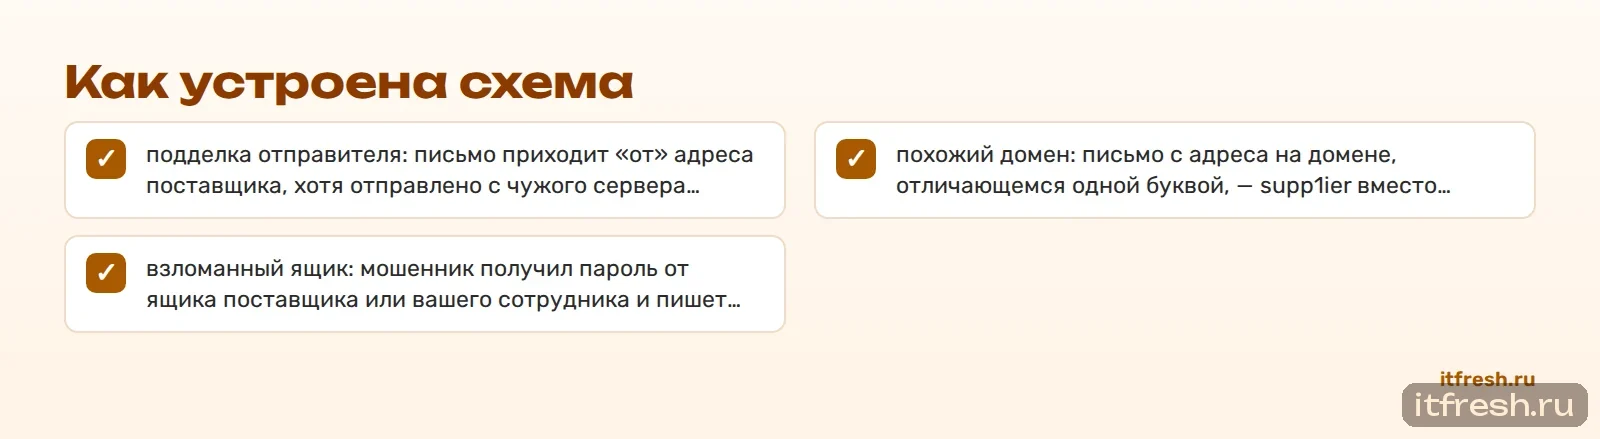
У схемы три варианта, и все они бьют в одну точку — доверие к переписке.
- подделка отправителя: письмо приходит «от» адреса поставщика, хотя отправлено с чужого сервера — работает, если у домена поставщика нет строгого DMARC
- похожий домен: письмо с адреса на домене, отличающемся одной буквой, — supp1ier вместо supplier, точка вместо дефиса
- взломанный ящик: мошенник получил пароль от ящика поставщика или вашего сотрудника и пишет изнутри настоящей переписки, отвечая на реальные письма
Почему попадаются опытные бухгалтеры
Схема рассчитана не на неопытных, а на занятых. Письмо приходит в конце дня или в конце месяца, когда платежей много. В нём срочность: «оплатите сегодня, иначе отгрузка сорвётся». В нём авторитет: письмо от знакомого менеджера поставщика или «от директора» вашей компании. В нём правдоподобие: правильная сумма, правильный номер договора, правильная подпись — всё взято из настоящей переписки. Против такого письма внимательность одного человека проигрывает. Поэтому защита должна быть в процессе и в технике, а не только в голове бухгалтера.
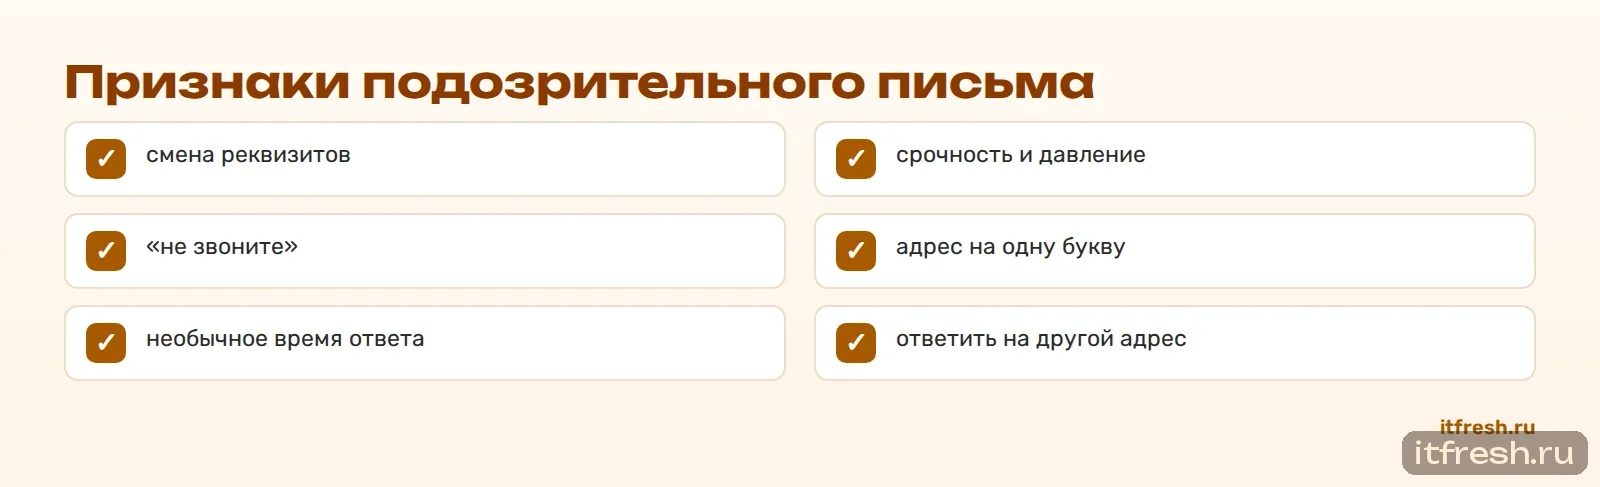
Признаки подозрительного письма
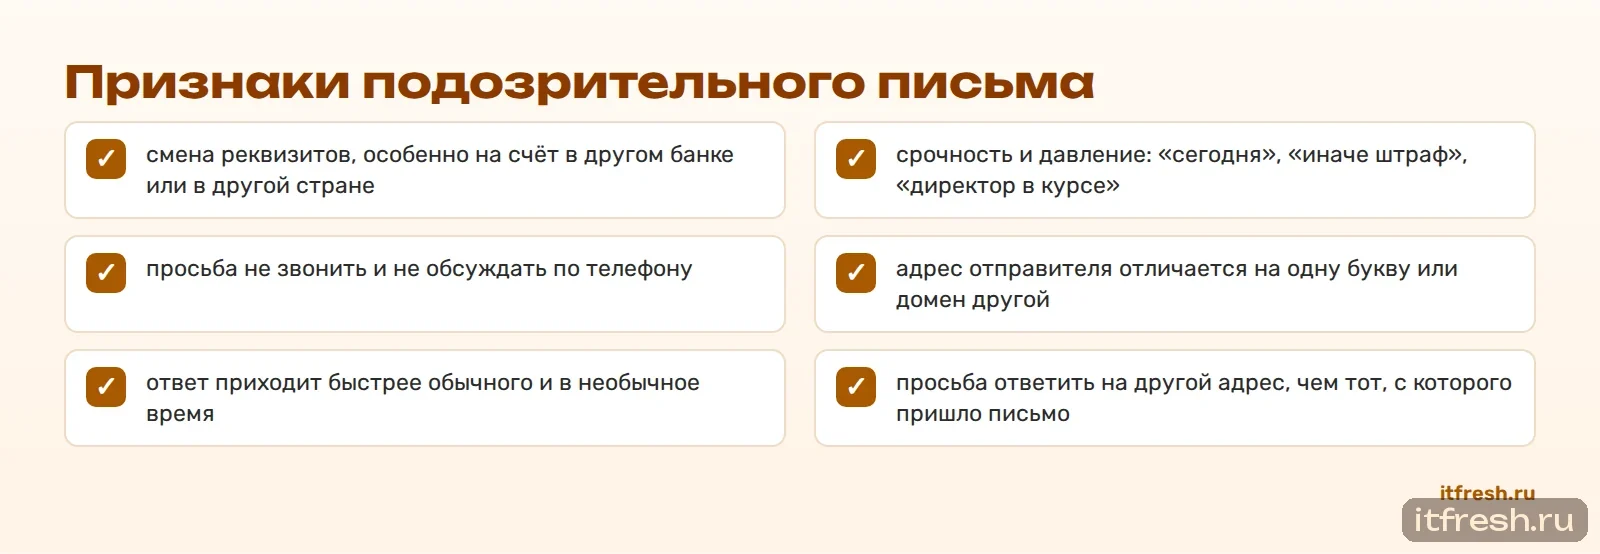
Ни один признак не гарантирует подделку, но каждый — повод остановиться и позвонить.
- смена реквизитов, особенно на счёт в другом банке или в другой стране
- срочность и давление: «сегодня», «иначе штраф», «директор в курсе»
- просьба не звонить и не обсуждать по телефону
- адрес отправителя отличается на одну букву или домен другой
- ответ приходит быстрее обычного и в необычное время
- просьба ответить на другой адрес, чем тот, с которого пришло письмо
Самый опасный вариант — взломанный ящик
Подделку отправителя и похожий домен ещё можно заметить. Взломанный ящик — почти нет. Мошенник читает переписку неделями, изучает стиль, ждёт момента, когда ожидается крупная оплата, и пишет в нужный день, в нужную цепочку, нужным тоном. Часто он ставит правило, которое прячет ответы бухгалтерии в непросматриваемую папку, чтобы настоящий сотрудник не увидел вопросов.
Самое страшное, что взломанный ящик может быть и вашим. Тогда мошенник пишет вашим клиентам от имени вашей бухгалтерии — и клиенты платят ему, а претензии потом предъявляют вам.
Ящик взламывают через фишинговое письмо «подтвердите пароль», через пароль, утёкший с другого сайта, или через подбор слабого пароля. Без второго фактора и без мониторинга входов вы об этом не узнаете, пока не пропадут деньги.
Дыра 1. Ваш домен можно подделать
Если у домена вашей компании нет DMARC со строгой политикой, любой может отправить письмо «от» вашей бухгалтерии вашим клиентам — и многие почтовые системы его примут. Клиенты оплатят «ваш» новый счёт, а репутация пострадает ваша. DMARC с политикой reject говорит получателям: письма от нашего домена, не прошедшие SPF или DKIM, отклоняйте. Это одна строка в DNS после нескольких недель наблюдения.
Подробно о DMARC — в статье о DMARC и BIMI, о настройке при своём сервере — в статье о доставляемости почты.
Дыра 2. Ящики без второго фактора
Один пароль — одна утечка до катастрофы. Второй фактор для веб-почты делает украденный пароль бесполезным для входа через браузер. Для почтовых программ и телефонов — пароли приложений, которые не дают войти в веб-интерфейс и изменить настройки ящика. Начните с бухгалтерии, руководства и всех, кто работает со счетами и договорами.
Дыра 3. Никто не следит за входами и правилами
Взлом ящика оставляет следы: вход из незнакомой страны или сети, новое правило пересылки или перемещения писем, всплеск отправки. На своём сервере все эти события есть в журналах, и их можно превратить в оповещения. В облачной почте вы видите только то, что показывает панель провайдера, — и обычно никто туда не смотрит.
Отдельно — входы из необычных мест. Бухгалтерия, которая годами работает из одного офиса, внезапно входит в ящик из другой страны ночью: этого достаточно, чтобы заблокировать вход и позвонить сотруднику.
Правило-минимум: регулярно проверять правила пересылки во всех ящиках бухгалтерии и запретить автоматическую пересылку на внешние адреса на уровне сервера.
Дыра 4. Шифрование в пути
Если почта между вашим сервером и сервером поставщика идёт без обязательного шифрования, её теоретически можно перехватить и изменить по пути. MTA-STS требует от отправителей доставлять вам почту только по TLS с правильным сертификатом. Подробно — в статье о MTA-STS и TLS-RPT.
Дыра 5. Процесс оплаты доверяет почте
Самая важная дыра — не техническая. Если процесс оплаты позволяет изменить реквизиты поставщика на основании письма, никакая техника не спасёт полностью. Правило должно быть жёстким и без исключений: смена реквизитов подтверждается звонком по телефону из договора или из карточки контрагента, а не по телефону из письма. Новые реквизиты вносит не тот же человек, который проводит оплату. Крупные платежи на новые реквизиты — с подтверждением руководителя.
Похожие домены: как ловить
Защититься от того, что кто-то зарегистрирует домен, похожий на ваш или на домен поставщика, нельзя. Но можно заметить. Антиспам на своём сервере умеет помечать письма с доменов, похожих на домены ваших контрагентов, и письма, где имя отправителя совпадает с сотрудником, а адрес — внешний. Предупреждение «внешний отправитель» в теме или в начале письма заставляет бухгалтера остановиться на секунду. Этой секунды часто достаточно, чтобы вспомнить правило звонка и не нажать кнопку оплаты.
Ваши партнёры — тоже часть защиты
Даже идеально защищённая почта вашей компании не спасёт, если взломан ящик поставщика: письмо придёт с настоящего адреса, пройдёт все проверки и будет выглядеть безупречно. Поэтому правило звонка обязательно для любых изменений реквизитов, независимо от того, насколько надёжной кажется переписка. И стоит поговорить с ключевыми поставщиками: есть ли у них DMARC, второй фактор, как они подтверждают смену реквизитов. Взаимная договорённость «реквизиты меняем только письмом на бланке плюс звонок» закрывает схему с обеих сторон.
Роль руководителя
Мошенники часто пишут «от директора»: срочный платёж, конфиденциально, не обсуждать. Руководитель должен сам, вслух и письменно, сказать бухгалтерии: я никогда не прошу провести платёж только письмом, любую такую просьбу проверяйте звонком мне. Это снимает с бухгалтера страх переспросить начальника и разрушает сценарий «срочно от директора» в самом начале.
Облако вас не защитит
Облачный провайдер защищает свою инфраструктуру, а не ваши деньги. Строгий DMARC для вашего домена, второй фактор, правила проверки входов, запрет внешней пересылки — всё это ваша работа, и часть этого в облаке либо недоступна, либо спрятана в платных тарифах. А когда схема сработала, провайдер не даст вам ни журналов, ни объяснений в нужном объёме. На своём сервере каждое событие в ящике записано, и расследование занимает часы, а не недели переписки с поддержкой.
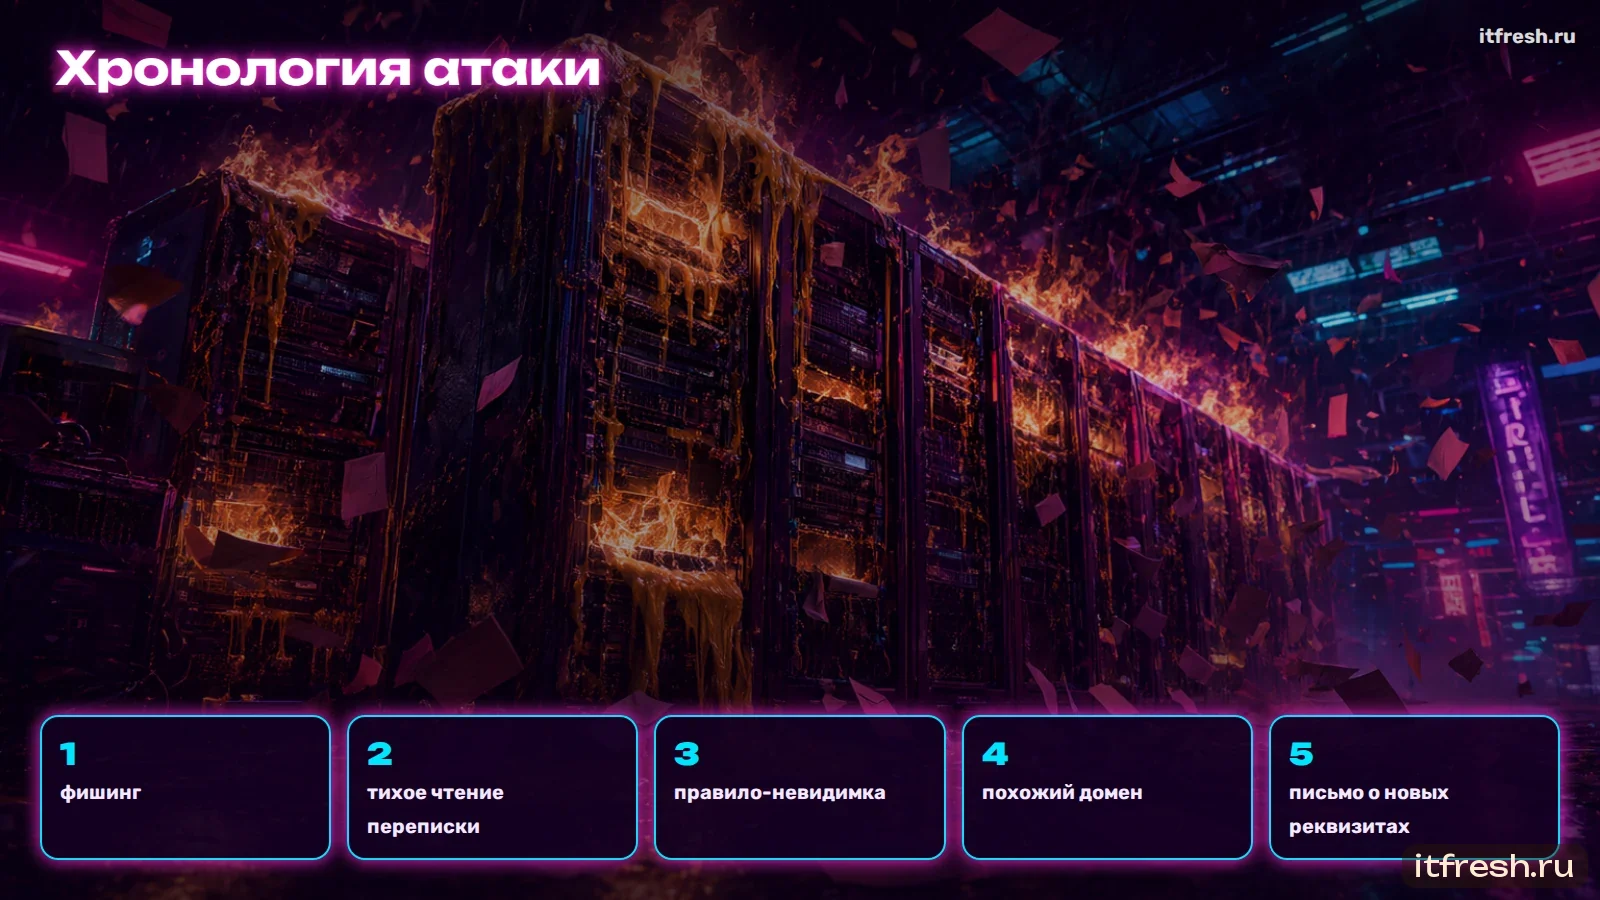
Как выглядит атака изнутри: хронология
Типичный сценарий со взломанным ящиком растягивается на недели. Сначала фишинговое письмо: «ваш почтовый ящик переполнен, войдите, чтобы сохранить письма», — и сотрудник поставщика вводит пароль на поддельной странице. Затем тишина: мошенник входит в ящик, читает переписку, ищет крупные сделки и ожидаемые оплаты. Потом подготовка: правило, которое прячет письма от вашей бухгалтерии в папку «Архив», и регистрация похожего домена на случай, если доступ к ящику отберут. И наконец удар: письмо о смене реквизитов в нужной цепочке, в нужный день, с правильной суммой.
На каждом этапе есть точка, где атаку можно было остановить: второй фактор на первом, оповещение о входе с нового адреса на втором, оповещение о новом правиле на третьем, звонок на четвёртом. Защита — это не одна стена, а несколько дверей, каждую из которых злоумышленнику нужно пройти.
Технические меры на стороне получателя
Кроме защиты своего домена, ваш почтовый сервер может защищать и входящую почту бухгалтерии. Помечать письма, не прошедшие DMARC у отправителя. Предупреждать, если отправитель пишет впервые, а в письме есть слова о реквизитах и оплате. Показывать предупреждение «внешний отправитель» для писем с доменов, похожих на ваш. Отправлять копию писем со словами «реквизиты», «смена счёта», «новый счёт» ответственному за контроль платежей. Всё это настраивается правилами антиспама и Sieve на своём сервере за день.
Сколько стоит защита и сколько — её отсутствие
Все технические меры из этой статьи — DMARC, MTA-STS, второй фактор, оповещения, пометка внешних отправителей — настраиваются на своём почтовом сервере за один-два дня работы администратора. Правило звонка и разделение ролей стоят только дисциплины. Против этого — один успешный платёж мошенникам, который почти никогда не возвращается. Даже небольшая компания теряет на таком платеже больше, чем стоит годовое обслуживание своей почты.
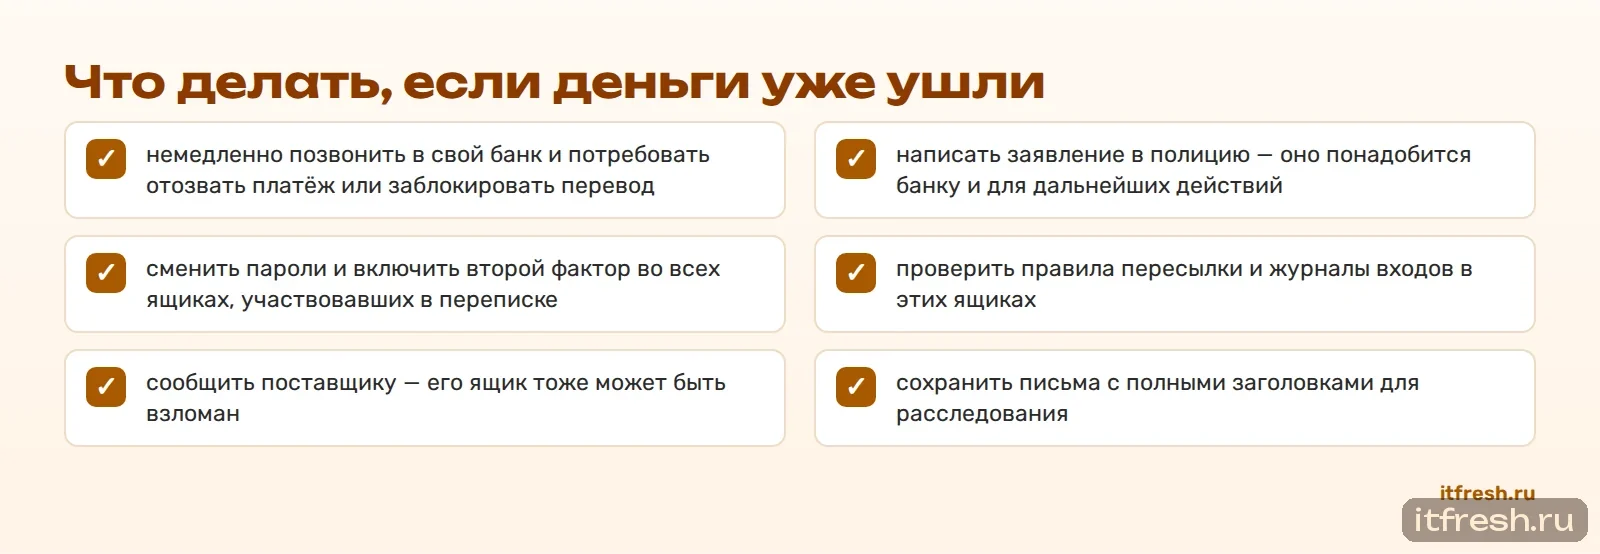
Что делать, если деньги уже ушли
Действовать нужно в первые часы.
- немедленно позвонить в свой банк и потребовать отозвать платёж или заблокировать перевод
- написать заявление в полицию — оно понадобится банку и для дальнейших действий
- сменить пароли и включить второй фактор во всех ящиках, участвовавших в переписке
- проверить правила пересылки и журналы входов в этих ящиках
- сообщить поставщику — его ящик тоже может быть взломан
- сохранить письма с полными заголовками для расследования
Почему свой сервер помогает
На своём почтовом сервере у вас есть всё, чтобы закрыть эти дыры: строгий DMARC, MTA-STS, второй фактор, лимиты отправки, журналы входов, оповещения о новых правилах пересылки, пометка внешних отправителей, запрет внешней пересылки. И главное — журналы, по которым после инцидента можно точно восстановить, что произошло. В облачной почте часть этого недоступна или настраивается только так, как решил провайдер. Подробнее о защите сервера — в статье о безопасности почтового сервера.
Обучение бухгалтерии
Техника закрывает большую часть дыр, но последний рубеж — человек. Короткий инструктаж для бухгалтерии раз в полгода: как выглядят письма о смене реквизитов, почему их нельзя выполнять без звонка, как проверить адрес отправителя, куда сообщить о подозрительном письме. Разберите на инструктаже реальные примеры — свои или публичные. Люди, которые один раз увидели схему вживую, ловят её потом сами — и рассказывают коллегам.
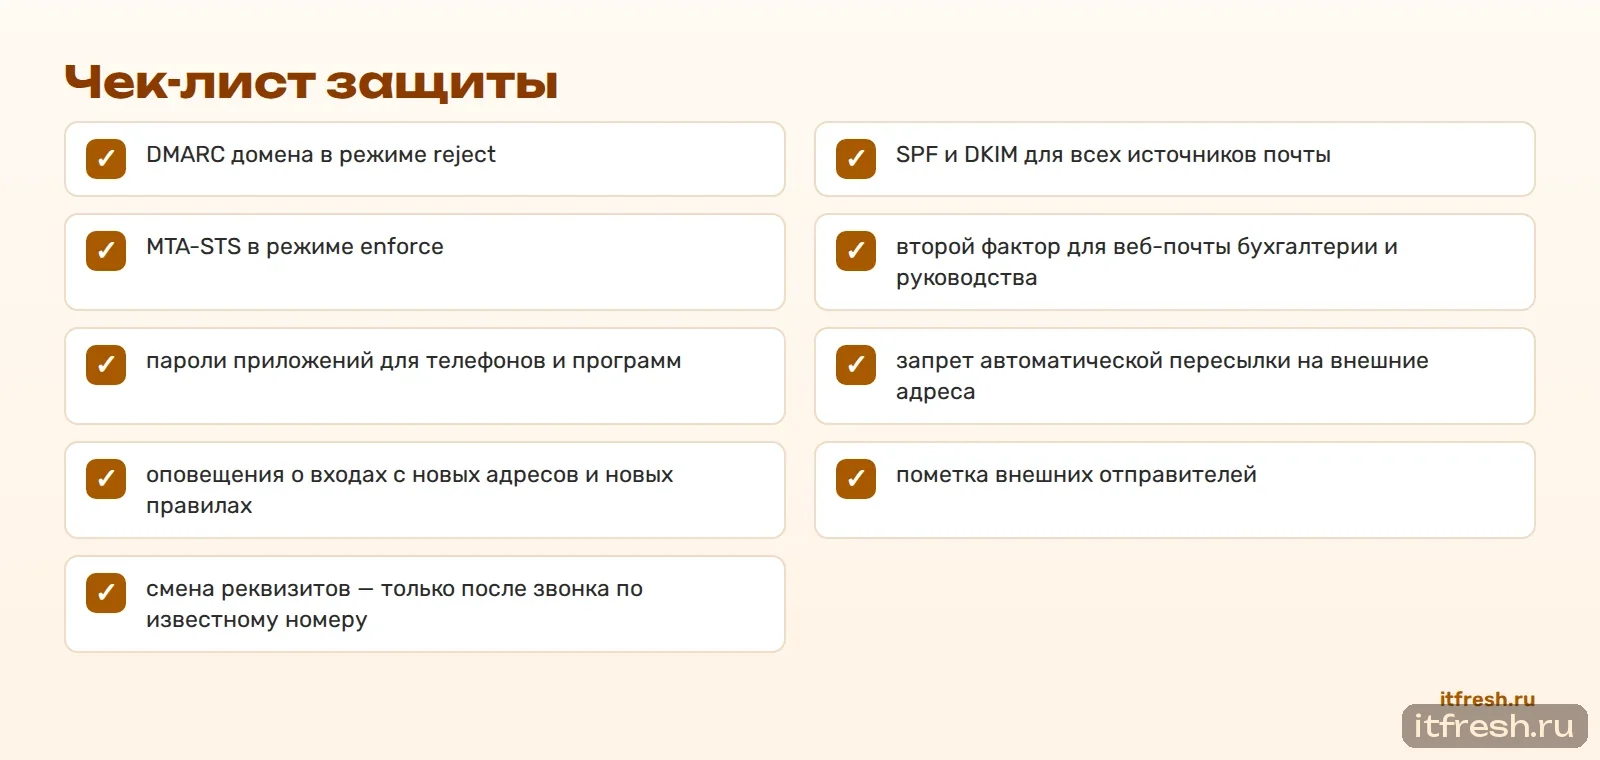
Чек-лист защиты
Пройдите по пунктам и отметьте, что уже сделано.
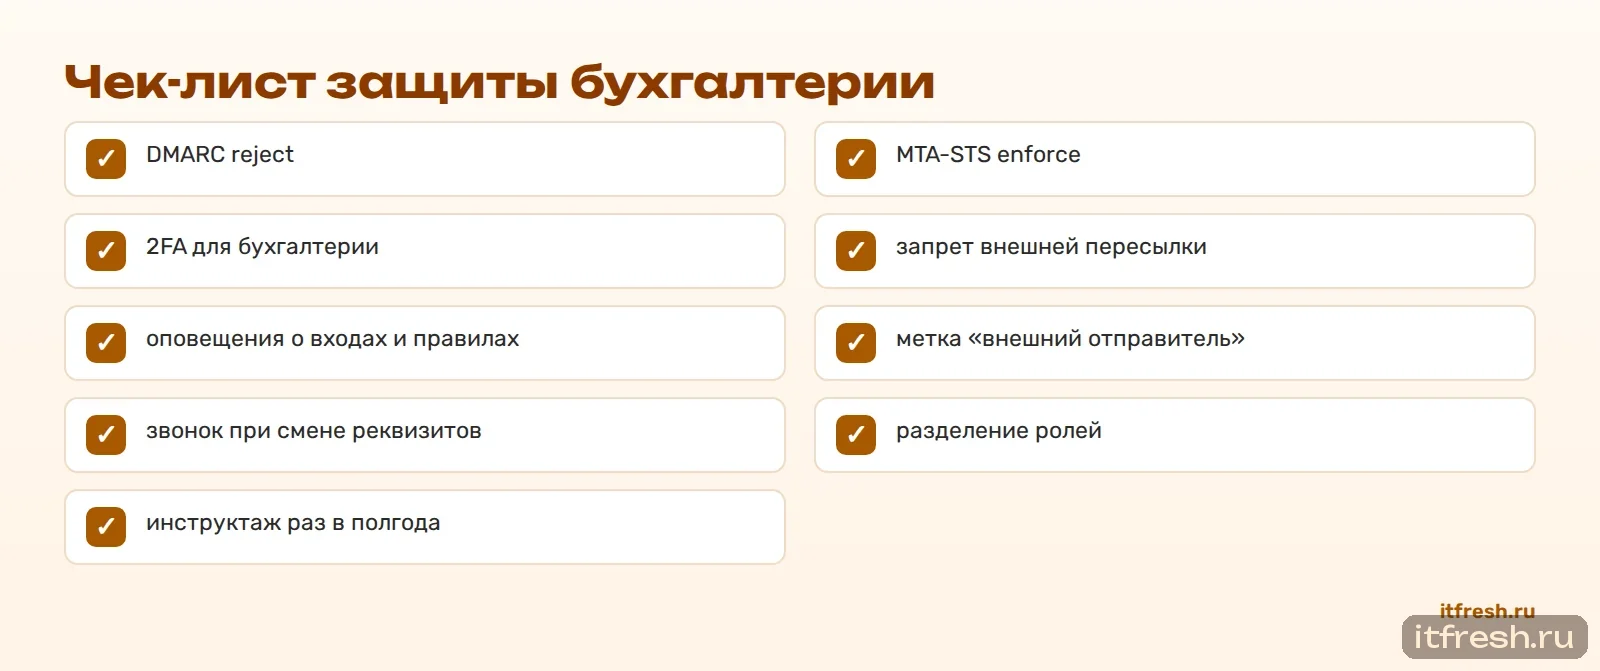
- DMARC домена в режиме reject
- SPF и DKIM для всех источников почты
- MTA-STS в режиме enforce
- второй фактор для веб-почты бухгалтерии и руководства
- пароли приложений для телефонов и программ
- запрет автоматической пересылки на внешние адреса
- оповещения о входах с новых адресов и новых правилах
- пометка внешних отправителей
- смена реквизитов — только после звонка по известному номеру
- разделение ролей: вносит реквизиты один, платит другой
- инструктаж бухгалтерии раз в полгода
Частые вопросы
Что такое подмена счёта по почте?
Схема, при которой мошенник от имени поставщика присылает новые реквизиты для оплаты — через поддельного отправителя, похожий домен или взломанный ящик.
Как понять, что письмо о смене реквизитов поддельное?
Нельзя полагаться на письмо. Смену реквизитов всегда подтверждайте звонком по телефону из договора или карточки контрагента.
Защищает ли DMARC от подмены счетов?
От подделки вашего домена — да, в режиме reject. От похожих доменов и взломанных ящиков нужны другие меры.
Что делать, если деньги уже ушли?
Немедленно звонить в банк с требованием отозвать платёж, писать заявление в полицию, менять пароли и проверять ящики.
Зачем второй фактор для почты?
Он делает украденный пароль бесполезным для входа в веб-почту — главного пути взлома ящиков.
Помогает ли свой почтовый сервер?
Да: строгий DMARC, MTA-STS, журналы входов, оповещения о правилах пересылки и запрет внешней пересылки — всё под вашим контролем.
Миграция почты с Яндекса под ключ от АйТи Фреш
Возьмём на себя весь переезд: проверим текущую почту и домен, поможем выбрать вариант, перенесём письма, папки, календари и контакты, переключим MX, SPF, DKIM и DMARC, проверим доставляемость и поддержим сотрудников после переезда.
Куда переносим: в облако на российской площадке, на ваш собственный сервер, в гибридную схему или как резервный контур рядом с текущей почтой.
- Аудит текущей почты и домена — 1–2 рабочих дня
- План миграции и фиксированная смета — 1 рабочий день
- Настройка сервера, DNS и перенос ящиков — 3–5 рабочих дней
- Сопровождение сотрудников и проверка доставляемости — 5 рабочих дней
| Работа | Стоимость |
|---|---|
| Перенос почты, календарей и контактов до 50 ящиков | от 12 000 ₽ разово |
| Корпоративная почта под ключ: сервер, домен, SPF/DKIM/DMARC, до 15 ящиков | от 25 000 ₽ разово |
| Ящики на нашей инфраструктуре (Carbonio CE или mailcow, ЦОД МТС) | от 150 ₽/мес за ящик |
| Обслуживание почтового сервера | от 7 000 ₽/мес |
Опыт: перенесли 617 ящиков гостиничной группы за 3 дня. Точный срок и смету фиксируем после аудита; простой при переключении зависит от схемы и оговаривается в договоре. Подробнее — на странице услуги «Корпоративная почта для бизнеса».