
Как выбрать HTTP или HTTPS для конфигурации SIP-телефона
Для автопровижининга подходит и HTTP, и HTTPS: выбор зависит от модели телефона, способа раздачи файлов и доверия к сертификату. В Asterisk есть встроенная раздача статических файлов, но её нужно включить отдельно. Покажу, что проверить до переключения протокола и как не оставить конфиги открытыми.
Что именно загружает телефон и при чём тут Asterisk
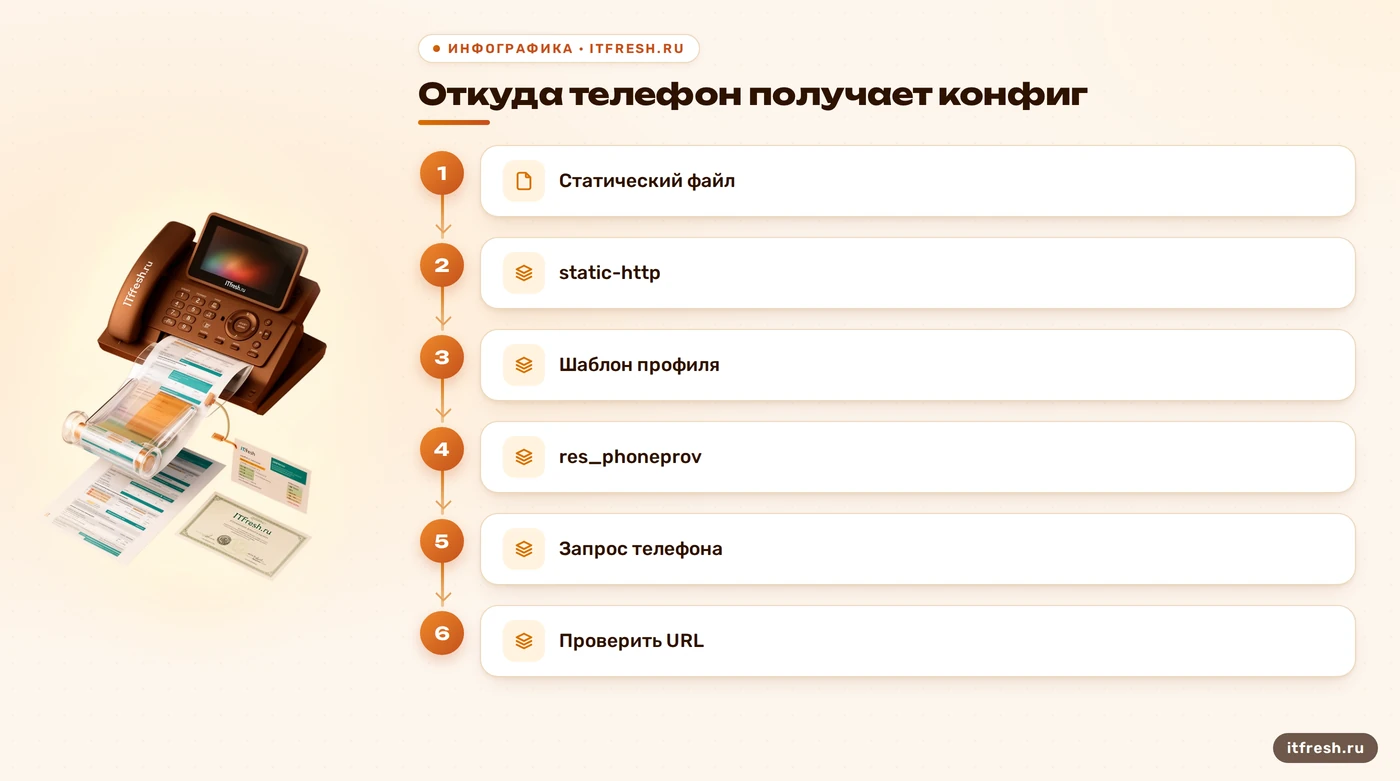
Автопровижининг — это получение телефоном файлов настроек с сервера. Он не равен регистрации в SIP и не переносит голосовой трафик по HTTP. Телефон обычно узнаёт адрес и имя файла из своей настройки, DHCP-параметров или процедуры производителя; конкретный способ зависит от модели. Сначала я фиксирую этот URL, имя файла, формат конфига и момент запроса. Без этого спор «HTTP или HTTPS» похож на выбор краски для двери, которую ещё не нашли.
В Asterisk есть встроенный mini-HTTP-сервер. Официальная документация указывает файл /etc/asterisk/http.conf, порт HTTP по умолчанию 8088 и параметр enable_static: он разрешает раздавать статические файлы из /var/lib/asterisk/static-http/, а по умолчанию выключен. Это конкретная функция сервера, а не обещание, что любой телефон сам найдёт конфиг или что любая установка уже готова к провижинингу. Для начала проверьте страницу о базовых веб-протоколах, а если нужна помощь с инфраструктурой — обслуживание ИТ-систем.
У Asterisk есть и отдельный модуль res_phoneprov: он строит файлы по шаблонам и профилям. Официальный обзор описывает базовую поддержку, шаблоны и ограничение — один пользователь на устройство. Это отличается от простой раздачи заранее подготовленного статического файла. Не называйте оба сценария одним словом «включили веб-сервер»: проверьте, какой механизм реально формирует конфигурацию, иначе можно опубликовать не тот файл или не подставить нужные значения.
- Статические файлы: заранее подготовлены
- `res_phoneprov`: профиль и шаблоны
- SIP-регистрация: отдельный сетевой обмен
Почему HTTPS может не загрузить конфигурацию
HTTPS не делает телефон совместимым с сервером автоматически. Устройство должно поддерживать этот протокол именно в своей функции автопровижининга, корректно согласовать TLS и доверять сертификату сервера. Браузерное предупреждение о сертификате и запрос телефона — разные ситуации: телефон может не показать предупреждение, а просто завершить загрузку ошибкой. Нельзя переносить поведение браузера на прошивку аппарата. Проверяйте руководство и журнал конкретной модели.
Самоподписанный сертификат не является «плохим» по определению, но клиенту нужно доверять центру, который его выпустил, и имени сервера в сертификате. Если прошивка не позволяет установить доверенный сертификат или проверить нужное имя, соединение может не пройти. Официальное руководство Asterisk по WebRTC отдельно обсуждает браузерное доверие к сертификатам; оно не доказывает, что все SIP-телефоны ведут себя одинаково. Для настольных аппаратов источником ответа будет руководство производителя, а не опыт браузера.
Сверьте четыре вещи: включён ли HTTPS-запрос в телефоне; совпадает ли имя в URL с именем сертификата; присутствует ли нужная цепочка доверия; поддерживает ли прошивка выбранные параметры TLS. После этого проверьте точный URL обычным запросом из той же сети и журналом веб-сервера. Если соединение устанавливается, но файл не найден, причина уже не в сертификате: проверьте путь, права на файл, имя устройства и ответ сервера. Одна ошибка за раз — скучно, зато диагностируемо.
- Поддержка HTTPS в провижининге
- Доверие к сертификату и его имени
- Доступность URL и самого файла
Как выбрать схему: HTTP внутри сети или HTTPS
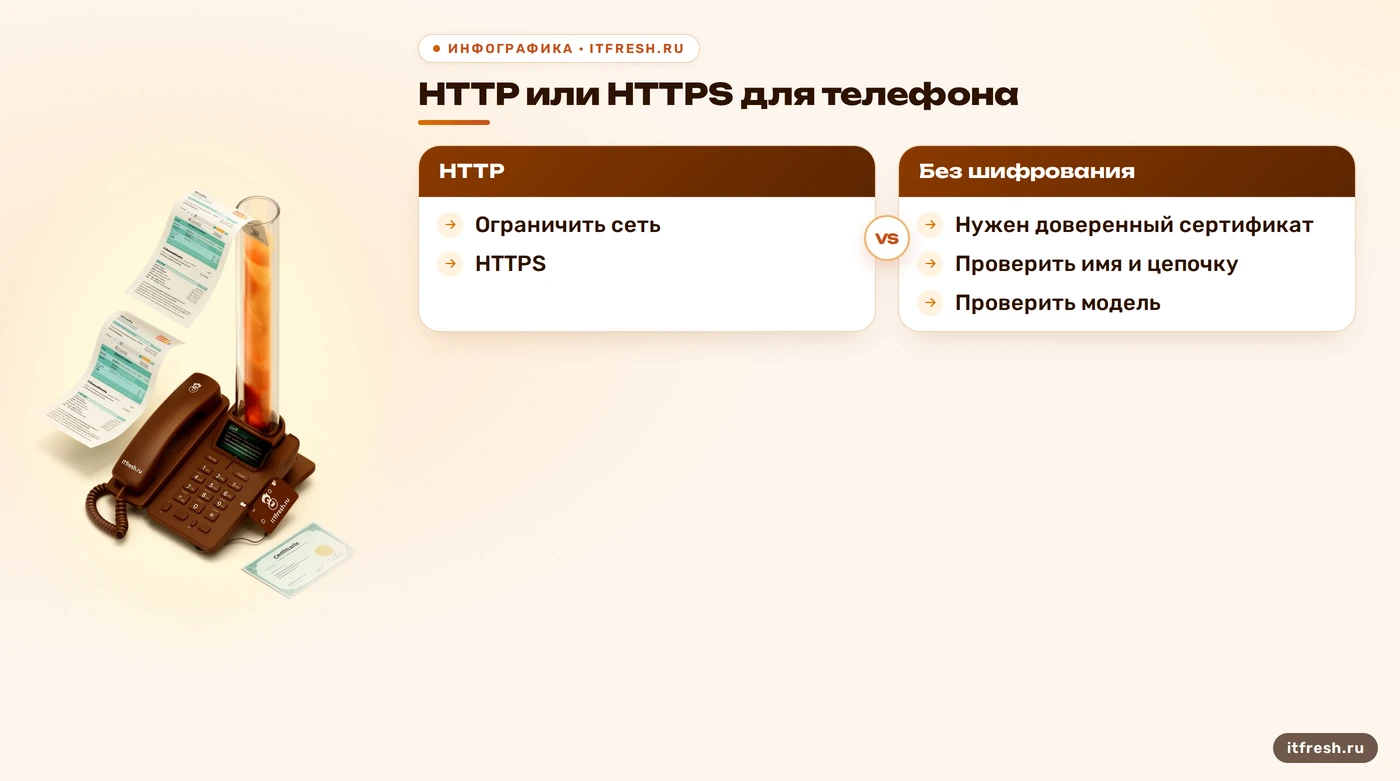
HTTP не шифрует запрос и ответ. Если конфигурационный файл содержит SIP-учётные данные, тот, кто может перехватить трафик в этой сети, потенциально увидит их. Поэтому «закрытый офис» и список IP — полезные ограничения доступа, но не замена шифрованию. Используйте отдельную телефонную сеть или сегмент, разрешайте запросы только от нужных устройств на сетевом экране, не публикуйте каталог в интернет и не помещайте в файл больше секретов, чем требуется. Адресный фильтр с широким правилом any — это декорация, а не ограничение.
HTTPS оправдан, когда телефон поддерживает его для загрузки, сертификаты можно надёжно доставить и обновлять, а тестовая модель проходит полный цикл после перезагрузки. HTTP может быть рабочим внутренним вариантом, если риск оценён, сеть ограничена, файл не содержит лишних секретов и обновление телефонов контролируется. Это решение для конкретной схемы, а не правило «в малом офисе всегда оставляем HTTP». В статье о безопасности Asterisk важен общий принцип: доступ к каждому включённому интерфейсу должен быть ограничен.
Разделяйте HTTPS для веб-интерфейса, HTTPS для загрузки конфигурации и SIP TLS: это разные соединения и настройки. TLS для SIP шифрует сигнализацию, а SRTP — медиа при соответствующей настройке и поддержке обеих сторон. Они не превращают HTTP-загрузку файла в защищённую и не заменяют друг друга. В официальном руководстве Asterisk Secure Calling эти роли разнесены явно. Настройку транспорта PJSIP проверяйте отдельно — например, по руководству по PJSIP.
- Оценить секреты внутри конфигурации
- Ограничить источник запросов на firewall
- Поддерживать сертификаты и тестировать модели
Что проверить в настройках встроенного сервера
В типовой конфигурации Asterisk enabled=yes включает mini-HTTP-сервер, а bindaddr задаёт адрес привязки; стандартный HTTP-порт — 8088. Для HTTPS в документации Asterisk используются отдельные параметры tlsenable, tlsbindaddr, tlscertfile и tlsprivatekey; пример WebRTC также показывает порт 8089. Это ориентиры документации, не универсальный готовый конфиг: значения и доступность параметров сверяйте с установленной версией и образцом http.conf именно этой сборки. Если порт занят или сервис слушает не тот интерфейс, браузерное тестирование с самого сервера может скрыть проблему маршрута.
Для статического провижининга проверьте enable_static=yes и содержимое каталога /var/lib/asterisk/static-http/. Затем выполните контрольный запрос с рабочей станции в той же сети, где находится телефон, и проверьте код ответа, путь и содержимое файла. Не включайте все HTTP-методы «на всякий случай»: в базовом описании встроенного сервера нет универсального переключателя GET, который сам настраивает выдачу конфигов. И не предполагайте наличие HTTP-Basic для каталога — если нужна аутентификация, стройте её только на функции, которую действительно предоставляет выбранный веб-сервер или прокси, и проверяйте совместимость телефона.
Перед изменениями сохраните текущие настройки и запишите исходный URL устройства. Изменяйте один параметр, перезапускайте или перечитывайте компонент по правилам вашей версии, затем смотрите статус встроенного сервера командой http show status в CLI Asterisk. Документация показывает, что команда отражает включённое состояние, адрес и порт привязки, а также доступные URI. Сверьте результат с сетевым запросом и журналом. Если путь не совпадает с тем, что телефон запросил, сертификаты пока не трогайте.
- Проверить `http.conf` и версию Asterisk
- Проверить `enable_static` и каталог
- Сопоставить URL, ответ и журнал
Как провести переключение без массового сбоя
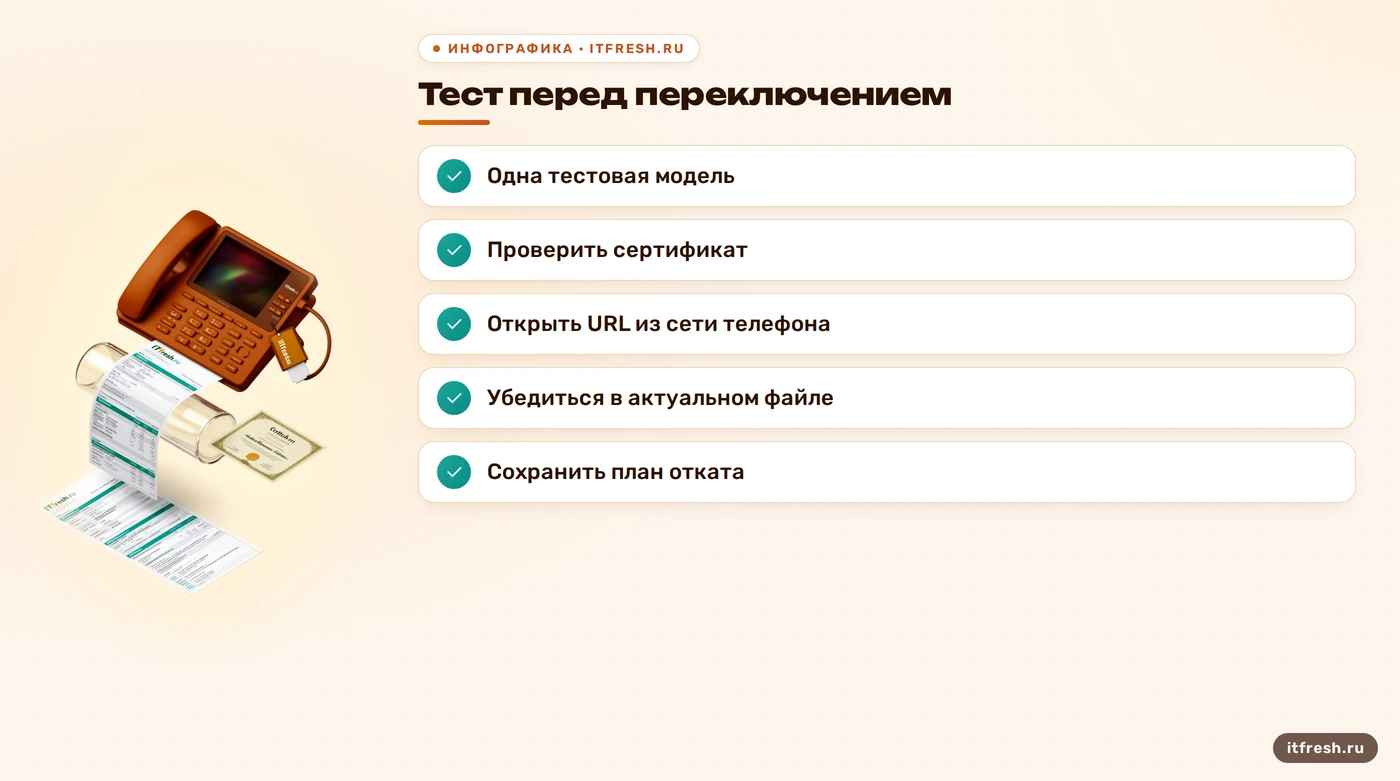
Начните с одной тестовой модели и одного файла без рабочих секретов. Запишите URL, сетевой сегмент и текущий результат; затем проверьте тот же файл через целевой протокол. Убедитесь, что телефон получил ожидаемую версию конфига, применил её и после перезагрузки зарегистрировался в Asterisk. Для PJSIP состояние регистрации проверяют средствами PJSIP CLI; для телефонов дополнительно смотрят журнал аппарата и запросы сервера. Один успешный curl подтверждает доступность URL с компьютера, но не подтверждает совместимость TLS в прошивке телефона.
В условном разборе для компании «Нептун-Строй» я бы сначала разделил проверку на два этапа: сначала устройство получает известный файл по HTTP в тестовом сегменте, затем — по HTTPS с сертификатом доверенного центра. Число аппаратов и срок внедрения не выдумываю: их определяют после инвентаризации моделей и текущей схемы. Для каждого шага фиксируем контрольный результат и способ отката. Если после включения HTTPS загрузка перестала работать, возвращаем тестовую модель к прежнему адресу, сохраняем журнал ошибки и проверяем сертификат, URL и поддержку протокола по очереди.
Не делайте автоматический «HTTPS, а при любой ошибке HTTP» скрытым поведением. Такой fallback может незаметно отправить конфигурацию без шифрования и замаскировать истёкший сертификат, ошибку имени или атаку посредника. Если временный переход на HTTP вообще допустим по вашей модели угроз, он должен быть явным, ограниченным тестовым сегментом и иметь срок отключения. У большинства телефонов поведение задаёт прошивка; универсальной директивы Asterisk http-fallback нет. Это не настройка, которую можно включить одним тумблером.
- Одна модель и тестовый файл
- Проверка на самом телефоне
- План отката и сохранённый журнал
Итог: сначала совместимость, затем протокол
Я выбираю HTTPS для загрузки, если телефон умеет его использовать, сертификат корректен и его обновление не зависит от ручной магии на каждом аппарате. Если эти условия пока не выполнены, временный HTTP допустим лишь внутри ограниченной сети после оценки содержимого конфигов и доступа к файлам. Включённый порт, IP-фильтр или слово «локальный» сами по себе не дают конфиденциальности. Решение должно описывать, кто запрашивает файл, что в нём лежит и как отзывается доступ.
После настройки оставьте короткую памятку: адрес раздачи, способ выдачи файлов (статический каталог или res_phoneprov), ответственный за сертификат, список моделей и процедура проверки после замены телефона. Раз в плановое обслуживание проверяйте, что тестовый аппарат получает актуальный конфиг, а ненужные URI и доступы отключены. Если меняется прошивка, сервер или сеть — повторите испытание. В телефонии одна правка часто проходит незаметно, пока следующий аппарат не попросит файл в самый неподходящий момент.
Если схема уже запуталась, мы в «АйТи-Фреш» разберём URL и сетевой путь, проверим модель телефона и конфигурацию Asterisk, затем подготовим безопасный план переключения с тестом и откатом. Обслуживание сервера стоит от 7 000 ₽/мес; состав работ и применимость тарифа к вашей задаче согласуем после короткой оценки инфраструктуры.
Частые вопросы
Работает ли встроенный HTTP-сервер Asterisk на порту 8088?
Порт 8088 указан как HTTP-порт по умолчанию. Сервер должен быть включён, привязан к нужному адресу, а статическую раздачу нужно настроить отдельно.
Где Asterisk хранит статические файлы для телефонов?
Встроенный сервер раздаёт файлы из `/var/lib/asterisk/static-http/`, если включён параметр `enable_static`. Проверьте путь в документации и конфигурации установленной версии.
Можно ли включить универсальный fallback с HTTPS на HTTP?
Нет универсального параметра Asterisk `http-fallback`. Поведение зависит от телефона или отдельно написанной логики; автоматический незаметный переход снижает защиту.
TLS для SIP шифрует файл автопровижининга?
Нет. SIP TLS относится к сигнализации, SRTP — к голосовому медиа, а загрузка конфигурации — отдельный HTTP(S)-запрос.
Достаточно ли ограничить HTTP по IP?
Это сокращает круг доступных источников, но не шифрует трафик. Оцените содержимое конфигов, сегментируйте сеть и ограничьте доступ на сетевом экране.
Источники
- Asterisk: встроенный mini-HTTP-сервер — Проверены `http.conf`, порт 8088 по умолчанию, `enable_static` и каталог статических файлов: https://docs.asterisk.org/Configuration/Core-Configuration/Asterisk-Builtin-mini-HTTP-Server/
- Asterisk: телефонное провижининг-решение — Проверены роль `res_phoneprov`, шаблоны и ограничение одного пользователя на устройство: https://docs.asterisk.org/Deployment/Phone-Provisioning-in-Asterisk/
- Asterisk: настройка WebRTC — Проверены пример HTTPS-параметров mini-HTTP-сервера и различие браузерного доверия сертификатам: https://docs.asterisk.org/Configuration/WebRTC/Configuring-Asterisk-for-WebRTC-Clients/
- Asterisk: защищённые вызовы — Проверены роли TLS для SIP-сигнализации и SRTP для медиа: https://docs.asterisk.org/Deployment/Secure-Calling/Secure-Calling-Tutorial/
- Asterisk: сетевые меры безопасности — Проверены ACL и описание TLS/SRTP для SIP: https://docs.asterisk.org/Deployment/Important-Security-Considerations/Network-Security/