
Что такое HTTP и HTTPS, и почему важно знать разницу
Все веб-страницы, которые мы просматриваем, передаются по протоколам HTTP и HTTPS. Но что это значит на деле? Как они работают, и почему HTTPS стал стандартом? Давайте разберёмся.
Что такое HTTP и как он работает
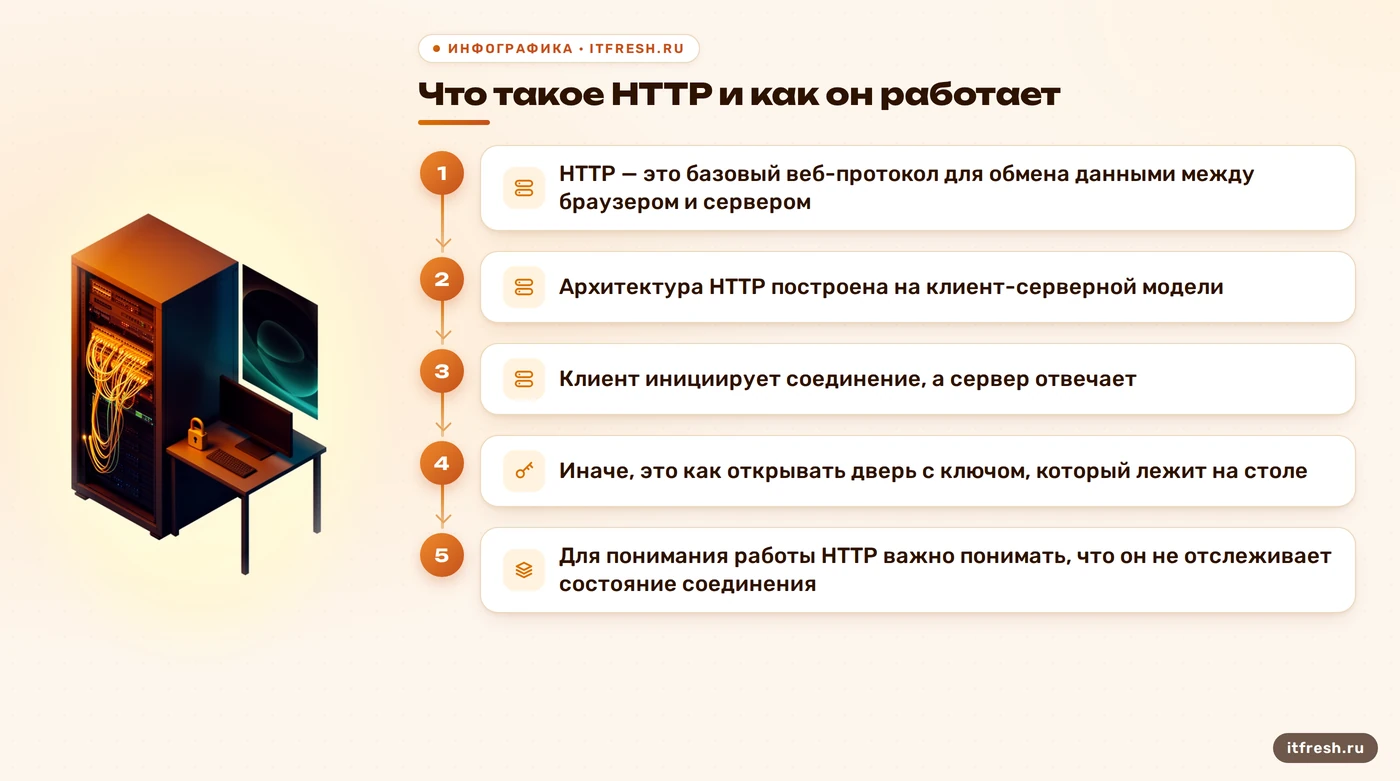
HTTP — это базовый веб-протокол для обмена данными между браузером и сервером. Он работает по модели 'запрос-ответ', где клиент (браузер) отправляет запрос на сервер, а тот возвращает ответ. Это несложная схема, которая позволяет легко передавать информацию, но у неё есть один большой недостаток — данные не шифруются. То есть, всё, что передаётся между клиентом и сервером, можно прочитать, если перехватить сетевой трафик. Это делает HTTP удобным для тестирования и внутренних систем, но абсолютно непригодным для работы с конфиденциальными данными.
Архитектура HTTP построена на клиент-серверной модели. Клиент инициирует соединение, а сервер отвечает. Такой подход позволяет масштабировать веб-приложения, но также делает их уязвимыми к атакам, если данные не защищены. Это и есть причина появления HTTPS. Если ты разрабатываешь сайт, где пользователь может авторизоваться, ввести пароль или совершить платёж — ты должен использовать HTTPS. Иначе, это как открывать дверь с ключом, который лежит на столе.
Для понимания работы HTTP важно понимать, что он не отслеживает состояние соединения. Каждый запрос — это отдельная операция. Это значит, что сервер не помнит, кто был клиентом ранее. Это может быть удобно для статических страниц, но неудобно для интерактивных приложений, где требуется сохранение состояния. Именно поэтому веб-разработчики часто используют дополнительные механизмы, такие как cookies или сессии, чтобы компенсировать этот недостаток.
Несмотря на простоту, HTTP остаётся важным протоколом. Он используется для передачи HTML-страниц, картинок, скриптов и других ресурсов. Его скорость и простота делают его идеальным для статического контента. Однако, если ты хочешь сделать сайт безопасным, тебе нужно перейти на HTTPS. Иначе ты просто создаёшь себе проблемы, которые потом будет сложно решить.
В современном мире HTTP всё ещё используется, но только в ограниченных случаях. Например, для внутренних систем, где нет необходимости в безопасности, или для тестирования. Но если ты хочешь, чтобы твой сайт был доверенным, ты должен использовать HTTPS. Это не вопрос выбора, а вопрос необходимости. Иначе ты просто будешь ждать, пока кто-то взломает тебя.
HTTPS — безопасность на уровне протокола
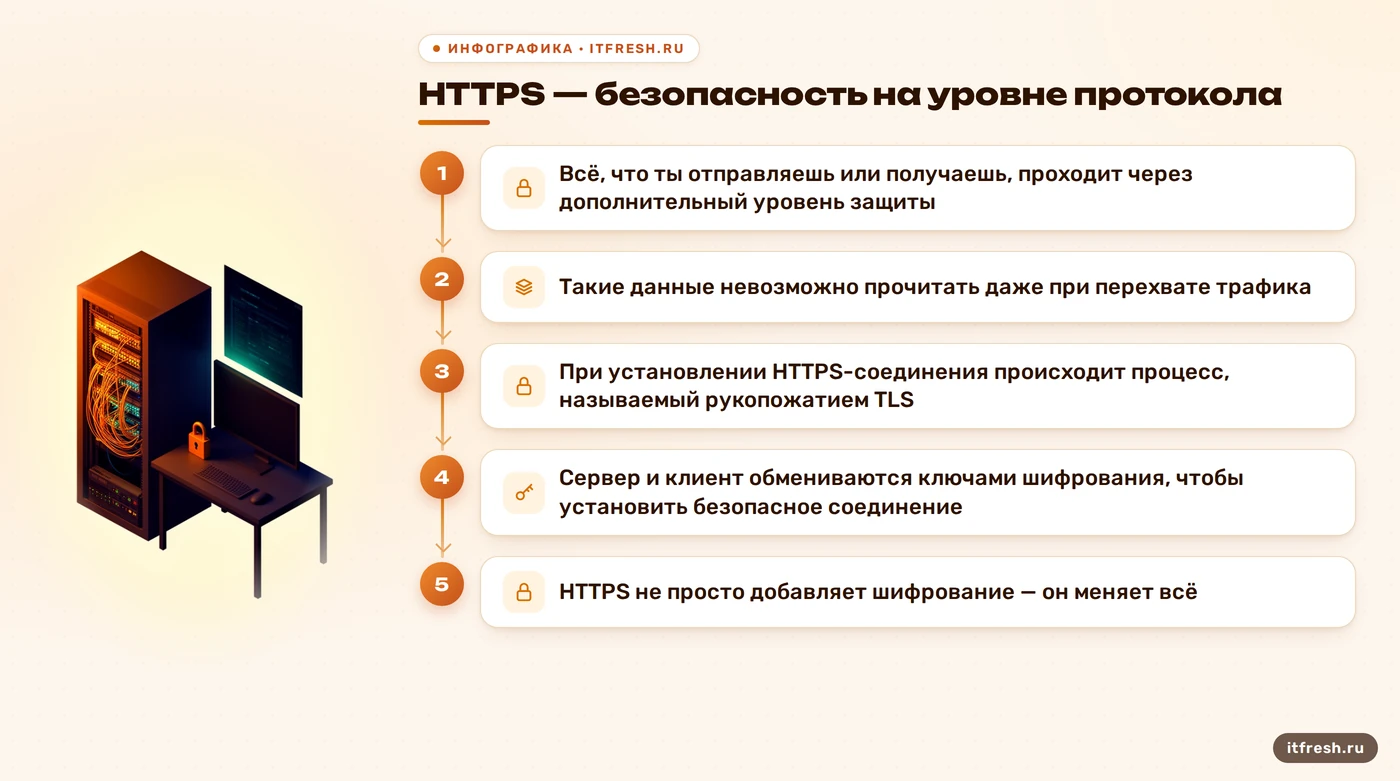
HTTPS — это защищённый протокол передачи данных между браузером и веб-сервером, использующий шифрование TLS. Это означает, что информация, передаваемая между двумя сторонами, становится нечитаемой для посторонних. Всё, что ты отправляешь или получаешь, проходит через дополнительный уровень защиты. Такие данные невозможно прочитать даже при перехвате трафика. Это делает HTTPS важным для сайтов, где есть регистрация, оплата или личные данные пользователей.
При установлении HTTPS-соединения происходит процесс, называемый рукопожатием TLS. Сервер и клиент обмениваются ключами шифрования, чтобы установить безопасное соединение. Это позволяет использовать HTTPS даже при передаче конфиденциальных данных, таких как логины, пароли, данные пользователей и т.д. Этот механизм обеспечивает целостность данных, аутентификацию и конфиденциальность — три ключевых принципа безопасности в вебе.
HTTPS не просто добавляет шифрование — он меняет всё. Теперь ты не просто передаёшь данные, ты передаёшь их в зашифрованном виде. Это значит, что даже если злоумышленник перехватит трафик, он не сможет прочитать содержимое. Кроме того, SSL-сертификат, который используется в HTTPS, подтверждает, что сервер действительно тот, за кого себя выдаёт. Это помогает избежать фишинга и других атак.
Также HTTPS обеспечивает защиту от модификации данных. Если кто-то попытается изменить передаваемую информацию по пути, это будет замечено. Это особенно важно при передаче платежных данных или личной информации. HTTPS — это не просто шифрование, это комплексная система безопасности, которая делает интернет более надёжным.
Важно понимать, что HTTPS — это не просто «плюсик» в адресной строке. Это полноценный уровень защиты, который позволяет создавать доверительные отношения между сайтом и пользователями. Если ты хочешь, чтобы люди доверяли своему сайту, ты должен использовать HTTPS. Иначе ты просто создаёшь себе проблемы.
Основные различия между HTTP и HTTPS
Разница между HTTP и HTTPS заключается в защите данных. HTTP не шифрует информацию, а HTTPS — да. Это значит, что при использовании HTTP данные могут быть перехвачены и прочитаны. При HTTPS — нет. Также HTTPS требует SSL-сертификат, который подтверждает, что сервер действительно тот, за кого себя выдаёт. Это делает HTTPS важным для сайтов, где есть регистрация, оплата или личные данные пользователей.
Несмотря на то, что HTTPS добавляет небольшую нагрузку на сервер (из-за шифрования), это минимально. Современные технологии позволяют минимизировать эту нагрузку. А в случае с утечкой данных — это цена, которую стоит заплатить. HTTPS обеспечивает целостность данных, аутентификацию и конфиденциальность — три ключевых принципа безопасности в вебе.
Если ты думаешь, что HTTPS — это только для банковских сайтов, ты заблуждаешься. Любой сайт, где есть регистрация, логин или передача данных, должен использовать HTTPS. Это не вопрос выбора, а вопрос необходимости. Если ты не хочешь, чтобы кто-то мог читать данные пользователей, ты должен использовать HTTPS. Иначе ты просто создаёшь себе проблемы.
В современном мире HTTPS стал стандартом. Браузеры начинают предупреждать пользователей о сайтах без HTTPS. Поисковые системы начинают привязывать HTTPS к рейтингу. Это делает HTTPS не просто хорошим тоном, а обязательным условием. Если ты не используешь HTTPS, ты просто игнорируешь реальность.
Как работает HTTPS: пошагово
HTTPS работает так: клиент (например, браузер) отправляет запрос к серверу. Сервер отвечает, предоставляя свой SSL-сертификат. Браузер проверяет сертификат на подлинность и устанавливает защищенное соединение с помощью TLS. После этого все данные передаются в зашифрованном виде. Этот процесс происходит быстро и автоматически, поэтому пользователь даже не замечает, что происходит шифрование.
Шифрование в HTTPS реализуется через TLS. Это протокол, который обеспечивает безопасную передачу данных между клиентом и сервером. Он использует как симметричное, так и асимметричное шифрование. Сначала происходит асимметричное шифрование для установления безопасного канала, затем — симметричное для передачи данных. Это делает HTTPS очень надёжным, хотя и немного более ресурсоёмким, чем HTTP.
Протокол TLS работает по схеме рукопожатия. Клиент и сервер обмениваются информацией о поддерживаемых алгоритмах шифрования, проверяют сертификаты и согласовывают ключи. После этого они могут начать передачу данных. Этот процесс занимает доли секунды, но обеспечивает высокий уровень безопасности. Это не просто техническая деталь — это основа доверия в интернете.
Важно понимать, что HTTPS не только защищает данные, но и помогает избежать подделок. Если сервер не имеет SSL-сертификат, браузер может предупредить пользователя. Это делает HTTPS не просто технологией, а средством безопасности. Если ты хочешь, чтобы пользователи доверяли твоему сайту, ты должен использовать HTTPS.
Сложно представить современный веб без HTTPS. Он стал неотъемлемой частью инфраструктуры. Люди ожидают, что их данные будут защищены. Если ты не используешь HTTPS, ты просто теряешь доверие пользователей. Это не вопрос «может ли», а вопрос «должен ли».
Почему HTTPS стал стандартом
HTTPS стал стандартом, потому что интернет стал местом, где люди передают личные данные, деньги и бизнес-информацию. Если бы каждый сайт использовал HTTP, мы бы постоянно подвергались риску утечки данных. Браузеры начали показывать предупреждения для сайтов без HTTPS, Google начал повышать позиции сайтов с HTTPS в поиске. Это стало причиной того, что HTTPS стал обязательным для всех сайтов, особенно тех, где есть регистрация или платёжные системы.
Сегодня HTTPS — это не просто удобство, а необходимость. Люди ожидают, что их данные будут защищены. Если сайт работает на HTTP, это может вызвать недоверие у пользователей. Кроме того, многие API и сервисы теперь требуют HTTPS, чтобы избежать утечек данных. Поэтому, если вы разрабатываете веб-приложение, вы должны использовать HTTPS.
HTTPS стал стандартом не только потому, что безопасен, но и потому, что он помогает избежать множества проблем. Если ты не используешь HTTPS, ты рискуешь быть взломанным, потерять данные, получить штрафы и даже лишиться доверия пользователей. Это не просто рекомендация — это обязательное требование современного веба.
Все крупные компании используют HTTPS. Если ты не используешь HTTPS, ты просто не соответствующий стандартам. Это не вопрос выбора, а вопрос необходимости. Если ты хочешь, чтобы твой сайт был доверенным, ты должен использовать HTTPS. Иначе ты просто будешь ждать, пока кто-то взломает тебя.
HTTPS — это не просто «плюсик» в адресной строке. Это гарантия безопасности. Если ты хочешь, чтобы люди доверяли твоему сайту, ты должен использовать HTTPS. Иначе ты просто создаёшь себе проблемы.
Как правильно настроить HTTPS
Первым шагом к настройке HTTPS является получение SSL-сертификата. Он может быть бесплатным (например, Let’s Encrypt) или платным. Сертификат подтверждает, что сервер действительно тот, за кого себя выдаёт. Без него HTTPS не будет работать корректно. Это первый этап, который нельзя пропустить. Если ты не получишь сертификат, ты не сможешь использовать HTTPS.
После получения сертификата нужно настроить сервер. Это может быть Apache, Nginx или другой веб-сервер. В зависимости от сервера, настройка может отличаться. Но в целом она включает указание пути к сертификату, настройку портов и перенаправление HTTP на HTTPS. Важно, чтобы все запросы шли через HTTPS, иначе безопасность будет нарушена.
Далее следует настройка перенаправлений. Нужно настроить redirect с HTTP на HTTPS, чтобы все пользователи автоматически переходили на безопасную версию сайта. Это делается через .htaccess или конфигурационные файлы сервера. Если ты этого не сделаешь, часть пользователей останется на HTTP, что снижает уровень безопасности.
Также важно проверить, что все ресурсы сайта загружаются через HTTPS. Если сайт использует изображения или скрипты с HTTP, браузер может отображать предупреждения о небезопасном контенте. Это может привести к потере доверия пользователей. Поэтому все внешние ресурсы тоже должны быть защищены.
Наконец, нужно протестировать работу HTTPS. Проверь, что сайт открывается через HTTPS, все элементы загружаются корректно, и нет ошибок. Это последний шаг перед запуском. Если ты всё сделал правильно, HTTPS будет работать без проблем. Иначе ты просто создаёшь себе проблемы.
Типовые ошибки при переходе на HTTPS
Одна из самых распространённых ошибок — неправильная настройка SSL-сертификата. Многие разработчики не понимают, как правильно его установить, и получают ошибки при подключении. Это может быть связано с неправильным указанием путей или отсутствием прав доступа к файлам. Ошибка в сертификате — это как ошибка в коде: она может быть мелкой, но вызвать серьёзные проблемы.
Ещё одна распространённая ошибка — неправильная настройка redirect. Если ты не настроил перенаправление с HTTP на HTTPS, часть пользователей продолжит использовать старую версию сайта. Это снижает уровень безопасности и может привести к утечке данных. Такие ошибки легко исправить, но важно не забывать об этом.
Многие забывают про небезопасный контент. Если сайт использует изображения или скрипты с HTTP, браузер может отображать предупреждения о небезопасном контенте. Это может снизить доверие пользователей. Поэтому важно проверить все внешние ресурсы и убедиться, что они загружаются через HTTPS.
Ещё одна частая ошибка — неправильная настройка HSTS (HTTP Strict Transport Security). Этот заголовок указывает браузеру всегда использовать HTTPS. Если его не настроить, пользователи могут случайно перейти на HTTP, что делает сайт уязвимым. Это не так сложно, но многие разработчики просто забывают про него.
Самая страшная ошибка — не проверять работу HTTPS после настройки. Если ты не протестируешь сайт, ты можешь не заметить проблем. Это может привести к тому, что сайт будет работать некорректно, а пользователи будут терять доверие. Поэтому тестирование — обязательная часть процесса.
Частые вопросы
Что такое HTTP?
HTTP — это протокол передачи данных между браузером и сервером, работающий по модели запрос-ответ. Он не шифрует данные, поэтому не подходит для передачи конфиденциальной информации.
Что такое HTTPS?
HTTPS — это защищённый протокол передачи данных между браузером и сервером, использующий шифрование TLS. Он обеспечивает безопасность данных и подлинность сервера.
Как работает HTTPS?
HTTPS использует TLS для шифрования данных. Перед началом передачи данных происходит рукопожатие TLS, где клиент и сервер согласовывают ключи шифрования. После этого данные передаются в зашифрованном виде.
В чём разница между HTTP и HTTPS?
Разница в защите данных. HTTP не шифрует информацию, а HTTPS — да. HTTPS также требует SSL-сертификат, который подтверждает подлинность сервера.
Почему HTTPS важнее HTTP?
HTTPS обеспечивает безопасность данных, защиту от перехвата и подлинность сервера. Это необходимо для сайтов с регистрацией, оплатой и личными данными.
Какой протокол используется для HTTPS?
HTTPS использует TLS (Transport Layer Security) или SSL (Secure Sockets Layer) для шифрования данных между клиентом и сервером.
Источники
- Cloud.ru — https://cloud.ru/blog/protokoly-http-i-https
- Elma365 — https://elma365.com/ru/baza-znaniy/https/
- Mozilla Developer Network — https://developer.mozilla.org/en-US/docs/Glossary/HTTPS