
CSRF-атаки: почему важно защитить веб-приложения
Все знают, что веб-приложения подвержены уязвимостям, но CSRF — одна из тех, что часто недооцениваются. Это не просто теоретическая проблема. Это реальная угроза, которая может привести к серьёзным последствиям. Давайте разберёмся, как она работает и как защититься.
Что такое CSRF и почему это важно
CSRF — Cross-Site Request Forgery, или подделка межсайтовых запросов. Это атака, при которой злоумышленник заставляет браузер пользователя выполнить нежелательные действия на сайте, где пользователь уже авторизован. Проще говоря, злоумышленник использует доверие браузера к сайту, чтобы выполнить запрос от имени пользователя.
Это не просто «неприятная шутка» или «смешная атака», как иногда думают. Это серьёзная угроза безопасности. Представьте, что вы авторизовались в вашем личном кабинете на банке, а потом открыли вкладку с рекламой. В этот момент кто-то в фоне отправляет запрос на перевод средств. Вы даже не подозреваете об этом. И всё это происходит, потому что браузер автоматически прикрепляет к запросу cookie и данные сессии.
Почему это так опасно? Потому что пользователь не знает, что происходит. Он просто открывает сайт, и его данные начинают изменяться. Это может быть перевод денег, изменение пароля или удаление данных. Важно понимать, что для успешной CSRF-атаки пользователь должен быть авторизован на целевом сайте — это ключевой момент.
Такие атаки возможны благодаря особенностям работы HTTP. Браузер автоматически прикрепляет к каждому запросу cookie и данные сессии. Это удобно для пользователей, но опасно для безопасности. Злоумышленник просто создаёт такой запрос, и сервер его принимает, как настоящий.
По данным OWASP Foundation, CSRF остаётся одной из главных угроз безопасности веб-приложений в 2025 году. И это не просто статистика. Это реальное явление, которое уже применяется в реальных атаках. То, что вы не видите уязвимость сейчас — не значит, что её нет.
Как работает CSRF-атака на практике
Допустим, вы зашли на сайт банка и авторизовались. Теперь вы переходите на вредоносный сайт, который содержит скрытую форму. Эта форма отправляет запрос на ваш банк, например, для перевода средств. Браузер автоматически прикрепляет cookie и данные сессии, и сервер считает запрос легитимным, потому что он от авторизованного пользователя.
Один из самых распространённых способов — через изображения. Злоумышленник создаёт изображение, которое при загрузке вызывает GET-запрос на ваш сайт. Например, если у вас есть страница с кнопкой «Удалить», и она не защищена, то просто загрузив картинку, можно удалить всё. Такие атаки работают, потому что браузер не различает GET и POST запросы — он просто выполняет их.
Можно создать даже более хитрую атаку. Например, сделать ссылку в виде GIF-картинки, которая при наведении вызывает AJAX-запрос. Или использовать iframe, который отправляет данные на ваш сервер. Всё это делается так, чтобы пользователь не подозревал ничего.
Важно понимать, что CSRF-атака не требует никаких специальных знаний от злоумышленника. Она использует стандартные механизмы браузера. То есть, если вы не защищены — вы уже проиграли. Это не про сложные взломы, а про простую, но эффективную уязвимость.
Например, если ваша система позволяет удалять данные по GET-запросу, то злоумышленник может просто вставить ссылку в HTML-код и получить доступ к вашим данным. Никаких скрытых форм, никаких магических кодов — просто работа с HTTP.
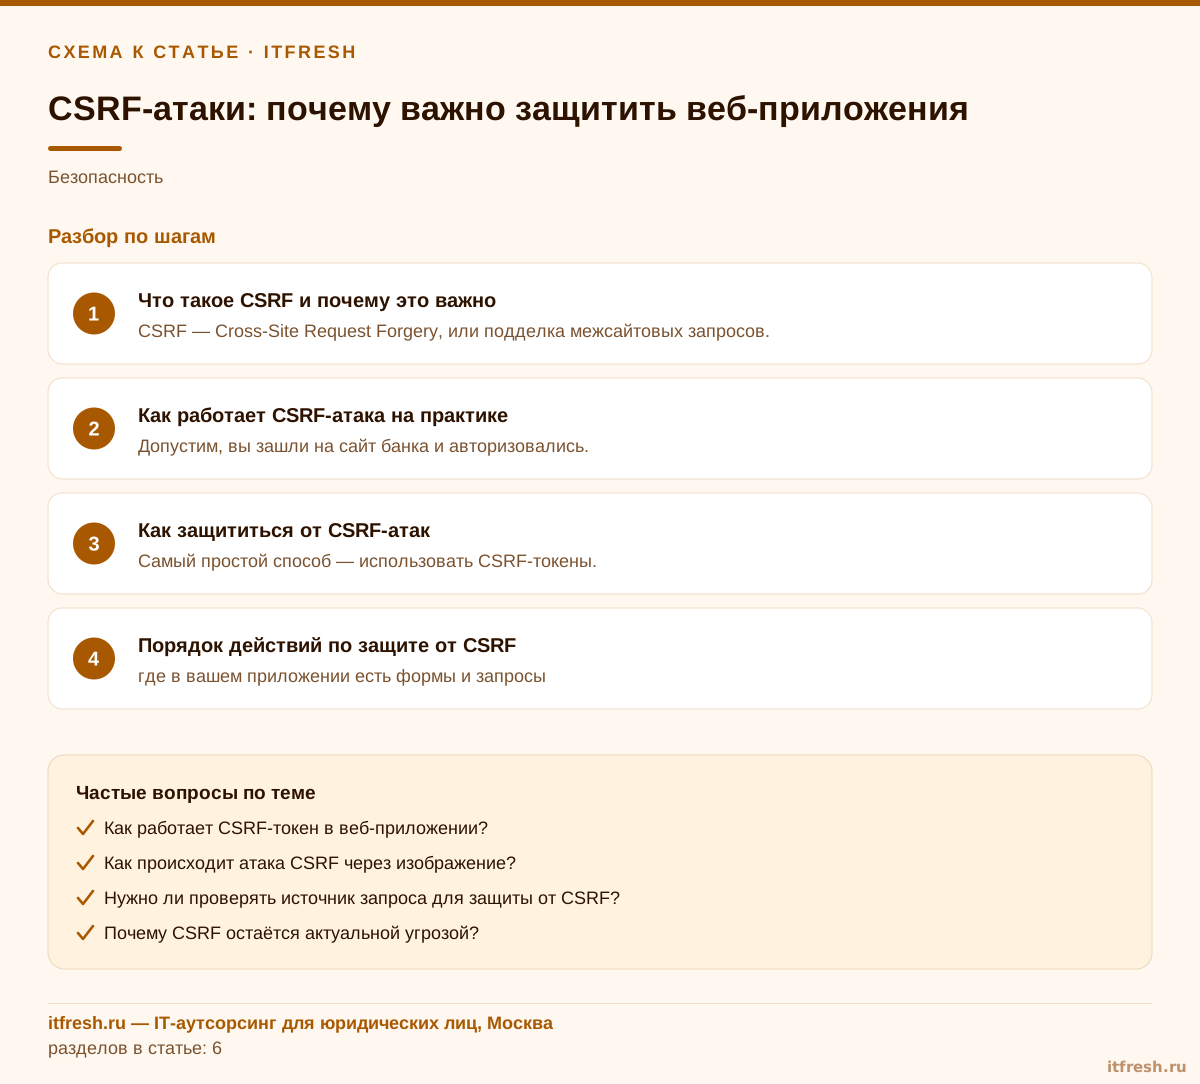
Как защититься от CSRF-атак
Самый простой способ — использовать CSRF-токены. Это уникальные значения, которые генерируются на сервере и передаются в форме. При каждом запросе сервер проверяет, совпадает ли токен с тем, который был отправлен. Это один из самых надёжных способов защиты.
Нужно также проверять источник запроса. Это значит, что сервер должен убедиться, что запрос действительно пришёл с вашего сайта, а не с чужого. Особенно важно это для AJAX-запросов, где данные могут быть отправлены без явного пользовательского взаимодействия.
Если вы используете AJAX, не забывайте про заголовки. Можно добавить заголовок X-Requested-With и проверять его на сервере. Это дополнительный уровень защиты, особенно если вы используете AJAX-запросы.
Есть ещё один способ — использовать SameSite-атрибут для cookie. Он указывает браузеру, какие куки отправлять при межсайтовых запросах. Это не всегда работает, но может помочь в некоторых случаях.
Важно помнить: защита должна быть на уровне сервера. Никогда не полагайтесь на фронтенд. Если вы защищаете только через JavaScript, вы делаете это неэффективно. Существуют способы обойти клиентские проверки.
Порядок действий по защите от CSRF
Первым делом — определите, где в вашем приложении есть формы и запросы, которые могут быть использованы в атаке. Это обычно POST-запросы, которые изменяют данные. Если они не защищены — вы уже уязвимы.
Создайте систему генерации CSRF-токенов. Лучше всего генерировать их при каждом входе пользователя или при каждой новой сессии. Не стоит использовать один токен на всё время — это не безопасно.
Добавьте проверку токена на сервере. При каждом POST-запросе проверяйте, совпадает ли токен с тем, который был передан. Если нет — отклоняйте запрос. Это простая, но очень эффективная проверка.
Проверьте, не используют ли ваши формы GET-запросы для изменения данных. Это очень опасно. GET-запросы должны быть только для чтения. Если вы используете их для изменения данных — это уже проблема.
После внедрения защиты — протестируйте. Создайте тестовую атаку и проверьте, как ваша система реагирует. Только после этого можно считать, что вы защищены.
Частые ошибки при защите от CSRF
Одна из самых распространённых ошибок — полагаться на Referer-заголовок. Он может быть легко подделан, и поэтому не является надёжной защитой. Многие разработчики думают, что если Referer совпадает с доменом, всё ок. Но это не так.
Ещё одна ошибка — отсутствие проверки подлинности запросов на стороне сервера. Если сервер не проверяет, откуда пришёл запрос, то даже при наличии токенов атака может пройти. Всегда нужно следить за тем, чтобы проверка происходила на уровне сервера, а не только на фронтенде.
Многие разработчики забывают проверять токены. Особенно это касается новых проектов, где хотят быстро запустить функционал. В итоге получается, что приложение работает, но уязвимо.
Если вы используете старые фреймворки, возможно, они не поддерживают CSRF-токены по умолчанию. В этом случае придётся внедрять защиту вручную. Это не сложно, но требует внимания.
И самое главное: не забывайте про тестирование. Многие считают, что если защита есть — всё хорошо. Но на деле бывает, что она не работает. Проверьте, как работает защита, прежде чем считать себя защищённым.
Как проверить, что защита работает
Первый способ — провести тестирование вручную. Создайте тестовый запрос, который не содержит CSRF-токен. Если сервер его отклоняет — защита работает. Если нет — у вас проблема.
Второй способ — использовать специализированные инструменты. Есть программы, которые автоматически проверяют, защищены ли ваши формы от CSRF. Они могут найти уязвимости, которые вы не заметили.
Если вы используете AJAX, проверьте, правильно ли вы передаёте токены. Иногда они теряются в JS-коде, и система не видит их. Это может быть незаметно, но очень опасно.
Проверьте, не используют ли GET-запросы изменения данных. Это тоже уязвимость. Если вы не защищены — атака может пройти просто по ссылке.
В идеальном случае, после внедрения защиты вы должны увидеть, как все запросы, не содержащие токен, отклоняются сервером. Это простой способ убедиться, что всё работает.
Что делать, если уже уязвимы
Если вы заметили, что ваше приложение уязвимо, первым делом нужно внедрить защиту от CSRF. Это не сложно, но требует внимания к деталям. Начните с добавления токенов и проверки источника запроса. Это быстро, и это не займёт много времени.
Если вы не уверены, где именно находится уязвимость, стоит провести анализ. Всегда лучше предупредить, чем потом исправлять. Мы можем помочь вам провести аудит безопасности, чтобы убедиться, что ваше приложение защищено.
При внедрении защиты не забывайте о тестировании. После каждого изменения проверяйте, как система реагирует на запросы. Особенно важно проверить, как работает защита при AJAX-запросах.
Если вы уже столкнулись с атакой, важно сразу принять меры. Это может быть не только защита, но и восстановление данных. Всегда держите резервные копии и учтите, что атака может быть уже произошла.
Не стоит ждать, пока не будет проблем. Если вы видите, что у вас есть уязвимости — исправляйте их сразу. Время — деньги, а в случае утечки данных — это может быть катастрофа.
Почему важно не игнорировать CSRF
Многие разработчики думают, что CSRF — это не так уж и страшно. Они говорят: «это же просто подделка запроса». Но на самом деле это может быть серьёзная проблема. Представьте, что ваш пользователь удаляет данные, меняет пароль или делает перевод. Это может быть не просто «неприятно» — это может быть катастрофа.
Если вы работаете с финансами, данными пользователей или системами управления — вы должны быть готовы к тому, что атака может быть успешной. Никто не хочет быть тем, кто потерял данные из-за CSRF-атаки.
Иногда даже небольшие уязвимости могут быть использованы в комплексе с другими атаками. Например, если вы не защищены от CSRF, возможно, злоумышленник сможет получить доступ к админке. Это может привести к утечке всей информации.
Важно помнить, что защита от CSRF — это не про «если». Это про «когда». Если вы не защитите себя — атака обязательно произойдёт. Главное — не дать ей случиться.
В современных условиях, когда технологии развиваются быстро, важно не терять из виду основные принципы безопасности. CSRF — одна из тех уязвимостей, которую нельзя игнорировать. Это не вопрос «если» — это вопрос «когда».
Частые вопросы
Как работает CSRF-токен в веб-приложении?
CSRF-токен — это уникальное значение, которое генерируется на сервере и передаётся клиенту. При каждом запросе сервер проверяет, совпадает ли токен с тем, который был отправлен. Это помогает отличить настоящий запрос от поддельного.
Как происходит атака CSRF через изображение?
Злоумышленник создаёт изображение, которое при загрузке вызывает GET-запрос на ваш сайт. Если запрос не защищён, он может быть выполнен без ведома пользователя, например, для удаления данных или изменения настроек.
Нужно ли проверять источник запроса для защиты от CSRF?
Да, проверка источника запроса — важная часть защиты. Сервер должен убедиться, что запрос пришёл с вашего сайта, чтобы исключить возможность подделки.
Почему CSRF остаётся актуальной угрозой?
По данным OWASP Foundation, CSRF остаётся одной из главных угроз безопасности веб-приложений в 2025 году. Это связано с тем, что многие разработчики не уделяют ей должного внимания.
Источники
- Web-Kokteil — https://web-kokteil.ru/csrf-%D0 %B0 %D1 %82 %D0 %B0 %D0 %BA%D0 %B0-%D1 %87 %D1 %82 %D0 %BE-%D1 %8D%D1 %82 %D0 %BE-%D1 %82 %D0 %B0 %D0 %BA
- Ya.Zerocoder — https://ya.zerocoder.ru/pgt-csrf-cross-site-request-forgery-ataka-na-veb-prilozheniya/
- Microsoft Learn — https://learn.microsoft.com/ru-ru/aspnet/web-api/overview/security/preventing-cross-site-request-forgery-csrf-attacks