
Почему ваше веб-приложение может быть взломано уже завтра
Веб-приложения — это не просто сайт. Это сложная система, в которой каждая строка кода может стать точкой входа для злоумышленника. В этой статье мы расскажем, как правильно подходить к безопасности и какие уязвимости чаще всего встречаются в реальных проектах.
Что такое уязвимости веб-приложений и почему они опасны
Уязвимость веб-приложения — это ошибка в коде, конфигурации или архитектуре, которую злоумышленник может использовать для несанкционированных действий. Это может быть SQL-инъекция, XSS, CSRF или любая другая уязвимость, описанная в OWASP Top 10. Эти уязвимости не просто теоретические проблемы — они реально используются в атаках. Каждый разработчик должен понимать, что приложение — это не просто набор функций, а потенциальная цель для атакующих. И если вы не защитите его, то можете получить не только потерянные данные, но и громкую историю в новостях.
Именно поэтому важно понимать, что безопасность начинается с самого начала. Начиная с проектирования, через разработку и до эксплуатации, нужно постоянно следить за тем, чтобы система не содержала уязвимостей. Часто именно на этапе разработки появляются самые критичные ошибки. Вспомните, как часто в проектах появляется «всё работает, теперь сделаем красиво» — и вот уже уязвимость. Это не шутка, это реальные риски.
Существует множество причин, почему уязвимости появляются. Иногда это просто недостаток знаний, иногда — жадность по времени и бюджету. Но самое страшное — это то, что даже если у вас хороший код, он может быть взломан, если не учтены особенности безопасности. Потому что уязвимости не зависят от качества кода, они зависят от того, как вы думаете о безопасности.
Нет ничего удивительного в том, что уязвимости могут возникнуть на любом этапе — от разработки до эксплуатации. Это не ошибка, а закономерность. Разработчики не всегда видят, как их код может быть использован злонамеренно. Но если вы не делаете проверку на этапе разработки, вы получите результат, который может быть взломан уже через несколько месяцев.
Самое страшное — это то, что многие разработчики даже не знают, что их приложение уязвимо. Это как строить дом без фундамента — всё может казаться нормальным, пока не начнётся сильный ветер. И тогда вы понимаете, что всё было не так, как должно быть.
Основные уязвимости, о которых должен знать каждый разработчик
OWASP Top 10 — это стандарт де-факто в сфере безопасности веб-приложений. Он описывает десять самых критичных классов уязвимостей, которые чаще всего используются в реальных атаках. Среди них — инъекции, утечка данных, аутентификация и т.д. Эти уязвимости не просто уязвимы — они могут быть использованы для полной компрометации системы. Вспомните, как часто в новостях появляются истории о том, как взломали крупные сайты — и почти всегда в этом виноваты именно эти уязвимости.
Например, SQL-инъекция — одна из самых серьёзных уязвимостей. Она позволяет злоумышленнику получить доступ к базе данных, прочитать или даже удалить данные. Это может быть не просто потеря информации, а кража личных данных клиентов, финансовых данных, и даже полная компрометация всей системы. И всё это может произойти, если вы не проверяете входные данные.
Также часто встречается CSRF — когда атакующий заставляет пользователя выполнить непреднамеренные действия на сайте. Это может быть изменение пароля, покупка товара или отправка сообщения. И всё это происходит без ведома пользователя. Такие уязвимости легко исправить, если правильно реализовать защиту.
Кроме того, XSS (межсайтовый скриптинг) позволяет злоумышленнику внедрить вредоносный код в страницу, и этот код будет выполняться в браузере пользователя. Это может быть использовано для кражи cookies, перехвата данных или даже для перенаправления на фишинговые сайты.
Все эти уязвимости можно найти и устранить, если следовать рекомендациям OWASP и регулярно тестировать приложение. Не стоит думать, что они не касаются вас, если ваш проект не такой масштабный. На самом деле, даже маленький сайт может быть уязвимым, если не следовать базовым принципам безопасности.
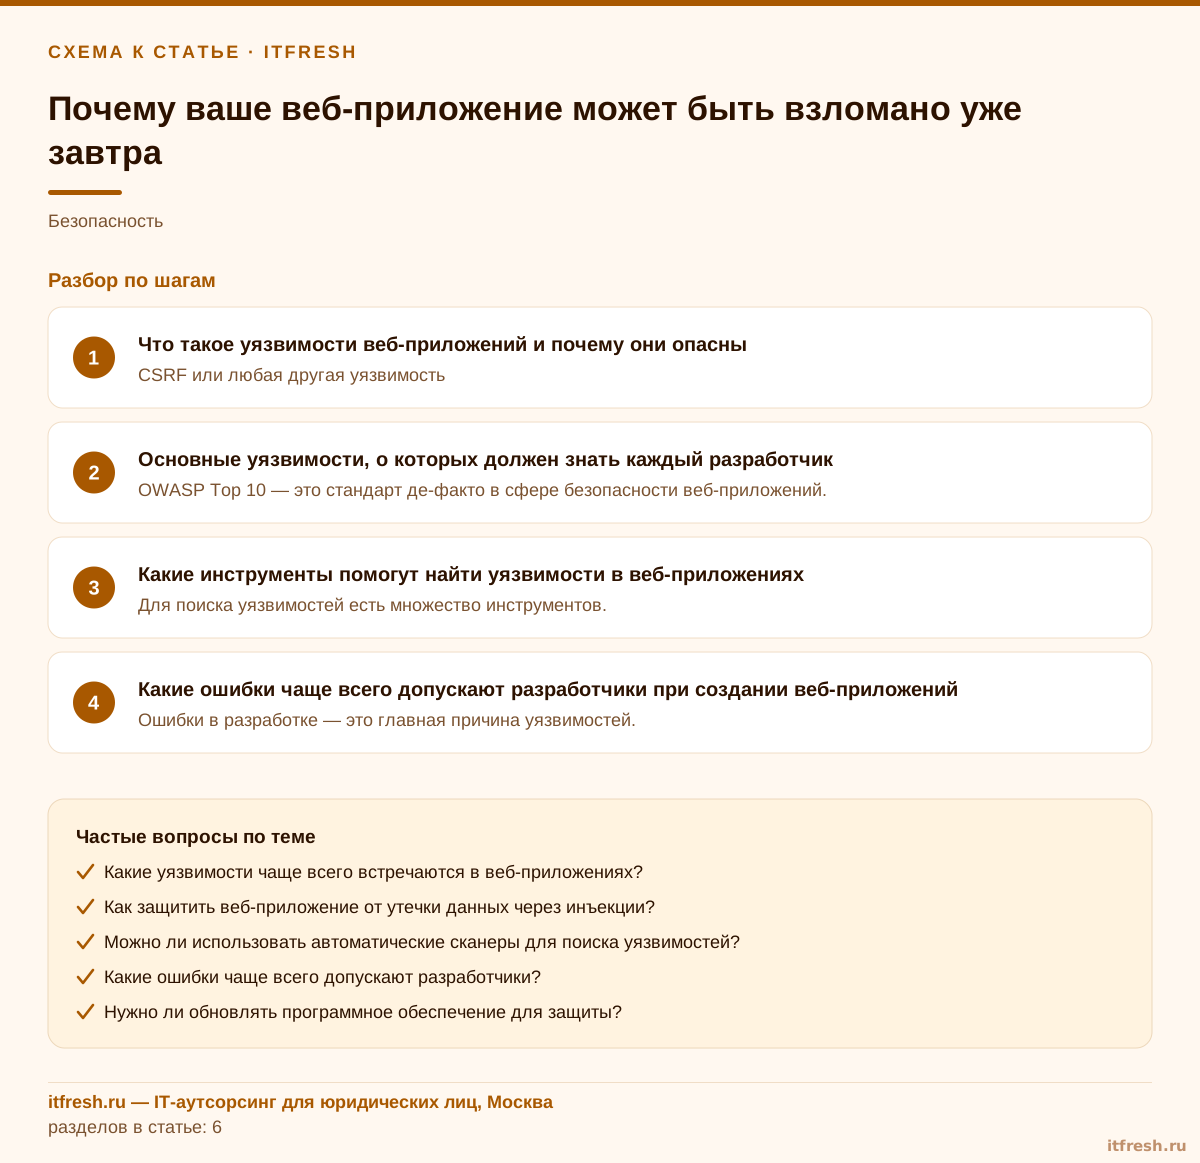
Какие инструменты помогут найти уязвимости в веб-приложениях
Для поиска уязвимостей есть множество инструментов. Одним из самых популярных и бесплатных является Zed Attack Proxy (ZAP). Это сканер уязвимостей, который позволяет автоматически находить проблемы в веб-приложениях. Он работает как на этапе разработки, так и на этапе тестирования. Это отличный инструмент для тех, кто хочет начать проверять безопасность своих приложений.
Используя ZAP, можно быстро выявить такие уязвимости, как XSS, SQL-инъекции, CSRF и другие. Однако, важно понимать, что автоматический сканер — не панацея. Он показывает возможные точки входа, но не заменяет глубокую проверку кода и тестирование на соответствие стандартам безопасности. Потому что сканер не понимает контекста, а значит, может пропустить важные моменты.
Тем не менее, ZAP — это хороший старт. Он позволяет получить представление о том, где могут быть проблемы, и сформировать список задач для более детальной проверки. Но не стоит полагаться только на него. Иногда нужно вручную проверить, особенно если вы используете сложные механизмы работы с данными.
Если вы работаете в команде, ZAP может стать частью CI/CD-процесса. То есть, автоматически проверять приложение на наличие уязвимостей при каждом коммите. Это позволяет не допускать появление новых уязвимостей в будущем.
Инструменты — важны, но не заменяют профессиональный подход к безопасности. Если вы хотите, чтобы ваше приложение было действительно безопасным, нужно сочетать автоматизацию с человеческим анализом.
Какие ошибки чаще всего допускают разработчики при создании веб-приложений
Ошибки в разработке — это главная причина уязвимостей. Например, некорректная настройка безопасности, использование сторонних библиотек с известными уязвимостями или отсутствие проверки входных данных. Все это может привести к серьёзным последствиям, включая утечку данных, компрометацию аккаунтов и даже полную блокировку сервиса.
Особенно часто разработчики игнорируют простые вещи — например, не проверяют, правильно ли обрабатываются данные, приходят ли они от доверенного источника. А ведь именно такие моменты становятся точками входа для хакеров. Это как поставить замок на дверь, но не закрыть её — замок есть, но смысла нет.
Использование устаревших библиотек тоже может быть катастрофой. Если вы используете библиотеку, которая уже давно содержит уязвимости, вы можете быть взломаны, даже если ваш код идеален. Просто потому, что внешние зависимости могут быть уязвимыми.
Часто разработчики не понимают, как работает аутентификация и авторизация. Они думают, что достаточно пароля, и всё будет хорошо. Но если не реализованы правильные механизмы проверки, даже самый надёжный пароль может быть скомпрометирован.
Помимо этого, неправильная обработка ошибок тоже может привести к утечке информации. Если ваше приложение выводит детали ошибок пользователю, это может помочь злоумышленнику понять структуру системы. И это — не просто теория, это уже случавшееся.
Как защитить веб-приложение от утечки данных
Защита от утечки данных — одна из основных задач при разработке веб-приложений. Особенно актуально это в условиях, когда пользователи передают личную информацию, пароли, банковские данные и т.д. Если приложение не защищено должным образом, эти данные могут оказаться в руках злоумышленников.
Для защиты от инъекций, таких как SQL-инъекции, необходимо использовать параметризованные запросы и не вставлять данные напрямую в SQL-запросы. Это базовая защита, которую никто не должен игнорировать. Если вы не делаете этого, вы просто даёте злоумышленнику доступ к вашей базе данных.
Также важно применять механизмы аутентификации и авторизации, чтобы только авторизованные пользователи могли получить доступ к данным. И если у вас есть система управления доступом, она должна быть реализована правильно. Иначе даже самая лучшая защита может быть бесполезной.
Если вы работаете с чувствительными данными, стоит также реализовать шифрование на уровне транспорта (HTTPS) и хранения. Это не только защищает данные, но и показывает вашу ответственность перед пользователями.
Не забывайте и о том, что утечка данных — это не просто техническая проблема. Это может быть юридическая и репутационная катастрофа. Люди не будут доверять вашему сервису, если узнают, что их данные были скомпрометированы.
Обновления и мониторинг — неотъемлемая часть безопасности
Обновление программного обеспечения — один из способов устранить известные уязвимости. Многие уязвимости, которые используются в атаках, уже известны, и разработчики библиотек и систем выпускают исправления. Но если не обновлять, вы остаётесь уязвимыми. Это как не менять маски в метро — не потому, что они не нужны, а потому, что вы не хотите.
Помимо этого, важно проводить регулярную проверку системы на наличие новых уязвимостей. Это может быть как ручная проверка, так и автоматизированное тестирование. Важно не только устранять найденные уязвимости, но и предотвращать их появление. Система безопасности — это не статичная вещь, она требует постоянного внимания.
Также стоит настроить мониторинг уязвимостей на уровне сервера и приложения. Если вы знаете, что у вас есть уязвимости, вы можете предпринять действия до того, как их используют. Это не всегда возможно, но лучше, чем не знать, что вы подвержены риску.
Нужно понимать, что уязвимости не исчезают, как только вы их исправили. Они могут появиться снова, если вы не следите за обновлениями и не делаете регулярные проверки. Поэтому безопасность — это не один раз, а постоянный процесс.
Обновления и мониторинг — не задача одного разработчика, а процесс всей команды. Если вы не делаете это, вы рискуете стать следующей жертвой атаки.
Порядок действий при обнаружении уязвимости
Если вы обнаружили уязвимость — первое, что нужно сделать — это оценить риск. Необходимо понять, насколько критична уязвимость, и какие данные могут быть скомпрометированы. Если уязвимость может быть использована для получения доступа к базе данных, это уже серьёзно.
Следующий шаг — устранение уязвимости. Это может быть простое изменение кода, обновление библиотек или даже полный пересмотр архитектуры. Главное — не откладывать. Чем быстрее вы это сделаете, тем меньше рисков для бизнеса.
После устранения уязвимости необходимо провести тестирование, чтобы убедиться, что она действительно устранена. Это может быть ручное тестирование или автоматизированный сканер. И важно проверить, не появились ли новые уязвимости.
Если вы работаете в команде, важно уведомить всех участников о найденной уязвимости и о том, как она была устранена. Это поможет избежать повторения ошибок в будущем.
Наконец, стоит записать уроки, которые вы извлекли из этого. Это поможет вам лучше понимать, где могут возникнуть уязвимости в будущем, и как их предотвратить.
Частые вопросы
Какие уязвимости чаще всего встречаются в веб-приложениях?
Наиболее распространённые уязвимости — это SQL-инъекции, XSS, CSRF, утечка данных и слабая аутентификация. Все они описаны в OWASP Top 10 и активно используются в атаках.
Как защитить веб-приложение от утечки данных через инъекции?
Используйте параметризованные запросы, не вставляйте данные напрямую в SQL-запросы. Также важно проверять входные данные и использовать механизмы аутентификации.
Можно ли использовать автоматические сканеры для поиска уязвимостей?
Да, но они не заменяют ручную проверку. Автоматические сканеры, такие как ZAP, помогают находить уязвимости, но не всегда выявляют все.
Какие ошибки чаще всего допускают разработчики?
Часто допускают ошибки в проверке входных данных, используют устаревшие библиотеки и игнорируют настройки безопасности.
Нужно ли обновлять программное обеспечение для защиты?
Да, обновления — один из ключевых способов устранения уязвимостей. Регулярные обновления помогают избежать атак на известные уязвимости.
Что делать, если уязвимость уже найдена?
Сначала нужно оценить риск, затем устранить проблему. Если уязвимость критична, рекомендуется немедленно внести изменения и протестировать систему.
Источники
- OWASP Top 10 — https://ctf.msk.ru/p/owasp-top-10/
- Zed Attack Proxy (ZAP) — https://strategyra.ru/blog/owasp-practical-guide/
- Уязвимости веб-приложений — https://sgrc.cyberosnova.ru/blog/uyazvimosti-veb-prilozhenij/