
Как включить MFA для CMS и восстановить вход
Включайте MFA в админке только после проверки восстановления доступа. Я покажу, как выбрать второй фактор, безопасно хранить одноразовые коды, испытать аварийный вход и подготовить инструкцию для администраторов WordPress и Bitrix24.
Зачем готовить восстановление до включения MFA
MFA не спасает от всего и не должна превращать вход в лотерею. Она добавляет проверку после пароля: украденного пароля одному злоумышленнику уже недостаточно, но потерянный телефон может остановить законного администратора. Поэтому я включаю второй фактор только вместе с проверенным способом восстановления. В панели WordPress для этого обычно выбирают подходящий плагин, а в Bitrix24 настройки зависят от текущей версии и тарифа. Документация WordPress советует настраивать двухэтапную проверку через поддерживаемые решения; Bitrix24 описывает собственный порядок включения. Это не одна общая кнопка для всех CMS. Сначала проверяем конкретную систему, потом раскатываем настройку на роли с правом менять сайт. Защиту веб-систем я начинаю именно с такого инвентаря.
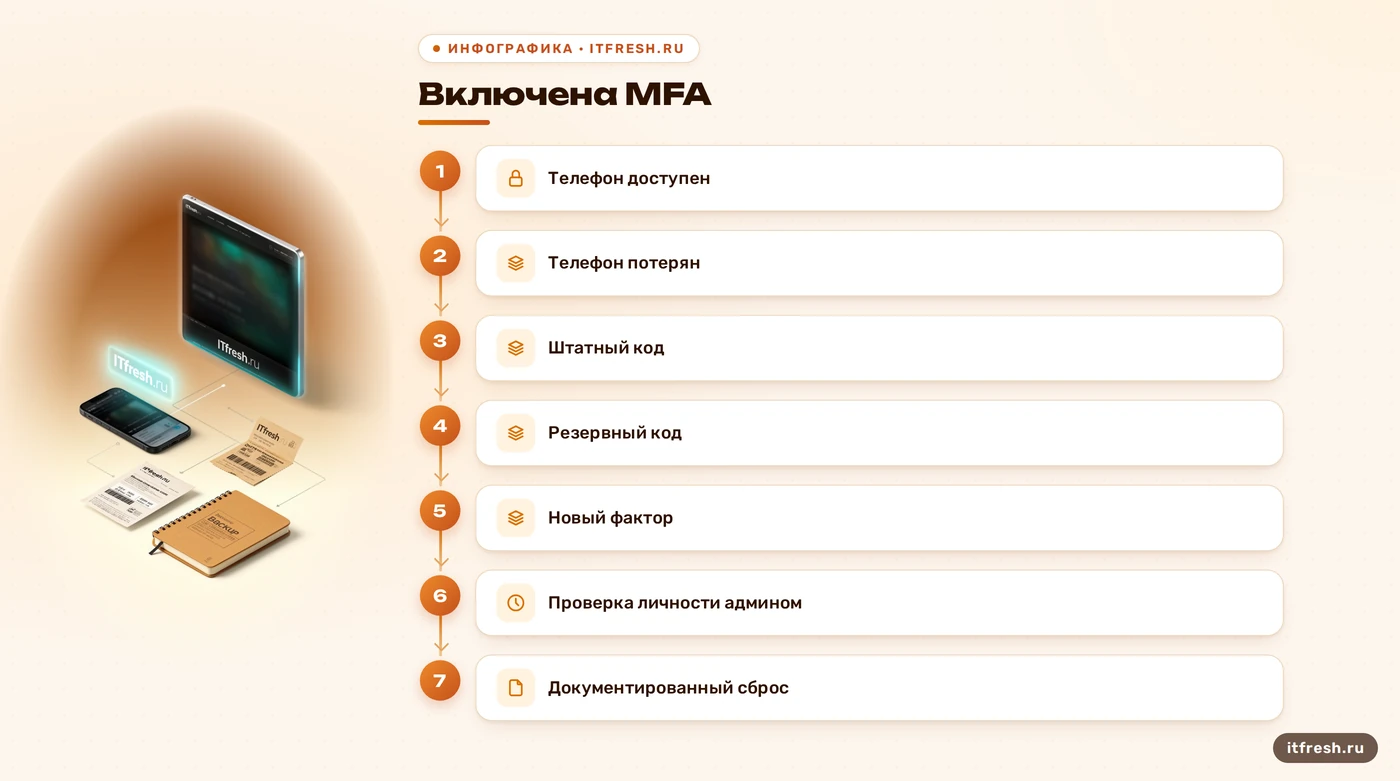
Сбой обычно не в самом коде, а в том, что единственный администратор подключил приложение, потерял телефон и обнаружил: запасного фактора нет, а запрос на сброс некому согласовать. Другой частый тупик — MFA включили сразу всем, включая учетную запись, которой никто не проверил вход. Откат через базу данных не универсальная команда: способ зависит от расширения, редакции CMS, версии и того, как хранится секрет. Нельзя обещать «сбросим через консоль» без этой информации. До включения я сохраняю контакт второго администратора, проверяю резервную копию и отдельно записываю поддерживаемый производителем порядок восстановления. Это снижает риск административной блокировки; обещать нулевой простой было бы нечестно.
Как выбрать второй фактор для CMS
Для типичной CMS малой компании я сначала проверяю, что именно поддерживает ее штатный механизм или выбранный плагин: приложение с TOTP, аппаратный ключ, резервные коды, восстановление учетной записи. Название «2FA» в карточке расширения еще не отвечает на эти вопросы. Совместимость с текущей версией CMS, дата обновления, права плагина и способ сброса важнее красивого рейтинга. Если инструмент не объясняет, что происходит при потере телефона, ставить его на рабочий сайт рано. Для WordPress функция зависит от установленного решения; руководство WordPress объясняет сам принцип MFA, но не обещает одинаковый интерфейс или одинаковое восстановление во всех расширениях.
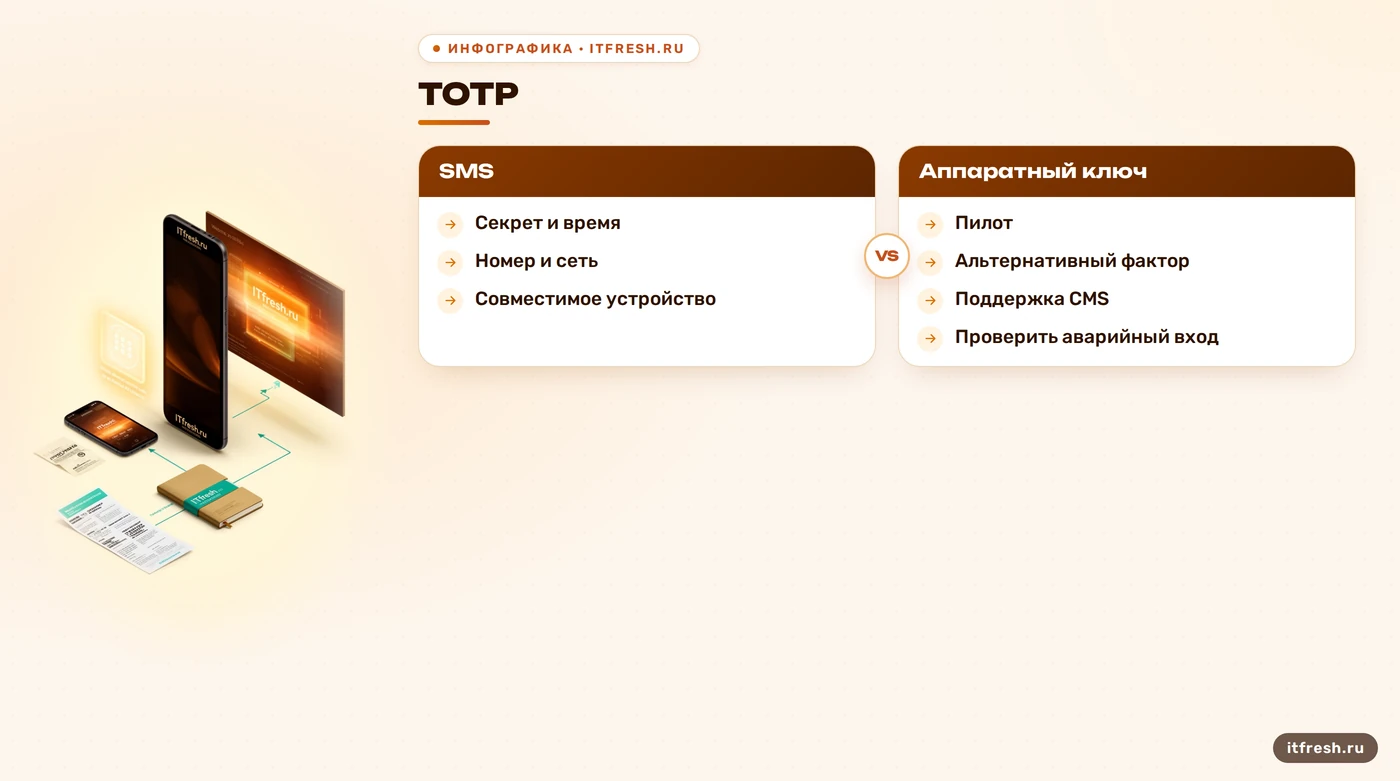
TOTP генерирует одноразовый пароль на основе общего секрета и текущего времени. RFC 6238 описывает алгоритм; стандартный шаг времени в нем — 30 секунд, но фактическую настройку и допустимый интервал проверки определяет реализация. Поэтому телефон и сервер должны иметь достаточно точное время. Такой код можно получить без SMS-сети, если установленное приложение хранит секрет и умеет работать автономно; это не делает устройство неуязвимым и не спасает от фишинга или зараженного телефона. SMS зависит от телефонной сети и уязвимо к отдельным сценариям вроде переноса номера. Я не называю один способ «максимальной защитой»: аппаратные ключи могут лучше противостоять фишингу, но сначала нужно убедиться, что CMS и процесс входа их поддерживают.
- TOTP: код зависит от общего секрета и времени
- SMS: зависит от номера и сети
- Аппаратный ключ: проверьте поддержку CMS
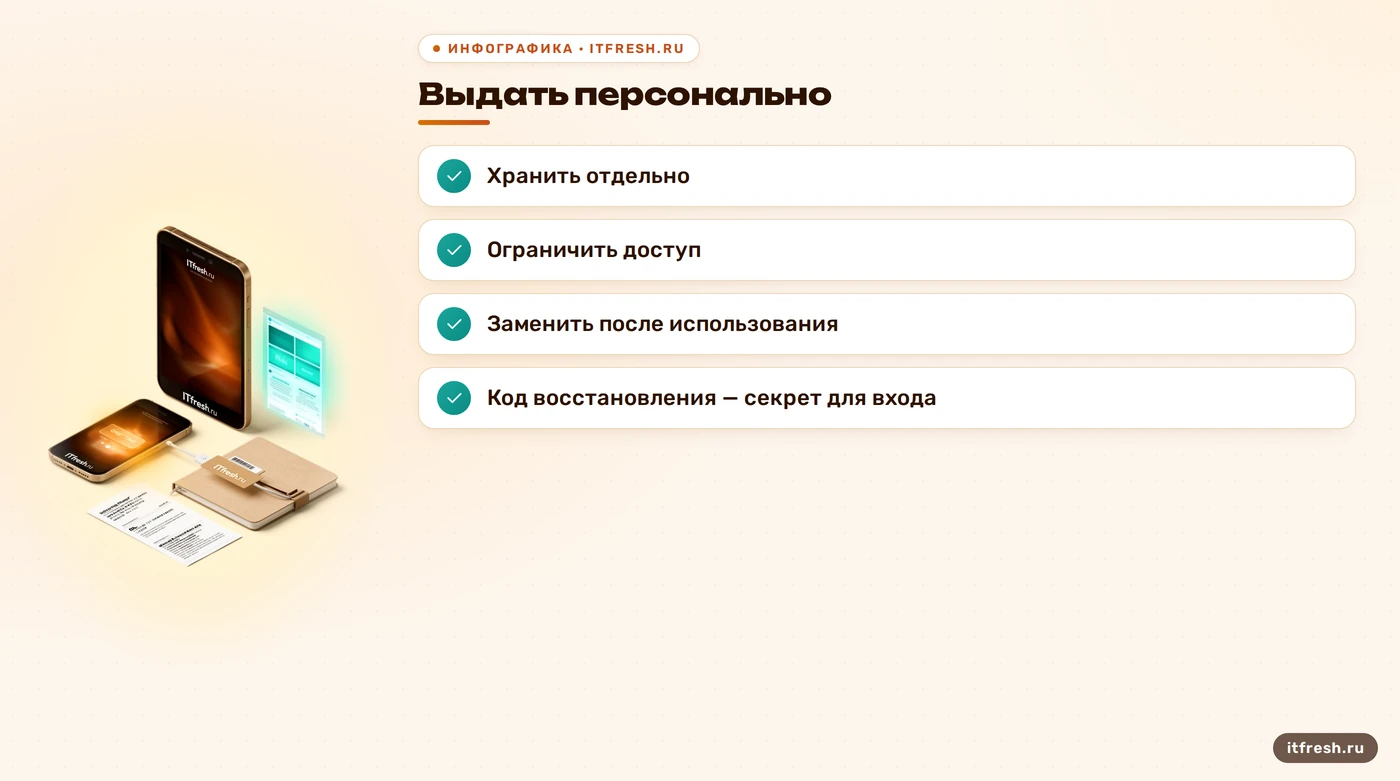
- Резервный код: одноразовый путь восстановления
Как хранить резервные коды
Резервный код — полноценный секрет для входа, а не памятка, которую можно кинуть в общий чат. Я выдаю доступ к нему только тем, кто действительно участвует в восстановлении, храню его отдельно от пароля и рабочего телефона, а выдачу фиксирую в регламенте. Если решение позволяет, копию держат офлайн в контролируемом месте; если нужен зашифрованный менеджер секретов, доступ к нему тоже ограничивают и проверяют. NIST рекомендует сохранять коды восстановления офлайн и хранить их безопасно. В Bitrix24 справка также предлагает сохранить или распечатать коды восстановления и указывает, что каждый код используется один раз. Это полезная конкретика, а не повод считать все реализации одинаковыми.
После применения одноразового резервного кода я считаю его израсходованным, даже если интерфейс не показал отдельного предупреждения. Проверяю документацию выбранного решения и выпускаю новый комплект по его штатной процедуре. Не назначаю обновление «раз в полгода» без основания: универсального срока годности для всех продуктов нет. Секреты меняют после использования, подозрения на утечку, увольнения человека с доступом или изменения состава ответственных — с учетом поведения конкретного продукта. Учетная запись второго администратора не должна хранить чужие коды. Резервная копия сайта тоже должна быть доступна независимо от этой учетной записи; проверка резервирования WordPress пригодится, если проблема окажется шире потерянного телефона. У нее собственная MFA и отдельный канал восстановления; иначе резерв копия превращается в единый слабый пункт. Бумага в доступном офисном шкафу — не офлайн-защита, а просто пароль на бумаге.
Как проверить восстановление доступа
Перед обязательным включением я делаю короткий пилот на отдельной учетной записи с теми же ролями и настройками, что у администраторов. Проверяю вход обычным кодом, выход из системы, повторный вход в приватном окне, восстановление после недоступности телефона и уведомления ответственным. Использованный код проверяю повторно: он не должен приниматься, если продукт заявляет его одноразовым. Затем подтверждаю, что есть второй действующий администратор и что он не зависит от телефона первого. Если в CMS несколько уровней доступа, тестирую каждый нужный: администратор сайта, редактор с расширенными правами, владелец аккаунта. Сначала пилот, потом небольшая группа, и лишь после нее — обязательное правило.
Порядок аварийного входа должен вести к конкретному действию, а не к опасному совету «поправить базу». Сотрудник сообщает ответственному по известному каналу; ответственный сверяет личность по заранее согласованной процедуре, проверяет журнал изменений, отзывает потерянный фактор и назначает новый. Если резервного кода нет, администратор использует только документированный способ восстановления для установленного расширения или обращается в поддержку сервиса. Не отключаем защиту для всех пользователей ради одного аккаунта. Для Bitrix24 официальная справка описывает альтернативные способы входа и обращение к администратору; при обязательном включении администратор сначала настраивает MFA себе, затем задает срок настройки для сотрудников. Кто не успел, не сможет войти, поэтому срок и уведомление нужно проверить до включения требования. В облаке и самостоятельной установке шаги могут отличаться. Перед запуском полезно проверить сайт на другие слабые места: сканирование WordPress на уязвимости решает отдельную задачу и не заменяет MFA. Любое вмешательство в файлы или базу — только после резервной копии и проверки применимости инструкции к версии.
- Запустить пилот на тестовой учетной записи
- Проверить штатный и аварийный вход
- Подтвердить второго администратора
- Зафиксировать проверенный порядок
Что записать в аварийный регламент
Регламент умещается на одной странице, если в нем есть пять вещей: кто принимает обращение, как подтвердить личность, где получить резервный код, кто вправе отключить потерянный фактор и как включить новый. Добавляю ссылки на официальную документацию именно того плагина или облачной системы, которая стоит у компании. Записываю владельцев процесса и способ связаться с ними, доступный при недоступности корпоративной почты. Секреты в сам регламент не вкладываю. NIST разделяет восстановление доступа и обычную аутентификацию: восстановление может требовать дополнительной проверки и ожидания. Значит, обещать каждому сотруднику вход за пятнадцать минут нельзя — это не свойство MFA, а неподтвержденное обещание.
Тест провожу на тестовой учетной записи или по согласованному сценарию, а результат фиксирую: дата, версия CMS и расширения, кто проверил, какой путь сработал, где лежит актуальная инструкция. Квартальный график не универсальное требование стандарта; частоту выбирают по риску и изменениям. Но проверять нужно после смены плагина, способа входа, администратора или политики доступа. В ходе проверки нельзя расходовать рабочие коды восстановления «для интереса»: отдельный тестовый пользователь избавит от этой затеи. И еще одна проверка, которую обычно забывают: можно ли открыть сам регламент, когда основной администратор и его телефон недоступны. Документ в его личной почте — это не план восстановления, а записка в запертой комнате.
Пример плана для «Редкого тома»
Условный пример из вводных: у «Редкого тома» 16 рабочих мест и пять администраторов WordPress. Я бы не включал MFA всем пятерым одним щелчком. Сначала проверил бы версию сайта и выбранного расширения, завел тестовую учетную запись с административными правами и уточнил, поддерживает ли решение TOTP и одноразовые коды восстановления. Затем назначил бы двух ответственных за доступ, каждому — собственный фактор и отдельный путь восстановления. Коды выдавались бы персонально, а доступ к резервному экземпляру получил бы ограниченный круг. Этот план не описывает якобы произошедший инцидент: он показывает, какие исходные данные из кейса позволяют безопасно начать работу.
После пилота я проверил бы сценарии: штатный вход каждого администратора, потеря телефона, расход резервного кода, отзыв старого фактора, повторная настройка и доступ второго ответственного к инструкции. До этих проверок нельзя говорить, что «атаки с украденными паролями стали невозможны»: MFA снижает риск входа по одному паролю, но не исключает фишинг, кражу сессии, вредоносный код или ошибки управления доступом. Результат такого внедрения — проверенная процедура и понятные владельцы, а не гарантированное отсутствие взломов и не выдуманное время восстановления. Если конкретное расширение не дает безопасного пути возврата, я подбираю другое поддерживаемое решение или не включаю принудительную MFA до устранения пробела.
Частые вопросы
Нужно ли включать MFA всем пользователям CMS?
В первую очередь защитите учетные записи с административными и другими критичными правами. Кому еще требуется MFA, определяют по уровню доступа и возможностям CMS.
Можно ли войти без телефона?
Если система поддерживает резервный код или другой фактор, используйте его по инструкции. В Bitrix24 есть коды восстановления; возможности WordPress зависят от установленного решения.
Нужно ли менять коды восстановления раз в полгода?
Универсального срока нет. Использованный код одноразовый; комплект обновляют после использования или возможной утечки по процедуре конкретного решения.
Можно ли сбросить MFA прямо в базе данных?
Не используйте универсальные SQL-команды: структура зависит от CMS и расширения. Следуйте документации установленной версии или обратитесь к администратору и поддержке.
Защищает ли MFA от всех атак на сайт?
Нет. MFA снижает риск входа только по украденному паролю, но не устраняет фишинг, кражу сессии, уязвимости CMS и ошибки прав доступа.
Источники
- RFC 6238 — TOTP — Описание алгоритма TOTP, общего секрета, времени и стандартного 30-секундного шага: https://www.rfc-editor.org/rfc/rfc6238.html
- NIST SP 800-63B-4 — Методы восстановления, офлайн-хранение и одноразовое использование сохраненного кода: https://pages.nist.gov/800-63-4/sp800-63b.html
- WordPress Developer Resources — MFA — Принципы двухэтапной аутентификации WordPress и варианты реализации: https://developer.wordpress.org/advanced-administration/security/mfa/
- Bitrix24 Helpdesk — двухэтапная аутентификация — Включение MFA, коды восстановления и их однократное применение: https://helpdesk.bitrix24.com/open/25814959/