Агент Zabbix в филиале через интернет: TLS PSK, чтобы метрики не читал провайдер
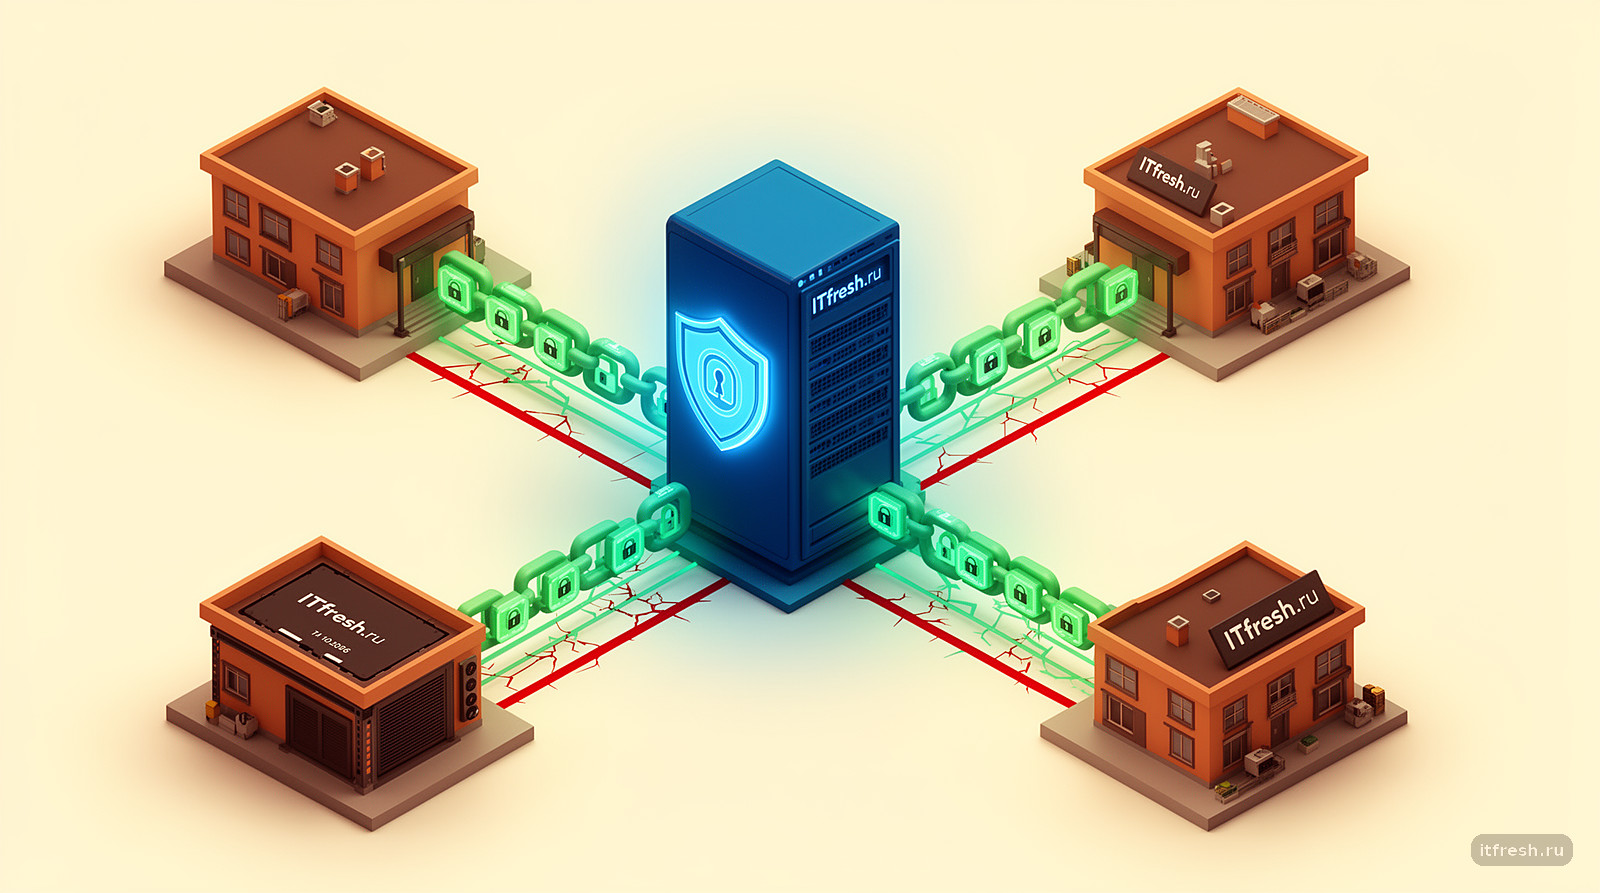
Если ваши агенты шлют метрики через интернет открытым текстом, любой с доступом к сети провайдера сможет их читать или подменять. Решение — включить шифрование TLS с использованием PSK или сертификатов. В этой статье я покажу, как безопасно настроить связь между филиалами и центральным сервером, не останавливая мониторинг, и объясню, почему PSK часто удобнее сертификатов для небольших сетей.
Почему открытый порт 10050 — это дыра, а не особенность
Представьте ситуацию: у вас сеть стоматологий «Улыбка-Про» с четырьмя филиалами и 35 рабочими местами. Центральный сервер Zabbix стоит в Москве, а агенты в клиниках шлют данные о нагрузке CPU и памяти по протоколу, который по умолчанию не шифруется. Порт 10050 торчит наружу, и любой, кто сможет подключиться к этой сети (а это легко сделать через компрометацию роутера или просто перехват трафика на уровне провайдера), увидит не только значения, но и структуру вашего мониторинга. Вы можете узнать, какие именно сервисы крутятся на серверах, когда они перезагружаются и какие метрики считаются критическими.
Документация Zabbix 7.0 честно предупреждает: соединения по умолчанию не зашифрованы. Это значит, что без дополнительных настроек трафик между агентом и сервером, или между агентом и прокси, летит в открытом виде. Если вы используете активные проверки (агент сам подключается к серверу), злоумышленник может не просто читать данные, но и подделать агент, отправив ложные метрики. Аутентификацию в Zabbix обеспечивает именно шифрование, а не просто наличие IP-адреса. Поэтому, если у вас есть хотя бы один удалённый офис, шифрование — это не опция, а необходимость.
Часто мне говорят: «У нас свой канал, провайдер надежный». Но даже в закрытых сетях риск есть. Кроме того, если вы используете облачную инфраструктуру или публичные сети, трафик Zabbix может стать мишенью для сканирования уязвимостей. Вспомните недавние истории с PHP-панелями: когда порт открыт, боты находят его за минуты. В Zabbix аналогично: открытый порт 10050 — это приглашение для сканирования. Я рекомендую включать шифрование сразу при развёртывании, чтобы потом не пришлось экстренно чинить брешь в безопасности.
- Шифрование защищает целостность данных: никто не сможет подменить метрики.
- Предотвращает утечку информации о внутренней инфраструктуре.
- Защищает от атак типа MITM (Man-in-the-Middle) в публичных сетях.
- Соответствует требованиям регуляторов по защите персональных данных.
TLS PSK против сертификатов: что выбрать для филиалов
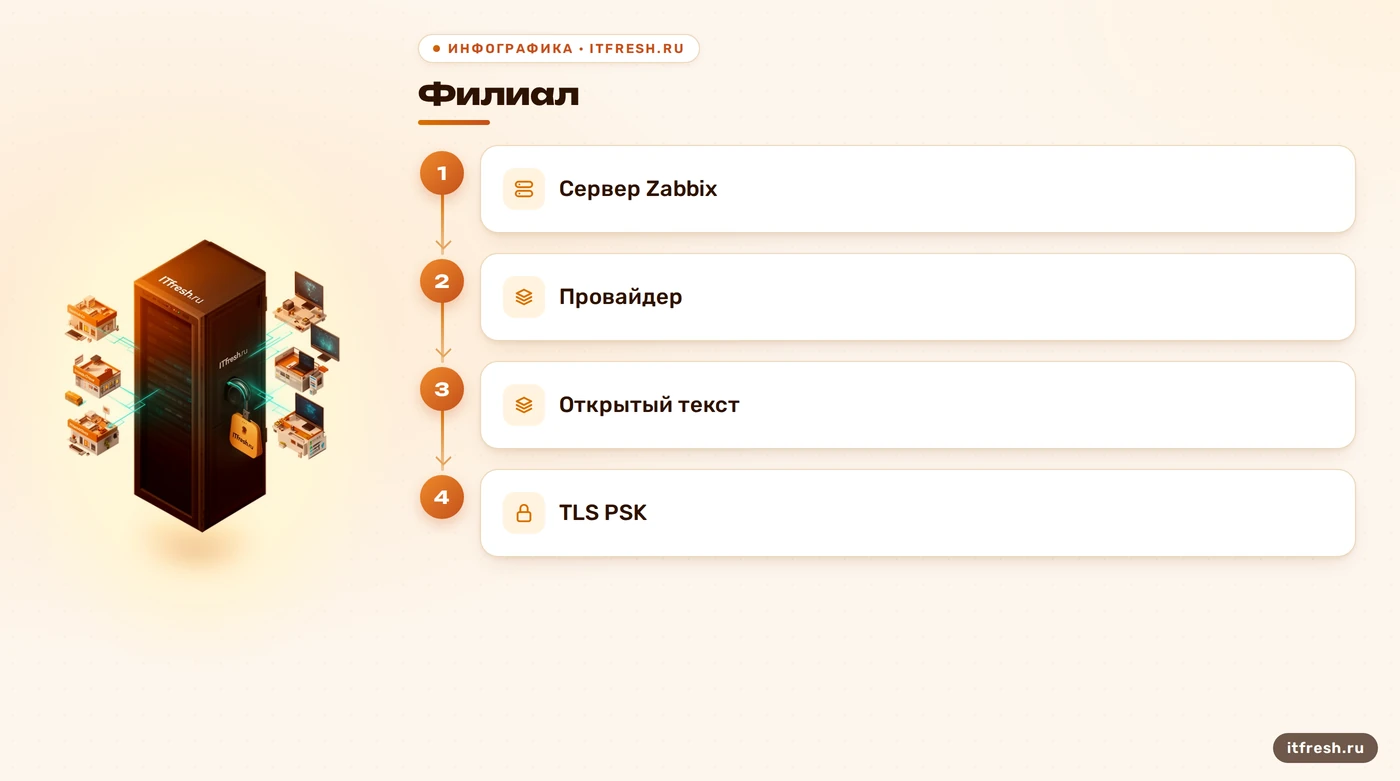
В Zabbix 7.0 есть два пути шифрования: использование сертификатов (X.509) или предварительно общих ключей (Pre-Shared Key, PSK). Выбор зависит от масштаба и вашей готовности управлять инфраструктурой. Сертификаты — это классический подход с использованием центра сертификации (CA), где каждый компонент имеет свой сертификат. Это мощно и гибко, но требует настройки своего УЦ или покупки сертификатов, а также управления сроками действия и отзывом (CRL). Если у вас сотни хостов, это оправдано. Но для сети из 35 рабочих мест и четырёх филиалов это часто избыточно.
PSK — это проще. Вы генерируете секретную строку (ключ) и идентификатор (identity), и они используются для установления соединения. В Zabbix PSK хранится в базе данных и передаётся в конфигурации агента. Главное преимущество PSK — простота развёртывания: не нужно настраивать CA, выдавать сертификаты и обновлять их при истечении срока. Однако есть нюанс: PSK identity передаётся в открытом виде по сети, поэтому не стоит писать туда пароли или чувствительные данные. Сам ключ (значение PSK) должен быть длинным и случайным — минимум 128 бит (32 hex-символа), максимум 2048 бит. Для большинства задач достаточно 256 бит.
Важное ограничение: если у вас установлен LibreSSL вместо OpenSSL или GnuTLS, PSK не будет работать. LibreSSL поддерживает только сертификаты. Перед настройкой убедитесь, что ваша библиотека поддерживает PSK. Также помните, что PSK хранится в базе данных Zabbix в открытом виде (хотя и в зашифрованном поле, но доступ к БД дает доступ к ключам). Если у вас высокие требования к безопасности, и доступ к БД строго контролируется, PSK подойдёт. Если же доступ к БД потенциально уязвим, лучше использовать сертификаты с приватными ключами на дисках серверов.
- PSK проще в настройке и управлении для малого количества хостов.
- Сертификаты требуют CA и управления сроками действия.
- LibreSSL не поддерживает PSK, только сертификаты.
- PSK identity передаётся открыто, не используйте в нём секреты.
Генерация PSK и настройка агента: пошаговая инструкция
Давайте перейдём к практике. Начнём с генерации ключа. Самый простой способ — использовать утилиту openssl, которая есть на большинстве Linux-систем. Команда openssl rand -hex 32 сгенерирует случайную строку из 32 шестнадцатеричных символов, что соответствует 256 битам. Этого достаточно для надёжного шифрования. Сохраните этот ключ в файл, например /home/zabbix/zabbix_agentd.psk. Важно: права на этот файл должны быть строго ограничены — читать его должен только пользователь zabbix. Используйте команду chown zabbix:zabbix /home/zabbix/zabbix_agentd.psk и chmod 600 /home/zabbix/zabbix_agentd.psk.
Теперь настроим сам агент. Откройте файл конфигурации zabbix_agentd.conf (или zabbix_agent2.conf для нового агента). Вам нужно добавить или изменить следующие параметры: TLSConnect=psk, TLSAccept=psk, TLSPSKFile=/home/zabbix/zabbix_agentd.psk и TLSPSKIdentity=PSK 001. Параметр TLSConnect говорит агенту использовать PSK для исходящих соединений (активные проверки), а TLSAccept — разрешать входящие соединения только по PSK (пассивные проверки). Identity может быть любой строкой до 128 символов, например PSK 001 или branch-01. После изменений обязательно перезапустите службу агента: systemctl restart zabbix-agent или systemctl restart zabbix-agent2.
Не забудьте проверить, что агент действительно работает с шифрованием. На сервере Zabbix можно запустить утилиту zabbix_get с параметрами шифрования. Например: zabbix_get -s <IP_агента> -k system.cpu.load[all,avg1] --tls-connect=psk --tls-psk-identity="PSK 001" --tls-psk-file=/home/zabbix/zabbix_agentd.psk. Если соединение установлено и вы получили данные, значит агент настроен верно. Если видите ошибку connection rejected, проверьте, совпадают ли identity и ключ на обеих сторонах, и что файл ключа имеет правильные права доступа.
- Генерация ключа: openssl rand -hex 32
- Создание файла ключа с правами 600 для пользователя zabbix
- Настройка TLSConnect=psk и TLSAccept=psk в конфиге агента
- Указание пути к файлу ключа и identity в конфиге
- Перезапуск службы агента после изменений
Настройка прокси и сервера: связка для филиалов
Если у вас есть филиалы, часто используют Zabbix Proxy для сбора данных локально и отправки их на центральный сервер. Это снижает нагрузку на сеть и позволяет пережить обрыв связи. В случае с шифрованием настройка прокси похожа на настройку агента, но с важными отличиями. Активный прокси сам подключается к серверу, поэтому в его конфиге zabbix_proxy.conf нужно указать TLSConnect=psk, TLSPSKFile и TLSPSKIdentity. Этот ключ используется для соединения прокси с сервером. Для входящих соединений от агентов прокси также должен принимать PSK, указав TLSAccept=psk и соответствующий файл ключа для агентов.
На стороне сервера Zabbix настройка происходит через веб-интерфейс. Перейдите в раздел «Администрирование» -> «Прокси» и выберите нужный прокси. На вкладке «Шифрование» (Encryption) укажите тип соединения «PSK» для поля «Соединения от прокси» (Connections from proxy). Введите тот же PSK identity, что и в конфиге прокси, и сам ключ (значение PSK). Для хостов (агентов) настройка аналогична: в карточке хоста на вкладке «Шифрование» укажите «PSK» для «Соединений к хосту» (Connections to host) и введите identity и ключ. После сохранения изменений сервер обновит конфигурационный кэш, и новые соединения будут шифроваться.
Важно помнить: если вы меняете настройки шифрования на сервере или прокси, агенты должны получить обновлённую конфигурацию. Для активных агентов это происходит автоматически при следующем опросе конфигурации. Для пассивных агентов может потребоваться перезапуск службы или ожидание обновления конфигурации. Также учтите, что сетевое обнаружение (Network Discovery) не поддерживает шифрование. Если агент настроен на отказ от незашифрованных соединений, он не будет найден через автообнаружение. В таком случае хосты нужно добавлять вручную или использовать авторегистрацию с PSK.
- Активный прокси: TLSConnect=psk для связи с сервером
- Прокси: TLSAccept=psk для связи с агентами филиала
- Настройка PSK в веб-интерфейсе для прокси и хостов
- Обновление конфигурационного кэша на сервере
- Отказ от использования Network Discovery при шифровании
Типовые ошибки и как их исправить
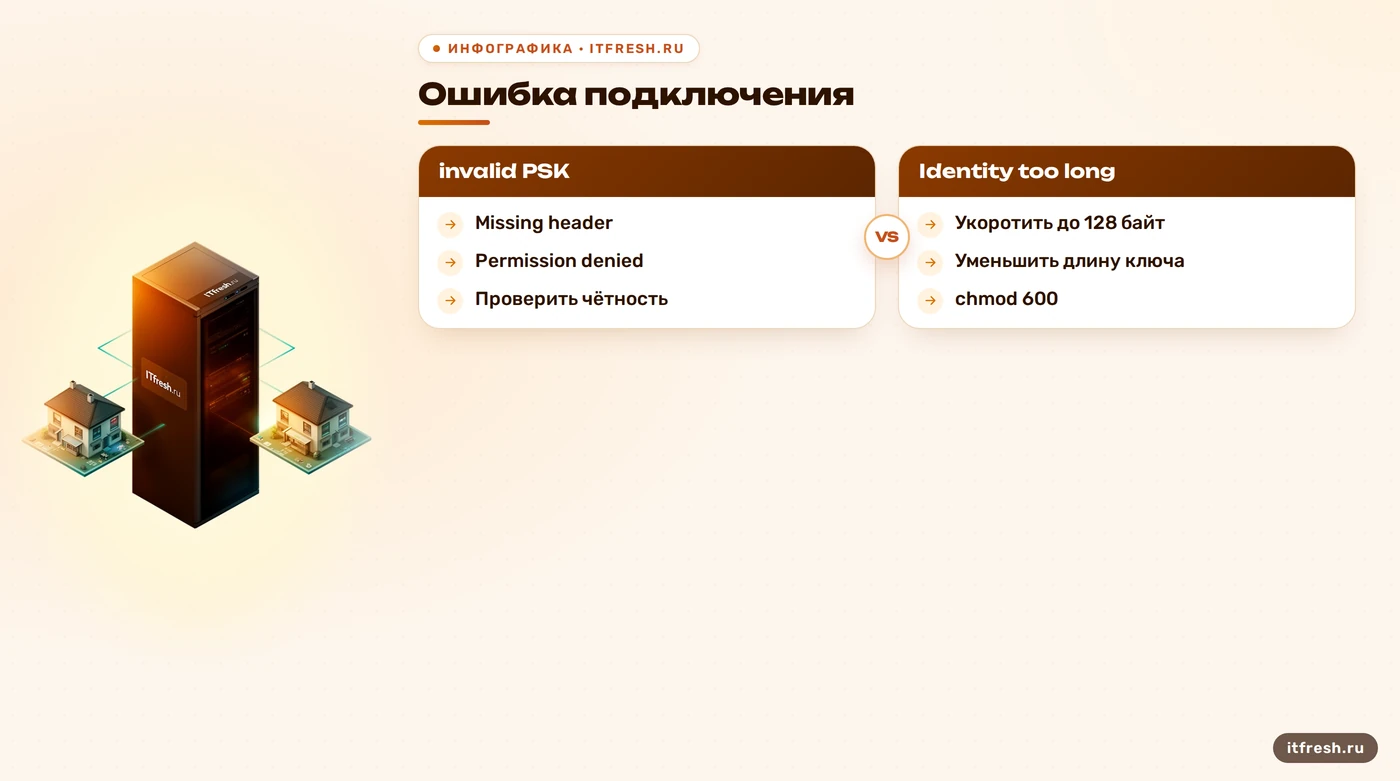
При настройке шифрования часто встречаются ошибки, которые могут остановить работу мониторинга. Одна из самых частых — invalid PSK in file. Это значит, что в файле ключа содержится нечётное количество шестнадцатеричных символов или лишние символы. Убедитесь, что в файле только одна строка с ключом, без пробелов и переносов строк. Другая ошибка связана с длиной identity: если вы используете GnuTLS, длина identity не должна превышать 128 байт. Если она больше, соединение не установится, и вы увидите ошибку The SRP username supplied is illegal.
Также возможна проблема с длиной самого ключа PSK. В OpenSSL 1.1.1 и новее максимальная длина PSK — 512 бит (128 hex-символов). Если вы попытаетесь использовать более длинный ключ, получите ошибку Message from ... is missing header. Это часто случается при обновлении с старых версий OpenSSL, где лимит был выше. Решение — сгенерировать новый ключ нужной длины. Ещё одна распространённая проблема — неправильные права на файл ключа. Если файл читаем другими пользователями, агент может отказаться его использовать. Всегда проверяйте права: chmod 600 и chown zabbix:zabbix.
Если вы видите ошибку SSL_connect() set result code to SSL_ERROR_SSL, это может означать несоответствие версий TLS или проблемы с библиотекой. Убедитесь, что на всех компонентах (агент, прокси, сервер) установлены совместимые версии OpenSSL или GnuTLS. Также проверьте, что на сервере и агенте не конфликтуют разные реализации шифрования. Например, если на одном конце GnuTLS, а на другом OpenSSL, убедитесь, что поддерживаемые ими протоколы и алгоритмы совпадают. В случае проблем с сертификатами проверьте, что в цепочке сертификатов нет расширений, которые могут мешать соединению, например, X509v3 Subject Alternative Name.
- Ошибка invalid PSK: проверьте чётность символов в файле
- Ошибка длины identity: не более 128 байт для GnuTLS
- Ошибка длины PSK: не более 512 бит для OpenSSL 1.1.1+
- Неправильные права на файл ключа: chmod 600
- Несоответствие версий TLS/библиотек
Миграция на шифрование без остановки мониторинга
Если у вас уже работает мониторинг без шифрования, переход на TLS PSK можно выполнить без простоев. Это важно для бизнес-критических систем, где нельзя терять данные. Алгоритм такой: сначала измените настройки агента, добавив возможность принимать незашифрованные соединения вместе с PSK. В конфиге агента укажите TLSAccept=unencrypted,psk. Перезапустите агент. Теперь он будет отвечать и на обычные, и на зашифрованные запросы. Затем в веб-интерфейсе Zabbix на вкладке шифрования хоста укажите тип соединения «PSK» и введите ключи. Сервер обновит конфигурационный кэш и начнёт шифровать соединения.
После того как вы убедитесь, что новые зашифрованные соединения работают (проверьте логи и метрики), можно отключить поддержку незашифрованных соединений на агенте. Измените TLSAccept на psk и снова перезапустите агент. Теперь все соединения будут зашифрованы, и старые незашифрованные подключения будут отклоняться. Этот же принцип применим и к прокси: сначала разрешите оба типа соединений, настройте сервер, затем отключите незашифрованные. Такой подход гарантирует, что мониторинг не прервётся в процессе настройки.
Важно помнить, что при использовании авторегистрации с PSK уровень шифрования задаётся глобально в настройках авторегистрации. После проверки PSK сервер создаст хост с соединениями только PSK. Однако метаданные (HostMetadata) при этом передаются в открытом виде. Если это критично, используйте авторегистрацию только в доверенных сетях или комбинируйте её с другими методами аутентификации. Также учтите, что при миграции на сертификаты процесс аналогичен, но требует установки сертификатов на агенты и сервер перед началом перехода.
- Шаг 1: Настройте TLSAccept=unencrypted,psk на агенте
- Шаг 2: Перезапустите агент и проверьте работу
- Шаг 3: Настройте шифрование в веб-интерфейсе Zabbix
- Шаг 4: Убедитесь в работе зашифрованных соединений
- Шаг 5: Отключите unencrypted, оставив только psk
Частые вопросы
Можно ли использовать PSK с LibreSSL?
Нет, LibreSSL не поддерживает PSK. Для шифрования с LibreSSL необходимо использовать сертификаты X.509.
Нужно ли перезагружать сервер Zabbix после настройки шифрования?
Обычно достаточно перезагрузить службу zabbix_server, но иногда требуется перезагрузка всего сервера, если изменения касаются библиотек шифрования.
Как проверить, что шифрование работает?
Используйте утилиту zabbix_get с параметрами --tls-connect=psk и проверьте логи сервера и агента на отсутствие ошибок handshake.
Что делать, если агент не подключается после настройки PSK?
Проверьте совпадение identity и ключа, права доступа к файлу ключа, длину identity и ключа, а также совместимость библиотек шифрования.
Поддерживает ли Network Discovery шифрование?
Нет, сетевое обнаружение в Zabbix не поддерживает шифрование. Хосты, требующие шифрования, нужно добавлять вручную или через авторегистрацию.
Можно ли смешивать PSK и сертификаты в одном соединении?
Нет, для каждого соединения выбирается один тип шифрования: либо PSK, либо сертификаты. Смешивание в рамках одного соединения не поддерживается.
Источники
- Zabbix Documentation 7.0: Encryption — Подтверждены методы шифрования (TLS 1.2/1.3, PSK, сертификаты), параметры конфигурации и ограничения (LibreSSL, Network Discovery). URL: https://www.zabbix.com/documentation/7.0/en/manual/encryption
- Zabbix Documentation 7.0: Using Pre-Shared Keys — Подтверждена процедура генерации PSK (openssl rand), формат identity и ключа, настройки агента и прокси. URL: https://www.zabbix.com/documentation/7.0/en/manual/encryption/using_pre_shared_keys
- Zabbix Documentation 7.0: Host Configuration — Подтверждены настройки шифрования в веб-интерфейсе для хостов и прокси, параметры Issuer и Subject. URL: https://www.zabbix.com/documentation/7.0/en/manual/config/hosts/host
- Zabbix Documentation 7.0: Troubleshooting Encryption — Подтверждены типовые ошибки PSK (длина identity, длина ключа, права файлов) и способы их диагностики. URL: https://www.zabbix.com/documentation/7.0/en/manual/encryption/troubleshooting
- Zabbix Documentation 7.0: Active Checks — Подтверждено поведение активных проверок и необходимость шифрования для защиты конфигурации. URL: https://www.zabbix.com/documentation/7.0/en/manual/appendix/items/activepassive
- Zabbix Life Cycle and Release Policy — Подтверждены сроки поддержки Zabbix 7.0 LTS (до 30.06.2027) и EOL 6.0 LTS (28.02.2025). URL: https://www.zabbix.com/life_cycle_and_release_policy