Своя RMM вместо AnyDesk: как мы внедряем Tactical RMM и MeshCentral на сервере заказчика
Осенью к нам обратилось проектное бюро «Чертёжная линия» — 42 рабочих места, половина инженеров сидит в офисе, остальные чертят из дома на ноутбуках. Удалённая поддержка у них держалась на AnyDesk: сотрудник диктовал по телефону девять цифр и пароль, админ подключался, а потом все забывали закрыть доступ. Мы перевели их на собственную RMM-систему на базе Tactical RMM и MeshCentral, развёрнутую на их же сервере. Ниже — как это устроено, что видит инженер в консоли, что скачивает сотрудник, запуская батник, как раскатать агент групповой политикой и почему ноутбук в кафе на мобильном интернете доступен так же, как ПК в офисе. Все скриншоты — из работающей у нас системы, имена компаний, компьютеров и пользователей размыты.
Зачем вообще своя RMM, если есть AnyDesk и VNC
Утилиты удалённого доступа решают одну задачу: показать экран. RMM (Remote Monitoring and Management) решает другую — даёт ИТ-службе постоянную картину всего парка и инструменты, чтобы чинить, не дожидаясь звонка. Разница чувствуется в первую же неделю.
С AnyDesk или TeamViewer каждое подключение начинается с разговора: «Откройте программу, продиктуйте номер, нажмите „Разрешить“». Если сотрудник ушёл на обед, а компьютер завис на экране входа — подключиться нельзя. Если нужно обновить плагин ЭЦП на двадцати машинах — это двадцать подключений. И ещё: оба вендора в 2022 году ушли с российского рынка, а схему «продиктуйте код» давно освоили телефонные мошенники.
VNC ещё проще и ещё опаснее. Чтобы достучаться до компьютера вне офиса, нужен проброс порта 5900 или VPN, пароль у классического VNC ограничен восемью символами, шифрования по умолчанию нет. Про открытый наружу RDP я уже писал отдельно — это первая цель любого сканера.
Своя RMM на своём сервере закрывает всё сразу: инвентаризация, удалённый стол, фоновый доступ к файлам и процессам, скрипты, обновления Windows, мониторинг и журнал действий. Данные не уходят в чужое облако, лицензий за каждого инженера и каждый ПК нет. Если хочется сравнить коробочные варианты, у нас есть обзор RMM для малого бизнеса и разбор безопасности утилит удалённого доступа. Здесь — про конкретную связку, которую мы эксплуатируем сами.
Из чего собрана система
Основа — Tactical RMM (у нас версия 1.6.1, агент 2.12.0) и встроенный в неё MeshCentral, который отвечает за удалённый рабочий стол, терминал и файлы. Всё это живёт на одной виртуальной машине с Debian: Django-бэкенд, PostgreSQL, брокер NATS для связи с агентами, nginx на входе. Панель мы русифицировали полностью — меню, вкладки, диалоги, — потому что консолью пользуются не только админы, но и руководители ИТ, которым английский интерфейс мешает.
| Компонент | Что делает |
|---|---|
| Tactical RMM | Консоль, агенты, проверки, скрипты, обновления, политики, журнал аудита |
| MeshCentral | Удалённый рабочий стол, терминал, файловый менеджер, процессы |
| Агент на ПК | Две службы Windows: Tactical Agent и Mesh Agent, обе работают от системы |
| nginx + сертификат | Единственная точка входа, порт 443, TLS с автопродлением |
| fail2ban | Пять неудачных входов за 10 минут — бан адреса на час |
Снаружи у сервера открыт ровно один порт — 443. SSH только по ключу, вход в консоль — пароль плюс одноразовый код TOTP. Каждую ночь сервер делает зашифрованный бэкап базы и конфигурации на отдельное хранилище и хранит 14 копий, а внешний сторож каждые пять минут проверяет, что панель и агенты на связи, и пишет в Telegram, если что-то не так.
Что видит инженер в консоли
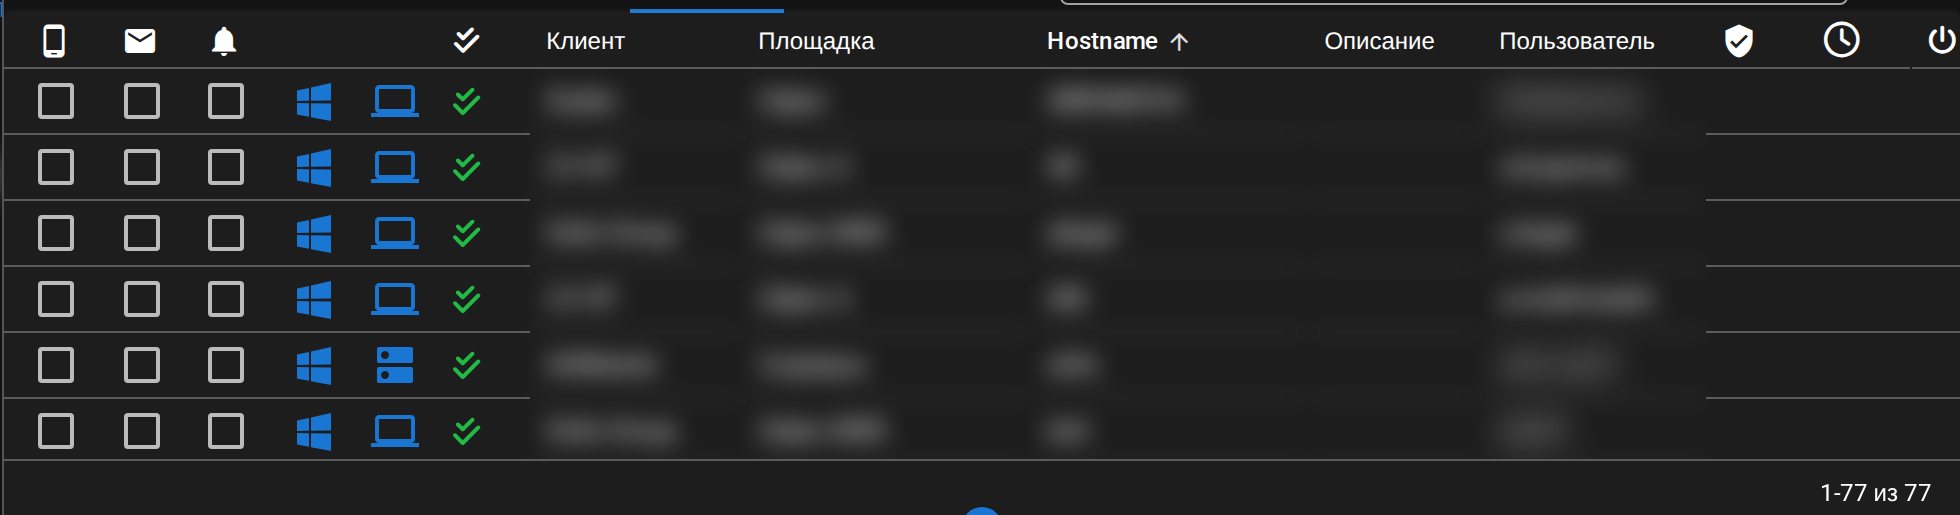
Главный экран — список всех компьютеров. Слева дерево компаний и площадок: у «Чертёжной линии» это «Офис», «Удалённые (дом)» и «Серверы». В таблице — статус связи, текущий пользователь, время последнего ответа и сколько машина не перезагружалась. Одного взгляда хватает, чтобы понять, у кого ноутбук неделю не выходил на связь, а кто не перезагружался с прошлого месяца.
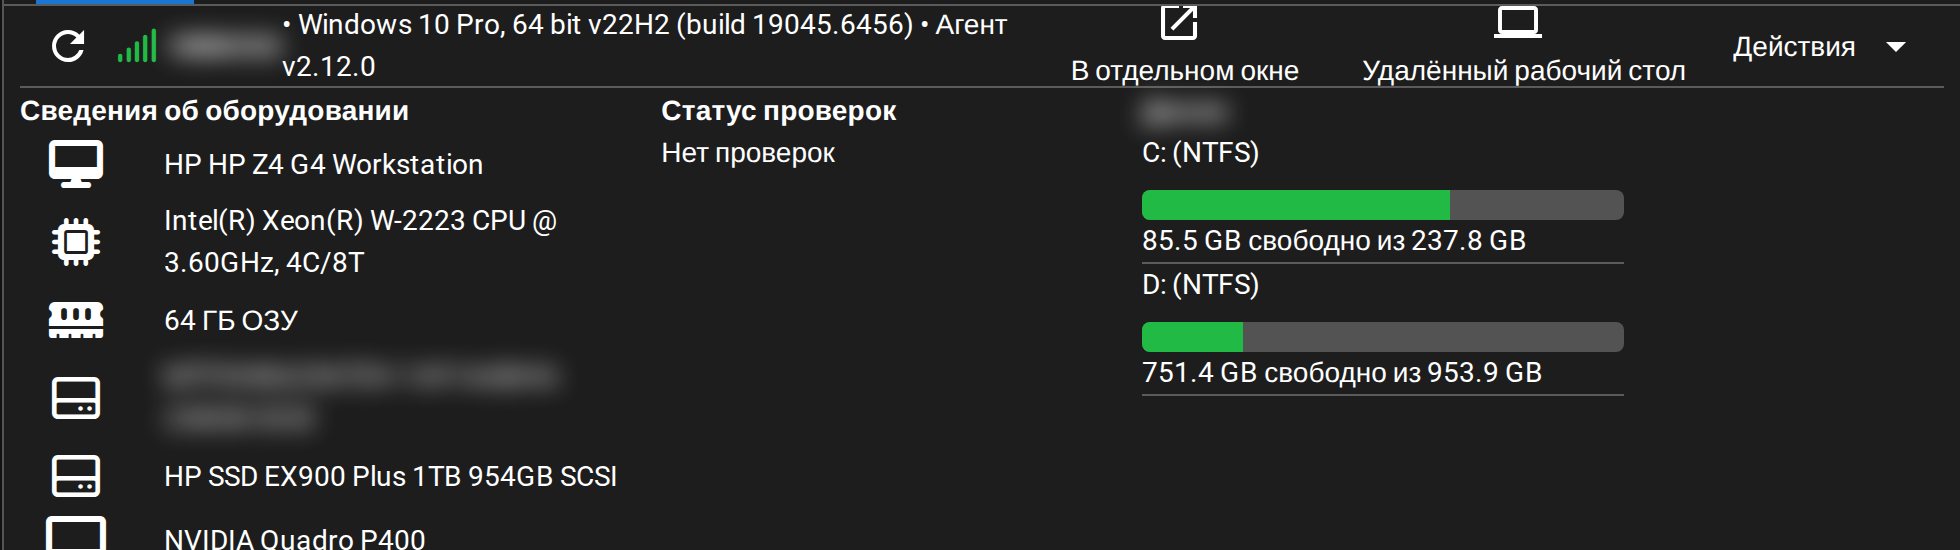
Клик по строке открывает карточку компьютера. Модель, процессор, память, диски с полосой заполнения, видеокарта, серийный номер, сеть, версия Windows — всё собирается агентом само. Раньше мы просили сотрудников «посмотреть наклейку снизу», теперь серийник для гарантийного обращения копируется из карточки.
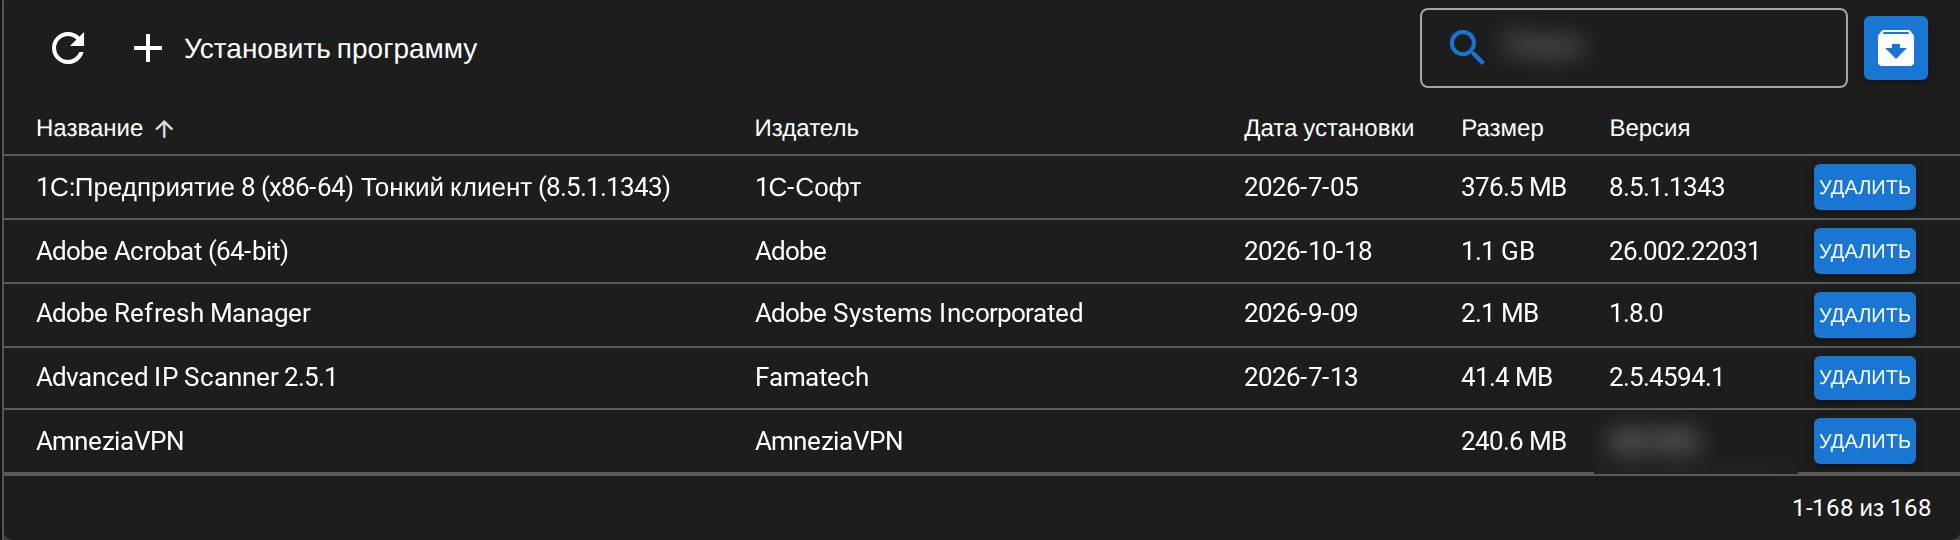
Вкладка «Программы» показывает установленное ПО с версиями и датами. Здесь же видно лишнее: у одного инженера бюро нашёлся торрент-клиент, у другого — трёхлетняя версия тонкого клиента 1С, из-за которой «не открывалась база». Удалить программу можно кнопкой прямо в списке.
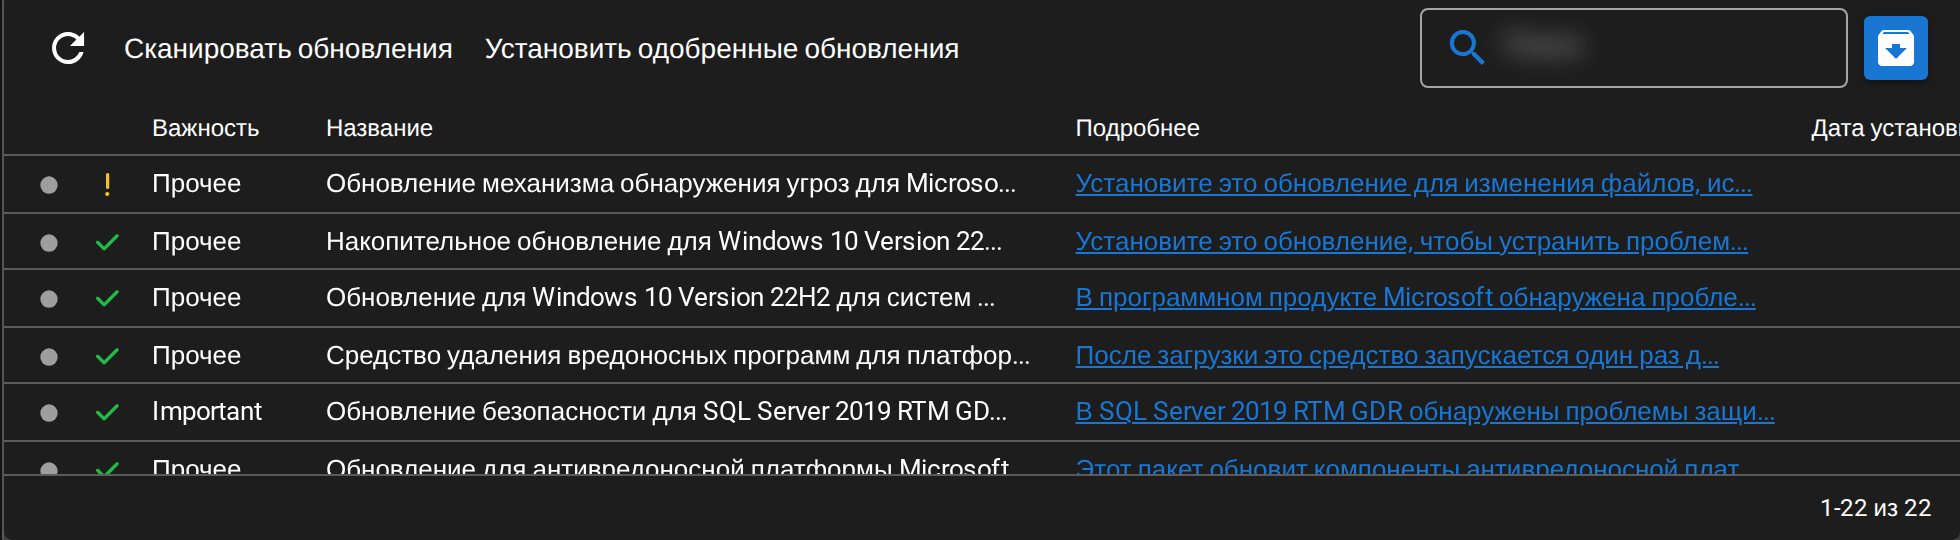
Вкладка «Обновления» — это управление Windows Update. Видна важность (Critical, Important), описание и ссылка на KB. Обновления можно одобрять, отклонять и ставить по расписанию. Для бюро мы задали окно установки на ночь — история «Windows ушла в обновление за час до сдачи проекта» закончилась.
Правая кнопка мыши и удалённый стол без звонков
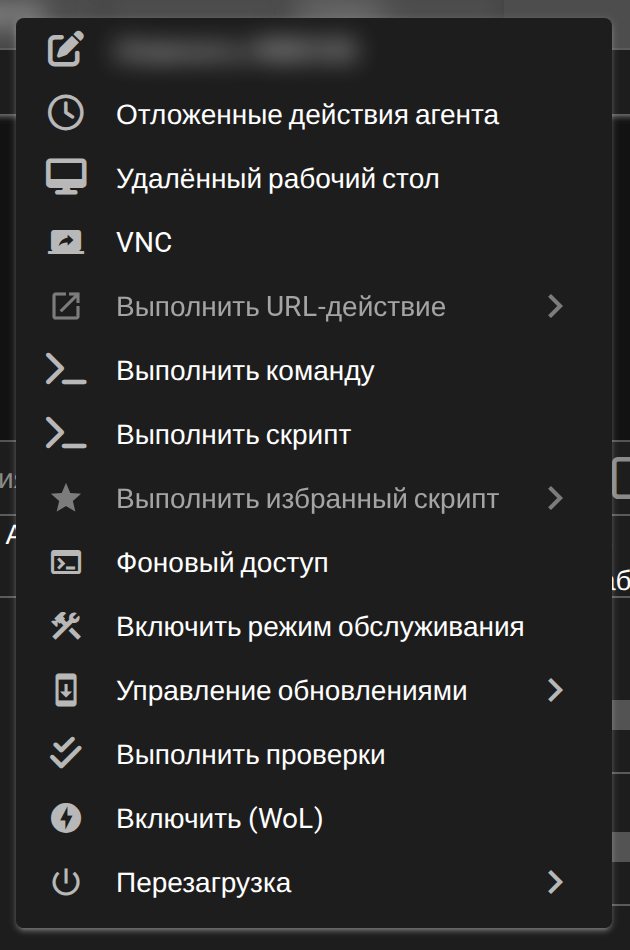
Почти всё, что инженер делает с компьютером, вызывается из контекстного меню строки. Удалённый рабочий стол, фоновый доступ, выполнение команды или скрипта, перезагрузка сейчас или по расписанию, выключение, включение по сети (Wake-on-LAN), режим обслуживания, управление обновлениями, восстановление агента. Особенно люблю «Отложенные действия»: команда выполнится, когда ноутбук в следующий раз выйдет на связь.
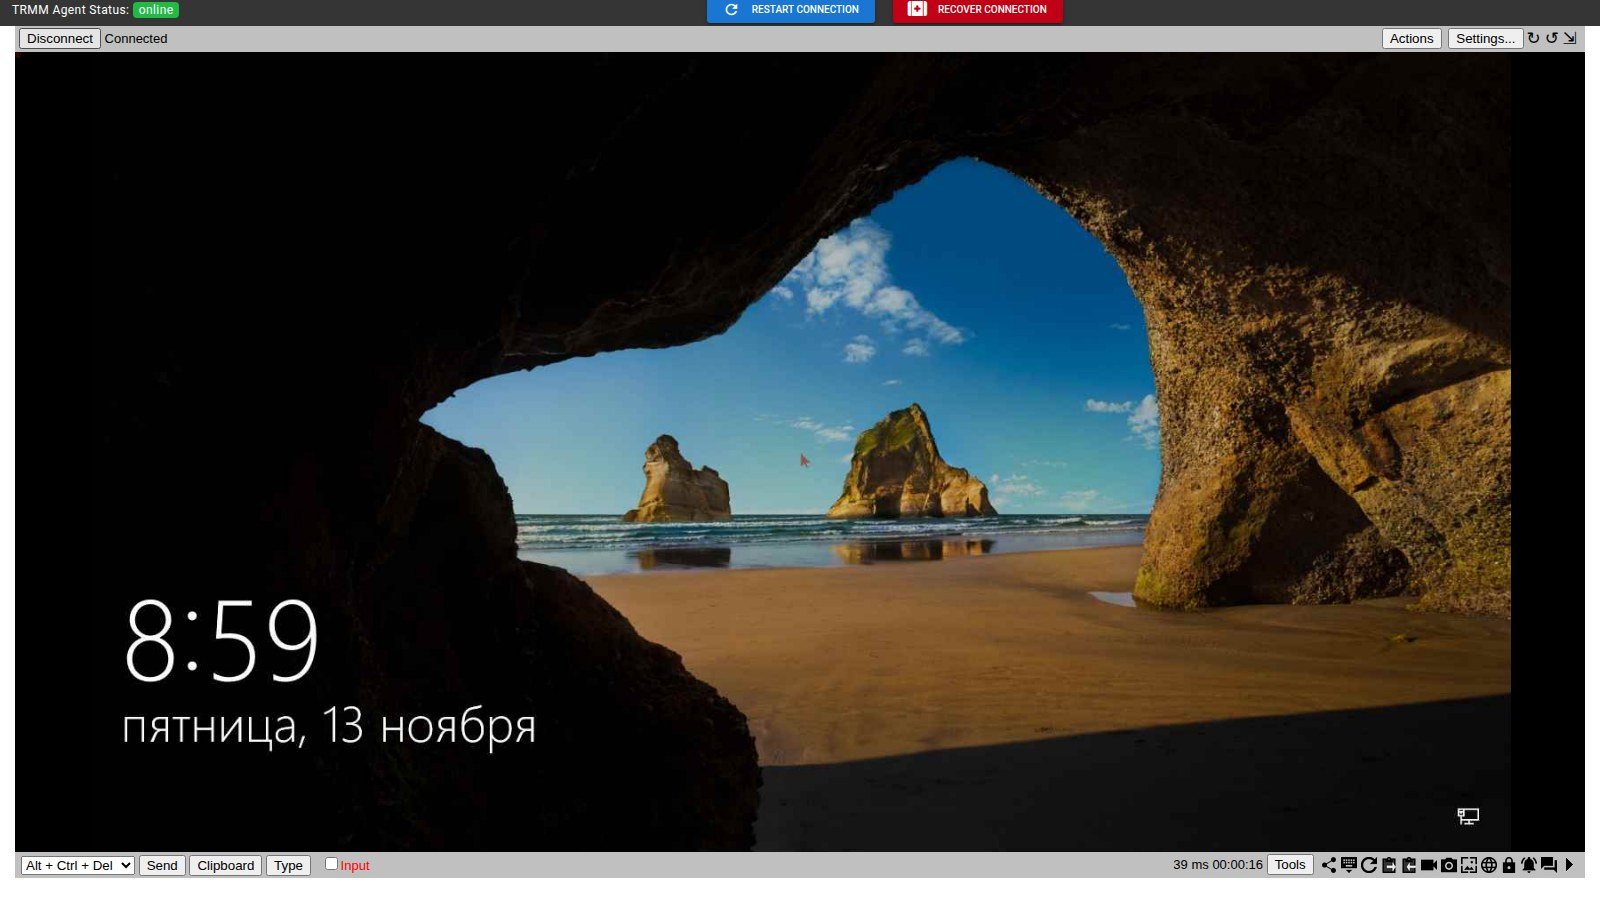
Удалённый стол открывается прямо в браузере за пару секунд. Сотруднику не нужно ничего запускать и ничего диктовать. Работает даже на экране блокировки и в окне UAC, потому что Mesh Agent запущен как системная служба, — можно зайти на зависший компьютер, когда никто не залогинен, и нажать Ctrl+Alt+Del кнопкой. Поддерживаются несколько мониторов и общий буфер обмена, задержка по нашим замерам — 30–60 мс.
Отдельно про согласие пользователя. В MeshCentral есть флаги: уведомлять о подключении, спрашивать разрешение, показывать панель «вас смотрят». Мы настраиваем их по группам так, как решил заказчик. В бюро для офисных ПК подключение идёт без запроса (это прописано в регламенте и сотрудники с ним ознакомлены), а для домашних ноутбуков включено уведомление. Рекомендую закрепить такие правила во внутреннем документе — это вопрос не техники, а доверия и закона.
Чинить в фоне, пока человек работает
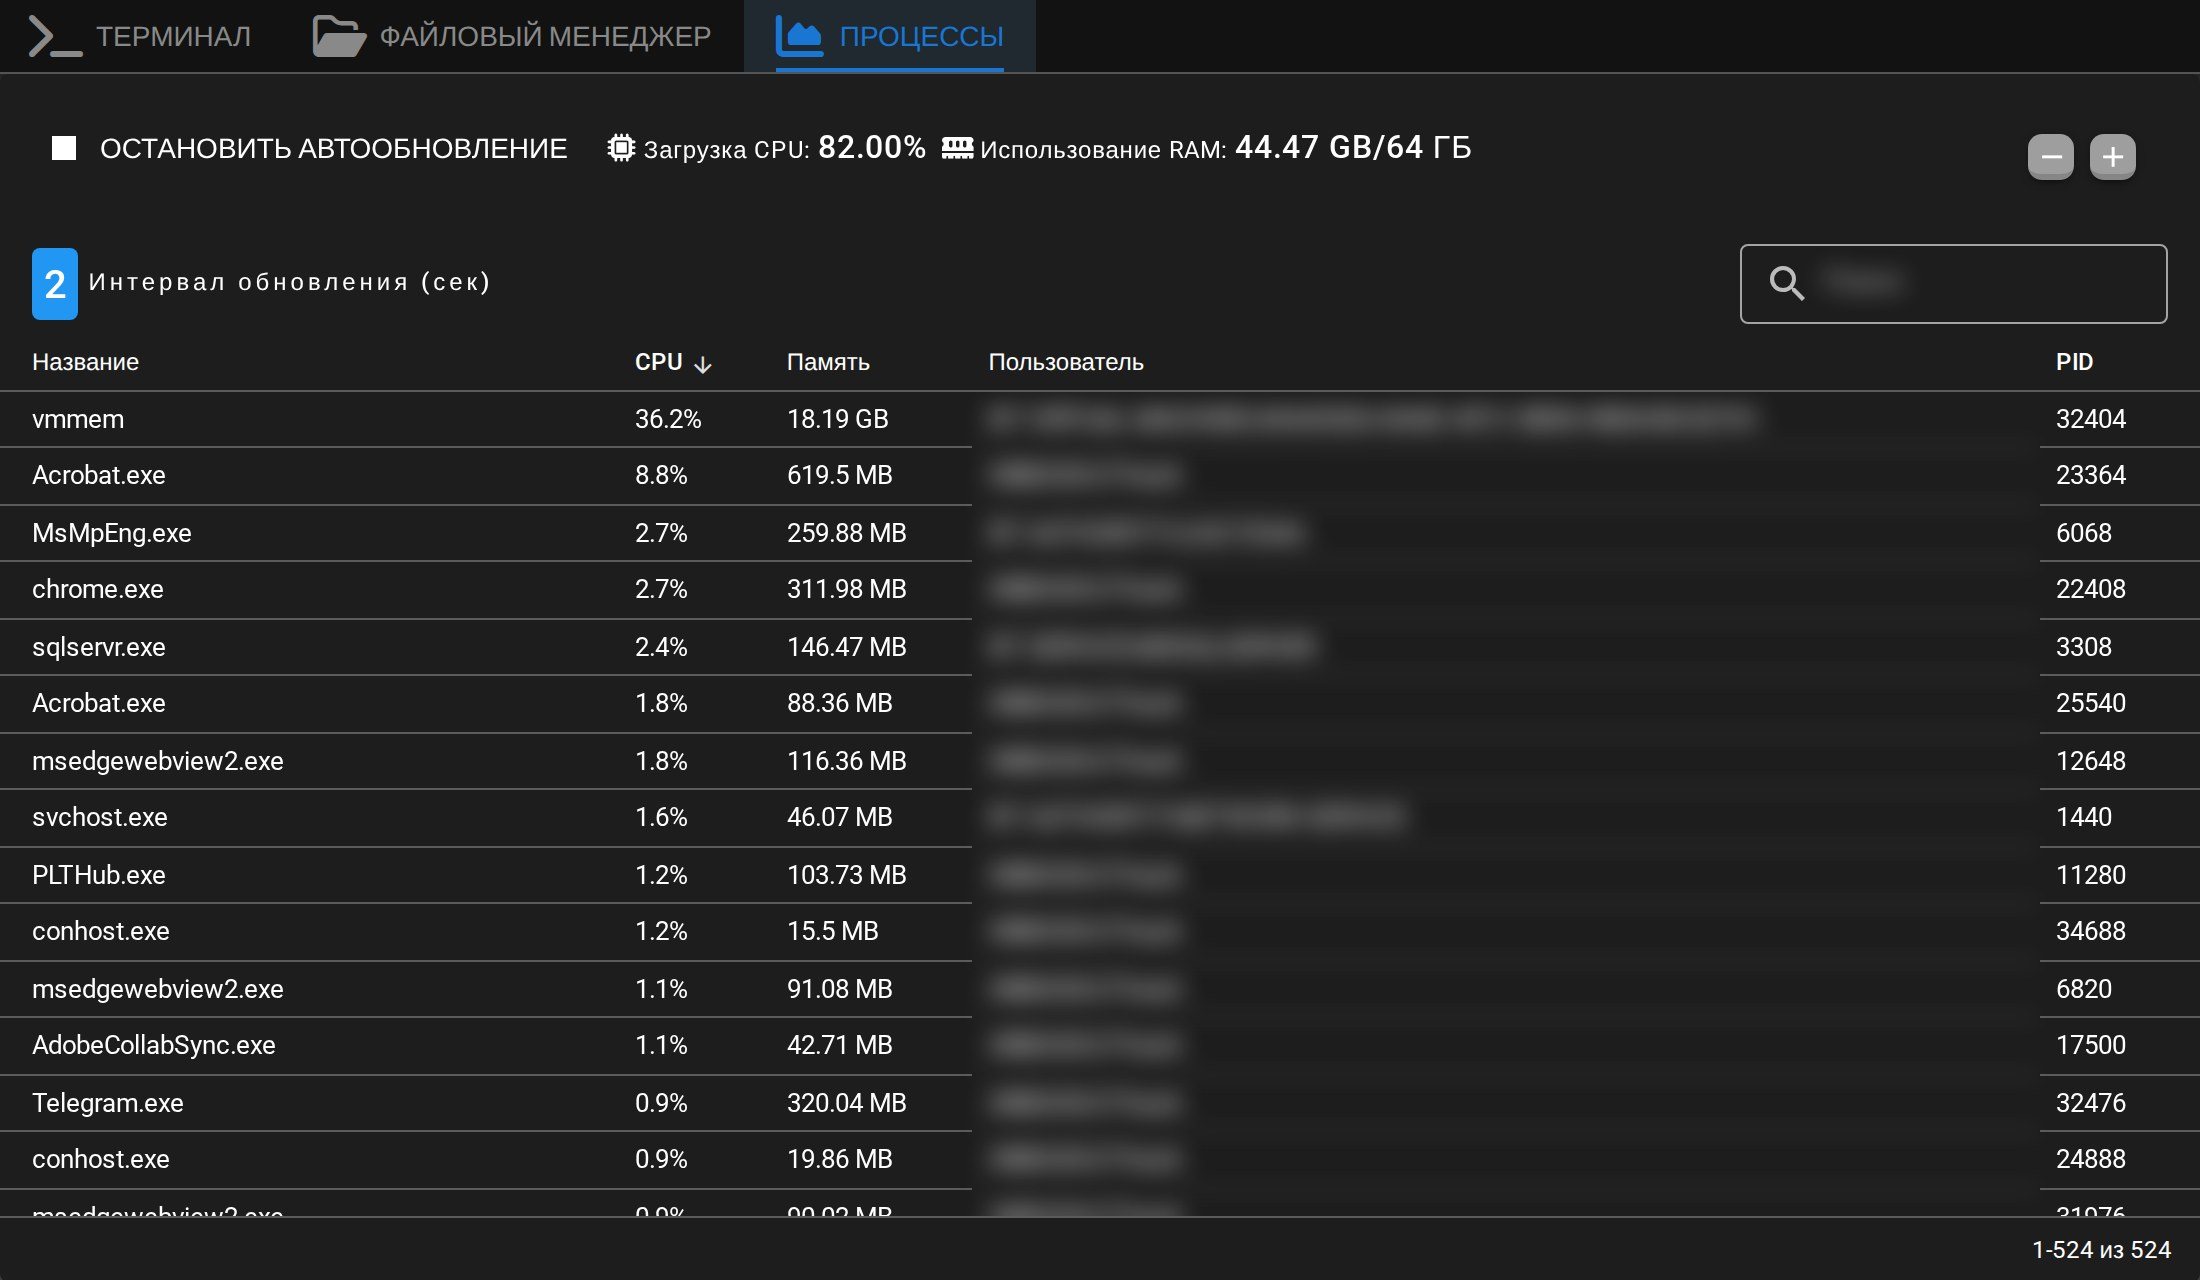
Самая недооценённая возможность — фоновый доступ. Он открывает терминал, файловый менеджер и список процессов компьютера, не трогая экран сотрудника. Инженер «Чертёжной линии» жаловался, что Revit тормозит, — мы в фоне увидели процесс обновления Adobe, который ел память, остановили его и отключили автозапуск. Человек даже не отрывался от чертежа.
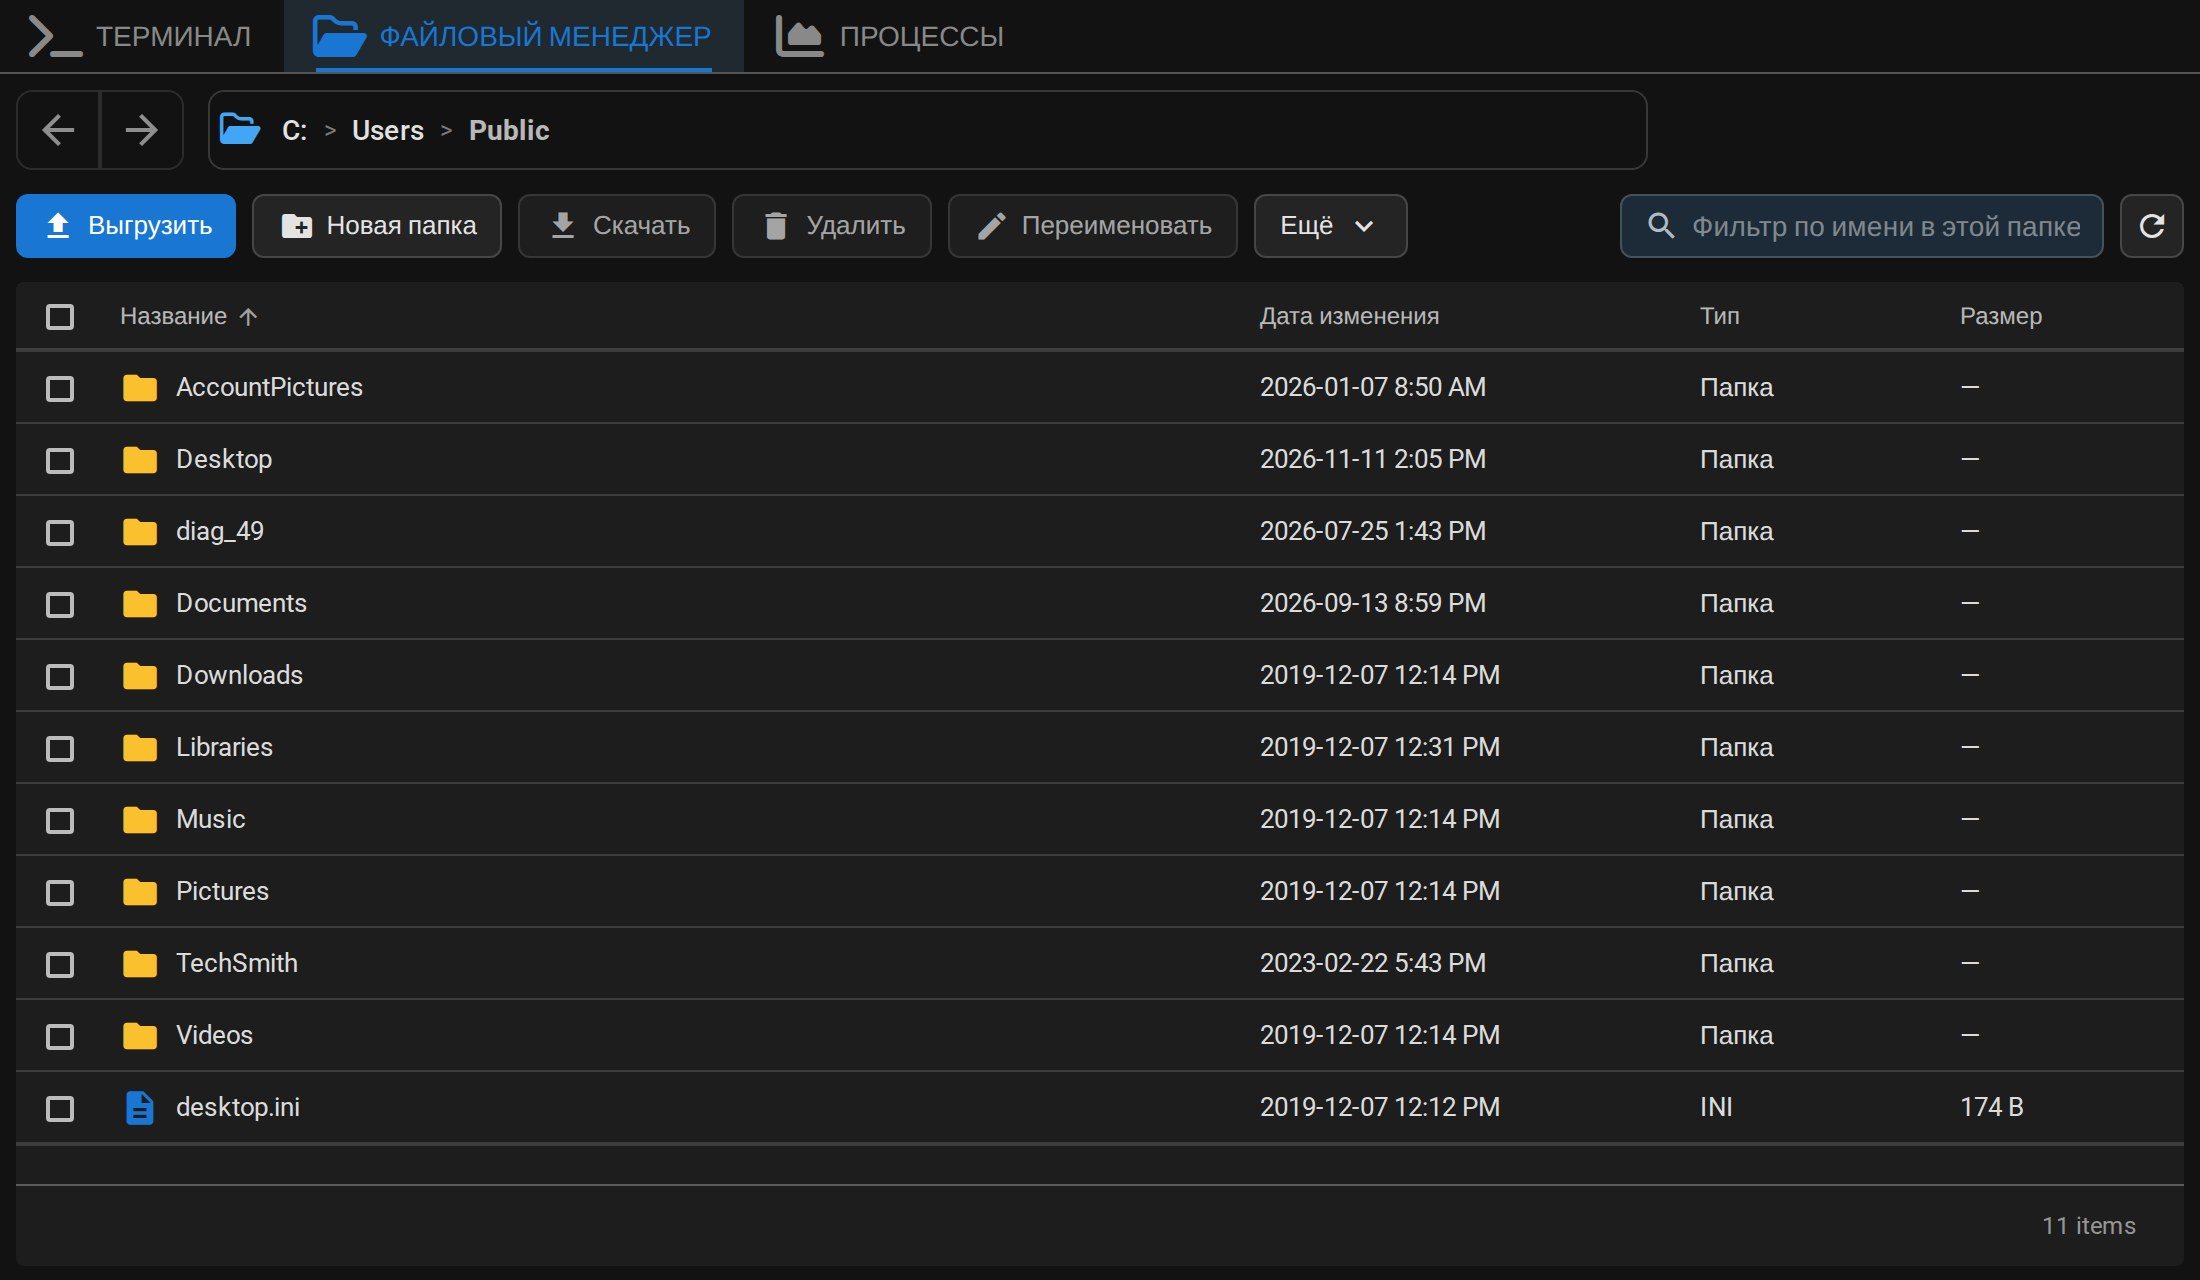
Команды, скрипты и массовые операции
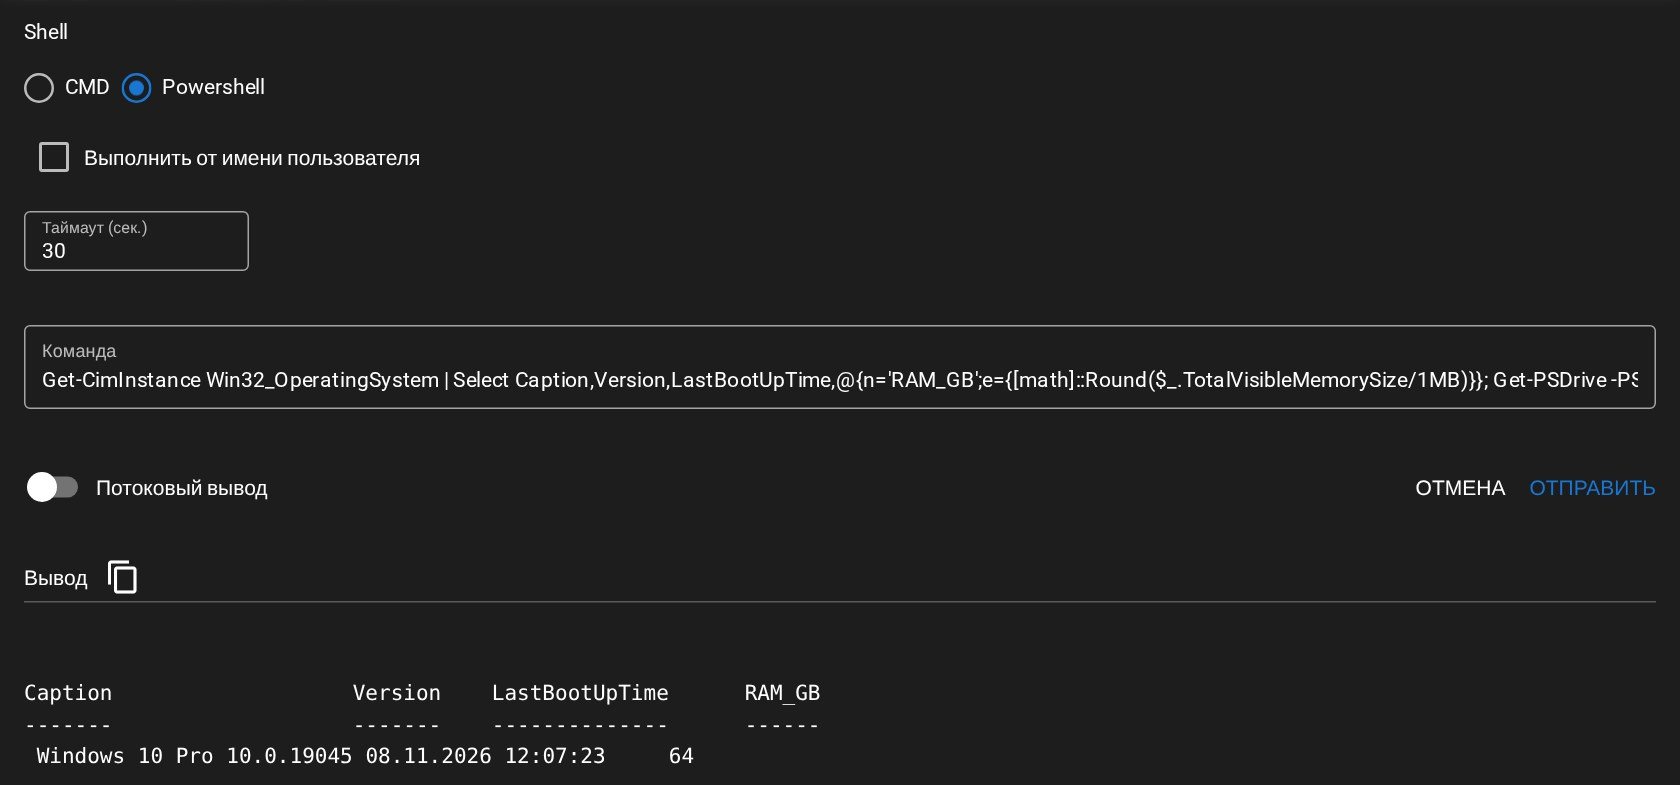
Команда PowerShell или CMD выполняется на компьютере от имени системы (или пользователя) и возвращает результат через секунды. Удобно для диагностики: версия ОС, время последней загрузки, занятое место, состояние службы — без подключения к экрану.
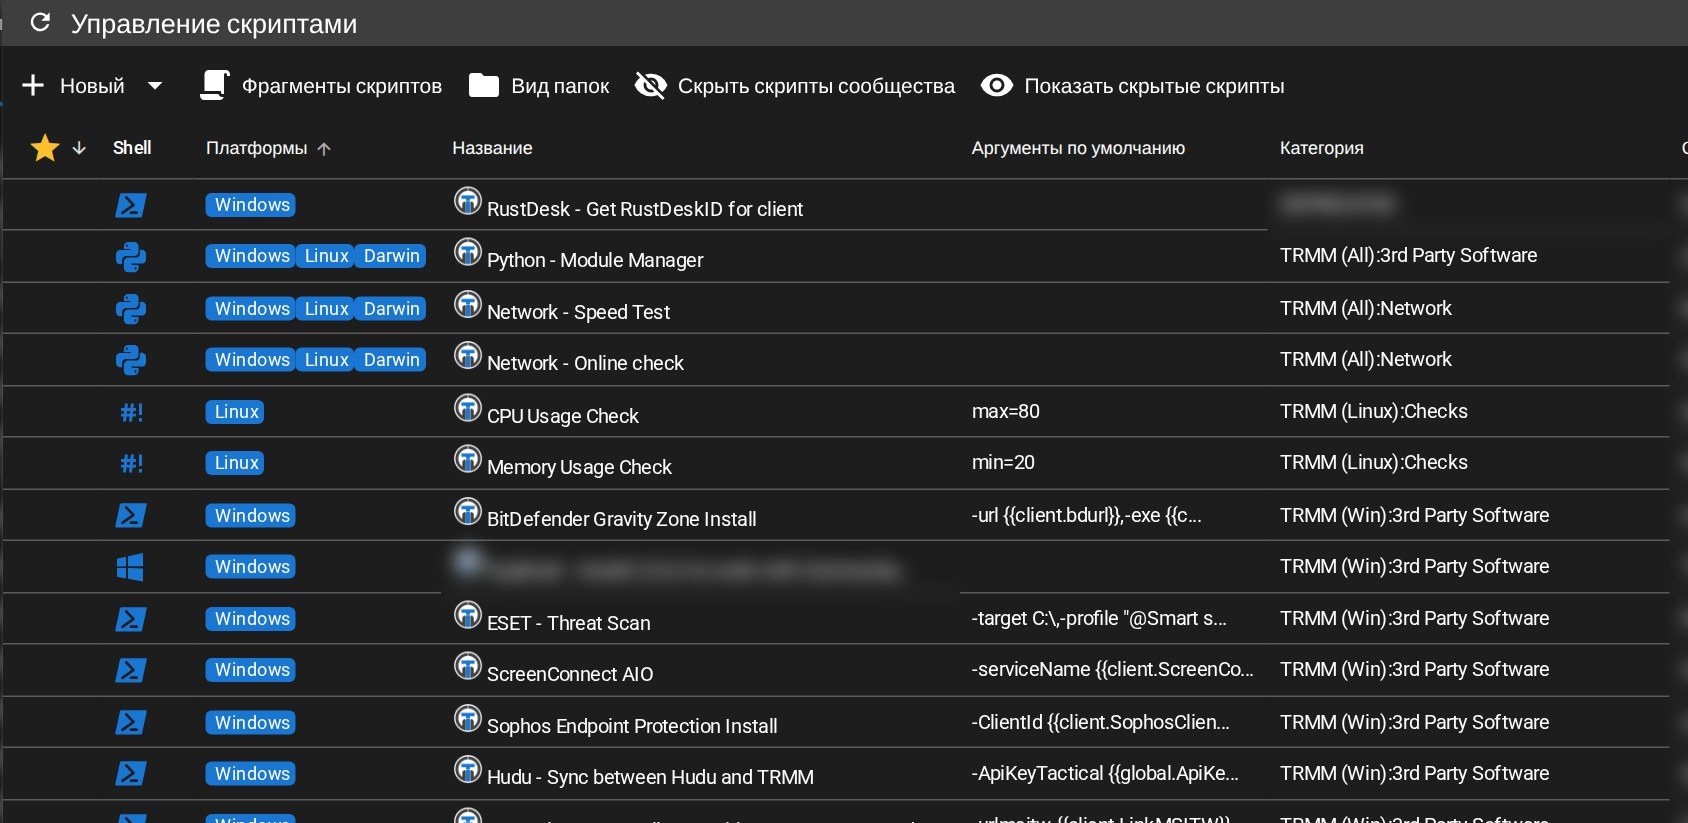
Библиотека скриптов поставляется с сотней с лишним готовых сценариев сообщества: проверки сети, установка и удаление ПО через Chocolatey, диагностика. Свои скрипты компании хранятся там же, с аргументами по умолчанию и таймаутами.
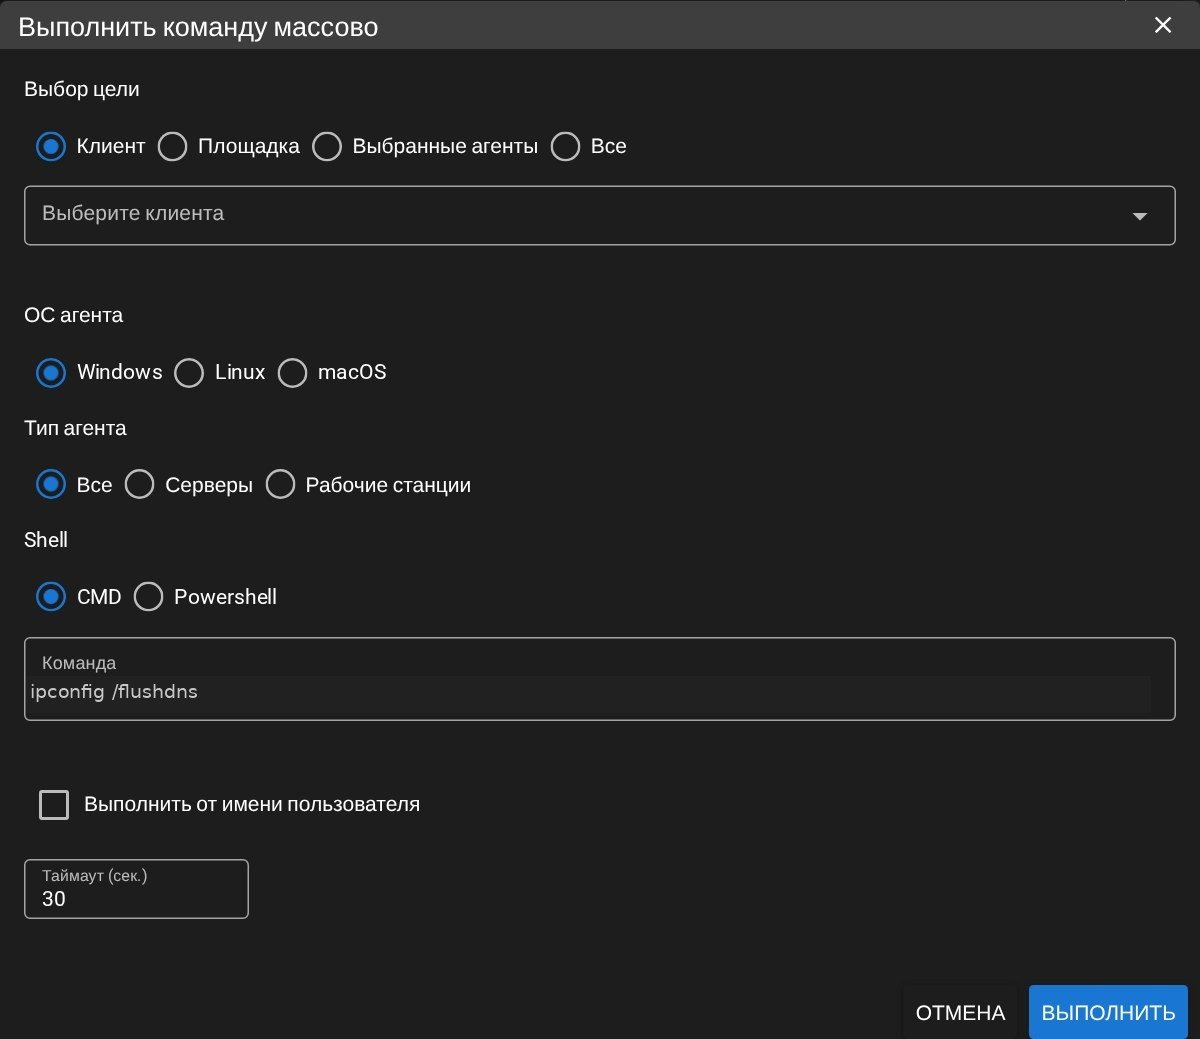
Любую команду, скрипт или установку обновлений можно запустить массово — на компанию, площадку, выбранные машины или весь парк, с фильтром по ОС и типу. В бюро так за десять минут раскатали новый плагин для электронной подписи всем, кто работает с тендерами, а потом одной командой проверили, у кого он реально встал.
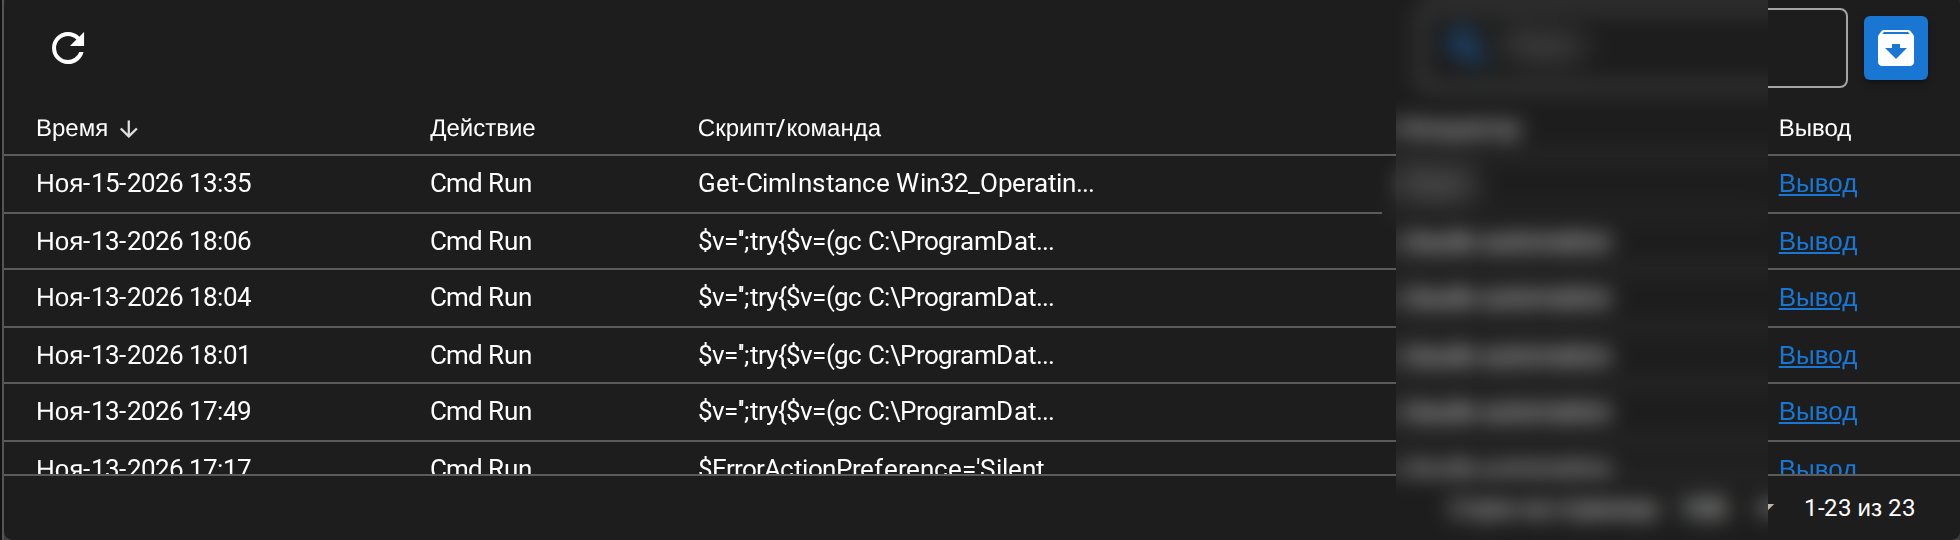
Всё, что выполнялось на компьютере, остаётся во вкладке «История»: время, действие, текст команды, кто запустил и что ответил ПК. Плюс общий журнал аудита по всей системе — кто, когда и куда подключался.
Что происходит, когда сотрудник запускает батник
Для компьютеров без домена — домашних ноутбуков, ПК в маленьких филиалах — мы выдаём персональный батник. Сотрудник получает ссылку, скачивает файл и запускает двойным щелчком. Дальше всё идёт само:
- Права администратора. Батник сам запрашивает повышение, сотрудник один раз нажимает «Да» в окне UAC.
- Проверка связи. DNS-имя сервера RMM и порт 443. Если провайдер или домашний роутер что-то режет, батник честно скажет об этом, а не повиснет.
- Загрузка с сервера RMM, около 7,7 МБ. Установщик агента (5,3 МБ, вариант x64 или x86 под систему) и пакет надписи на рабочий стол (2,4 МБ). У каждого файла сверяется контрольная сумма SHA-256 — подменённый по дороге файл установлен не будет.
- Исключения в Защитнике Windows для папок и процессов агента, чтобы антивирус не мешал.
- Установка агента — службы Tactical Agent и Mesh Agent. Компьютер сразу попадает в нужную компанию и группу, например «Удалённые (дом)».
- Надпись на рабочем столе и итоговое окно с кодом станции. Журнал установки остаётся в ProgramData.
Повторный запуск безопасен: если наш агент уже стоит, батник его пропустит. Если на компьютере стоит агент чужой RMM — не тронет. На серверах батник ничего не делает и выходит. Ссылка персональная для компании и живёт от недели до месяца; с ней можно только добавить новый компьютер в свою группу — управлять чужими машинами или читать данные нельзя.
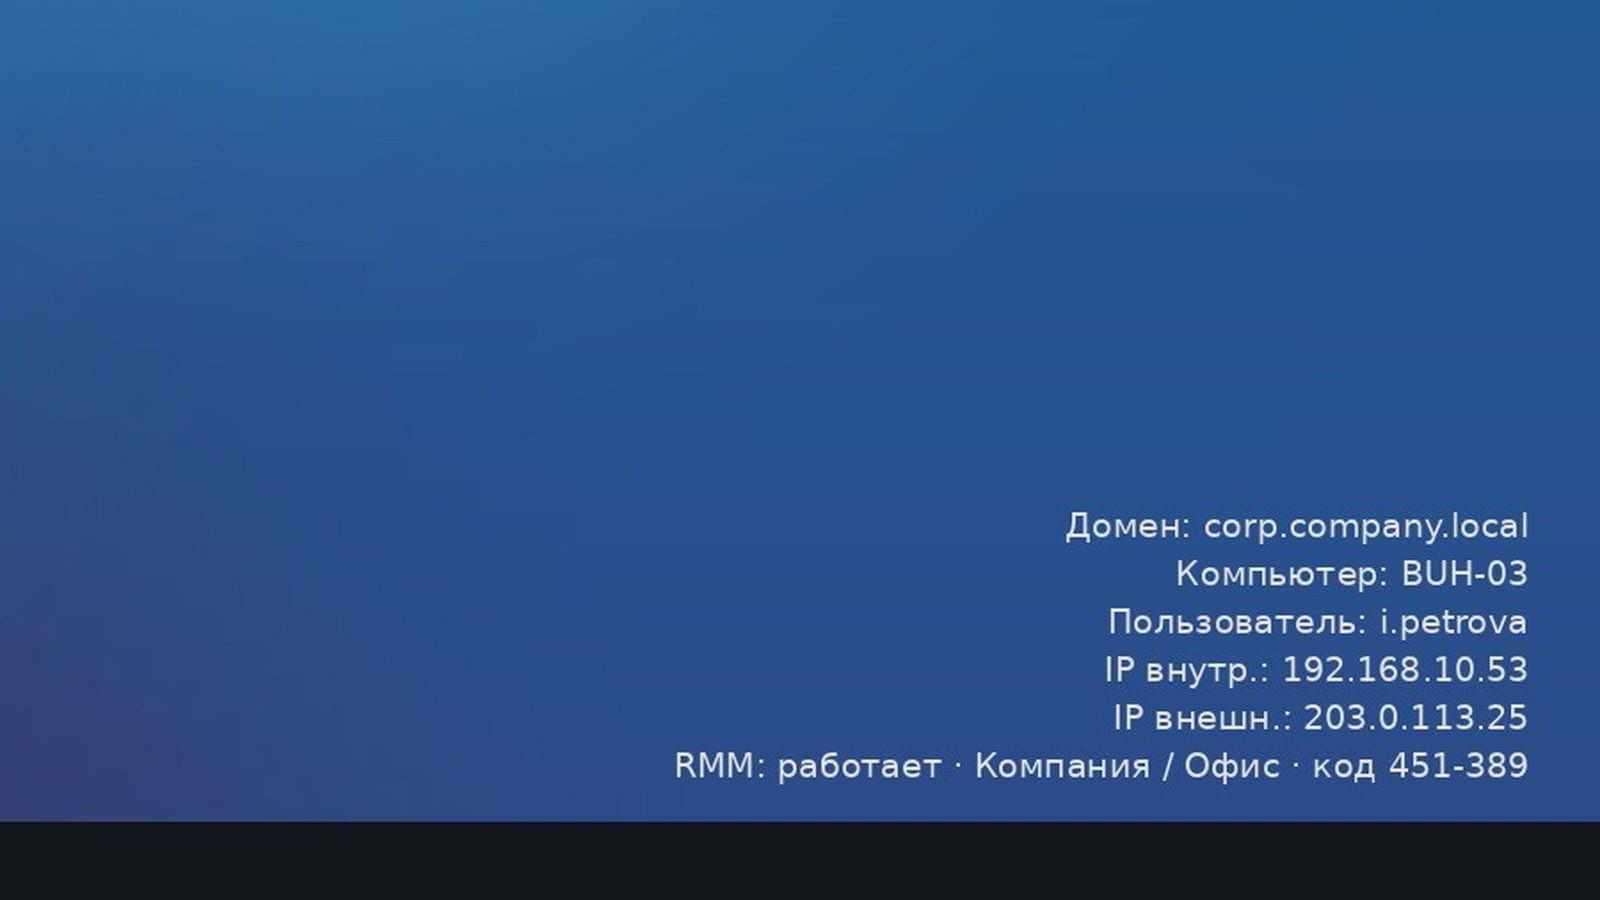
Надпись — шесть строк мелким шрифтом в правом нижнем углу поверх обоев: домен, имя компьютера, пользователь, внутренний и внешний IP, статус RMM и код станции. Обои сотрудника не меняются. Зачем это нужно, понимаешь после первой же заявки: вместо «у меня там что-то сломалось» человек пишет «код 451-389, не печатает» — и инженер сразу открывает нужную машину.
Раскатка групповой политикой на весь домен
В домене батники не нужны. Мы раскатываем агент одной командой со своей стороны, а дальше работает групповая политика. Если тема GPO для вас новая, начните с материала GPO вместо ручной настройки 50 ПК.
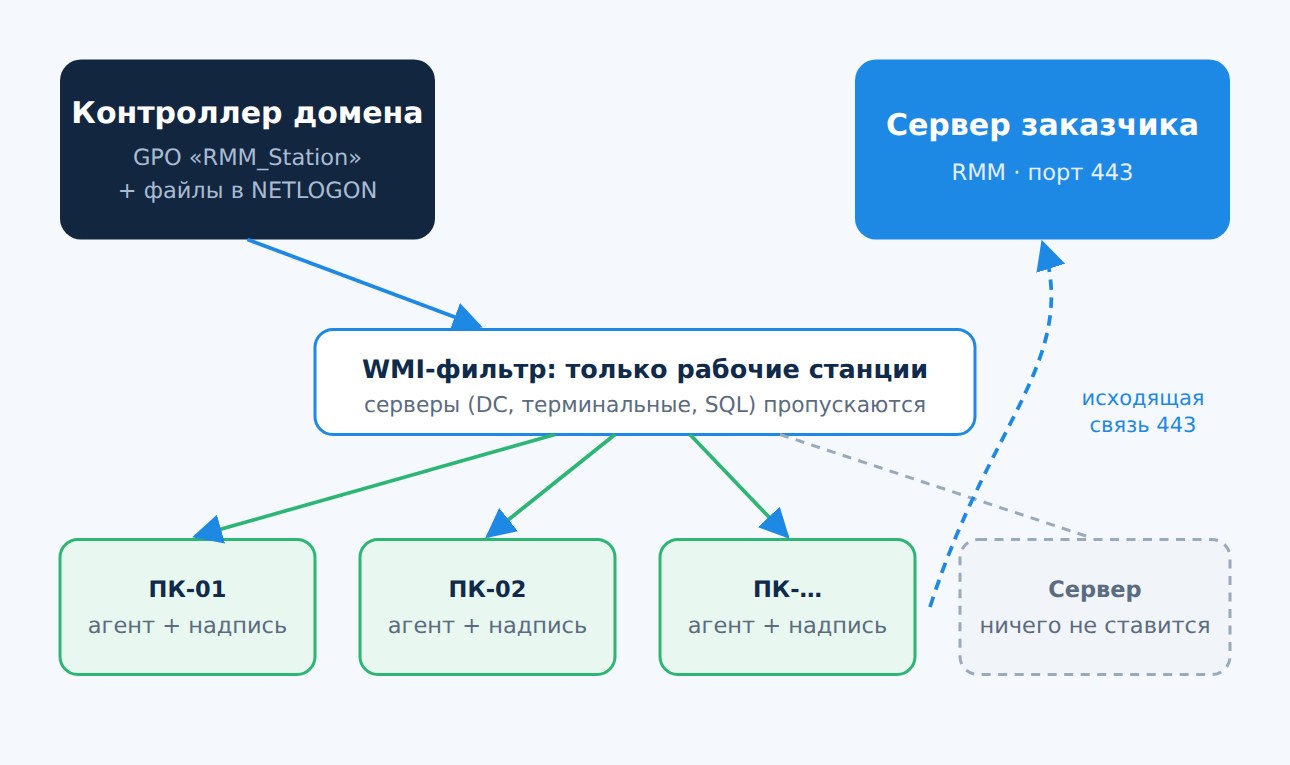
Что делает скрипт развёртывания:
- кладёт в NETLOGON общее ядро установки, установщики агента x64/x86 и пакет надписи — с проверкой SHA-256;
- создаёт GPO с задачей планировщика от имени SYSTEM: она срабатывает при получении политики, при запуске компьютера и раз в сутки, так что новый или переустановленный ПК получает агент сам;
- вешает WMI-фильтр «ProductType = 1» — политика применяется только к рабочим станциям, контроллеры, терминальные и SQL-серверы её не получают;
- сразу ставит агент на все включённые станции, не дожидаясь обновления политик, — до пяти параллельно;
- раскладывает компьютеры по группам по списку (офис, удалённые, склад) и собирает отчёт: включён, агент, надпись, код.
Один реальный нюанс. На части ноутбуков стоял VPN-клиент, который подменял DNS, и имя домена не резолвилось — задача не могла взять файлы из NETLOGON. Поэтому загрузчик в задаче умеет запасной путь: если домен недоступен, берёт то же ядро установки с сервера RMM по HTTPS. Откат тоже предусмотрен — отдельный скрипт отвязывает и удаляет политику и файлы, а при желании снимает агент со станций.
О безопасности токена. Ключ регистрации лежит в аргументах задачи в SYSVOL, его могут прочитать все пользователи домена. Это осознанный компромисс: с ним можно только зарегистрировать новый компьютер в этой компании, но не управлять существующими. Поэтому у каждой компании свой токен, срок жизни — 30 дней, по истечении перевыпускаем.
Ноутбук в кафе доступен так же, как ПК в офисе
Это главный вопрос, который нам задают. Ответ простой: агент сам устанавливает исходящее TLS-соединение к серверу RMM по порту 443 и держит его открытым. Это тот же порт, по которому браузер открывает любой сайт, поэтому ему не мешают NAT, домашний роутер, серый IP и мобильный оператор. Входящих портов на компьютере и роутере сотрудника не открывается ни одного.
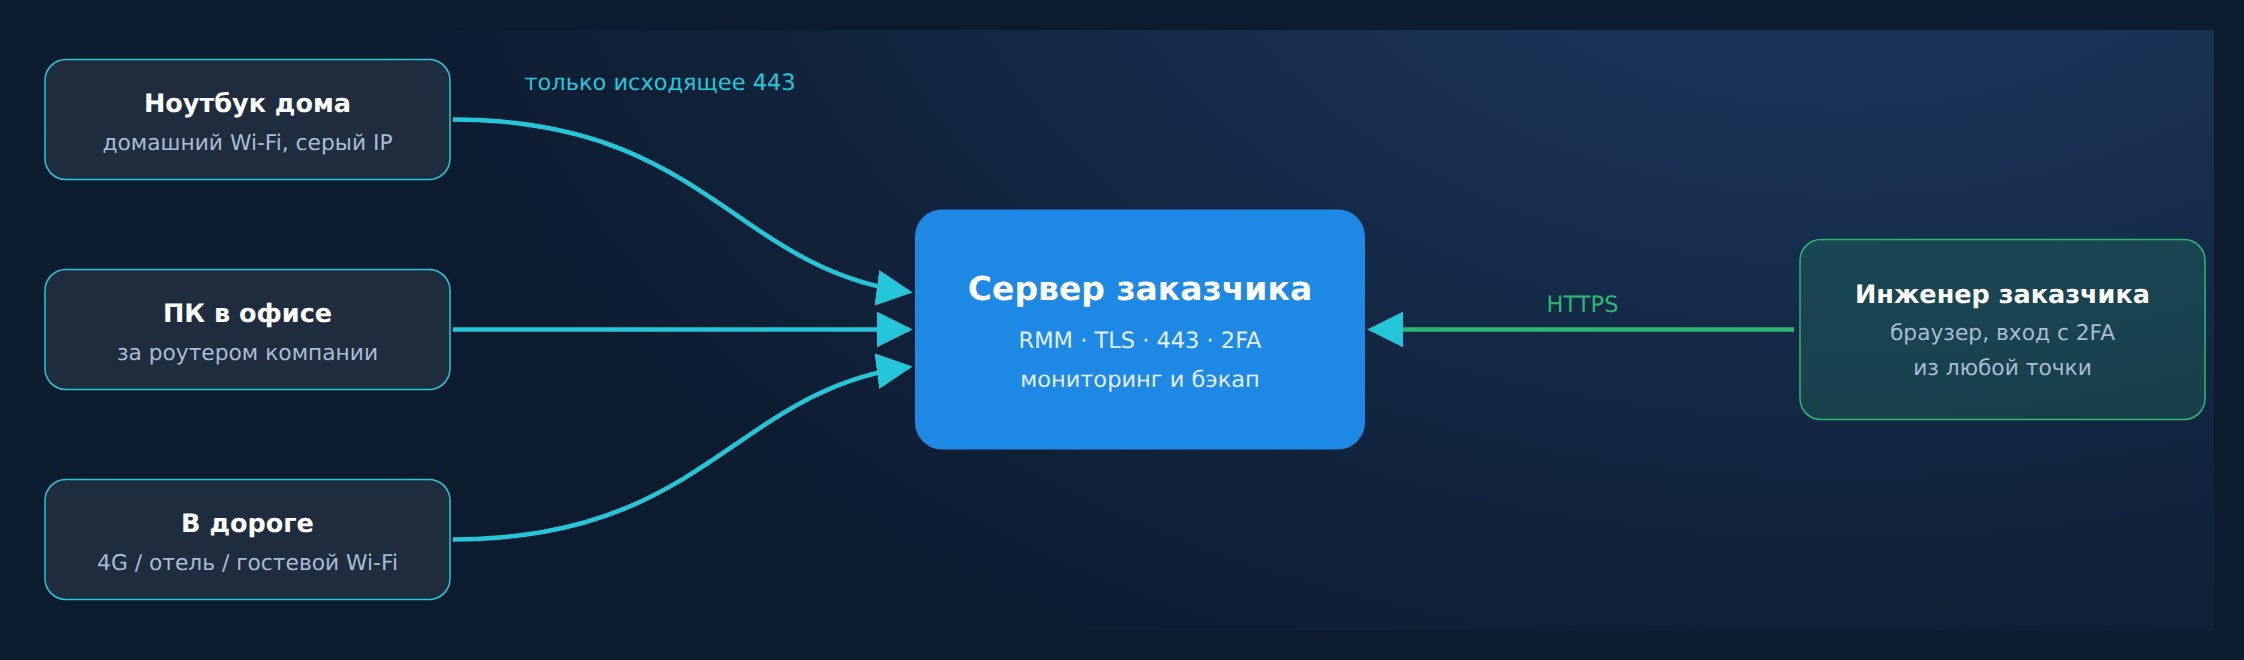
Как только ноутбук появился в интернете, в консоли он становится зелёным: можно подключиться, обновить, выполнить скрипт. Выключенный офисный ПК можно разбудить по сети. А если ноутбук потерялся или сотрудник уволился и не вернул технику, видно, когда и с какого внешнего IP машина выходила на связь, — и при следующем появлении в сети можно заблокировать вход или стереть данные скриптом. Никакого VPN для удалёнки ради поддержки не требуется (для доступа к 1С и файлам он, конечно, остаётся).
Грабли, на которые мы наступили сами
Без них статья была бы рекламой, поэтому честно.
Mesh Agent держит старое соединение. Когда мы переносили сервер на новый адрес, часть агентов Tactical переподключилась, а удалённый стол — нет. Штатный перезапуск службы, вызванный из самого агента, убивает сам себя на полпути. Помогает последовательность «остановить службу — завершить процесс MeshAgent.exe — запустить службу», и проверять нужно по реальным TCP-соединениям процесса, а не по зелёному статусу в базе.
DNS-кэш. TTL записи у регистратора был два часа, и станции ещё два часа ходили на старый IP. Менять адрес сервера — только заранее, с запасом, и не забыть почистить кэш на DNS-сервере офиса.
Антивирусы. Kaspersky у одного из клиентов отнёс tacticalrmm.exe к классу «not-a-virus: RemoteAdmin» и удалил. Это нормальная реакция на легальную утилиту удалённого администрирования — нужны исключения в политике антивируса до раскатки.
Повторная установка поверх. Запуск установщика агента второй раз с другими параметрами может испортить адрес API в настройках агента, и в логе появится «NATS not connected». Поэтому наш батник сначала проверяет, стоит ли агент, и не переустанавливает его без нужды.
Во что это обходится и как мы внедряем
Программная часть бесплатная — Tactical RMM и MeshCentral open source. Нужна виртуальная машина: для парка до сотни компьютеров хватает 2–4 vCPU, 4–8 ГБ памяти и 50 ГБ диска. Остальное — работа: развернуть, защитить, настроить группы и политики, раскатать агенты, обучить инженеров. Внедрение под ключ — от 15 000 ₽, итоговая сумма зависит от числа компьютеров, наличия домена и того, нужен ли мониторинг с оповещениями. У нас в одной консоли сейчас 77 компьютеров и серверов 29 компаний, и эту же схему мы ставим заказчикам на их собственный сервер.
- Сервер. Разворачиваем RMM на сервере заказчика: сертификат, 2FA, fail2ban, бэкап, мониторинг доступности.
- Группы и политики. Компании и площадки, проверки дисков и служб, окно обновлений, оповещения.
- Установка. Домен — групповой политикой за один заход, без домена — батники по ссылкам.
- Передача. Отчёт по каждому ПК, учётные записи с двухфакторной аутентификацией и инструкция для инженеров заказчика.
«Чертёжная линия» через месяц после запуска сказала главное: заявки стали короче. Не потому что компьютеры перестали ломаться, а потому что половину проблем инженер видит и закрывает раньше, чем кто-то успевает позвонить.
Частые вопросы
Нужен ли VPN, чтобы подключаться к ноутбукам сотрудников дома?
Нет. Агент сам устанавливает исходящее TLS-соединение к серверу RMM по порту 443 и держит его. Ему не мешают NAT, серый IP и мобильный интернет, на роутере сотрудника ничего настраивать не нужно. VPN остаётся только для рабочих задач вроде доступа к 1С и файлам, для поддержки он не требуется.
Увидит ли сотрудник, что к нему подключились?
Зависит от настроек, которые выбирает компания. MeshCentral умеет уведомлять о подключении, запрашивать разрешение или показывать панель сеанса. Мы задаём это по группам: например, для офисных ПК без запроса, для домашних ноутбуков с уведомлением. Правила стоит закрепить во внутреннем регламенте и ознакомить с ним сотрудников.
Что именно скачивается при запуске батника и безопасно ли это?
Около 7,7 МБ с сервера RMM: установщик агента (около 5,3 МБ) и пакет надписи на рабочий стол (около 2,4 МБ). У каждого файла сверяется контрольная сумма SHA-256, подменённый файл не установится. Ссылка персональная для компании и ограничена по сроку, с ней можно только добавить новый ПК в свою группу.
Можно ли раскатать агент на весь домен без обхода компьютеров?
Да. Скрипт кладёт файлы в NETLOGON и создаёт групповую политику с задачей от имени системы, а WMI-фильтр пропускает только рабочие станции. Агент ставится сразу на включённые ПК и автоматически на новые: при получении политики, при загрузке и раз в сутки. Есть отчёт по каждому компьютеру и полный откат.
Чем это лучше VNC или TeamViewer?
VNC требует проброса порта или VPN и часто работает без шифрования, TeamViewer и AnyDesk гоняют сеансы через иностранное облако и держатся на кодах, которые сотрудник диктует по телефону. Своя RMM даёт ещё инвентаризацию, обновления, скрипты, массовые операции, мониторинг и журнал действий, а данные остаются на вашем сервере.
Сколько стоит такая система?
Программы бесплатные: Tactical RMM и MeshCentral распространяются как open source. Нужна виртуальная машина на 2–4 vCPU и 4–8 ГБ памяти для парка до сотни компьютеров. Внедрение под ключ — от 15 000 ₽: защита сервера, группы и политики, раскатка агентов и инструкция для инженеров. Точную сумму называем после короткого обследования парка.
Развернём Tactical RMM на вашем сервере под ключ — от 15 000 ₽, раскатаем агенты через GPO или батники и передадим инструкцию вашим инженерам.
Обсудить задачу →
Подпишитесь на рассылку ITfresh
Раз в неделю — практические гайды для руководителя и сисадмина: безопасность, 1С, миграции, резервные копии, лайфхаки из реальных проектов.