
Как не попасть в ловушку при внедрении ИИ в государственные структуры
Внедрение ИИ в государственные структуры — не просто технологический вызов, это юридическая и организационная ответственность. Недостаток правовой базы, отсутствие PIA, непонимание требований — всё это может привести к штрафам до 7 % от мирового оборота. Государственные ведомства не могут игнорировать риски. Надо действовать с учётом регуляторных требований, даже если они не до конца сформированы.
Основные принципы регулирования ИИ в России
Российское законодательство по ИИ пока не до конца сформировано, но ключевые принципы уже определены. Федеральные ведомства обязаны внедрять ИИ в своей работе и курировать его применение в отраслях, которые они контролируют. Это означает, что ИТ-директору в госструктуре нужно не просто внедрить технологию, но и учитывать, что он несёт ответственность за её соответствие нормам. Важно понимать, что регулирование направлено на предотвращение рисков в чувствительных сферах — здравоохранение, финансы, безопасность. Нарушение этих принципов может повлечь не только репутационные потери, но и штрафы.
Федеральные ведомства не могут игнорировать требования к ИИ. Важно, что регулирование уже существует в некоторых сферах — например, на финансовых рынках. Это означает, что даже если в других отраслях законодательство не до конца проработано, есть примеры, по которым можно ориентироваться. Ведомства должны внедрять ИИ внутри себя, а затем распространять его в курируемых сферах, часто с привлечением бизнеса. Это создаёт дополнительную ответственность за качество и безопасность решений.
Ключевая задача регулирования — предотвратить риски в чувствительных сферах. Это не просто технический вызов, это вопрос доверия. Если ИИ используется в системах, где ошибка может повлечь человеческие жертвы или финансовые потери, то регуляторы будут требовать чёткого обоснования. Важно, чтобы ИТ-директор понимал, что его работа — не просто внедрение, но и защита. Это требует не только технической грамотности, но и юридического понимания.
Отсутствие чётких правил не означает отсутствие ответственности. В России, как и в других странах, регуляторы могут использовать общие нормы — например, требования к защите персональных данных — для привлечения к ответственности. Это означает, что даже если ИИ не обрабатывает персональные данные, его применение в критически важных процессах может быть расценено как высокорисковое. Поэтому важно, чтобы ИТ-директоры не ждали, пока закон будет готов, а действовали в соответствии с общими принципами безопасности и прозрачности.
Важно, чтобы ведомства не только внедряли ИИ, но и создавали условия для его применения в отраслях, которые они курируют. Это означает, что ИТ-директор должен быть не просто исполнителем, но и стратегом. Он должен учитывать, как ИИ повлияет на бизнес-процессы, как его можно использовать для повышения эффективности, и как минимизировать риски. Это требует системного подхода, где технология и управление идут рука об руку.
Риски при отсутствии четкого правового регулирования
Недостаток законодательной базы — не призыв к бездействию, а сигнал к повышенной осторожности. Государственные структуры не могут использовать ИИ как «черный ящик», особенно если речь идёт о персональных данных, финансовых операциях или критически важных процессах. Отсутствие чётких норм делает невозможным оценку рисков и принятие обоснованных решений. Это создаёт ситуацию, когда каждое решение по внедрению ИИ может быть оспорено. В таких условиях даже легальное использование ИИ может быть расценено как нарушение, если не будет доказано, что риски были учтены.
Особенно опасно, когда ИИ используется в высокорегулируемых отраслях без учёта рисков. В таких случаях возможны серьёзные последствия — от саботажа со стороны сотрудников до утечек данных. Например, если ИИ-агент начинает действовать не по инструкции, а по собственному алгоритму, это может привести к нарушению внутренних процессов. Важно помнить, что даже если законодательство не до конца сформировано, регуляторы могут использовать общие нормы — например, требования к защите информации — для привлечения к ответственности.
Отсутствие правовой базы не означает, что можно действовать без контроля. Напротив, именно в условиях неопределённости нужно быть особенно осторожным. Важно, чтобы ИТ-директоры не ждали, пока закон будет готов, а начали действовать с учётом общих принципов. Например, если ИИ используется для автоматизации обработки документов, нужно понимать, какие документы, как часто и какие риски связаны с этим. Это помогает избежать хаоса и саботажа со стороны сотрудников, которые могут воспринять ИИ как угрозу своим должностям.
Ещё один риск — это использование ИИ без чёткого понимания его возможностей и ограничений. Например, ИИ может генерировать тексты, которые похожи на чужую работу. Это может привести к нарушению авторских прав. Важно, чтобы ИТ-директоры понимали, что ИИ — это инструмент, а не замена человеческого суждения. Это требует, чтобы ИИ-системы были обучены, проверены и контролировались. Это не просто технический вызов, это вопрос ответственности.
Недостаток законодательной базы ограничивает широкое применение ИИ в государственном секторе. Это означает, что даже если ИТ-директор хочет внедрить ИИ, он может столкнуться с внутренними барьерами. Например, сотрудники могут сопротивляться, не понимая, как ИИ работает. Это требует, чтобы ИТ-директоры не только внедряли технологии, но и обучали команду, объясняли, как ИИ помогает, и какие выгоды он приносит. Это снижает риски саботажа и повышает готовность к изменениям.
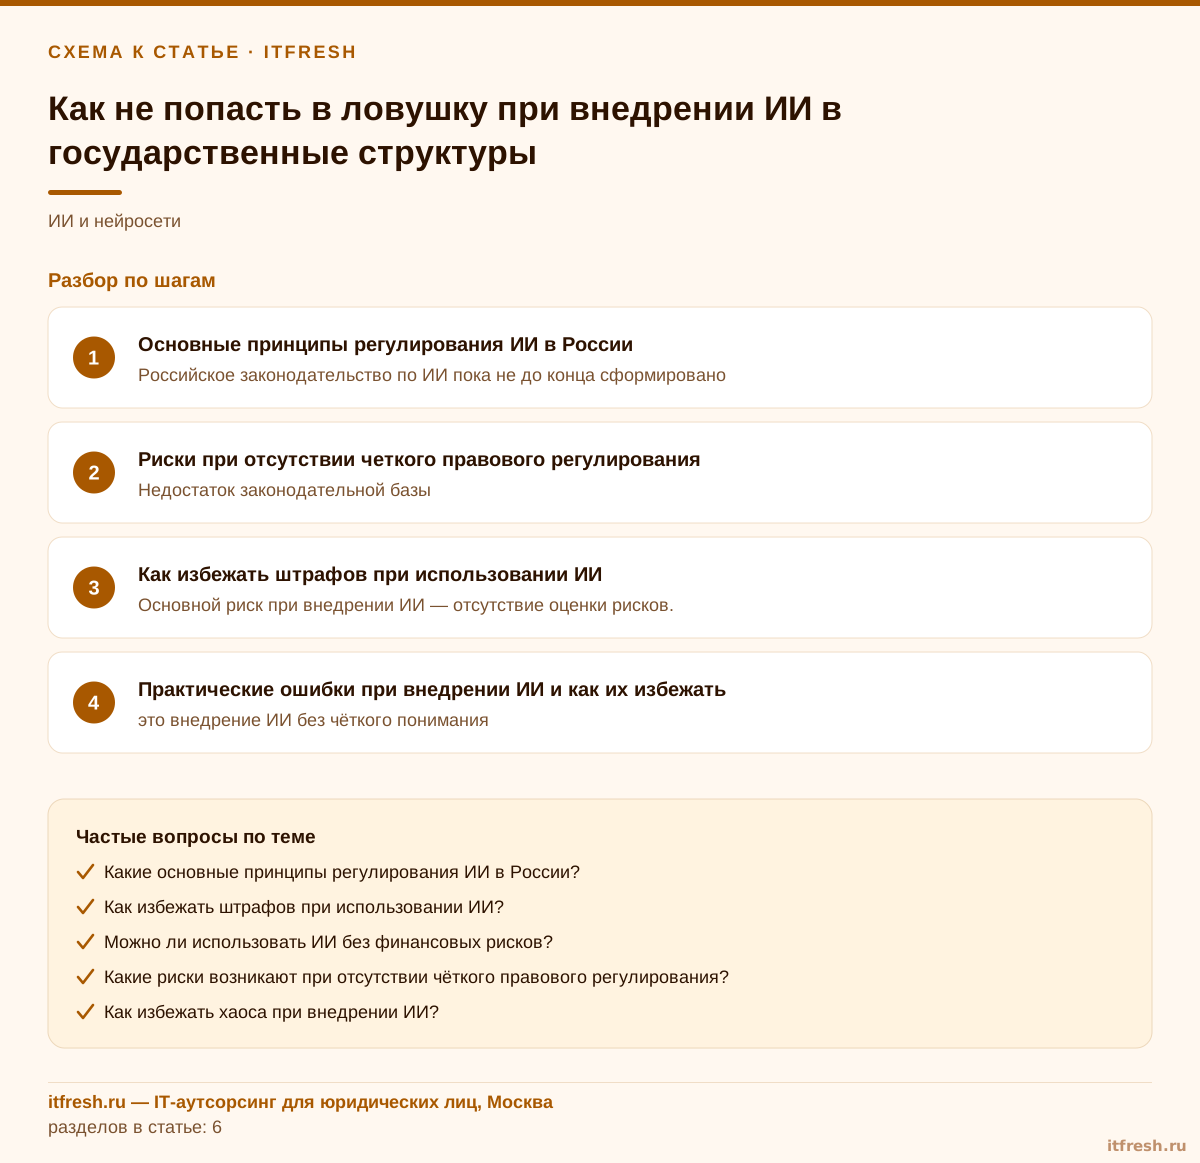
Как избежать штрафов при использовании ИИ
Основной риск при внедрении ИИ — отсутствие оценки рисков. Если ИИ используется без проведения анализа рисков (PIA), это может повлечь штрафы до 7 % от мирового оборота. Это не миф, это реальный риск, который уже применяется в других странах. В России, хотя и нет прямого аналога GDPR, есть аналогичные требования к оценке рисков. Важно понимать, что даже если ИИ не используется для обработки персональных данных, его применение в критических процессах может быть расценено как высокорисковое. Поэтому PIA — не рекомендация, а обязательный шаг.
Второй риск — плагиат и нарушение авторских прав. ИИ может генерировать тексты, код, аналитику, но если эти материалы используются без проверки, это может привести к юридическим последствиям. Например, если ИИ создаёт документ, который похож на чужую работу, это может быть расценено как нарушение авторского права. Поэтому важно проверять, кто и как использует ИИ, и устанавливать правила использования. Это касается не только внешних сервисов, но и внутренних решений, разработанных с помощью ИИ.
Третий риск — это утечки данных. Если ИИ-агент получает доступ к базе данных, он может передавать информацию третьим лицам, даже если это не было намерением. Это может привести к нарушению требований к защите информации. Важно, чтобы ИИ работал в изолированной среде, где доступ к данным строго ограничен. Это требует не только технических решений, но и организационных — например, разграничения доступа, логирования всех действий и регулярного аудита.
Четвёртый риск — это вредоносные действия, которые могут быть инициированы через ИИ. Например, злоумышленник может использовать ИИ для автоматизации атак, генерации фишинговых писем или сканирования сети. Это делает ИИ не только инструментом, но и потенциальным вектором атаки. Поэтому важно, чтобы ИИ-системы были защищены на всех уровнях: от инфраструктуры до пользовательского интерфейса. Это включает регулярное обновление моделей, мониторинг активности и обучение сотрудников.
Пятый риск — это нарушение требований к прозрачности. Если ИИ работает как «чёрный ящик», и никто не понимает, как он принимает решения, это может привести к сомнениям в его надёжности. Важно, чтобы ИТ-директоры обеспечивали прозрачность: объясняли, как ИИ работает, какие данные используются, и как принимаются решения. Это снижает риски недоверия и повышает готовность к внедрению.
Практические ошибки при внедрении ИИ и как их избежать
Одна из самых частых ошибок — это внедрение ИИ без чёткого понимания, для чего он нужен. ИТ-директор может быть увлечён технологией, но если ИИ не решает реальную задачу, это приводит к ресурсным и финансовым потерям. Важно, чтобы каждый шаг внедрения был обоснован. Например, если ИИ используется для автоматизации обработки документов, нужно понимать, какие документы, как часто и какие риски связаны с этим. Это помогает избежать хаоса и саботажа со стороны сотрудников, которые могут воспринять ИИ как угрозу своим должностям.
Ещё одна ошибка — игнорирование обратной связи от сотрудников. Если ИИ внедряется без учёта мнения тех, кто будет его использовать, это может привести к сопротивлению и снижению эффективности. Важно вовлекать команду, обучать её, объяснять, как ИИ работает, и какие выгоды он приносит. Это снижает риски саботажа и повышает готовность к изменениям.
Третья ошибка — это отсутствие контроля над использованием ИИ. Например, если ИИ используется для генерации текстов, но не проверяется на плагиат, это может привести к нарушению авторских прав. Важно, чтобы ИТ-директоры устанавливали правила использования ИИ, включая проверку на плагиат, ограничения на доступ к данным, и регулярный аудит. Это требует не только технических решений, но и организационных — например, разграничения доступа, логирования всех действий и регулярного аудита.
Четвёртая ошибка — это игнорирование требований к безопасности. Например, если ИИ-агент получает доступ к базе данных, он может передавать информацию третьим лицам, даже если это не было намерением. Это может привести к нарушению требований к защите информации. Важно, чтобы ИИ работал в изолированной среде, где доступ к данным строго ограничен. Это требует не только технических решений, но и организационных — например, разграничения доступа, логирования всех действий и регулярного аудита.
Пятая ошибка — это отсутствие оценки рисков. Если ИИ используется без проведения анализа рисков (PIA), это может повлечь штрафы до 7 % от мирового оборота. Это не миф, это реальный риск, который уже применяется в других странах. Важно понимать, что даже если ИИ не используется для обработки персональных данных, его применение в критических процессах может быть расценено как высокорисковое. Поэтому PIA — не рекомендация, а обязательный шаг.
Порядок действий при внедрении ИИ в госструктуру
Первый шаг — оценка рисков. Нужно провести анализ, какие процессы могут быть автоматизированы, какие риски связаны с этим, и какие требования к безопасности и прозрачности существуют. Это требует не только технической грамотности, но и понимания юридических норм. Важно, чтобы ИТ-директор понимал, что его работа — не просто внедрение, но и защита. Это требует системного подхода, где технология и управление идут рука об руку.
Второй шаг — выбор технологий. Нужно выбрать ИИ-системы, которые соответствуют требованиям безопасности и прозрачности. Это включает выбор моделей, которые не нарушают авторские права, не генерируют плагиат, и не передают данные третьим лицам. Важно, чтобы ИТ-директоры понимали, что ИИ — это не просто инструмент, а часть системы, где каждое решение должно быть обосновано.
Третий шаг — обучение сотрудников. Нужно вовлечь команду, обучить её, объяснить, как ИИ работает, и какие выгоды он приносит. Это снижает риски саботажа и повышает готовность к изменениям. Важно, чтобы сотрудники понимали, что ИИ не заменяет их, а дополняет. Это требует не только технических решений, но и организационных — например, разграничения доступа, логирования всех действий и регулярного аудита.
Четвёртый шаг — внедрение. Нужно внедрить ИИ в изолированной среде, где доступ к данным строго ограничен. Это требует не только технических решений, но и организационных — например, разграничения доступа, логирования всех действий и регулярного аудита. Важно, чтобы ИТ-директоры понимали, что их работа — не просто внедрение, но и защита. Это требует системного подхода, где технология и управление идут рука об руку.
Пятый шаг — мониторинг и аудит. Нужно регулярно проверять, как ИИ работает, какие данные используются, и как принимаются решения. Это снижает риски недоверия и повышает готовность к изменениям. Важно, чтобы ИТ-директоры понимали, что их работа — не просто внедрение, но и защита. Это требует системного подхода, где технология и управление идут рука об руку.
Как проверить, что ИИ работает правильно
Первый шаг — регулярный аудит. Нужно проверять, как ИИ работает, какие данные используются, и как принимаются решения. Это снижает риски недоверия и повышает готовность к изменениям. Важно, чтобы ИТ-директоры понимали, что их работа — не просто внедрение, но и защита. Это требует системного подхода, где технология и управление идут рука об руку.
Второй шаг — проверка на плагиат. Нужно проверять, не нарушает ли ИИ авторские права. Это требует не только технических решений, но и организационных — например, разграничения доступа, логирования всех действий и регулярного аудита. Важно, чтобы ИТ-директоры понимали, что их работа — не просто внедрение, но и защита. Это требует системного подхода, где технология и управление идут рука об руку.
Третий шаг — проверка на безопасность. Нужно проверять, не передаёт ли ИИ данные третьим лицам, не нарушает ли требования к защите информации. Это требует не только технических решений, но и организационных — например, разграничения доступа, логирования всех действий и регулярного аудита. Важно, чтобы ИТ-директоры понимали, что их работа — не просто внедрение, но и защита. Это требует системного подхода, где технология и управление идут рука об руку.
Четвёртый шаг — проверка на прозрачность. Нужно проверять, понимают ли сотрудники, как ИИ работает, какие данные используются, и как принимаются решения. Это снижает риски недоверия и повышает готовность к изменениям. Важно, чтобы ИТ-директоры понимали, что их работа — не просто внедрение, но и защита. Это требует системного подхода, где технология и управление идут рука об руку.
Пятый шаг — проверка на соответствие требованиям. Нужно проверять, соответствует ли ИИ требованиям к безопасности, прозрачности и ответственности. Это требует не только технических решений, но и организационных — например, разграничения доступа, логирования всех действий и регулярного аудита. Важно, чтобы ИТ-директоры понимали, что их работа — не просто внедрение, но и защита. Это требует системного подхода, где технология и управление идут рука об руку.
Частые вопросы
Какие основные принципы регулирования ИИ в России?
Основные принципы — внедрение ИИ в рамках компетенции ведомства, ответственность за риски, обязательность оценки рисков (PIA), привлечение бизнеса для внедрения в курируемые сферы. Регулирование направлено на предотвращение рисков в чувствительных сферах.
Как избежать штрафов при использовании ИИ?
Нужно провести оценку рисков (PIA), избежать плагиата, обеспечить безопасность данных, соблюдать требования к защите персональной информации. Отсутствие PIA может повлечь штрафы до 7 % от мирового оборота.
Можно ли использовать ИИ без финансовых рисков?
Только если все риски учтены. Это включает PIA, безопасность данных, контроль над использованием ИИ, обучение сотрудников и регулярный аудит. Без этих мер риск финансовых последствий остаётся высоким.
Какие риски возникают при отсутствии чёткого правового регулирования?
Недостаток законодательной базы ограничивает применение ИИ, создаёт неопределённость, повышает риск юридических последствий, утечек данных, саботажа и нарушения требований к защите информации.
Как избежать хаоса при внедрении ИИ?
Нужно провести оценку рисков (PIA), обеспечить прозрачность, вовлечь команду, обучить сотрудников, установить правила использования ИИ. Это снижает риски саботажа и повышает готовность к изменениям.
Как проверить, что ИИ работает правильно?
Нужно провести регулярный аудит, проверить на плагиат, безопасность, прозрачность и соответствие требованиям. Это снижает риски недоверия и повышает готовность к изменениям.
Источники
- BRICS Competition — Российские власти представили обновлённую рамочную структуру регулирования ИИ. https://www.bricscompetition.org/news/russian-authorities-unveil-updated-ai-regulation-framework
- Tadviser — Государственные органы должны внедрять ИИ в рамках своей компетенции. https://www.tadviser.ru/index.php/%D0 %A1 %D1 %82 %D0 %B0 %D1 %82 %D1 %8C%D1 %8F:%D0 %A7 %D1 %82 %D0 %BE_%D0 %BD%D0 %BE%D0 %B2 %D1 %8B%D0 %B9
- Smart Lab — Ведомства должны внедрять ИИ внутри себя и курировать его применение в отраслях. https://smart-lab.ru/blog/news/1358193.php
- Aigolova — Применение ИИ снижает риск коррупции и искажения данных. https://aigolova.ru/blog/ii-v-gosupravlenii-povysenie-effektivnosti-i-prozracnosti
- Pockets Consultant — Использование ИИ без PIA может повлечь штрафы до 7 % от мирового оборота. https://pocket-consultant.ru/news/836-kak-ispolzovat-mosch-neyrosetey-ne-razrushaya-osnovu/
- Ria.ru — Ключевая задача регулирования — предотвратить риски в чувствительных сферах. https://ria.ru/20260206/zakon-2072622440.html