
550 5.7.1 от Яндекса и Gmail: как найти причину отказа
Ошибка 550 5.7.1 означает постоянный отказ по правилам безопасности или доставки. Это ещё не доказательство плохой репутации: причину уточняет полный ответ сервера. Я покажу, как отличить отказ от попадания в спам, проверить отправителя и восстановить рабочий маршрут на условном примере сети «Ритм-Сервис».
Что именно означает 550 5.7.1
Я разделяю в ответе сервера две вещи. 550 — основной код SMTP: запрошенное действие не выполнено, отказ постоянный. В RFC 5321 среди его причин названы недоступный ящик, отсутствие доступа и отклонение по политике. Расширенный код 5.7.1 описан отдельно, в RFC 3463: доставка не разрешена, сообщение отклонено. Он относится к правилам безопасности и допуска отправителя. Поэтому я не перевожу любую такую строку как «ваш IP в чёрном списке». Сначала выясняю, какое правило сработало и кто его применил. При настройке корпоративной почты это такая же обязательная проверка, как приём входящих: собственный сервер может исправно принимать письма и при этом не иметь рабочего исходящего маршрута.
Постоянный отказ касается конкретной попытки доставки в текущих условиях. Он не означает пожизненную блокировку домена. После исправления причины новое письмо может пройти, но повторять прежнюю отправку без изменений обычно бессмысленно. У временного ответа класса 4xx другая логика: отправляющая система обычно сохраняет сообщение и повторяет попытку по своим правилам. Ответ класса 5xx обычно завершает доставку этому адресату ошибкой. Я проверяю фактический статус сообщения, прежде чем советовать ждать: в очереди могут лежать другие письма с другой причиной задержки. Красная надпись в почтовой программе не заменяет ни код, ни журнал. Кнопка «отправить ещё раз» тоже не становится средством ремонта от частого нажатия.
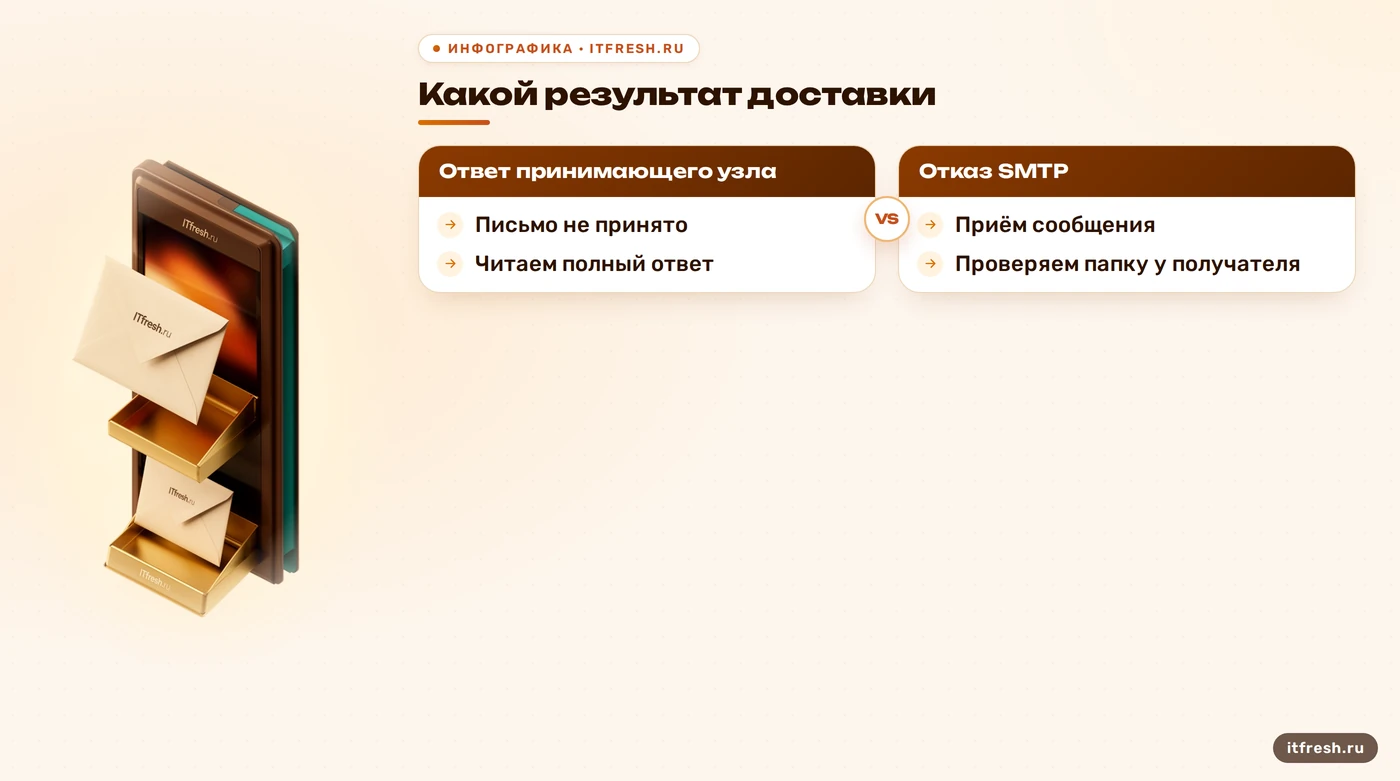
Отказ SMTP и папка «Спам» — разные результаты. Если принимающий узел отклонил письмо во время передачи, он не принял ответственность за его доставку. Искать именно это письмо в папке получателя без дополнительных оснований нечего. Если же узел принял сообщение, дальнейшая сортировка происходит уже у него: письмо может оказаться во входящих, спаме или карантине. Уведомление о недоставке при этом иногда приходит позднее, от следующего участка маршрута. Я сопоставляю время, адресата и идентификатор сообщения, чтобы не склеить в одну историю две разные отправки. Общий разбор кодов SMTP полезен для других ошибок; здесь я разбираю именно отказы по политике у Яндекса и Gmail.
У Gmail один и тот же 550 5.7.1 сопровождает разные объяснения. В официальном справочнике есть подозрение на нежелательную почту, низкая репутация IP или домена, нарушение правил организации и некорректные заголовки сообщения. Требования к обратной DNS-записи и аутентификации тоже могут фигурировать в диагностике. Следовательно, начинать с одинакового рецепта для всех этих ответов нельзя. Если сервер прямо сообщает об ошибке заголовка, я проверяю генератор письма. Если он пишет о политике организации получателя, выясняю её условия. Репутация становится основной гипотезой, когда на неё указывает ответ и это согласуется с маршрутом. Из одного кода нельзя получить диагноз, которого сервер не сообщил.
У Яндекса я ищу формулировку Message rejected under suspicion of SPAM. Официальная справка объясняет её как распознавание содержимого письма в качестве спама. В ответах встречается сочетание 554 5.7.1, поэтому фильтровать журнал только по числу 550 — значит рисковать пропустить нужное событие. Я сохраняю всю строку, включая диагностическую ссылку и служебный идентификатор, если они есть. Сам текст не раскрывает все внутренние признаки фильтра и не доказывает, что виноват определённый HTML-тег. Возможную связь с содержимым приходится проверять сравнением писем, а связь с доменом или адресом отправки — отдельными наблюдениями. Гадать о тайных правилах фильтра удобнее, чем собирать доказательства. Результат у такого удобства соответствующий.
Слово «бан» я оставляю разговору, а в рабочей задаче уточняю область отказа. Отклоняется один адресат, группа внутри организации, письма с конкретного источника или вся проверенная отправка? Эти варианты требуют разных действий. Нельзя переносить результат одной проверки на весь домен без наблюдений. Например, запрет внешней отправки на групповой адрес может сосуществовать с нормальной перепиской с обычным ящиком той же организации. Тогда переезд почты отправителя не устраняет правило группы. Я формулирую задачу предметно: какой процесс не работает, между какими участниками и какой ответ получен. Это позволяет выбрать проверку, которая действительно изменит наше понимание проблемы.
Сам по себе статус безопасности не является свидетельством взлома. Он не называет уязвимость, не подтверждает заражение вложения и не показывает, какие данные кто-либо получил. Если в ответе упомянута потенциальная опасность документа, это основание проверить документ и способ его формирования. Объявлять утечку только по уведомлению о недоставке я не стану. При этом отключение всей исходящей фильтрации ради проверки тоже ничего не объясняет: оно одновременно меняет слишком много условий. Для разбирательства мне нужен узкий воспроизводимый пример и конкретное сработавшее правило, если система его показывает. Так технический отказ не превращается ни в необоснованный инцидент безопасности, ни в повод снять защиту со всей почты.
Ошибку адреса я выделяю отдельно. Для несуществующего ящика стандартный расширенный статус — 5.1.1; это не то же самое, что 5.7.1. Реальные серверы не всегда отвечают идеально по учебнику, поэтому адрес всё равно сверяю с получателем, но не объявляю любую опечатку причиной отказа по политике. Кроме того, отклонить отправку может собственный узел, промежуточный шлюз или конечная система. Например, запрет пересылки без необходимых прав ещё не говорит о репутации у Gmail. Я сначала устанавливаю границу отказа: письмо не принято нашим сервером, не выпущено внешним шлюзом или отвергнуто адресатом. От этого зависит, кому исправлять настройки и у кого запрашивать сведения.
- Основной код показывает класс отказа; текст после него уточняет причину.
- Расширенный статус 5.7.1 относится к безопасности и правилам доставки.
- Отказ при передаче и сортировка принятого письма в спам проверяются отдельно.
- Полный ответ важнее сокращённого уведомления почтовой программы.
Как найти сервер, который отклонил письмо
Первое, что я прошу у сотрудника, — исходное уведомление о недоставке целиком. Пересланный скриншот с обрезанным ответом часто скрывает единственную полезную часть. Мне нужны адрес отправителя, адрес получателя, время с часовым поясом, полный ответ удалённого узла и сведения о первоначальном сообщении. Время особенно важно при нескольких попытках: после изменения настроек новый возврат легко принять за старый. Служебное уведомление сохраняю отдельно от делового письма. Для внешней поддержки готовлю копию без лишней переписки и вложений; диагностические поля и идентификаторы оставляю. Это позволяет проверить конкретную попытку, не отправляя наружу договоры, счета и адресную книгу всего офиса.
Дальше я восстанавливаю путь: почтовая программа или приложение, наш SMTP-узел, возможный внешний шлюз, принимающая система. Строка с именем удалённого сервера в журнале показывает, с кем общался именно этот узел, а не весь маршрут целиком. Если используется промежуточная отправка, успешная передача ему ещё не доказывает приём конечным адресатом. Он может принять письмо, а потом вернуть собственный отчёт о следующем отказе. Поэтому я сопоставляю журналы участков и уведомление о недоставке. Проверка «наш сервер отдал — значит всё работает» заканчивается ровно у ближайшего соседа. Бухгалтерию интересует следующий адресат, а не чувство выполненного долга у шлюза.
В системе с Postfix я начинаю с журнала исходящего SMTP-агента. По идентификатору очереди нахожу относящиеся к письму события и читаю ответ целиком, включая продолжение строки. Логи входа в ящик сами по себе не объясняют отказ внешнего сервера. В распространённой связке Dovecot обслуживает доступ к ящикам и локальную доставку, а внешнюю SMTP-передачу выполняет Postfix; конкретную архитектуру всё равно проверяю на месте. Если используется отдельный сервис приёма исходящих, он добавляет ещё один участок. Путь к журналу не объявляю универсальным: он зависит от способа установки и настройки сбора логов. Отсутствие привычного файла ещё не означает, что Postfix перестал вести журнал.
Для отдельного адресата в Postfix различаю status=bounced, status=deferred и status=sent. Первый означает завершение этой доставки с ошибкой, второй — отложенную попытку, третий — успешную передачу следующему узлу. Последний статус сам по себе не обещает папку «Входящие». Я также смотрю, на каком этапе пришёл ответ: при проверке адресата или после передачи содержимого. Отказ после содержимого допускает проверку тела и вложений; отказ до него не даёт оснований обвинять стили в HTML. При этом некоторые проверки выполняются позже технически возможного момента, поэтому этап лишь сужает поиск. Отдельно учитываю несколько адресатов: один и тот же документ может быть принят для одного получателя и отклонён для другого.
Затем строю маленькую таблицу наблюдений: источник письма, внешний маршрут, принимающий сервис, точный ответ. В офисе часто сосуществуют почтовая программа, веб-интерфейс, бухгалтерское приложение и отправка с сайта. Видимый адрес отправителя у них одинаковый, а выход наружу разный. Если письма из ящика проходят, а из приложения возвращаются, проверяю именно различие маршрутов и формирования сообщения. Если не принимает только один корпоративный домен, дополнительно рассматриваю его локальную политику. Если отказ появился у нескольких независимых получателей после смены внешнего адреса, это усиливает гипотезу о настройках нового выхода. Так я отделяю подтверждённые различия от списка всех неисправностей, которые вообще существуют в почте.
Сохранение диагностического текста у меня тоже отдельная операция. Некоторые программы красиво оформляют уведомление, но сворачивают служебную часть и разрывают длинные ответы. Я просматриваю исходное уведомление, чтобы не потерять продолжение с объяснением. Если сообщение прошло через несколько узлов, их локальные идентификаторы могут различаться: один номер очереди нельзя искать как универсальный во всей инфраструктуре. Связь восстанавливаю по времени, адресам и данным исходного сообщения. Для передачи задачи коллеге записываю, из какого журнала взят каждый фрагмент. Иначе он потратит время на поиск правильного идентификатора в неправильной системе.
Ещё до исправлений я отделяю первую ошибку от последствий. После исходного отказа система может создавать уведомления, повторные задания приложения или служебные сообщения. Они попадают в тот же журнал и визуально создают впечатление множества причин. Я выбираю одну исходную отправку и разбираю её события последовательно. Отдельно уточняю, не сравниваем ли мы логи в разных часовых поясах: внешняя поддержка может искать попытку по другому времени. В карточке проверки записываю пояс явно. Это обычная дисциплина расследования, но именно она позволяет не принять возврат старого письма за неудачу уже после починки и не отменить верное изменение из-за чужого события.
Рабочий журнал расследования я веду как последовательность проверок: что наблюдал, что предположил, какое изменение сделал, что увидел после. Проверка IP в публичном списке — отдельная строка, а не доказательство причины любого отказа. Удалённый сервис может применять собственную оценку, которой нет в стороннем проверяльщике. Зелёный результат тоже не исключает проблему с доменом, содержимым или правилами адресата. Если получатель скрывает детали, я фиксирую ограниченность ответа и готовлю воспроизводимый пример для поддержки. Подставлять уверенное объяснение вместо недостающего лога нельзя. Слова «наверное, Яндекс ужесточил фильтры» занимают мало места, но ремонта после них почему-то не происходит.
- Сохранить полный возврат и время исходной отправки.
- Определить фактический исходящий узел и промежуточные шлюзы.
- Найти попытку в журнале по идентификатору очереди.
- Сопоставить отказ с источником письма и принимающим сервисом.
- Записать гипотезу и проверку, которая может её опровергнуть.
Что проверить в DNS, SPF, DKIM и DMARC
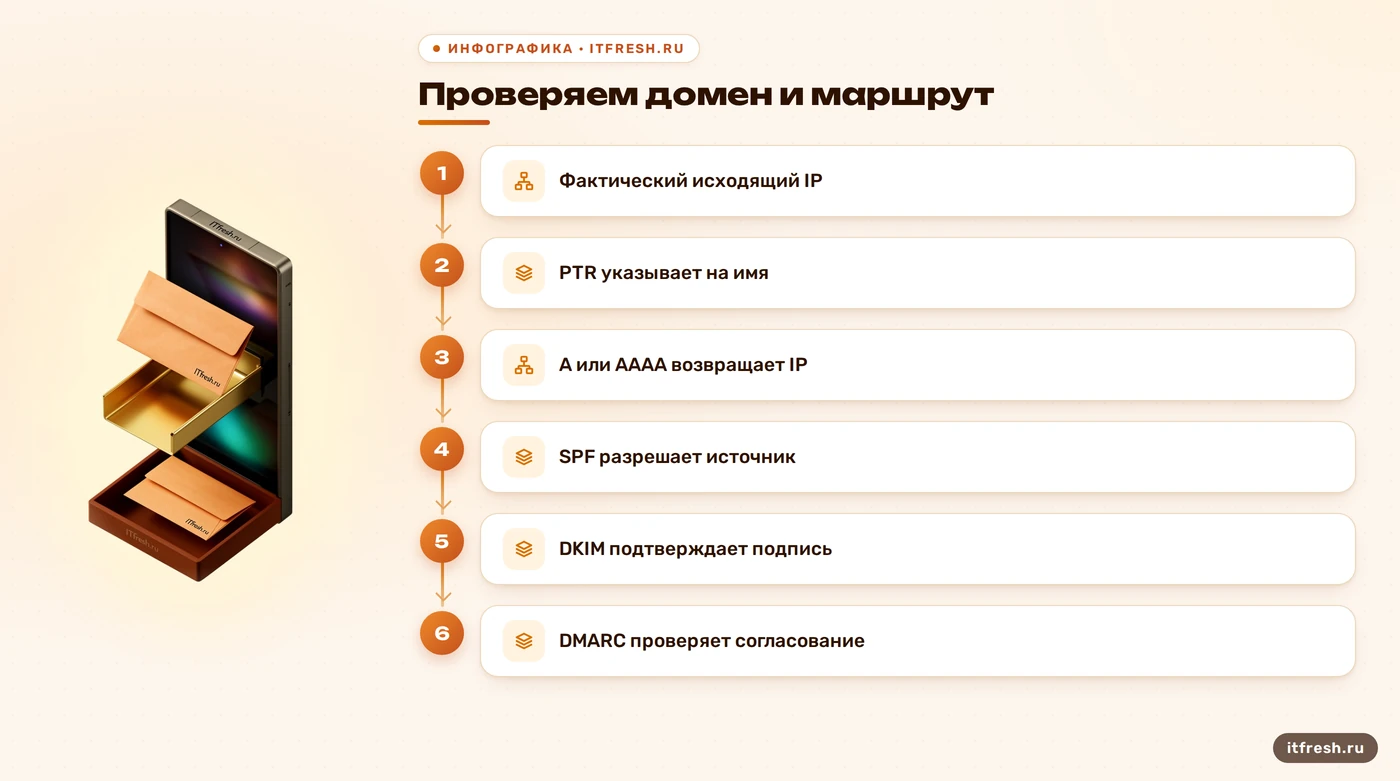
Первым делом я устанавливаю фактический внешний адрес отправки. Проверять только адрес, указанный в панели аренды сервера, недостаточно: перед почтой может стоять шлюз, а разные приложения могут выходить разными путями. Сопоставляю настройки маршрута, сведения из уведомления и заголовки доставленного контрольного письма. Дальше проверяю прямую и обратную DNS-записи именно этого выхода. В требованиях Gmail цепочка конкретная: IP должен иметь PTR с именем узла, а это имя через A для IPv4 или AAAA для IPv6 должно возвращать тот же IP. Наличие какого-нибудь PTR ещё не выполняет условие. Для изменения обратной записи обращаюсь к тому, кто управляет обратной зоной адреса: часто это площадка размещения, а не регистратор нашего домена.
SPF я проверяю для домена, используемого при SMTP-отправке в адресе возврата, а не только для красивого адреса в поле «От». Важен конкретный источник: разрешён ли адрес, с которого письмо действительно пришло к проверяющему серверу. Наличие TXT-записи в панели не равно успешной проверке сообщения. Я отдельно проверяю ограничение, которое часто забывают: SPF ограничивает число механизмов и модификаторов, требующих DNS-поиска, при вычислении политики. По RFC 7208 их допускается не более 10; учитываются и вложенные зависимости, превышение даёт permerror. Это не запрет на десять TXT-записей в зоне и не повод считать только видимые include. Я проверяю полную цепочку, прежде чем добавлять ещё один источник отправки.
У DKIM я проверяю наличие подписи в самом письме и результат её проверки у принимающей стороны. Опубликованный открытый ключ без работающей подписи — декоративная настройка. При нескольких исходящих маршрутах один может подписывать письма, а другой нет. Ещё один практический вопрос — меняется ли содержимое после подписи, например промежуточным узлом. Сам факт добавления корпоративной приписки не позволяет заранее объявить проверку сломанной: важны настройки подписи и то, какие части сообщения изменились. Поэтому сравниваю исходное письмо и дошедшую контрольную копию. Историю о том, что старые серверы прощали ошибочный синтаксис, а новые внезапно разучились, без доказательств не использую: проверяю конкретный результат, а не возраст оборудования.
DMARC связывает успешную аутентификацию с доменом видимого отправителя в From. Для прохождения нужен хотя бы один успешный и согласованный с этим доменом механизм: SPF или DKIM. Две отдельные отметки pass от посторонних доменов не гарантируют dmarc=pass. Я проверяю, какие именно домены участвовали и какой режим согласования задан; при строгом режиме требуется точное совпадение, при свободном сравнивается организационный домен. Поэтому рабочая подпись внешнего сервиса ещё не означает подтверждение нашего адреса отправителя. Это особенно заметно у сайта и учётной системы. Подробности проверки SPF, DKIM и DMARC я разбираю отдельно; здесь результат нужен, чтобы подтвердить или снять гипотезу об аутентификации.
Минимальные требования Gmail и моя рабочая рекомендация — разные уровни. Для обычных отправителей в личные ящики Gmail указан SPF или DKIM; для массовых действуют более строгие условия, включающие оба механизма и DMARC. Я всё равно настраиваю полный комплект для корпоративного домена, но не объявляю отсутствие любой записи единственной причиной каждого 5.7.1. В справочнике Gmail есть отдельные ответы 5.7.25 о PTR и 5.7.26 об аутентификации и DMARC: их нельзя переписывать в общий диагноз про спам. Читаю пояснение к фактически полученному коду. Также проверяю защищённую передачу между почтовыми узлами: наличие шифрования в программе сотрудника не доказывает, что следующий участок маршрута соответствует требованиям адресата.
Я отдельно проверяю авторизацию программы на исходящем шлюзе и аутентификацию домена у конечного получателя. Это разные задачи. Программа может успешно войти на наш сервер с правильными учётными данными, но её письмо снаружи не пройдёт проверку домена. Обратная ситуация тоже возможна: DNS и подпись настроены, а конкретной программе не разрешено отправлять выбранным способом. Поэтому успешный вход не закрывает проверку SPF и DMARC, а исправленная DNS-запись не выдаёт программе права пересылки. В отчёте отмечаю оба результата отдельно: разрешён ли доступ к нашему узлу и чем подтверждается домен в отправленном письме.
Когда DNS-проверка в двух инструментах различается, я сначала устанавливаю, какое имя и какой тип записи запрашивал каждый. Проверка основного домена, домена возврата и имени исходящего узла отвечает на разные вопросы. Затем сопоставляю время наблюдения и сведения о том, где хранится нужная зона. После переноса DNS старая панель может оставаться доступной, хотя её изменения уже не публикуются для домена. Я фиксирую фактически видимый ответ и принадлежность зоны, прежде чем повторять правку. Так мы не проводим целый день в интерфейсе, который давно перестал управлять почтой, и не лечим несовпадающие результаты случайным добавлением новых записей.
Изменения DNS я делаю после инвентаризации всех законных источников отправки. Иначе можно починить почтовый сервер и одновременно отрезать письма из бухгалтерии. После правки проверяю опубликованные ответы DNS и новую контрольную отправку: сохранённая форма в панели ещё не доказательство того, что получатель видит обновление. Политику DMARC не ужесточаю вслепую, пока не разобраны штатные маршруты. Если часть писем идёт через пересылку, тестирую и её отдельно: это уже другой путь аутентификации. Я не обещаю доставку во входящие только потому, что проверки прошли. Аутентификация подтверждает допустимость использования домена; оценка содержания и поведения отправителя остаётся у получателя. Запись в DNS — техническое условие, а не пропуск мимо всех фильтров.
Как исправлять репутацию и содержимое письма
Если ответ указывает на репутацию или конкретный список, я проверяю ресурс в самом первоисточнике. В Spamhaus можно проверить и IP, и домен; это разные объекты, а запись в одном списке не заменяет проверку другого. Сохраняю причину, время наблюдения и инструкцию для конкретного включения. Само обнаружение записи ещё не доказывает, что именно её использовал Яндекс или Gmail: для такой связи нужны дополнительные сведения из отказа. Отсутствие записи тоже не отменяет внутреннюю оценку сервиса. Сторонний агрегатор удобен для первого осмотра, но решение о заявке принимаю по данным владельца списка. Диагноз «везде красное» без названий списков и смысла предупреждений для ремонта бесполезен.
Порядок действий у меня жёсткий: сначала найти и прекратить нежелательную отправку, затем просить пересмотр. Этот порядок есть и в экспертной базе, и в официальных правилах Spamhaus. Проверяю источники всплеска, подозрительные отправки и доступ к использованным учётным записям; при необходимости ограничиваю именно проблемный источник. Содержимое очереди разбираю, чтобы не выпустить накопившийся поток после исправления. Бездумно удалять всю очередь нельзя: там могут быть рабочие письма, которые ещё ждут доставки по другой причине. Если собственный узел продолжает отправлять нежелательную почту, заявка на удаление превращается в просьбу не замечать происходящее. Очистка репутации начинается с поведения системы, а не с формы обращения.
Заявку я составляю по требованиям конкретного списка: что стало причиной, что исправлено, когда прекращена проблема и как исключён повтор. Если адресом распоряжается площадка размещения, привлекаю её к процедуре. Не обещаю одинаковый срок для всех списков и не выдаю скорость обработки чужой заявки за наш срок работ. Spamhaus прямо предупреждает, что обращение не гарантирует удаление. Даже после изменения статуса некоторые принимающие сети могут увидеть его позже. Если запись исчезла, а отказ остался, проверяю новый ответ и его источник, вместо того чтобы повторять одну и ту же заявку. Механика списков и влияние чёрных списков на доставку разобраны отдельно; здесь важно не подменять проверку результатом стороннего индикатора.
У нового IP или домена история отправки может быть недостаточной, а у общего выхода на репутацию влияет активность других отправителей. Это объясняет возможный риск, но не доказывает автоматическую блокировку каждого нового сервера. Обвинять прошлого арендатора можно только при наличии сведений, а не потому, что версия хорошо звучит в отчёте. Я сначала проверяю текущую конфигурацию и отправки. При восстановлении законного потока избегаю резкого выпуска накопившейся массы сообщений: темп соотношу с ответами получателей и реальной потребностью бизнеса. Постепенное увеличение объёма — рекомендация по отправке, а не гарантированный способ исправить любой отказ. Для офиса с небольшой перепиской искусственно производить письма ради репутации незачем.
Если отказ связан с содержимым, я начинаю с контрольного письма без конфиденциальных данных. Сохраняю отправителя, маршрут и адресата, затем меняю только один компонент: текстовую часть, HTML-шаблон, ссылку или тестовое вложение. Так можно сузить причину, хотя внутреннее решение фильтра всё равно остаётся недоступным. Факт, что простое письмо прошло, сам по себе не доказывает вредоносность исходного документа. Проверяю корректность формирования сообщения, понятность ссылок, необходимость вложений и соответствие обычной деловой переписке. Универсального перечня опасных слов или CSS-стилей не предлагаю. Честный результат проверки звучит так: «При таком изменении отказ исчезает», а не «Найден тайный тег, который ненавидит весь интернет».
Если выход общий, границу наблюдаемости я обозначаю сразу. По собственному журналу видно поведение нашей системы, но не всех соседних отправителей. Площадке передаю время отказов, использованный выход и сведения из первоисточника, затем запрашиваю проверку общей отправки. Пока её ответа нет, чужую активность называю гипотезой. Перевод приложения на иной согласованный маршрут тоже требует проверки, а не обещания, что новый адрес непременно окажется лучше. Смена инфраструктуры имеет смысл, когда она устраняет понятную причину или даёт необходимый контроль. Менять её только ради нового набора адресов — значит переносить неизвестную проблему вместе с собой.
Для законных рассылок дополнительно разбираю происхождение адресной базы и ожидаемость сообщений. Получатель, который не просил письма, способен жаловаться даже на технически безупречную отправку. Поэтому исправление шаблона не заменяет проверку того, кому и зачем он отправляется. Я отделяю обычные деловые документы от подписных сообщений по назначению процесса: кто заказал отправку, откуда взят адрес, как прекращается ненужный поток. Это помогает владельцу бизнеса исправить источник жалоб, а администратору — не тратить время на косметические правки подписи. Правильная аутентификация подтверждает источник, но не создаёт у адресата желания получать любое его сообщение.
Часть отказов требует участия адресата. В корпоративном домене могут действовать свои правила для внешних отправителей, групповых адресов или типов сообщений. Тогда я передаю его администратору точное время, отправителя, адрес назначения, текст отказа и служебный идентификатор. Исключение из локального правила обсуждаю только после проверки законности письма и причины ограничения. Если нужно обращение в поддержку Яндекса или Gmail, собираю те же данные и описание воспроизводимой проверки. Десятки несвязанных скриншотов не заменяют один полный ответ. До решения вопроса согласую с деловым получателем, как передать срочный документ и затем сверить его получение, чтобы техническая диагностика не заставляла бухгалтерию угадывать судьбу каждого счёта.
Условный кейс «Ритм-Сервис»: два маршрута отправки
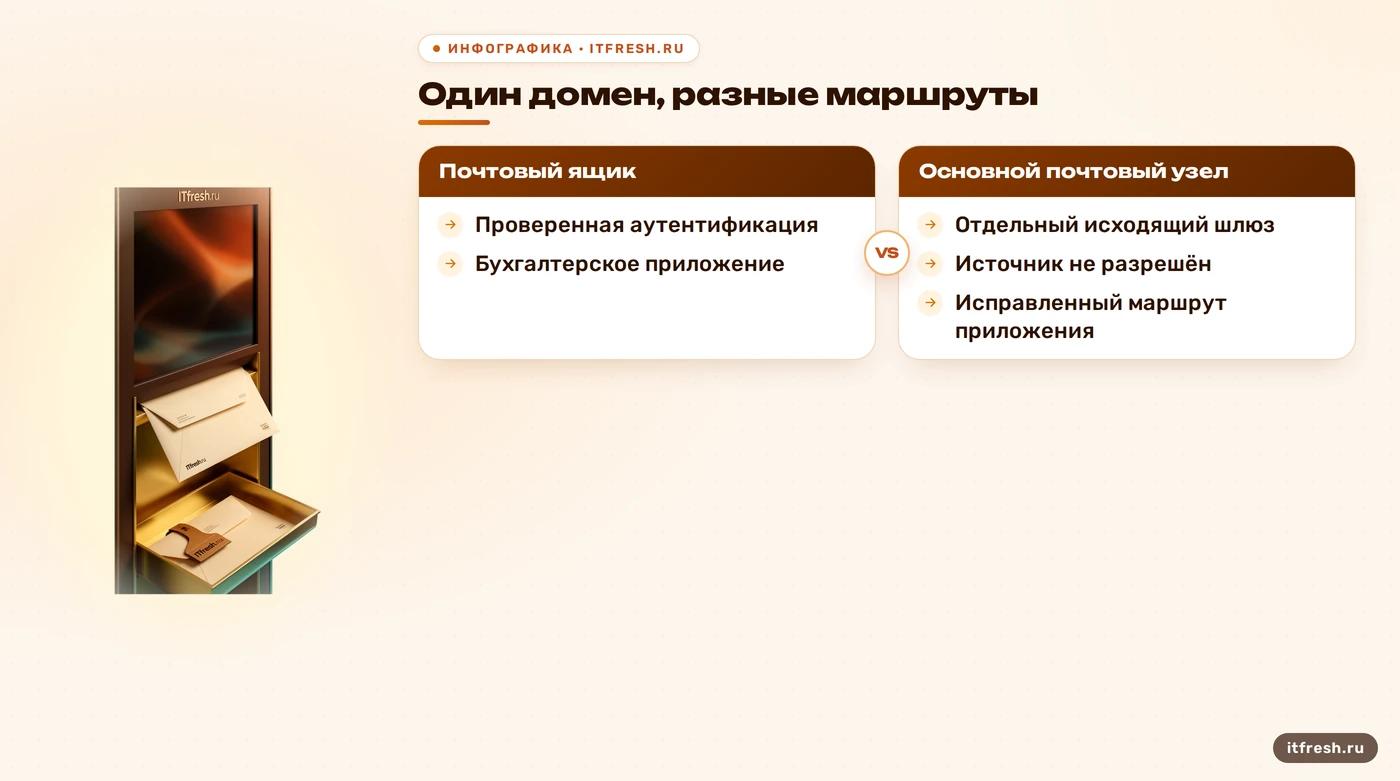
Разберу учебный сценарий на условной сети «Ритм-Сервис», чтобы показать, как я принимаю решения. Это иллюстрация диагностики, а не отчёт о реальном клиенте. Для примера возьму 12 ящиков и два способа отправки: сотрудники пишут через основной почтовый узел, а бухгалтерское приложение использует отдельный исходящий шлюз. Видимый адрес в обоих случаях относится к одному домену. После изменения настроек счета из приложения возвращаются, а обычная переписка продолжается. В таком вводном я не начинаю с переустановки почтового сервера и не приписываю площадке чужую спам-активность. Первое полезное различие уже есть: надо сравнить два маршрута. Размер офиса здесь нужен только для масштаба задачи, а не для вычисления неизвестной вероятности блокировки.
Я задаю контрольную матрицу: обычное письмо из ящика, простое письмо из приложения и письмо с тестовым счётом из приложения. Каждый вариант направляю в согласованные контрольные ящики у Яндекса и Gmail — всего шесть отправок. Для каждой сохраняю время, маршрут и результат. Отдельно отмечаю, что именно считать результатом: приём сервером, видимость сообщения в ящике или возврат. Если отказывают только письма приложения, а текст без вложения тоже не проходит, проверку самого файла пока не ставлю первой. В этой модели проблема воспроизводится на отдельном выходе. Это не универсальная закономерность и не статистика доставляемости: маленькая матрица нужна, чтобы выбрать следующий проверяемый шаг.
Предположим, сравнение показало конкретную ошибку: приложение отправляет с адреса, которого нет в разрешённых источниках SPF, и не добавляет подходящую подпись DKIM. У получателя поэтому нет успешного согласованного механизма для DMARC. Для объяснения использую только демонстрационный домен example.com и адрес 192.0.2.25. Политика v=spf1 ip4:192.0.2.25 -all означает разрешение этого IPv4-адреса для проверяемого домена и отрицательный результат SPF для остальных адресов. Это учебная запись для единственного источника, её нельзя копировать в рабочую зону вместо собственной политики. Я сопоставляю её со всеми реальными отправителями и результатом контрольного письма. Два независимых правила SPF для одного домена вместо одной согласованной политики проблему не лечат.
Дальше я выбираю понятную схему: направить приложение через уже обслуживаемый почтовый узел с законной авторизацией, настроенной подписью и учтённым внешним выходом. Такое решение сокращает число мест, которые нужно поддерживать, но его совместимость с приложением проверяю отдельно. Если необходим самостоятельный шлюз, для него требуется полноценная настройка: разрешение отправки от домена, подпись, корректные DNS-записи и контроль исходящего потока. Одного изменения видимого адреса отправителя недостаточно. После переключения я убеждаюсь по журналу, что приложение действительно пошло новым путём. Сохранённая настройка и фактический маршрут иногда живут разной жизнью. В диагностике голос имеет второй.
В рамках этого учебного сценария сначала сравниваю простые письма до и после изменения маршрута, затем возвращаю исходный шаблон и тестовое вложение. Критерий ожидаемого успеха — новая передача принимается, а у контрольного получателя проверка аутентификации соответствует настроенному домену. Если после исправления SPF и подписи остаётся отказ по репутации, это отдельная ветвь расследования; заранее объявлять её закрытой нельзя. Отправки на разные сервисы тоже оцениваю независимо. Один прошедший тест не подтверждает восстановление всей переписки, а непрошедший не доказывает неисправность всех ящиков. Получив рабочий маршрут, я возвращаю деловые документы адресно и с проверкой получения, без массового повтора всех счетов подряд.
В этом примере я заранее сохраняю настройки отправки приложения и перечень проверяемых писем. После изменения отмечаю, какой элемент поменялся и кто его согласовал. Если новый путь не работает, возвращаюсь к зафиксированному состоянию и разбираю конкретную ошибку подключения либо отправки. Это не означает возвращение всего офиса к прежней проблемной схеме: изменение проверяется на выбранном источнике. Сотрудники продолжают пользоваться рабочими ящиками, а приложение проходит отдельную приёмку. Такой масштаб вмешательства соответствует установленной причине. Он ещё и позволяет понять, что именно помогло, когда контрольная отправка наконец проходит.
Я включаю в передачу схемы владельца бухгалтерского приложения: он должен знать, где хранится настройка SMTP и что произойдёт после обновления программы. Иначе очередной перенос настроек вернёт старый шлюз, а почтовый администратор узнает об этом по возвратам счетов. В условной модели ответственный за приложение подтверждает рабочий способ отправки, а ответственный за почту — правильность внешнего маршрута и доменной проверки. Итоговый документ связывает эти две части. В нём есть источник, согласованный путь и результат контрольного письма, поэтому повторный сбой можно сравнить с известным рабочим состоянием, не начиная расследование с нуля.
На выходе такого разбора я оставляю схему источников, внешний маршрут каждого, сохранённые ответы до изменения и результаты повторной матрицы. В иллюстрации после исправления маршрута тесты должны подтвердить устранение именно аутентификационного отказа; никаких вымышленных обещаний «полная доставка через неделю» из этого не следует. Работу делю на диагностику и исправление под нашим контролем, а ожидание решения внешнего сервиса учитываю отдельно, если оно понадобится. Проверка содержимого и репутации не вычёркивается навсегда: она просто выполняется по показаниям. Такой итог полезнее красивого рассказа о спасении бизнеса. Следующий администратор получает объяснение устройства почты и способ повторить проверку, а не легенду о том, как однажды всё само заработало.
Как подтвердить восстановление и не повторить сбой
Я считаю восстановление доказанным для проверенных маршрутов, когда новая отправка проходит ожидаемый путь, принимающая сторона подтверждает приём, а контрольный получатель находит нужное сообщение. Это разные проверки, и в отчёте они должны быть различимы. Доставку в ящик нельзя подменять успешным входом в почтовую программу, а папку «Входящие» — фактом передачи промежуточному узлу. Повторяю контроль для реально используемых источников: сотрудник, бухгалтерское приложение, сайт, если он отправляет письма. Тестовые данные должны быть безопасными для передачи и похожими по структуре на рабочее сообщение. Для каждого варианта сохраняю результат отдельно, чтобы директор видел, какие процессы снова работают, а какие ещё требуют проверки.
Накопившиеся письма возвращаю в работу после сверки статусов и потребности бизнеса. Часть адресатов могла уже получить документ по другому каналу, часть отправок могла завершиться отказом, а часть всё ещё ожидать попытки в очереди. Повторить их одним действием — хороший способ изготовить путаницу со счетами. С бухгалтерией согласую перечень документов, для которых нужна новая отправка, и отмечаю подтверждения получения. Дальше проверяю, не продолжают ли приложения использовать старый маршрут, сохранённый отдельно от настроек почтовых программ. Если ошибка появляется снова только у одного источника, возвращаюсь к его журналу. Разбор причин роста очереди Postfix нужен, когда остаются отложенные сообщения; окончательные отказы требуют отдельного учёта.
Для наблюдения я выбираю признаки, связанные с деловой задачей: новые постоянные отказы по принимающим системам, рост отложенной очереди, необычное число исходящих писем и изменения DNS. Проверку публичных списков включаю как один из сигналов, но не называю её мониторингом всей репутации. Внутренние оценки Яндекса и Gmail не обязаны совпадать с общедоступными проверками. Оповещение должно содержать источник, адресата, время и полный ответ, иначе дежурному придётся заново собирать исходные данные. Контрольное письмо по согласованному расписанию показывает состояние выбранного пути, а не гарантирует доставку всех возможных вложений. Я документирую это ограничение, чтобы зелёная панель не стала разрешением забыть об уведомлениях бухгалтерии.
Любое подключение нового источника отправки я провожу через короткую приёмку. Указываем, кто владелец приложения, каким SMTP-узлом оно пользуется, какой домен показывает адресату и кто отвечает за его аутентификацию. Затем проверяем контрольное сообщение и только после этого запускаем рабочий поток. Изменение адреса сервера, площадки или внешнего шлюза проходит ту же процедуру. Для небольшого офиса это не пачка регламентов: достаточно актуальной схемы, перечня источников и понятного места хранения результатов. Особенно полезно заранее знать, у кого доступ к DNS и обратной зоне. Пока эти права разыскивают, письмо не начинает доставляться от того, что в чате стало больше участников.
Граница ответственности в отчёте у меня предметная. Мы можем исправить собственный маршрут, DNS и подпись, прекратить нежелательную отправку, подготовить подтверждения и обратиться в поддержку. Решение фильтра принимающей стороны и время рассмотрения чужой заявки назначает её владелец. Поэтому срок наших технических работ согласую после осмотра, а следующий шаг связываю с наблюдаемым ответом. Если данных недостаточно, пишу, какую проверку ещё нужно выполнить. Фраза «всё настроено правильно» без указания проверенного маршрута не закрывает инцидент. Закрывает его понятное состояние: какие письма принимаются, какие ещё отклоняются, что показал повторный тест и кто выполняет оставшееся действие.
В уведомлениях о повторном сбое я различаю новое событие и старую проблему, которая всё ещё открыта. Один продолжающийся отказ не должен каждый раз выглядеть как новая авария без истории проверки. В карточке оставляю текущую причину, последнее действие и условие следующего шага: новый ответ сервера, изменение записи или решение поддержки. Для офиса это можно вести в обычной заявке. Такой учёт позволяет передать работу другому администратору и объяснить директору, почему диагностика уже закончена, а внешний пересмотр ещё ожидается. Дежурный получает конкретную незавершённую задачу, а не указание «периодически попробовать отправить».
Наконец, я заранее определяю, кто подтверждает деловой результат. Администратор проверяет передачу и настройки, сотрудник — наличие нужного письма и пригодность документа к работе. Если пришёл пустой шаблон, ссылка ведёт не туда или вложение невозможно открыть, один успешный SMTP-сеанс бизнес-задачу не завершает. Это проверяется на согласованном тесте без публикации рабочих данных наружу. После приёмки остаётся короткая запись: какой источник проверен, какой документ использован и кто подтвердил результат. У такой проверки есть понятный конец. Праздновать окончание расследования только потому, что сервер перестал печатать красную строку, я не предлагаю.
Перед завершением я передаю ответственному сотруднику простой порядок действий при новом возврате: сохранить исходное уведомление, указать источник отправки, время и адресата, затем передать данные администратору. Не нужно вручную рассылать один счёт с разных ящиков и менять тему наугад — это затрудняет сравнение попыток. После исправления мы сверяем конкретные документы с получателями и оставляем рабочую схему отправки в документации. Для постоянного сопровождения такой порядок важнее обещания, что почта больше никогда не ошибётся. Мы в «АйТи-Фреш» можем пройти весь разбор за вас: от первого уведомления до контрольной отправки и передачи схемы. Объём работ и сроки определим по результатам диагностики, а состояние доставки покажем на проверяемых сообщениях.
Частые вопросы
Ошибка 550 5.7.1 означает блокировку IP?
Не обязательно. Это отказ по правилам безопасности или доставки. Причину уточняет полный ответ: репутация, права пересылки, политика получателя, аутентификация или формирование сообщения.
Может ли письмо с отказом SMTP лежать в спаме?
Если принимающий узел отверг именно эту передачу, он её не принял. Попадание принятого письма в спам — другой результат. Нужно сопоставить адресата, время, идентификатор и весь маршрут.
Почему Яндекс возвращает 554 5.7.1, а Gmail — 550?
Основные коды могут различаться. Яндекс объясняет Message rejected under suspicion of SPAM как распознавание содержимого в качестве спама. Сравнивайте полный ответ, а не только первое число.
SPF и DKIM проходят. Зачем проверять DMARC?
Для DMARC нужен хотя бы один успешный механизм, согласованный с доменом видимого отправителя. Успешные SPF и DKIM для других доменов этого не гарантируют.
Сначала удалять IP из списка или исправлять отправку?
Сначала устранить причину включения, затем действовать по инструкции конкретного списка. Обращение в Spamhaus не гарантирует удаление; одинакового срока восстановления для всех случаев нет.
Можно ли гарантировать восстановление за сутки?
Нет оснований обещать это для любого отказа. Срок собственных работ оценивается после диагностики, а решение внешнего сервиса и время пересмотра зависят от него.
Источники
- RFC Editor — SMTP и расширенные статусы — RFC 5321: классы ответов, постоянный отказ 550 и приём сообщения; RFC 3463: 5.7.1, 5.1.1, различие причин безопасности и адресации. https://www.rfc-editor.org/rfc/rfc5321.html ; https://www.rfc-editor.org/rfc/rfc3463.html
- RFC Editor — SPF и DMARC — Факты из expert_kb: лимит SPF уточнён как 10 механизмов/модификаторов с DNS-поиском при вычислении, включая вложенные зависимости, результат permerror; DMARC требует успешного согласованного SPF или DKIM. Также проверены учебная SPF-запись и множественные политики. https://www.rfc-editor.org/rfc/rfc7208.html ; https://www.rfc-editor.org/rfc/rfc7489.html
- Google — требования к отправителям и ответы Gmail — Факт из expert_kb о PTR уточнён: имя из PTR должно через A/AAAA возвращать исходящий IP. Проверены минимальная аутентификация, отдельные условия для массовой отправки, TLS, рост объёма, общий IP и ответы 550 5.7.1, 5.7.25, 5.7.26. https://support.google.com/mail/answer/81126?hl=en ; https://support.google.com/mail/answer/3726730?hl=en
- Яндекс — распознавание письма как спама — Проверены значение Message rejected under suspicion of SPAM и обращение в поддержку. Пример сочетания 554 5.7.1 с этим текстом подтверждён также официальной документацией почтового симулятора; его поведение не выдано за правило всех серверов Яндекса. https://yandex.ru/support/yandex-360/customers/mail/ru/bounces/yandex/message-rejected-under-suspicion-of-spam ; https://yandex.cloud/ru/docs/postbox/concepts/mail-simulator
- Spamhaus — проверка и пересмотр включения — Факт из expert_kb: устранение причины до заявки. Проверены раздельная проверка IP и домена, требования к описанию исправления, отсутствие гарантии удаления и задержки обновления у принимающих сетей. https://check.spamhaus.org/faqs/general-questions/
- Postfix и Dovecot — журнал и исходящая передача — Проверены поиск проблем по журналам, зависимость их расположения от настройки, роль SMTP-клиента Postfix и промежуточного сервиса исходящих Dovecot. https://www.postfix.org/DEBUG_README.html ; https://www.postfix.org/smtp.8.html ; https://doc.dovecot.org/main/core/config/submission.html