
Безопасность веб-приложений: от теории к практике
Безопасность веб-приложений — это не просто модное слово. Это реальная необходимость, особенно если вы работаете с данными пользователей. Многие разработчики считают её второстепенной, но на деле — это фундамент. Покажу, почему и как правильно подходить к вопросу.
Что такое OWASP и зачем он нужен
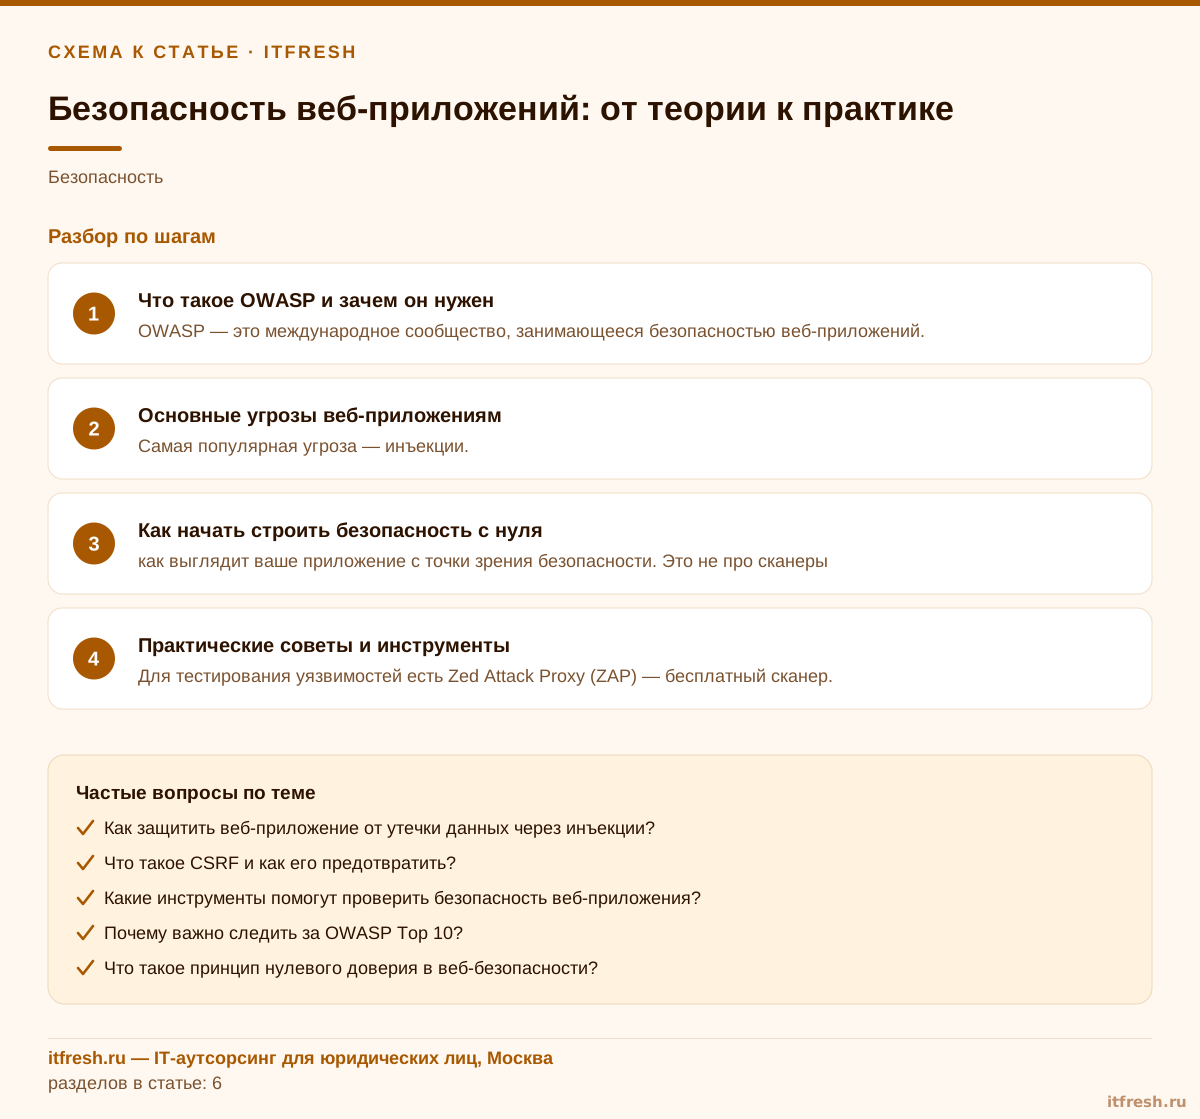
OWASP — это международное сообщество, занимающееся безопасностью веб-приложений. Организация выпускает регулярные обновления, в том числе известный документ OWASP Top 10. Это не просто список уязвимостей — это глобальный стандарт, который помогает понять, какие риски действительно критичны. Каждый год он меняется, адаптируясь под новые угрозы. Так что не стоит полагаться на старые версии — это как сидеть в старом автомобиле с новыми шинами.
Почему важно знать этот список? Потому что он не просто говорит, где можно упасть. Он показывает, как именно и почему это происходит. Особенно если ты разрабатываешь приложение, где данные пользователей — это не просто строка в базе. Всё, что ты не знаешь, может стать причиной серьёзной проблемы. И если ты не хочешь быть виновником утечки данных — начни с этого.
Кроме того, OWASP — это не просто документ. Это сообщество, в котором собираются эксперты, разработчики и специалисты по безопасности. Это значит, что вы получаете не только теорию, но и практические рекомендации. И если вы делаете веб-приложение, то, скорее всего, вы уже сталкивались с проблемами, описанными в этом списке — просто не знали, что это за уязвимости.
На самом деле, даже если вы думаете, что ваш сайт защищён, вы можете быть не правы. Особенно если не следите за обновлениями OWASP Top 10. Всё, что кажется безопасным, может оказаться слабым звеном. И если вы не проверяете систему, вы просто доверяетесь случайности.
В итоге, OWASP — это не просто список. Это карта, по которой нужно ориентироваться. Если вы не знаете, где находятся тропы, вы можете потеряться. Или, хуже того, оказаться в зоне риска.
Основные угрозы веб-приложениям
Самая популярная угроза — инъекции. Например, SQL-инъекции. Они позволяют злоумышленнику выполнить произвольный код на сервере. Это может привести к утечке данных, удалению информации или даже полному захвату сервера. Если вы не проверяете входящие данные, вы просто открываете дверь для злоумышленника.
А ещё есть CSRF — атака, которая использует доверие браузера к сайту. Жертва авторизована, и тогда вредоносный код выполняется без её ведома. Это может быть как простая отправка формы, так и удаление данных. Всё зависит от того, насколько хорошо вы защитили свои формы.
Все эти уязвимости — не просто теория. По данным OWASP Foundation, CSRF остаётся одной из главных угроз безопасности веб-приложений в 2025 году. То есть, даже если вы думаете, что ваш сайт защищён, вы можете быть не правы. Особенно если не следите за обновлениями OWASP Top 10.
Если вы не применяете защиту от инъекций, вы просто делаете свою систему открытой для атак. Это не про слабых программистов — это про неправильный подход. И если вы не учли, что данные могут быть подделаны, вы просто создаёте себе проблемы.
Поэтому, если вы разрабатываете приложение, не забывайте про защиту от уязвимостей. Особенно если вы работаете с пользователями. Каждый раз, когда вы принимаете данные, вы должны задаваться вопросом: а что, если это не то, что я ожидал?
И ещё одна важная вещь — это то, что уязвимости могут быть не только в коде. Они могут быть в конфигурации сервера, в способе хранения данных, в том, как вы обрабатываете запросы. Всё связано. И если вы не думаете об этом — вы просто не видите проблемы.
Как начать строить безопасность с нуля
Первый шаг — разведка. Вы должны понимать, как выглядит ваше приложение с точки зрения безопасности. Это не про сканеры, а про анализ. Нужно проверить, как обрабатываются данные, как работает аутентификация, где может быть уязвимость. Всё начинается с понимания себя.
Начинающие часто думают, что всё должно быть идеально с самого начала. Но на деле — это процесс. Нужно постепенно внедрять защиту. Например, HTTPS и правильная настройка TLS — это минимальный уровень. Без них даже самые продуманные решения будут подвержены атакам. И если вы не делаете этого — вы просто делаете свою систему уязвимой.
Принцип «нулевого доверия» стал актуален в 2025 году. Это значит, что всё, что приходит из вне, нужно проверять. Никто не должен иметь полного доступа просто потому, что «он авторизован». Это не про паранойю, а про системный подход. Если вы не применяете его — вы просто не понимаете, как работает безопасность.
Но даже если вы всё сделали правильно, вы всё равно можете столкнуться с проблемой. Поэтому важно постоянно проверять систему. Всё, что вы делаете, должно быть протестировано. И если вы не знаете, как это сделать — начните с простого скана.
И последнее: не стоит думать, что безопасность — это только для больших компаний. Каждый, кто работает с данными, должен быть ответственным. Если вы не хотите быть тем, кто допустил утечку — начните с малого.
Кстати, даже если вы думаете, что всё у вас в порядке — это не гарантия. Проверьте, действительно ли всё работает. И если вы не проверяете — вы просто игнорируете риск.
Практические советы и инструменты
Для тестирования уязвимостей есть Zed Attack Proxy (ZAP) — бесплатный сканер. Он позволяет быстро проверить, насколько ваше приложение уязвимо. Но не стоит полагаться только на него. Сканеры не заменят хорошего понимания логики работы системы. Они показывают, где могут быть проблемы, но не всегда помогают понять, почему.
Если вы работаете с API или формами входа, стоит проверить, как они реализованы. Иногда достаточно простой проверки на дублирование запросов или ограничения на количество попыток. Это не сложно, но эффективно. И если вы не делаете этого — вы просто даёте злоумышленникам возможность воспользоваться вашей системой.
Принцип «нулевого доверия» стал актуален в 2025 году. Это значит, что всё, что приходит извне, проверяется. Никто не должен иметь полного доступа просто потому, что «он авторизован». Это не про паранойю, а про системный подход.
Использование HTTPS с правильной настройкой TLS — это минимум. Если вы не используете его, вы просто делаете свою систему открытой для атак. И если вы не проверяете, как работает TLS — вы просто не понимаете, как работает безопасность.
Важно также не забывать о логах. Если вы не ведёте их, вы не сможете понять, что пошло не так. Логи — это ваша память. И если вы теряете их — вы теряете контроль.
И ещё один момент: не стоит полагаться только на сканеры. Они хороши, но не совершенны. И если вы не знаете, как интерпретировать результаты — вы можете пропустить что-то важное.
Порядок действий при внедрении безопасности
Первое — определите, какие данные вы обрабатываете. Это не про выбор технологии, а про понимание, что может быть уязвимо. Если вы не знаете, что вы защищаете — вы не сможете защитить.
Второе — проверьте аутентификацию. Безопасность веб-приложения начинается с правильной аутентификации. Если она слабая — всё остальное не имеет значения. Даже если вы защитили всё остальное, но не проверяете, кто зашёл — вы просто делаете свою систему открытой.
Третье — внедрите защиту от CSRF. Это не про сложность — это про систему. Если вы не проверяете, как работает форма — вы просто делаете её уязвимой. И если вы не знаете, как это сделать — обратитесь за помощью.
Четвёртое — используйте HTTPS и правильную настройку TLS. Это не про стиль — это про безопасность. Если вы не делаете этого — вы просто делаете свою систему открытой для атак.
Пятое — регулярно тестируйте. Если вы не проверяете — вы просто доверяетесь случайности. И если вы не знаете, как это сделать — начните с простого скана.
Важно помнить: безопасность — это не финальная точка, а процесс. И если вы не проверяете — вы просто игнорируете риск.
Типовые ошибки при разработке веб-приложений
Одна из самых распространённых ошибок — это неправильная обработка входных данных. Многие разработчики думают, что если данные введены правильно, они безопасны. Но это не так. Всегда нужно проверять, что приходит, и не доверять пользователю.
Ещё одна ошибка — это игнорирование OWASP Top 10. Люди думают, что если они не видят уязвимостей, то всё в порядке. Но это как думать, что в вашем доме нет дверей, потому что вы не видите их. Всё может быть подвержено атаке.
Если вы не применяете защиту от CSRF, вы просто открываете дверь для атак. Это не про сложность — это про неправильный подход. И если вы не проверяете, как работают формы — вы просто делаете их уязвимыми.
Некоторые разработчики полагаются только на сканеры. Они думают, что если сканер ничего не нашёл, всё в порядке. Но это не так. Сканеры показывают лишь вероятные уязвимости, а не гарантируют безопасность.
И самое главное — не забывайте про аутентификацию. Если вы не защищаете вход, вы открываете дверь для любого, кто захочет воспользоваться вашей системой. Это не про слабых программистов — это про плохую архитектуру.
Если вы думаете, что всё у вас в порядке — это не гарантия. Проверьте, действительно ли всё работает. И если вы не проверяете — вы просто игнорируете риск.
Как проверить результат
Первое, что нужно сделать — провести сканирование с помощью инструментов типа ZAP. Это не гарантия безопасности, но хороший старт. Если вы видите много уязвимостей — это не повод паниковать, а сигнал к действию.
Второе — это проверка логов. Если вы не ведёте логи, вы не можете понять, что пошло не так. Логи — это ваша память. И если вы теряете их — вы теряете контроль.
Третье — это регулярное тестирование. Если вы делаете обновления, вы должны проверять, не сломали ли вы что-то. Это не про панику, а про систему. И если вы не проверяете — вы просто доверяетесь случайности.
Если вы работаете с API, проверьте, как он обрабатывает данные. И если вы не знаете, как это сделать — обратитесь за помощью. Проверка должна быть регулярной и системной.
И самое главное — не забывайте про обучение. Если вы не знаете, как работает безопасность, вы не можете её защитить. Обучение — это не про курс по безопасности, а про понимание того, как работают уязвимости.
Если вы не проверяете — вы просто игнорируете риск. И если вы не обучаетесь — вы просто не видите проблемы.
Что делать, если уже сломалось
Если вы уже столкнулись с утечкой данных или атакой — не паникуйте. Первое, что нужно сделать — это остановить атаку. Это может быть временная блокировка, изменение паролей или отключение сервиса.
Второе — это анализ. Что пошло не так? Почему это произошло? Это не про вину, а про улучшение. Если вы не анализируете, вы будете повторять ошибки.
Третье — это восстановление. Если данные были утеряны — вы должны восстановить их. Если система сломалась — вы должны починить. Это не про страхи, а про действия.
Если вы не знаете, как это сделать — обратитесь за помощью. Мы можем помочь вам с анализом, восстановлением и защитой. Это не про панику, а про систему.
И если вы не проверяете — вы просто игнорируете риск. И если вы не обучаетесь — вы просто не видите проблемы.
Частые вопросы
Как защитить веб-приложение от утечки данных через инъекции?
Используйте параметризованные запросы, не вставляйте данные напрямую в SQL-запросы. Также важно фильтровать и проверять входящие данные на предмет потенциальных атак.
Что такое CSRF и как его предотвратить?
CSRF — это атака, которая использует доверие браузера к сайту. Чтобы защититься, нужно использовать токены, которые проверяются на сервере. Также важно проверять Referer и Origin заголовки.
Какие инструменты помогут проверить безопасность веб-приложения?
Zed Attack Proxy (ZAP) — один из бесплатных и мощных инструментов для тестирования уязвимостей. Кроме того, стоит использовать статический анализ кода и регулярные сканирования.
Почему важно следить за OWASP Top 10?
Это стандарт де-факто в сфере безопасности. Он помогает понять, какие уязвимости наиболее опасны и как их предотвратить. Не стоит игнорировать его — он регулярно обновляется.
Что такое принцип нулевого доверия в веб-безопасности?
Это подход, при котором всё, что приходит извне, проверяется и не доверяется автоматически. Это помогает избежать множества типов атак, особенно тех, что используют доверие к пользователю.
Какие минимальные меры безопасности нужны для веб-приложения?
HTTPS с правильной настройкой TLS, проверка входящих данных, аутентификация с защитой от подбора паролей, использование токенов для CSRF-защиты и разграничение доступа.
Источники
- OWASP Foundation — https://owasp.github.io/www-project-top-ten/
- Vlad Kudelko Blog — https://vlad1kudelko.github.io/posts/2025/12/08-https-tls/
- StrategyRA — https://strategyra.ru/blog/owasp-practical-guide/