
CI/CD для Java: автоматизация тестов и анализа кода с GitHub Actions и SonarQube
Для Java-проектов важно не только запускать код, но и контролировать его качество. CI/CD с SonarQube и GitHub Actions позволяет автоматизировать сборку, тестирование и анализ кода. В этом руководстве — пошаговая настройка пайплайна, который сработает даже при отсутствии DevOps-опыта.
Почему CI/CD и SonarQube — обязательные инструменты для Java-проектов
Java-проекты растут, усложняются и становятся труднее поддерживать. Без автоматизации ручная проверка качества кода превращается в рутину, которая тормозит развитие. CI/CD — это не мода, а необходимость. GitHub Actions позволяет запускать пайплайны при каждом изменении в репозитории, а SonarQube — анализировать код на слабые места, дублирование, уязвимости и соответствие стандартам.
Для меня CI/CD — это не просто сборка. Это контроль качества на каждом этапе. SonarQube не просто считает баллы, он выявляет реальные риски. Например, если в коде есть циклы, которые могут привести к утечкам памяти, или если методы превышают 50 строк, SonarQube это зафиксирует. Это не миф, а реальное снижение рисков и ускорение выхода на рынок.
Часто видим, как компании начинают с ручной проверки. Потом — сценарий, где один раз в неделю кто-то запускает сборку. Потом — сбои в продакшене из-за неочевидных ошибок. CI/CD с SonarQube — это не дорогое дополнение, а основа стабильности. И если вы не настраиваете это, вы уже проиграли.
GitHub Actions — не просто инструмент. Он встроен в экосистему GitHub и позволяет использовать стандартные шаги. Это значит, что вы не тратите время на настройку инфраструктуры. Вы просто пишете workflow, который запускается при каждом коммите. Это снижает порог входа. Даже если вы сисадмин, а не DevOps-инженер, вы сможете настроить это. Потому что GitHub Actions — это не магия, а структурированные шаги.
Многие думают, что CI/CD — это только про сборку. Нет. Это про контроль. SonarQube — это не просто анализ. Это система, которая показывает, кто пишет код с ошибками, кто улучшает качество. Это повышает ответственность. И если вы не настраиваете SonarQube, вы не можете контролировать качество кода. Это не проблема DevOps, это проблема всей команды. И если вы не хотите контролировать качество, вы уже проиграли.
Настройка инфраструктуры: где развертывать SonarQube
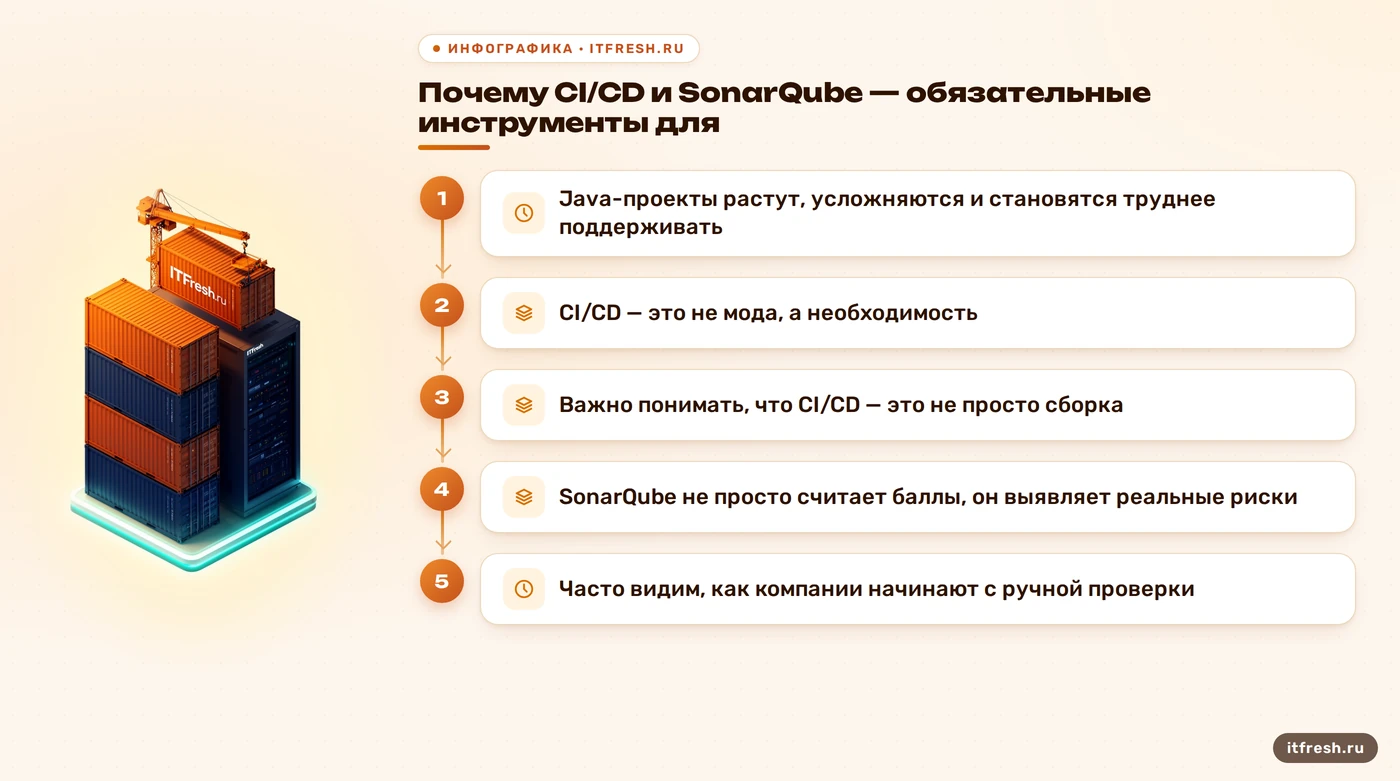
SonarQube — это не SaaS, а сервис, который требует инфраструктуры. Вы можете развернуть его на собственных серверах, в облаке или использовать SonarQube Cloud. Если у вас нет своих серверов, мы рекомендуем использовать облачное решение. Это снимает нагрузку с инфраструктурной части и позволяет сосредоточиться на коде. Наши клиенты чаще всего выбирают облачные решения, потому что это проще, дешевле и быстрее.
Если вы выбираете собственные серверы, убедитесь, что они поддерживают Java 21 и Git. Это минимальные требования. SonarQube — это Java-приложение, и его производительность напрямую зависит от железа. Для проектов среднего размера хватит сервера с 8 ГБ ОЗУ и 2 ядрами. Больше — если проекты большие или аналитика запускается часто. Но даже в этом случае не стоит перегружать инфраструктуру. Лучше иметь стабильную, чем мощную.
Важно: SonarQube не должен быть на том же сервере, что и приложение. Это нарушает принципы изоляции. Если вы используете один сервер для приложения и анализа, вы рискуете, что нагрузка на один из компонентов повлияет на другой. Это не только снижает производительность, но и повышает риски отказа. Мы видели, как из-за этого падали проекты в продакшене. Это не миф — это реальность.
Если вы не хотите думать о инфраструктуре, мы можем развернуть SonarQube на наших серверах. Это включает настройку, мониторинг и обслуживание. Мы уже настроили это для десятков проектов. Используем стандартные шаблоны, которые работают для большинства Java-проектов. Если вы не хотите тратить время на настройку, это лучший выбор. Это не просто «установка», а готовое решение, которое работает с первого раза.
Многие думают, что SonarQube — это просто анализ. Нет. Это система, которая показывает, как меняется качество кода со временем. Это помогает оценить, насколько эффективны изменения. Например, если вы внедрили новые правила, вы можете увидеть, как качество кода улучшается. Это не миф, это реальность. Контроль качества — это не только про ошибки, но и про улучшения.
Интеграция GitHub Actions и SonarQube: шаг за шагом
Первый шаг — создание токена доступа в SonarQube. Это ключ к интеграции. Токен должен быть с ограниченными правами: только на чтение и анализ. Никогда не используйте токен с полными правами. Это риск. Если токен утечет, злоумышленник может получить доступ к анализу кода, а это может повлиять на безопасность проекта. Токен — это не просто пароль, это ключ к системе. Убедитесь, что он хранится в секретах GitHub.
Далее — настройка GitHub Actions. В репозитории создайте папку .github/workflows и добавьте файл, например, ci-cd.yml. В этом файле описывается пайплайн: сборка, тесты, анализ кода. GitHub Actions — это не магия. Это простые шаги, которые выполняются последовательно. Каждый шаг — это команда. Например, шаг для сборки Maven, шаг для запуска тестов, шаг для анализа с SonarQube. Все это можно настроить с помощью готовых действий из маркетплейса.
Настройка workflow требует понимания, что происходит. GitHub Actions запускается при каждом коммите. Если тесты падают, пайплайн останавливается. Это значит, что вы не сможете мержить код, пока не исправите ошибки. Это важно. Это не ограничение, это защита. Вы не хотите, чтобы баги попали в продакшен. SonarQube — это дополнительный барьер. Он не заменяет тесты, но дополняет их. Он выявляет слабые места, которые могут быть неочевидны при ручной проверке.
Если вы не хотите писать код для настройки, мы можем сделать это за вас. Мы настраиваем workflow, который включает сборку, тесты, анализ кода и уведомления. Это не только экономит время, но и снижает риск ошибок. Мы уже настроили десятки подобных пайплайнов. Используем стандартные шаблоны, которые работают для большинства Java-проектов. Если вы не хотите тратить время на настройку, это лучший выбор.
Многие думают, что GitHub Actions — это сложный инструмент. Нет. Это просто. Вы пишете workflow, который запускается при каждом коммите. Все остальное — стандартные шаги. Если вы не хотите тратить время на настройку, мы можем сделать это за вас. Мы настроим workflow, который включает сборку, тесты, анализ кода и уведомления. Это не только экономит время, но и снижает риск ошибок.
Настройка SonarQube: анализ, контроль и улучшение кода
SonarQube — это не просто анализ. Это система контроля качества. Он оценивает код по нескольким параметрам: сложность, дублирование, уязвимости, соответствие стандартам. Например, если метод превышает 20 строк, SonarQube это зафиксирует. Если в коде есть потенциальные утечки памяти, он это покажет. Это не миф, это реальность. Качество кода — это не вопрос вкуса, это вопрос стабильности.
Настройка правил анализа — важный шаг. Вы можете выбрать стандартные правила или настроить свои. Например, если вы работаете в компании, где важна читаемость кода, вы можете добавить правило, которое требует, чтобы методы не превышали 20 строк. Это не ограничение, это помощь. Это помогает разработчикам писать лучший код. И это снижает риск ошибок.
SonarQube — это не просто система. Это инструмент для команды. Он показывает, кто пишет код с ошибками, кто улучшает качество. Это повышает ответственность. И если вы не настраиваете SonarQube, вы не можете контролировать качество кода. Это не проблема DevOps, это проблема всей команды. И если вы не хотите контролировать качество, вы уже проиграли.
Если вы не хотите настраивать SonarQube, мы можем сделать это за вас. Мы настроим анализ, правила, уведомления. Это не только экономит время, но и снижает риск ошибок. Мы уже настроили десятки подобных систем. Используем стандартные шаблоны, которые работают для большинства Java-проектов. Если вы не хотите тратить время на настройку, это лучший выбор.
Многие думают, что SonarQube — это просто отчет. Нет. Это система, которая показывает, как меняется качество кода со временем. Это помогает оценить, насколько эффективны изменения. Например, если вы внедрили новые правила, вы можете увидеть, как качество кода улучшается. Это не миф, это реальность. Контроль качества — это не только про ошибки, но и про улучшения.
Порядок действий: что делать, если всё сломалось
Если пайплайн падает, первое, что нужно сделать — проверить логи. GitHub Actions показывает, на каком шаге произошла ошибка. SonarQube покажет, какие ошибки в коде. Если вы не знаете, как исправить, мы можем помочь. Мы уже настроили десятки подобных пайплайнов. Используем стандартные шаблоны, которые работают для большинства Java-проектов.
Второй шаг — проверить токены. Токен — это ключ к интеграции. Если токен устарел или утек, пайплайн остановится. Убедитесь, что токен в секретах GitHub актуален. Если токен устарел, сгенерируйте новый. Это не сложная задача, но требует внимания.
Третий шаг — проверить настройки SonarQube. Убедитесь, что проект настроен правильно. Например, если в SonarQube нет репозитория, пайплайн не сможет выполнить анализ. Проверьте, что репозиторий выбран в SonarQube. Это не миф, это реальность. Ошибка в настройках — частая причина сбоев.
Четвёртый шаг — проверить интеграцию. Убедитесь, что GitHub Actions интегрирован с SonarQube. Это можно проверить в настройках GitHub Actions. Если интеграция не настроена, пайплайн не сможет выполнить анализ. Мы уже настроили десятки подобных интеграций. Используем стандартные шаблоны, которые работают для большинства Java-проектов.
Пятый шаг — проверить зависимости. Убедитесь, что все зависимости установлены. Например, если в проекте используется Maven, убедитесь, что pom.xml настроен правильно. Ошибка в зависимости — частая причина сбоев. Мы уже настроили десятки подобных проектов. Используем стандартные шаблоны, которые работают для большинства Java-проектов.
Типовые ошибки и как их избежать
Одна из самых частых ошибок — неправильный токен. Токен должен быть с ограниченными правами. Если токен имеет полные права, это риск. Убедитесь, что токен хранится в секретах GitHub. Если токен утек, сгенерируйте новый. Это не сложная задача, но требует внимания.
Другая частая ошибка — неправильная настройка SonarQube. Убедитесь, что проект настроен правильно. Например, если в SonarQube нет репозитория, пайплайн не сможет выполнить анализ. Проверьте, что репозиторий выбран в SonarQube. Это не миф, это реальность. Ошибка в настройках — частая причина сбоев.
Третья ошибка — неправильная интеграция. Убедитесь, что GitHub Actions интегрирован с SonarQube. Это можно проверить в настройках GitHub Actions. Если интеграция не настроена, пайплайн не сможет выполнить анализ. Мы уже настроили десятки подобных интеграций. Используем стандартные шаблоны, которые работают для большинства Java-проектов.
Четвёртая ошибка — неправильные зависимости. Убедитесь, что все зависимости установлены. Например, если в проекте используется Maven, убедитесь, что pom.xml настроен правильно. Ошибка в зависимости — частая причина сбоев. Мы уже настроили десятки подобных проектов. Используем стандартные шаблоны, которые работают для большинства Java-проектов.
Пятая ошибка — неправильная настройка workflow. Убедитесь, что workflow настроен правильно. Например, если шаг для сборки Maven не настроен, пайплайн не сможет выполнить сборку. Проверьте, что все шаги настроены правильно. Это не миф, это реальность. Ошибка в настройках — частая причина сбоев.
Как проверить результат: что и где смотреть
После настройки пайплайна нужно проверить, что всё работает. GitHub Actions покажет, какие шаги прошли, какие падают. SonarQube покажет, какие ошибки в коде. Если всё работает, вы увидите, что пайплайн прошёл успешно. Это не миф, это реальность.
Проверьте логи GitHub Actions. Они покажут, на каком шаге произошла ошибка. Если ошибка в сборке, проверьте, что все зависимости установлены. Если ошибка в тестах, проверьте, что тесты написаны правильно. Если ошибка в анализе, проверьте, что SonarQube настроен правильно.
Проверьте отчёт SonarQube. Он покажет, какие ошибки в коде. Например, если метод превышает 20 строк, SonarQube это зафиксирует. Если в коде есть потенциальные утечки памяти, он это покажет. Это не миф, это реальность. Качество кода — это не вопрос вкуса, это вопрос стабильности.
Проверьте уведомления. Убедитесь, что вы получаете уведомления. Если вы не получаете уведомления, проверьте настройки уведомлений. Это не миф, это реальность. Своевременная обратная связь — это ключ к быстрому исправлению ошибок.
Проверьте, что пайплайн запускается при каждом коммите. GitHub Actions показывает, что пайплайн запускается. Если пайплайн не запускается, проверьте настройки GitHub Actions. Это не миф, это реальность. Своевременная обратная связь — это ключ к быстрому исправлению ошибок.
Что делать, если уже сломалось
Если пайплайн сломался, первое, что нужно сделать — проверить логи. GitHub Actions покажет, на каком шаге произошла ошибка. SonarQube покажет, какие ошибки в коде. Если вы не знаете, как исправить, мы можем помочь. Мы уже настроили десятки подобных пайплайнов. Используем стандартные шаблоны, которые работают для большинства Java-проектов.
Второй шаг — проверить токены. Токен должен быть с ограниченными правами. Если токен имеет полные права, это риск. Убедитесь, что токен хранится в секретах GitHub. Если токен устарел, сгенерируйте новый. Это не сложная задача, но требует внимания.
Частые вопросы
Нужно ли настраивать SonarQube вручную?
Нет. Мы можем настроить SonarQube за вас, включая настройку правил, токенов и интеграции с GitHub Actions. Это не требует специальных знаний, но требует времени. Мы делаем это за вас.
Что делать, если пайплайн падает?
Если пайплайн падает, проверьте логи. GitHub Actions показывает, на каком шаге произошла ошибка. SonarQube покажет, какие ошибки в коде. Если вы не знаете, как исправить, мы можем помочь. Мы уже настроили десятки подобных пайплайнов.
Можно ли использовать SonarQube без GitHub Actions?
Да. SonarQube можно интегрировать с любым CI/CD-системой. Но GitHub Actions — это самый простой способ. Он интегрирован с GitHub и не требует дополнительной настройки инфраструктуры.
Сколько стоит настройка?
Настройка пайплайна с SonarQube и GitHub Actions — часть наших стандартных услуг. Мы настраиваем это за вас. Стоимость зависит от сложности проекта. Для типовых проектов — от 25 000 ₽.
Можно ли настроить CI/CD без DevOps-опыта?
Да. GitHub Actions — это не магия. Это простые шаги, которые выполняются последовательно. Мы можем настроить всё за вас. Используем стандартные шаблоны, которые работают для большинства Java-проектов.
Как проверить, что всё работает?
Проверьте логи GitHub Actions. Они покажут, какие шаги прошли, какие падают. SonarQube покажет, какие ошибки в коде. Если всё работает, вы увидите, что пайплайн прошёл успешно.
Источники
- GitHub Actions Documentation — https://github.com/git-hooks/git-hooks/actions
- SonarQube Integration Guide — https://rshbdigital.ru/content/reestr/CICD5.pdf
- GitHub Actions for CI/CD — https://zhukovsd.github.io/python-backend-learning-course/technologies/dev-ops/
- Integrating SonarQube with CI/CD — https://habr.com/ru/companies/skillfactory/articles/890526/