
Где заканчивается защита одного антивируса
Один антивирус не защитит бизнес от всех атак: он помогает обнаруживать вредоносные файлы, но письмо с просьбой перевести деньги или поддельная форма входа могут обойти эту проверку. Я разберу, какие уровни защиты нужны рядом и как проверить их без дорогой закупки и громких обещаний.
Что антивирус ловит, а что остаётся за его пределами
Антивирус проверяет файлы и процессы по правилам конкретного продукта: может сопоставлять содержимое с известными образцами, оценивать подозрительные действия и использовать дополнительные облачные сигналы. Набор функций зависит от программы, лицензии, версии и настроек. Поэтому я сначала проверяю состояние защиты на компьютерах, обновления и то, кто получает оповещения. Установленный значок в трее — ещё не справка о здоровье всей сети. Для рабочих мест важны единые настройки и понятный порядок реакции; это входит в нормальную защиту офисной инфраструктуры.
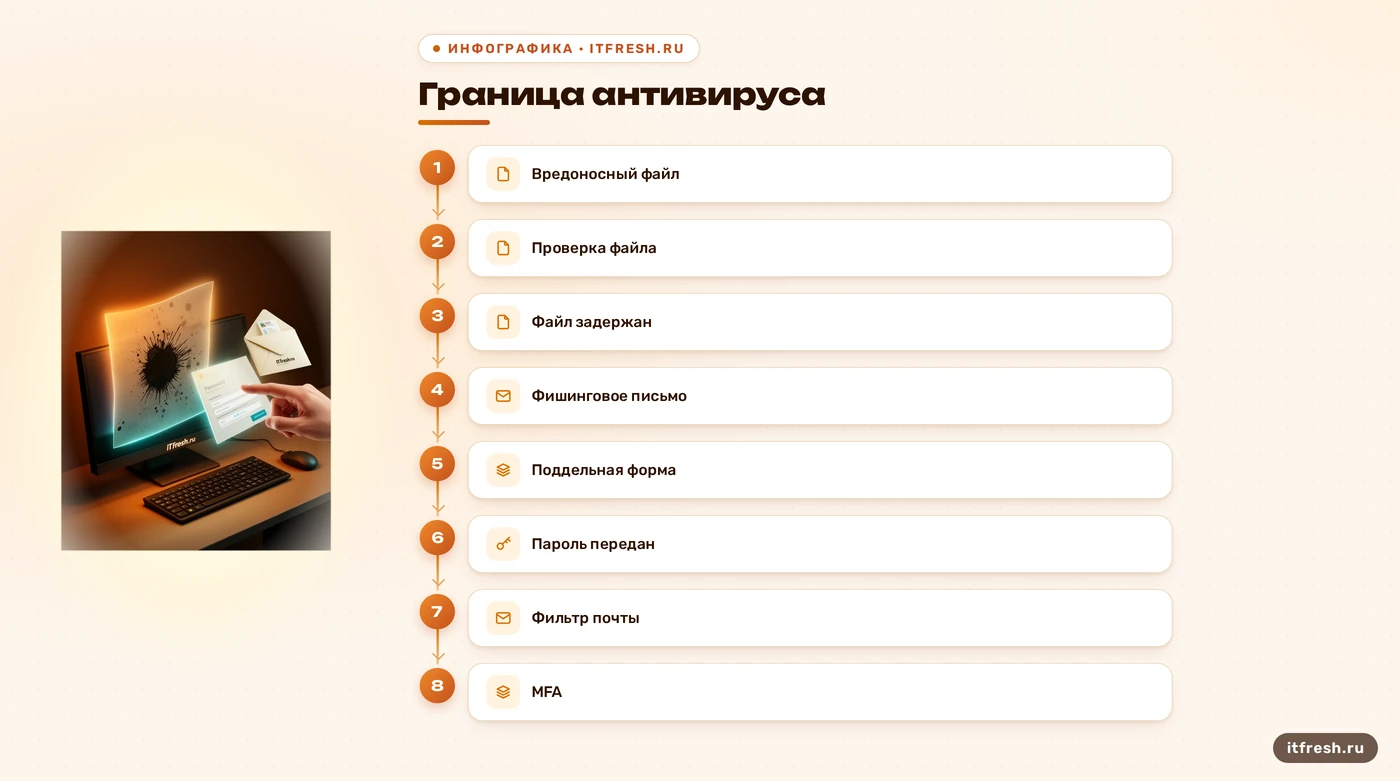
Фишинговое письмо может не содержать вредоносного файла. В нём бывает ссылка на сайт, который просит пароль, просьба срочно оплатить счёт или сообщение от имени руководителя. Если сотрудник сам передал учётные данные на внешней странице, антивирус мог не увидеть файл, который следовало бы удалить. Здесь работают другие меры: фильтр почты, проверка отправителя, многофакторный вход и понятный способ уточнить необычную просьбу. Это не экзамен на внимательность; задача защиты — дать человеку безопасный способ перепроверки.
NIST прямо оговаривает пользу по ситуации: актуальный антивирус может помочь, если фишинговая атака пытается установить вредоносную программу. Для подозрительных писем NIST отдельно перечисляет почтовую фильтрацию и проверку происхождения сообщений. Значит, у антивируса есть конкретная роль, но он не заменяет остальные слои. Если важны именно письма, посмотрите также разбор безопасности почты. Разделение задач звучит прозаично. Зато его можно проверить.
При приёмке я не ограничиваюсь вопросом «какой антивирус установлен». Смотрю, получает ли рабочее место актуальные обновления, виден ли его статус администратору, куда приходит предупреждение и кто должен подтвердить, что с ним разобрались. Если в компании нет общей консоли, те же сведения всё равно нужно собирать понятным способом: список устройств, отметка о состоянии защиты и ответственный за исключения. Отдельно проверяю, не добавили ли в исключения общую папку или каталог приложения просто потому, что так исчезало неудобное предупреждение. Такое исключение убирает проверку именно там, где она нужна.
- Проверить, активна ли защита
- Проверить обновления и оповещения
- Отделить защиту файлов от почты
Почему фишинг проходит мимо проверки файлов
Вредоносный файл и обманное письмо — разные задачи. Письмо может убеждать открыть страницу входа, сообщить код подтверждения, изменить реквизиты платежа или скачать документ. Иногда ссылка ведёт на настоящий сервис, а злоумышленник просто добивается добровольной передачи пароля. Антивирусная проверка вложения тут ничего не говорит о том, действительно ли сообщение отправил ваш директор или поставщик. Подделать имя отправителя в письме технически несложно, а убедительное оформление не доказывает подлинность.
Я прошу команды договориться о простом маршруте проверки: смену банковских реквизитов, срочный перевод, просьбу выдать доступ или пароль подтверждают по уже известному номеру или отдельному каналу. Не по номеру в том же письме. Сотрудникам нужно знать, куда переслать подозрительное сообщение и что делать, если по ссылке уже перешли. Регулярное обучение помогает распознавать фишинг и другие мошеннические схемы — этот вывод есть и в базе знаний, и в рекомендациях NIST для малого бизнеса. Смысл обучения не в выговоре за клик, а в том, чтобы следующий шаг был безопасным и быстрым.
Для почты, удалённого доступа и административных учётных записей включают многофакторную аутентификацию, а где доступно — устойчивый к фишингу способ входа. Второй фактор затрудняет захват учётной записи, даже если пароль утёк, но сам по себе не блокирует вредоносный файл и не отменяет осторожность с запросами подтверждения. Поэтому сначала определяю, какие аккаунты открывают доступ к деньгам, данным и управлению системами, а затем проверяю доступные для них способы входа. Формулировка «включить MFA везде» хороша как направление, но внедрение всё равно требует учесть совместимость и порядок восстановления доступа.
Если сотрудник открыл подозрительную ссылку и есть основания считать устройство скомпрометированным, отключите его от интернета и запустите проверку доверенным защитным ПО. Затронутые пароли меняют с чистого, проверенного устройства, а ответственному за ИТ сразу сообщают о случившемся. При неожиданном переводе денег сразу связываются с банком. Эти шаги советуют Kaspersky и NIST; их лучше записать заранее, чтобы в инциденте не искать порядок действий по переписке.
Правило проверки должно быть конкретным, а не «будьте внимательны». Например: для платежа или смены реквизитов позвонить по сохранённому номеру; для пароля не переходить по ссылке из письма; о коде подтверждения никому не сообщать; подозрительное сообщение переслать по утверждённому внутреннему адресу. В инструкции полезно указать, какую информацию приложить: время, адрес отправителя, тему, имя устройства и что именно пользователь успел сделать. Это сокращает уточнения при разборе и помогает отделить ошибочное письмо от уже скомпрометированной учётной записи. Сообщать об ошибке должно быть проще, чем скрывать её.
- Проверять платежи вторым каналом
- Учить сообщать о подозрительных письмах
- Защитить почту и админ-доступ MFA
Какие слои поставить рядом с антивирусом
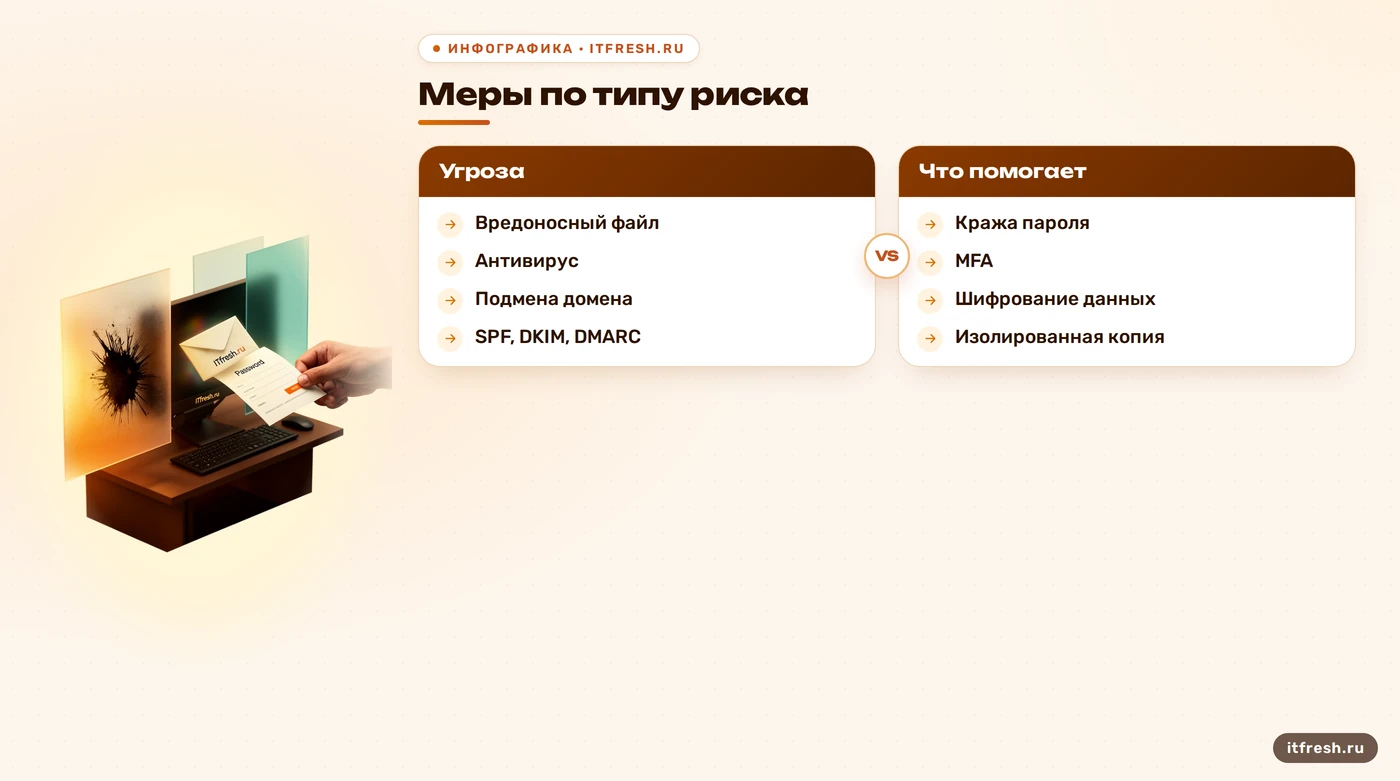
Для корпоративной почты проверьте SPF, DKIM и DMARC. Эти механизмы помогают принимающей стороне проверять источники и подпись сообщений, а DMARC связывает результат с доменом в поле From. Они снижают риск подмены домена вашей компании, но не удостоверяют каждое письмо как безопасное и не остановят сообщение с чужого, похожего домена. Сначала составляют список легитимных отправителей, затем смотрят отчёты и только после проверки усиливают политику. Microsoft рекомендует начинать развёртывание DMARC с наблюдения и переходить к более строгим действиям постепенно: резкий запрет без инвентаризации способен зацепить обычную почту.
На рабочих местах ограничьте административные права тем, кому они действительно нужны, и ставьте обновления операционной системы, приложений и самой защиты. Обновление закрывает известные ошибки, которыми могут пользоваться атакующие; это подтверждается и нашей базой фактов, и рекомендациями NIST. Важно не обещать магический срок вроде «все атаки идут через полугодовые патчи»: сроки исправлений и доступности обновлений зависят от продукта, а реальную срочность задают извещения поставщика и применимость уязвимости к вашей системе. Для малой компании полезнее вести список устройств и видеть, где обновление не установилось, чем обсуждать абстрактный процент патчей.
Резервная копия нужна для восстановления, а не для предотвращения заражения. Храните автономную, защищённую копию отдельно от повседневной учётной записи, чтобы заражённый компьютер не мог удалить её вместе с рабочими файлами. Затем проверяйте восстановление на практике: копия, которую никто не разворачивал, пока только обещание. CISA отдельно рекомендует сохранять автономные копии и регулярно проверять процедуру восстановления. Если речь о почтовых архивах и доступности писем, полезен план первых действий при шифровальщике: восстановление начинается с понимания, какие системы и копии затронуты.
Microsoft описывает для DMARC постепенный запуск: сначала политика p=none и наблюдение за отчётами, затем после проверки легитимных источников можно рассматривать p=quarantine и p=reject. Это не декоративные параметры. p=none просит получателя не применять политику к провалившим проверку письмам, а собирать сведения; quarantine и reject запрашивают более строгую обработку. Конечное действие зависит от почтовой системы получателя. Поэтому до усиления политики сверяют рассылки, CRM, бухгалтерские сервисы и другие отправители домена. Иначе защита от подмены может заодно задеть обычные письма компании.
- Настроить фильтрацию почты
- Проверить SPF, DKIM и DMARC
- Ограничить права и ставить обновления
- Проверить восстановление из копии
Как я проверю защиту в небольшом офисе
Возьмём условную студию «Омега Групп» из карточки. Для разбора зададим исходные условия: 18 рабочих компьютеров на Windows 11, одна корпоративная почта, отдельная учётная запись администратора и резервная копия общих документов. Это учебный сценарий, а не рассказ о реальном клиенте. Я не приписываю ему снижение инцидентов на выдуманный процент; сначала фиксирую, что именно настроено и что действительно можно восстановить. Такой пример полезнее сказки о том, как одна покупка мгновенно исправила все процессы.
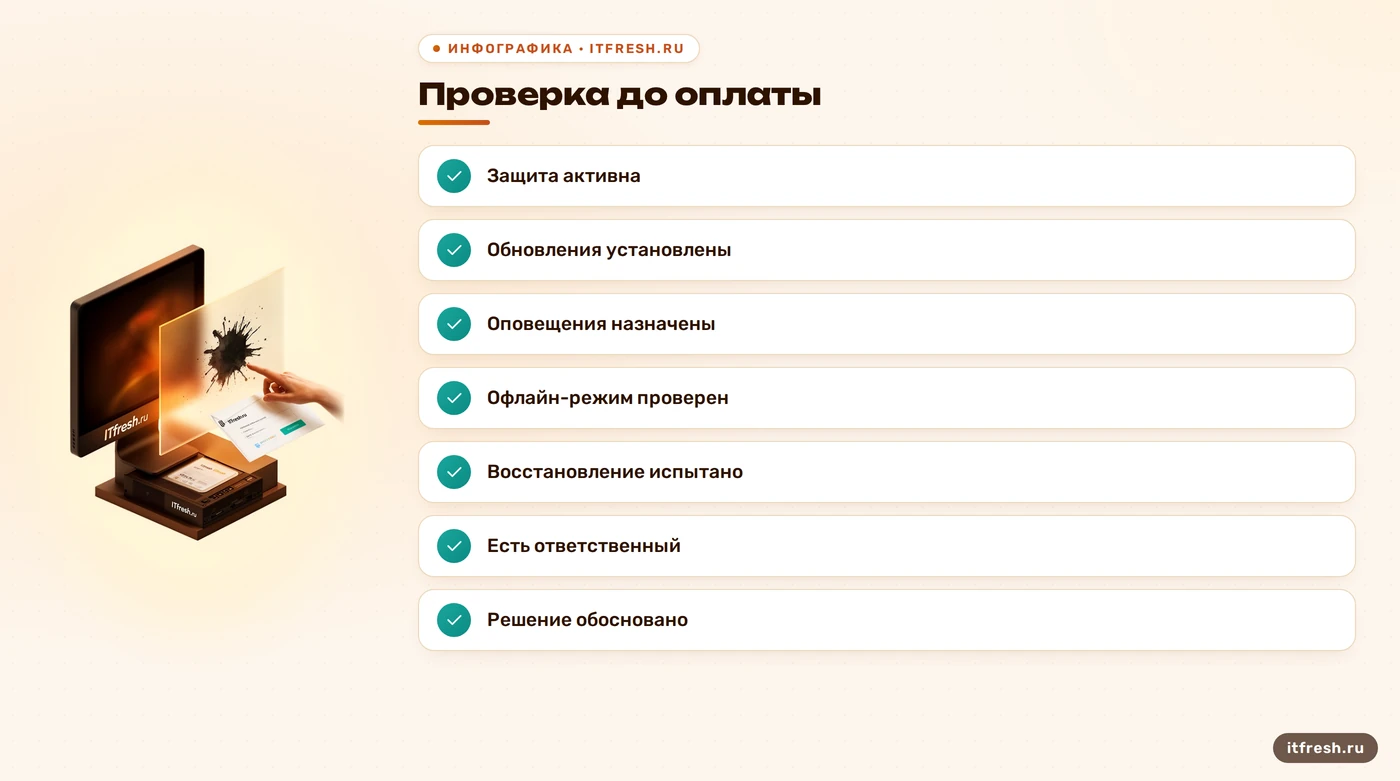
В первый проход я сверяю список из 18 устройств с фактическим состоянием: какая защита активна, где отключены обновления, кто видит предупреждения и кто на них отвечает. На почте проверяю правила фильтрации и результаты SPF, DKIM, DMARC для используемого домена. На учётных записях смотрю, защищён ли вход вторым фактором и остались ли лишние привилегии. Для Microsoft Defender Microsoft описывает активный и пассивный режимы; пассивное сканирование не означает, что продукт сам исправляет найденную угрозу. Статус надо читать в контексте всей установленной защиты.
Для этого учебного сценария заложим два рабочих дня при готовых доступах: в первый сверим устройства и почту, во второй проведём проверку реакции и восстановления. Затем отправим согласованное учебное письмо: отправляем учебное письмо без вредоносных файлов, смотрим, как его обработал фильтр, и убеждаемся, что сотрудникам понятно, как сообщить о подозрении. Отдельно тестируем восстановление одного набора документов в изолированное место, не затирая рабочие данные. В итоговой таблице будут три вещи: какие устройства не соответствовали настройке, какие оповещения остались без ответственного и сколько заняло тестовое восстановление. Это исходная точка для исправлений, а не рекламная цифра «защита выросла на 85 %». Методика становится честнее, когда в ней можно повторить измерение.
Для этих двух дней заранее назначают владельцев: администратор отвечает за состояние устройств и почтовые настройки, руководитель подтверждает порядок проверки платежей, владелец данных участвует в пробном восстановлении. Итоговая ведомость не должна выдавать желаемое за достигнутое: в ней помечают «проверено», «не проверено» и «нужно исправить», указывают ответственного и следующий шаг. Например, если у части рабочих мест обновление не установилось или тестовая копия не открылась, это конкретные задачи с исполнителем. Повторную проверку проводят после исправления, а не закрывают проблему обещанием купить другой продукт.
- Инвентаризация 18 рабочих компьютеров
- Проверка режима и обновлений защиты
- Проверка почты и многофакторного входа
- Тестовое восстановление копии
Когда стоит платить за расширенную защиту
Дополнительный продукт оправдан, если закрывает измеримый пробел: например, даёт централизованную настройку нескольких рабочих мест, понятную историю событий или возможность быстро изолировать устройство. До покупки я прошу показать, кто увидит тревогу вечером, кто подтвердит ложное срабатывание и кто восстановит обычную работу после блокировки. Без этих ответов новый экран в консоли может просто увеличить число экранов. Антивирус, почтовый фильтр и централизованное управление сравнивают по задачам, возможностям текущей лицензии и доступному времени администратора, а не по слову на обложке. В ежемесячном отчёте директору я показываю четыре проверяемые вещи: сколько компьютеров защищены и актуальны, сколько оповещений ждёт реакции, кто закрыл каждое событие и когда успешно прошёл последний тест восстановления. Процент блокировок из рекламного теста не заменяет эти сведения: он описывает результат в заданных условиях, а не вероятность будущего происшествия.
Отдельно проверьте требования к связи. Microsoft пишет, что Defender Antivirus рассчитан и на онлайн-, и на офлайн-сценарии, при этом облачная защита использует сетевое соединение для своих функций. Это точнее, чем утверждать, будто при пропаже интернета любая защита мгновенно исчезает: локальные механизмы и уже полученные обновления продолжают вести себя по правилам конкретного продукта. Если связь нестабильна, уточните у поставщика, какие функции останутся доступны, как доставляются обновления и что увидит администратор. Затем испытайте именно эту конфигурацию, а не абстрактный продукт из рекламного буклета.
Я бы не оплачивал сложную систему, пока компания не умеет разбирать простые сигналы, устанавливать обновления и возвращать данные из копии. Сначала устраняю видимые пробелы: лишний админ-доступ, незащищённую почту, старые рабочие станции и непротестированное восстановление. Потом сравниваю решения по тому, кто обслуживает их каждый день и сколько времени занимает реакция. Если управлять настройками и предупреждениями некому, обсудите сопровождение с тем, кто будет отвечать за результат. Покупка без ответственного — знакомый способ получить ещё одну неиспользуемую панель.
Перед продлением лицензии я сверяю не только список функций, но и их фактическое использование: сколько устройств включено в управление, поступают ли от них события, кто имеет право менять политики и сколько времени есть на разбор предупреждения. Затем делаю короткий пилот на нескольких типовых рабочих местах и отдельно проверяю совместимость с бухгалтерией, резервным копированием и почтовым клиентом. Успех пилота — не красивая цифра в отчёте, а понятный ответ на практические вопросы: что будет обнаружено, кто увидит событие, как отменить ложную блокировку и как вернуть пользователю доступ. Если поставщик не может показать этот маршрут, платить за расширенную редакцию рано.
Пилот запускают на нескольких типовых устройствах, а не только на чистом компьютере администратора: нужен обычный пользовательский профиль и рабочие приложения, без которых офис не выполнит свою задачу. Если защита блокирует легитимный файл, сначала проверяют его происхождение и фиксируют причину исключения, владельца и срок пересмотра. Я не снимаю защиту со всего парка из-за одной несовместимости: исключение должно быть минимальным и проверенным повторно. До раскатки на остальные устройства команда подтверждает, что обновления приходят, события видны, а порядок возврата настройки понятен. Это снижает риск, что покупка превратится в незапланированную остановку работы.
- Проверить, кто реагирует на тревоги
- Уточнить офлайн-возможности продукта
- Сравнить управление и поддержку
- Не покупать функцию без владельца
Частые вопросы
Защитит ли антивирус от фишингового письма?
Он может помочь, если письмо доставляет вредоносный файл. Кражу пароля через поддельную страницу закрывают фильтрация почты, MFA и проверка необычных просьб по другому каналу.
Перестанет ли защита работать без интернета?
Зависит от продукта и функции. У Microsoft Defender есть онлайн- и офлайн-сценарии, а облачные возможности требуют связи; проверьте документацию своей версии и протестируйте её.
Нужно ли блокировать все вложения .exe и .js?
Не назначайте универсальное правило без проверки рабочих процессов. Ограничьте опасные типы на почтовом шлюзе, настройте проверку и карантин, а исключения согласуйте с администратором.
Кому включать многофакторный вход?
В первую очередь защитите корпоративную почту, удалённый и административный доступ. Используйте наиболее устойчивый к фишингу способ, который поддерживают ваши сервисы.
Как понять, что защиты достаточно?
Проверяйте состояние устройств и обновлений, доставку предупреждений, обработку учебного фишингового письма и тест восстановления из копии. Универсального процента защищённости нет.
Источники
- NIST: Phishing guidance for small businesses — Роль актуального антивируса, почтовых фильтров, аутентификации отправителя, MFA и обучения: https://www.nist.gov/itl/smallbusinesscyber/guidance-topic/phishing
- Microsoft Learn: Microsoft Defender Antivirus for Windows — Режимы защиты, онлайн- и офлайн-сценарии, облачные функции и обновления: https://learn.microsoft.com/en-us/defender-endpoint/microsoft-defender-antivirus-windows
- Microsoft Learn: Email authentication — Назначение SPF, DKIM и DMARC и их ограничения: https://learn.microsoft.com/en-us/defender-office-365/email-authentication-about
- Microsoft Learn: Set up DMARC — Постепенное развёртывание политики DMARC с мониторингом: https://learn.microsoft.com/en-us/defender-office-365/email-authentication-dmarc-configure
- CISA: StopRansomware Guide — Автономные защищённые копии и проверка восстановления: https://www.cisa.gov/stopransomware/ransomware-guide
- Kaspersky: защита бизнеса от мошенничества — Действия после перехода по подозрительной ссылке: изоляция устройства, проверка, смена пароля с чистого устройства и уведомление ИТ: https://www.kaspersky.ru/resource-center/preemptive-safety/avoid-business-scams