
802.1X без мифов: доступ к сети через RADIUS
802.1X ограничивает доступ к проводной или беспроводной сети до успешной проверки учётной записи или устройства. В офисе он помогает отзывать отдельные учётные данные и применять сетевые политики, но требует совместимого оборудования, выбранного метода EAP и рабочего RADIUS.
Что именно делает 802.1X
IEEE 802.1X — стандарт контроля доступа на порту локальной сети. «Порт» здесь означает точку подключения: физический порт коммутатора или логическое подключение клиента к Wi‑Fi. Пока проверка не прошла, устройство не получает обычный доступ к сети. Проверяют не обязательно человека: удостоверением может быть учётная запись пользователя, компьютерная учётная запись или сертификат устройства. Если в сети один общий пароль, по нему нельзя уверенно установить, кто именно подключился.
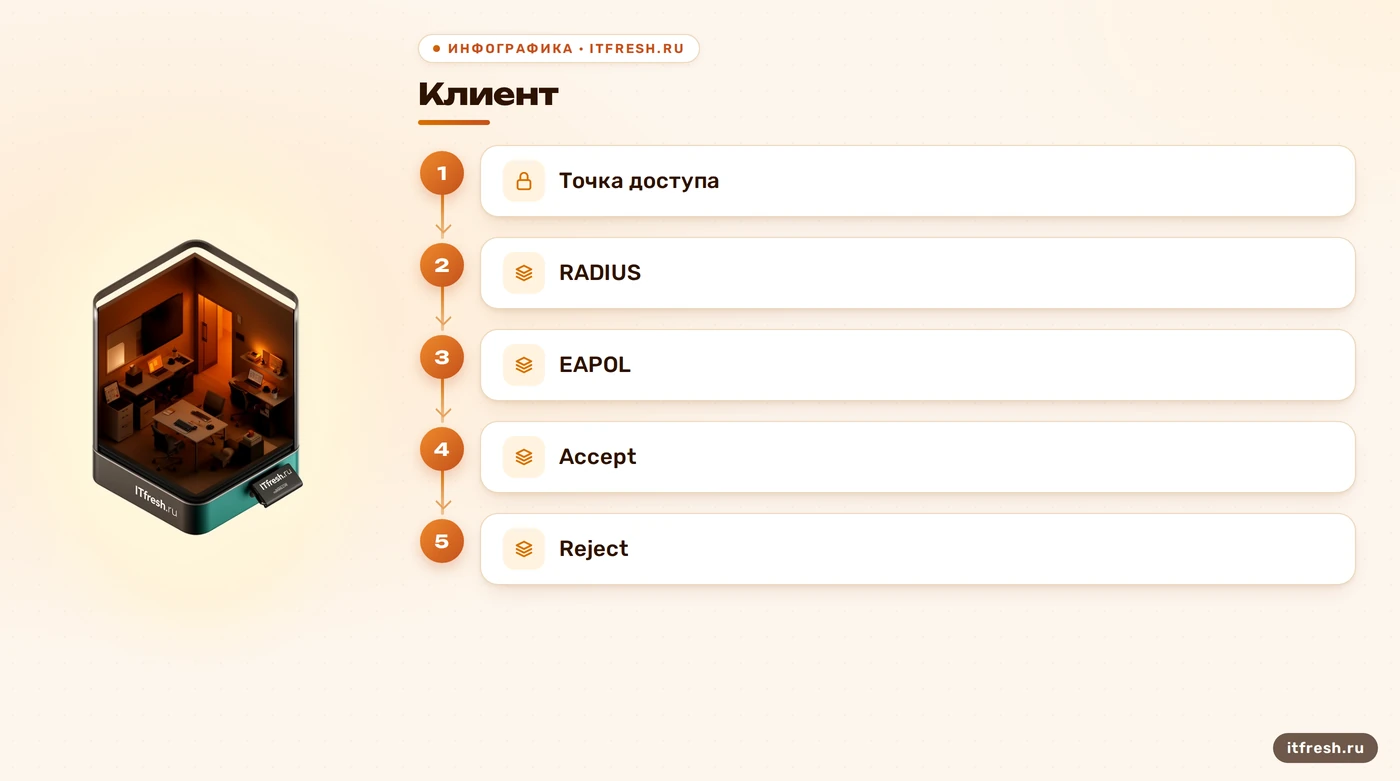
В обмене участвуют три стороны. Supplicant — клиент на ноутбуке или телефоне; Authenticator — коммутатор, точка доступа или контроллер; Authentication Server обычно выполняет RADIUS. Клиент и сеть обмениваются EAP-сообщениями через EAPOL, а сетевое оборудование передаёт запросы серверу по RADIUS. Сервер возвращает разрешение или отказ. Но это ещё не гарантирует, что пользователь получит нужный доступ: оборудование должно применить ответ, а политики сети — быть настроены.
Сам 802.1X не шифрует весь Wi‑Fi-трафик и не рисует VLAN вокруг пользователя. Для беспроводной сети режим WPA2‑Enterprise или WPA3‑Enterprise использует 802.1X и выбранный EAP-метод, а шифрование канала обеспечивает соответствующий режим Wi‑Fi. RADIUS может вернуть атрибуты для назначения VLAN или ACL, но эту возможность должны поддерживать точка доступа, контроллер или коммутатор. Если такой связки нет, никакой красивый Access‑Accept сегментацию не создаст.
- Supplicant — клиент устройства
- Authenticator — точка доступа или коммутатор
- Authentication Server — обычно RADIUS
Когда отдельная проверка окупает сложность
Я смотрю не на количество сотрудников, а на цену общего секрета. Если Wi‑Fi используют штатные сотрудники, подрядчики, телефоны и оборудование, пароль на листке быстро перестаёт быть управляемым. При отдельных учётных данных можно отключить конкретную запись, не раздавать новый пароль всему офису и связать событие входа с идентификатором пользователя или устройства. Это полезно для контроля доступа и расследования ошибок, но не превращает журнал в запись всего, что человек делал в сети.
Потерянный ноутбук не отключится сам только потому, что в офисе работает 802.1X. Администратору нужно отключить учётную запись, отозвать сертификат или применить правило управления устройствами. Если устройство уже вошло в сеть, его текущая сессия может сохраниться до переподключения или повторной проверки; для немедленного отключения нужны дополнительные возможности точки доступа и RADIUS, например поддерживаемое принудительное завершение сессии. Иначе слово «мгновенно» остаётся рекламным, а не техническим.
Аудит тоже нужно включить и продумать. RADIUS-аутентификация отвечает за решение о доступе; учёт начала и окончания сессии передаётся отдельно, если оборудование и сервер настроены на accounting. В стандартной конфигурации UDP 1812 используют для аутентификации, а UDP 1813 — для accounting. Журнал покажет только то, что устройство действительно отправило и сервер сохранил. Продумайте срок хранения, доступ к записям и соответствие локальным правилам обработки данных.
- Отдельные учётные записи
- Понятный порядок отключения доступа
- Журналы с настроенным сроком хранения
Когда хватит общего ключа
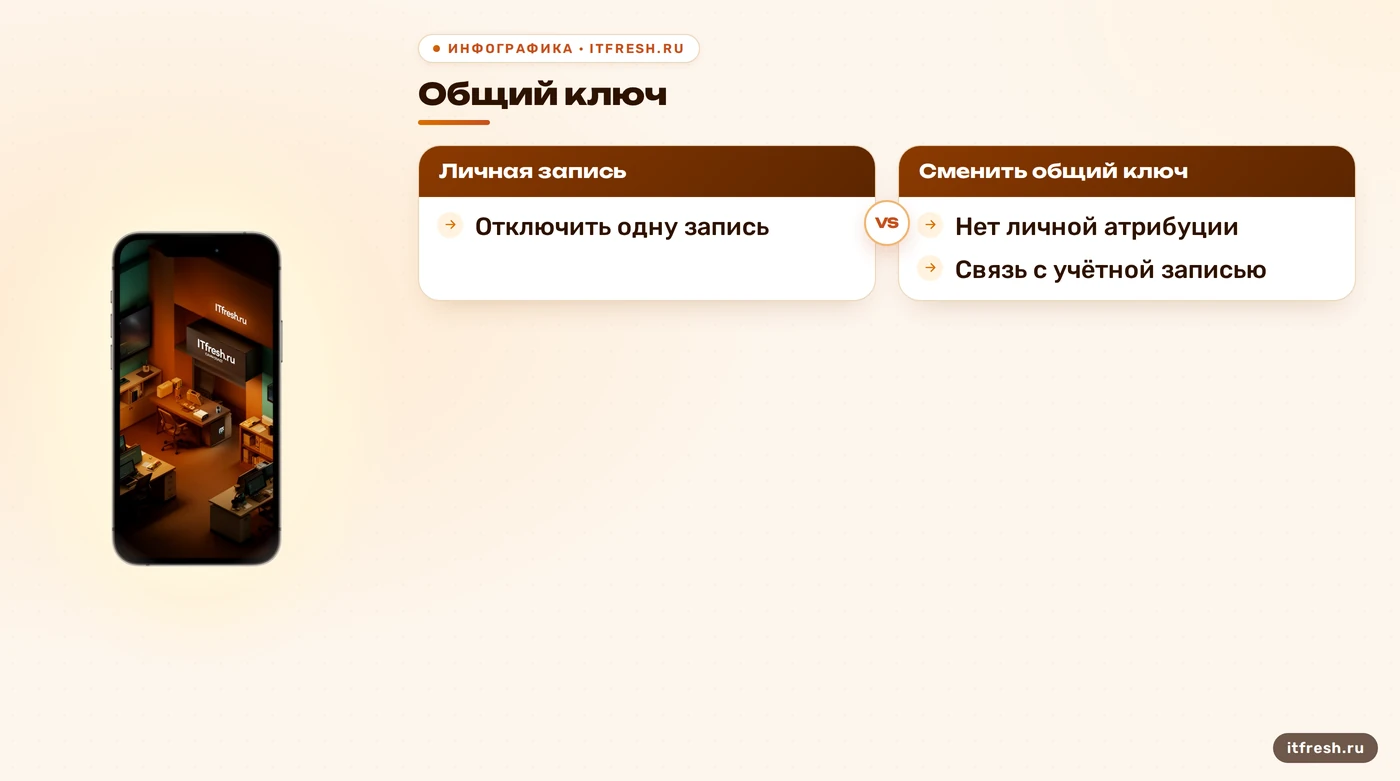
Для маленькой сети с несколькими контролируемыми устройствами WPA2‑PSK может быть разумным выбором. Это проще сопровождать, если владелец сети знает, на каких устройствах сохранён ключ, а сотрудники умеют передавать его безопасно. У такого варианта есть понятная плата: пароль общий, поэтому по успешному подключению нельзя определить конкретного человека. Если ключ покидает компанию, менять его придётся на всех устройствах, где он сохранён.
Я не рекомендую менять пароль «раз в месяц» только ради галочки: регулярная ротация без причины часто приводит к предсказуемым паролям и запискам возле роутера. Нужны надёжный уникальный ключ, ограниченный круг тех, кто его знает, и смена при утечке, смене состава пользователей или другом понятном событии. Если подключаются личные устройства, гостям регулярно нужен доступ или нельзя быстро заменить общий секрет, это уже аргумент в пользу индивидуальной аутентификации.
Гостевую сеть лучше проектировать отдельно: выделить SSID или VLAN и ограничить доступ к внутренним ресурсам правилами межсетевого экрана. Открытая сеть и QR-код сами по себе не изолируют посетителей друг от друга и не защищают корпоративные устройства. Можно использовать гостевую страницу или отдельные временные реквизиты; главное — проверить, куда гостевой клиент может пройти после подключения. Вывеска «Guest» внутри сети не является сетевой политикой.
- Общий ключ для ограниченного набора устройств
- Гостевая сеть с отдельными правилами
- План смены ключа при утечке
Как спланировать внедрение
Начните с инвентаризации. Проверьте, поддерживают ли точки доступа, контроллеры и коммутаторы нужный режим 802.1X, выбранные EAP-методы, VLAN и правила ACL. Затем составьте список типов клиентов: рабочие ноутбуки, телефоны, принтеры, сканеры, личные устройства. Старый принтер может не поддерживать 802.1X вовсе; если выяснить это после включения обязательной проверки, он внезапно превратится в очень дорогую подставку для бумаг.
Выберите сервер аутентификации и источник учётных данных. В Windows-среде часто рассматривают Network Policy Server (NPS); FreeRADIUS подходит для Linux-среды и интеграций, которые нужно собрать отдельно. Конкретная схема зависит от каталогов, сертификатов, оборудования и метода EAP. В FreeRADIUS имена и расположение файлов зависят от версии и способа установки; не копируйте вслепую путь из чужой инструкции. Сначала проверьте, какую конфигурацию реально загружает ваш пакет.
Добавьте точку доступа, контроллер или коммутатор в список RADIUS-клиентов: сервер должен распознавать сетевое оборудование и иметь с ним общий секрет. RADIUS-клиентом в этой схеме является именно оборудование доступа, а не ноутбук сотрудника. Ограничьте обмен адресами управления и сетевыми правилами, храните секреты так, чтобы к ним не имели доступа обычные пользователи, и отдельно настройте доступ к каталогу и проверку сертификатов. В отказе могут участвовать сразу три разные стороны; не лечите их одной случайной галочкой.
Настройте политику допуска до массового включения: кому разрешён вход, какие устройства получают отдельную VLAN или ACL, что произойдёт с неподдерживаемым устройством и что останется доступно при отказе RADIUS. Если платформа умеет обращаться к резервному серверу, настройте группу серверов и проверьте переключение при настоящем отказе. Второй адрес в интерфейсе сам по себе не создаёт отказоустойчивость, особенно если оба сервера зависят от одного питания, сети или каталога.
Запускайте пилот на отдельном SSID или ограниченной группе устройств. Подготовьте сертификаты и профиль подключения заранее, проверьте подключение и отключение, смену пароля, отзыв учётных данных, гостевой доступ и поведение после перезапуска точки доступа. Оставьте административный доступ к оборудованию вне тестируемого сегмента и подготовьте откат конфигурации. Это скучная часть проекта; она обычно дешевле, чем объяснять сотрудникам, почему перестали работать телефоны и принтеры.
- Инвентаризировать оборудование и типы клиентов
- Выбрать источник учётных данных и EAP
- Проверить политики, VLAN и отказоустойчивость
- Провести ограниченный пилот и подготовить откат
Порты, логи и частые причины отказа
Для обычной схемы RADIUS аутентификация идёт по UDP 1812; UDP 1813 нужен, если включён accounting. Проверьте фактические настройки оборудования и сервера: старые или особые установки могут использовать другие порты. В межсетевом экране разрешайте обмен только между адресами RADIUS-сервера и сетевого оборудования, которому он нужен. Открывать эти порты всему офису — неверно: пользователи подключаются через точку доступа, а не отправляют запросы напрямую серверу.
Если клиент показывает «Authentication failed», это только общий итог, а не диагноз. Проверьте, пришёл ли запрос на сервер, распознал ли сервер IP-адрес RADIUS-клиента, совпадает ли общий секрет, прошла ли проверка метода EAP и разрешает ли политика доступ. Полезны журналы точки доступа и RADIUS-сервера: один видит сторону сети, другой — обработку учётной записи. Если искать только в настройках Wi‑Fi клиента, можно долго чинить не ту сторону.
У FreeRADIUS нет одного универсального пути к рабочему логу для всех установок. Он зависит от пакета и настроек; в режиме отладки radiusd -X вывод направляется в терминал. Это удобный способ увидеть загрузку конфигурации и обмен запросами, но отладочный режим не заменяет настройку журналирования работающей службы. В NPS ищите события в журнале Windows. Не публикуйте необработанные логи: в них могут быть имена пользователей, адреса и сведения об инфраструктуре.
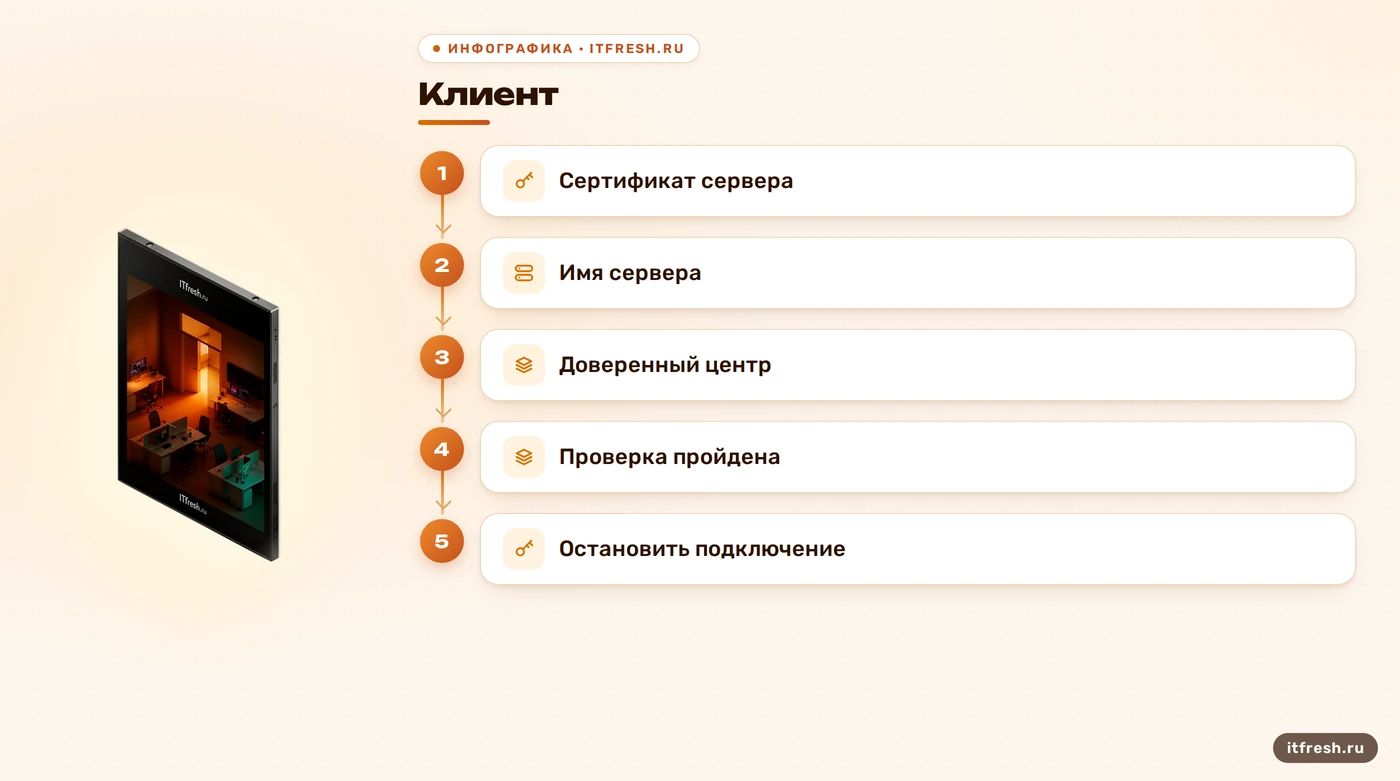
Ошибки сертификатов часто выглядят для пользователя как неверный пароль. Проверьте срок действия сертификата сервера, доверенную цепочку и имя сервера, которое клиент ожидает увидеть; затем проверьте дату и время на клиенте и сервере. Сам по себе сдвиг часов между точкой доступа и RADIUS не объясняет любую ошибку EAP. NTP нужен для корректной проверки сроков сертификатов и сопоставления событий, но строку «Invalid credentials» нельзя автоматически списывать на часы.
- UDP 1812 — аутентификация
- UDP 1813 — accounting, если включён
- Проверить сторону AP, RADIUS, EAP и сертификатов
Как выбрать метод EAP
EAP-TLS использует сертификаты клиента и сервера. При отдельном сертификате на пользователя или устройство проще понять, какой именно доступ отозвать, а компрометация одного ключа не означает автоматического раскрытия ключей всех остальных клиентов. За эту управляемость приходится платить работой с выпуском, доставкой, продлением и отзывом сертификатов. Если сертификаты никто не обновляет, безопасная схема быстро превращается в коллекцию просроченных исключений.
PEAP с MS-CHAPv2 может подойти, когда организация использует парольную учётную запись и поддерживает этот метод на сервере и устройствах. Серверу всё равно нужен подходящий сертификат, а клиент должен проверять доверие к центру сертификации и ожидаемое имя RADIUS-сервера. Отключать эту проверку ради того, чтобы «подключилось с первого раза», опасно: пользователь может отправить данные учётной записи поддельной точке доступа. Поэтому PEAP — не безусловный вариант по умолчанию, а решение с конкретными требованиями к настройке клиента.
Перед выбором проверьте совместимость метода на каждом типе устройств и решите, как пользователь получит профиль сети. На управляемых ноутбуках настройки можно развернуть централизованно; личные устройства часто требуют понятной инструкции и поддержки. Отдельно проверьте принтеры, телефоны и старые операционные системы. Я сначала добиваюсь стабильного подключения на пилотной группе и только после этого включаю политику для остальных. Иначе отдел поддержки становится лабораторией, а пользователи — невольными испытателями.
- EAP-TLS — аутентификация с сертификатами
- PEAP — пароль внутри TLS-туннеля при проверке сервера
- Выбирать по управлению сертификатами и совместимости
Частые вопросы
Нужен ли отдельный сервер для 802.1X?
Не обязательно. Можно использовать существующий NPS или другой совместимый RADIUS-сервер, если он настроен под выбранный метод EAP и сеть. Точки доступа или коммутаторы регистрируются на сервере как RADIUS-клиенты.
Какой метод EAP выбрать?
EAP-TLS подходит, когда организация готова управлять сертификатами. PEAP с паролем может быть проще в существующей Windows-среде, но клиент должен проверять сертификат и имя RADIUS-сервера. Сначала проверьте поддержку на всех устройствах.
Какие порты открыть?
Обычно UDP 1812 используют для аутентификации, а UDP 1813 — для accounting, если он включён. Разрешайте обмен только между сервером RADIUS и зарегистрированным сетевым оборудованием; проверьте, какие порты настроены на вашей платформе.
Доступ потерянного устройства закроется автоматически?
Нет. Нужно отключить учётную запись или отозвать сертификат. Уже открытая сессия может потребовать отдельного завершения со стороны точки доступа или повторной проверки.
Можно оставить гостевой Wi‑Fi?
Да. Выделите отдельный SSID или VLAN и ограничьте доступ к внутренним ресурсам. Открытая сеть сама по себе не обеспечивает изоляцию клиентов.
Сколько займёт внедрение?
Срок зависит от поддержки 802.1X точками доступа, каталога учётных записей, сертификатов и числа типов устройств. Его можно оценить после инвентаризации и пилота; универсальный срок без этих данных был бы гаданием.
Источники
- IEEE 802.1X-2020 — Стандарт описывает контроль доступа на порту локальной сети. https://standards.ieee.org/ieee/802.1X/7345/
- IETF RFC 2865: RADIUS — Спецификация протокола RADIUS и порта UDP 1812 для аутентификации. https://datatracker.ietf.org/doc/html/rfc2865
- IETF RFC 2866: RADIUS Accounting — Спецификация RADIUS Accounting и порта UDP 1813. https://datatracker.ietf.org/doc/html/rfc2866
- FreeRADIUS Documentation — Официальные руководства по конфигурации и отладке FreeRADIUS. https://wiki.freeradius.org/guide/Getting-Started https://wiki.freeradius.org/guide/radiusd-X
- Microsoft Learn: 802.1X и NPS — Развёртывание PEAP для 802.1X с проверкой сертификата сервера клиентом: https://learn.microsoft.com/en-us/windows-server/networking/core-network-guide/cncg/wireless/a-deploy-8021X-wireless-access Группы удалённых RADIUS-серверов в NPS: https://learn.microsoft.com/en-us/windows-server/networking/technologies/nps/nps-crp-rrsg Диагностика проблем 802.1X и сертификатов: https://learn.microsoft.com/en-us/troubleshoot/windows-client/networking/802-1x-authentication-issues-troubleshooting
- Cisco: RADIUS и динамическое назначение VLAN — Конфигурация назначения VLAN через атрибуты RADIUS; поддержка и поведение зависят от оборудования. https://www.cisco.com/c/en/us/support/docs/wireless-mobility/wireless-vlan/71683-dynamicvlan-config.pdf