
Wi-Fi в бизнес-центре: почему сеть рвётся и как сделать её стабильной
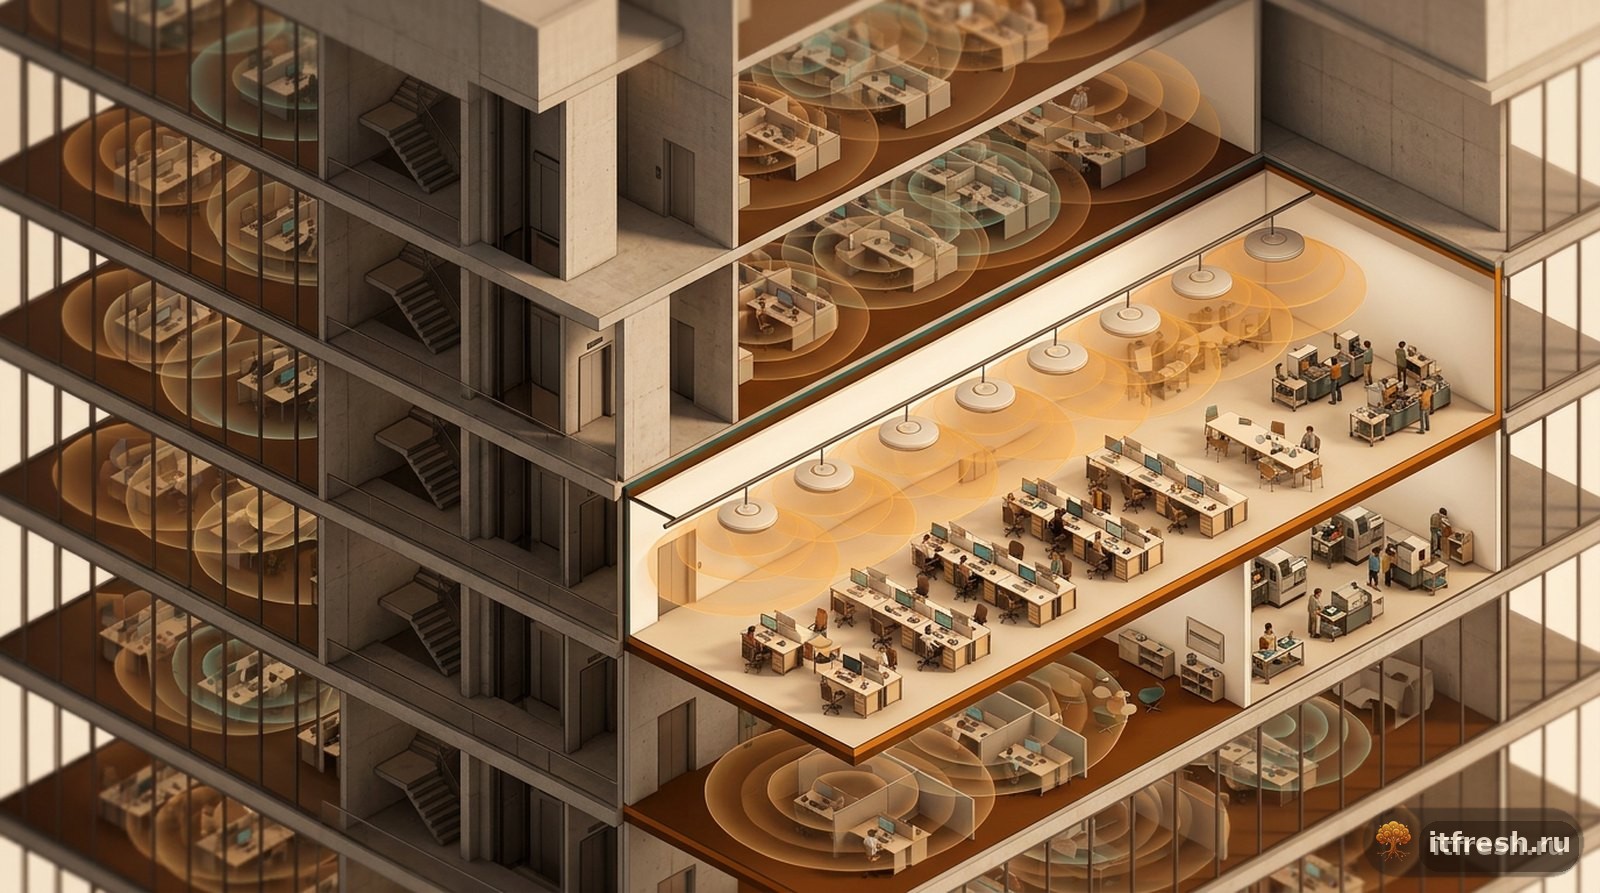
Wi-Fi в бизнес-центре рвётся не из-за слабого роутера, а из-за десятка соседских сетей на тех же трёх каналах и бетонных стен с арматурой между ними. В статье — как выбрать контроллерную систему точек доступа, развести гостевой и корпоративный Wi-Fi по закону и подключить сотрудников через RADIUS без общего пароля, на примере трикотажного производства на 43 рабочих места.
Почему Wi-Fi в бизнес-центре работает хуже, чем в отдельном офисе
Сеть в бизнес-центре ловит хуже не потому, что у вас плохой роутер, а потому что рядом стоят ещё пятнадцать таких же роутеров соседей, и все они дерутся за одни и те же три канала 2,4 ГГц. Я захожу в такие офисы регулярно: на этаже пять-шесть арендаторов, у каждого своя точка доступа с заводскими настройками, и почти все вещают на одном и том же канале просто потому, что это канал по умолчанию у большинства бытовых роутеров. Прежде чем менять оборудование, я всегда разбираюсь, с чем оно конкурирует за эфир — иначе новый роутер за 15 000 ₽ повторит судьбу старого. Если нужна перестройка сети под такие условия, это классический ИТ-аутсорсинг для офиса: сначала диагностика эфира, а не покупка коробки.
По данным, которые публикует Роскомнадзор, в России без регистрации и разрешения ГКРЧ можно использовать Wi-Fi-устройства в диапазоне 2400–2483,5 МГц (это привычный 2,4 ГГц) и в двух участках 5 ГГц — 5150–5350 МГц (этот участок — только внутри закрытых помещений, что для офиса как раз норма) и 5650–6425 МГц, с мощностью передатчика не более 100 мВт. Участок между ними, примерно 5350–5650 МГц, под лицензионно-свободное использование не попадает, и обычная офисная точка доступа там работать не должна, даже если контроллер сам предложит такой канал в автовыборе. Для бизнес-центра это значит: реальный ресурс — это три непересекающихся канала 2,4 ГГц (1, 6, 11) и два разрешённых куска 5 ГГц, и их делят между собой все арендаторы этажа одновременно, а не только вы.
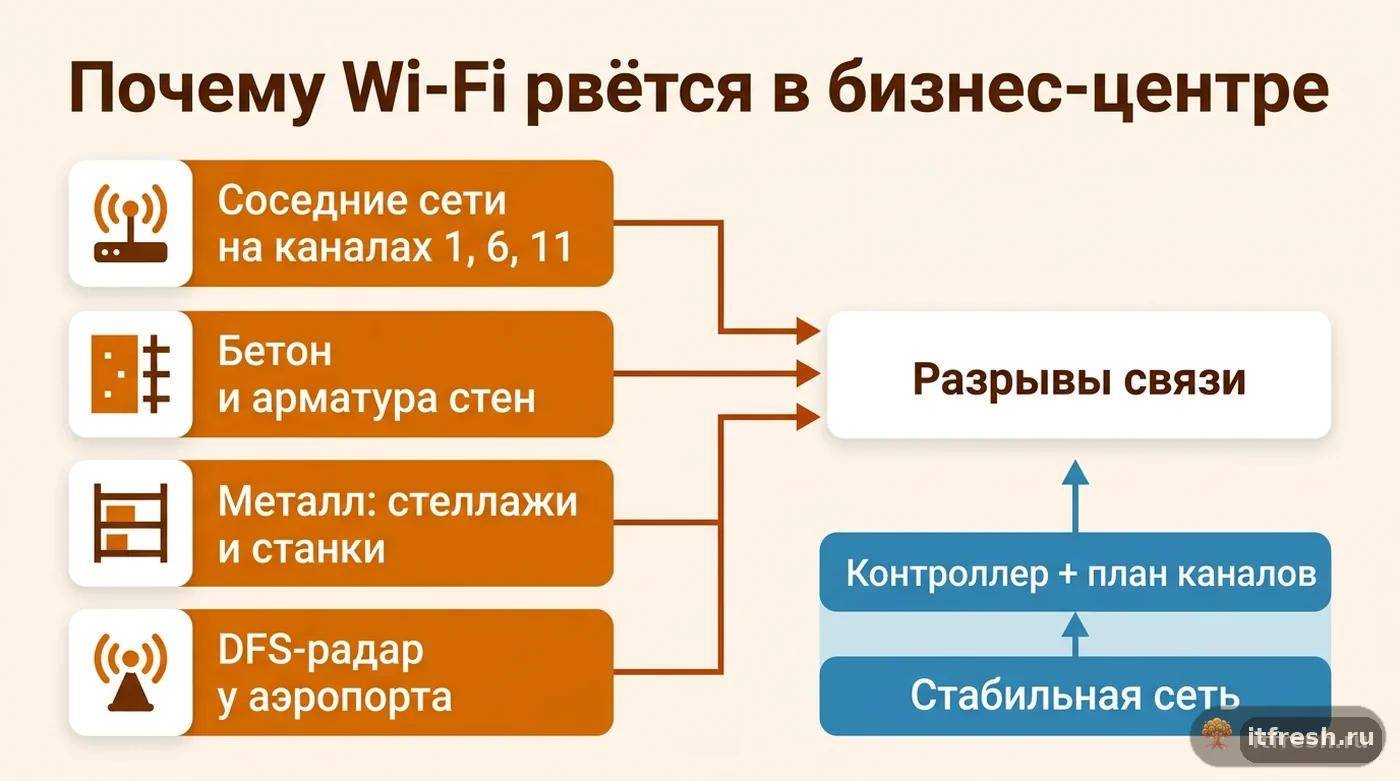
На практике к чужому эфиру добавляется ещё и физика самого здания. Я обычно выписываю клиенту три-четыре типовые причины разрывов, прежде чем что-то менять.
- десятки соседских сетей на тех же трёх каналах 2,4 ГГц — коллизии и рост задержки видны даже без анализатора спектра
- бетонные стены с арматурой между кабинетами — типовая конструкция делового центра, а не гипсокартон частного офиса
- металлические стеллажи, шкафы и станки на производстве — экранируют сигнал сильнее, чем кажется на глаз
- шахты лифтов и вентиляции — создают мёртвые зоны и непредсказуемые отражения сигнала
Контроллер вместо отдельных роутеров: как выбрать систему точек доступа
Первая ошибка, которую я вижу почти в каждом офисе бизнес-центра, — набор бытовых роутеров, воткнутых по одному на комнату, у каждого своё имя сети или одинаковое имя, но без единого управления. Ноутбук на видеозвонке переходит из переговорной в опенспейс, сигнал от старой точки падает, а новая точка не подхватывает клиента, пока он сам не отключится и не переподключится вручную — звонок обрывается. Это не поломка, это архитектура: без единого контроллера устройства не координируют, кто и когда отдаёт клиента соседней точке.
Решение — контроллерная система, где несколько точек доступа работают как одна логическая сеть под одним SSID и одной политикой каналов и мощности. У TP-Link это Omada SDN Controller — по официальному руководству, он централизованно настраивает шлюз, коммутаторы и точки доступа одной площадки (site) и распространяет на них общие параметры сети из единого интерфейса. У MikroTik похожую роль играет CAPsMAN (Controlled Access Point system Manager): точки доступа переходят в роль CAP и получают от центрального CAPsMAN почти всю конфигурацию — включая шифрование, каналы и мощность, — а трафик клиентов по умолчанию обрабатывается локально на каждой точке (local forwarding, traffic-processing=on-cap). Тут есть подвох, который я встречаю у тех, кто настраивает по старым инструкциям: в новом пакете wifi для RouterOS 7 режим заворачивания трафика через менеджер (traffic-processing=on-capsman) появился только начиная с 7.21beta2, а драйвер wifi-qcom-ac его не поддерживает вовсе — так прямо написано в документации MikroTik. Поэтому гостевую и корпоративную VLAN я всегда довожу транком до каждой точки, а не рассчитываю на центральный туннель. У Ubiquiti аналогичную функцию выполняет UniFi Network — облачный ключ или локальный сервер, который управляет точками доступа так же централизованно, из одного места.
Для офиса на 40–50 рабочих мест разница между этими системами реже в возможностях, а чаще — в том, что уже стоит у клиента и что умеет обслуживающий администратор. Сравниваю то, на что я обычно смотрю в первую очередь:
| Параметр | TP-Link Omada | MikroTik CAPsMAN | Ubiquiti UniFi |
|---|---|---|---|
| Контроллер | софт (Omada Software Controller) или отдельный хардварный контроллер | роль CAPsMAN на любом устройстве RouterOS, даже без своего радио | облачный ключ, UniFi OS Console или ПО на своём сервере |
| Управление трафиком | централизованно через сайт (site) | в пакете wifi по умолчанию локально на CAP; через менеджер — с 7.21beta2, не на wifi-qcom-ac | централизованно через приложение UniFi Network |
| Типичный сценарий | офис + гостевая сеть на готовых точках Omada | смешанная инфраструктура, где уже есть MikroTik-роутер | офис, где важен единый и наглядный веб-интерфейс |
| Порог входа | низкий, конфигурация через сайты и шаблоны | выше — требует знакомства с RouterOS | низкий, много готовых сценариев |
Я не привязываюсь к одному производителю: если у клиента уже есть MikroTik-роутер на границе сети, добавляю CAPsMAN и его же точки доступа — не нужно тащить в инфраструктуру ещё одну экосистему. Если инфраструктуры пока нет вообще, для 43 рабочих мест обычно достаточно софтового контроллера и восьми-десяти точек доступа без отдельного сервера под управление.
Гостевой и корпоративный Wi-Fi: сегментация и закон об идентификации
Первое, что я делаю на объекте после контроллера, — развожу гостевой и корпоративный Wi-Fi по разным VLAN на уровне коммутатора и контроллера, а не просто по разным SSID на одной точке доступа. Разные имена сети без VLAN — это красивая витрина поверх одной и той же сети: гость, подключившись к гостевому SSID, физически попадает в ту же подсеть, что и бухгалтерия, если администратор не позаботился об изоляции трафика на уровне VLAN и правил на шлюзе. В контроллерных системах — что в Omada, что в CAPsMAN, что в UniFi — гостевая сеть настраивается как отдельная VLAN с блокировкой доступа к внутренним подсетям и с изоляцией клиентов друг от друга (client isolation), чтобы один гость не видел трафик другого в общей переговорной.
У гостевого Wi-Fi в бизнес-центре есть ещё и юридическая сторона, про которую часто забывают. Постановление Правительства РФ от 31.07.2014 № 758 обязывает организацию, которая предоставляет публичный доступ к Wi-Fi, идентифицировать пользователя — по разъяснениям Роскомнадзора, это делается через установление фамилии, имени и отчества по документу, удостоверяющему личность, либо через подтверждённый номер телефона или учётную запись на Госуслугах. Подробно, кто именно подпадает под требование и какие способы идентификации допустимы, я разбирал в материале про идентификацию в публичном Wi-Fi по закону. На практике для небольшого офиса это чаще всего captive-портал с подтверждением по SMS на гостевой сети: прямая раздача пароля от Wi-Fi на ресепшене без какой-либо идентификации формально не закрывает это требование, если сеть считается точкой публичного доступа.
Отдельно советую заводить третью, техническую VLAN — для самих точек доступа, коммутаторов управления и контроллера, без доступа с рабочих станций сотрудников или гостей. Это не про закон, а про здравый смысл: веб-интерфейс контроллера, доступный из гостевой сети, — частая находка при аудите, и её проще не допустить, чем потом объяснять, почему пароль администратора точки доступа теоретически виден любому гостю с ноутбуком.
WPA2/WPA3-Enterprise и RADIUS: как подключить сотрудников без общего пароля
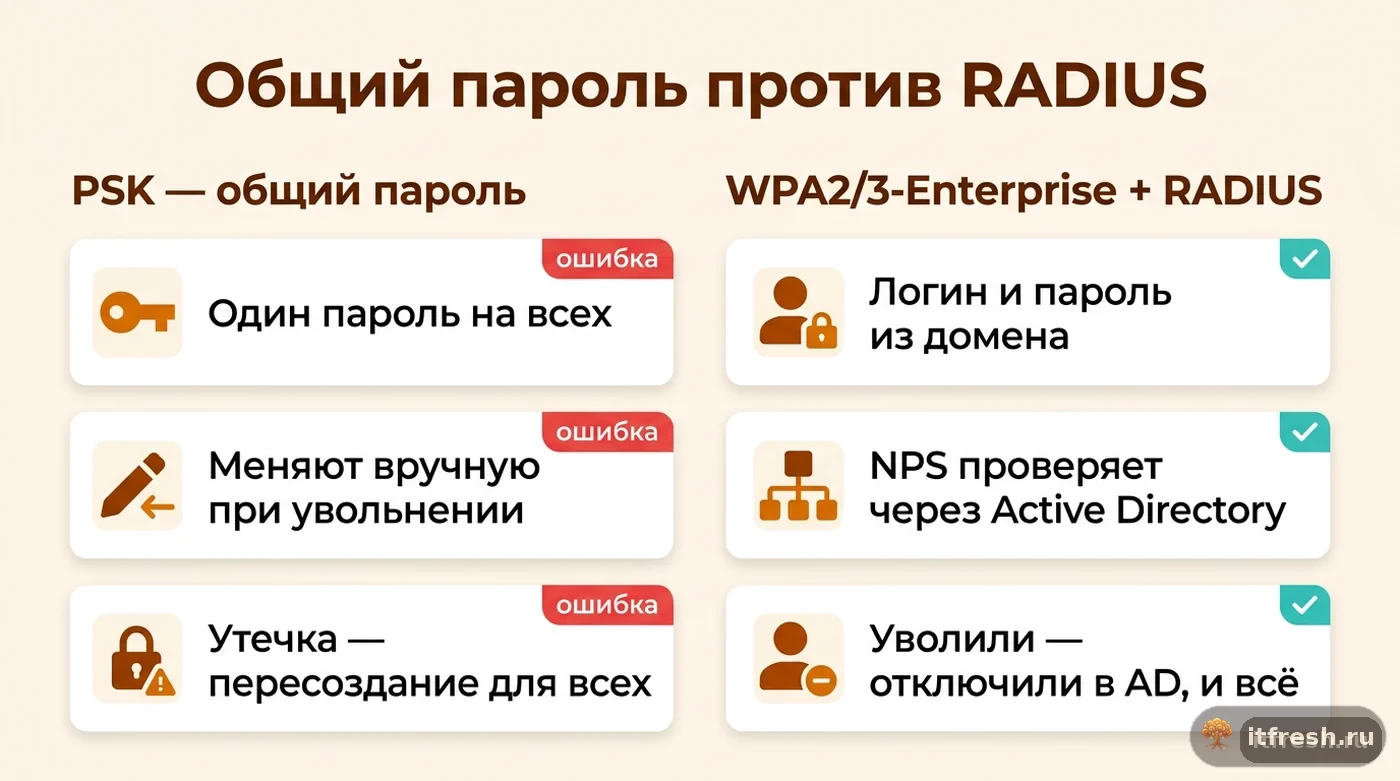
Общий пароль Wi-Fi (WPA2-Personal, он же PSK) — это по сути отмычка от всей сети, которую рано или поздно узнают все: уволенные сотрудники, подрядчики, гости, которым продиктовали пароль один раз и попросили не передавать дальше. Менять его после каждого увольнения — это ещё и звонки или сообщения всем сотрудникам с новым паролем, что для 43 рабочих мест быстро превращается в отдельную повторяющуюся задачу службы поддержки.
Правильное решение для офиса с доменом — WPA2-Enterprise (или WPA3-Enterprise) поверх 802.1X: точка доступа не проверяет пароль сама, а передаёт запрос RADIUS-серверу, а тот сверяет учётные данные с Active Directory. В инфраструктуре на Windows Server для этого поднимают Network Policy Server (NPS) в роли RADIUS: по официальному руководству Microsoft, NPS обрабатывает запросы от точек доступа как от RADIUS-клиентов, аутентифицирует пользователя по учётным данным в AD DS и затем проверяет разрешение на подключение через сетевые политики — вплоть до атрибута Network Access Permission в свойствах учётной записи. Из двух протоколов EAP, которые поддерживает NPS, документация называет PEAP-MS-CHAPv2 более простым в развёртывании — он использует обычные логин и пароль пользователя, но требует сертификата на самом сервере NPS; EAP-TLS сложнее в настройке, зато требует сертификат уже на клиенте, что защищает даже при утечке пароля. Пошагово настройку роли я разбирал в отдельной статье про NPS как RADIUS для Wi-Fi, здесь — только то, что важно для бизнес-центра. И одно предупреждение, на котором спотыкаются чаще всего: начиная с Windows 11 22H2 на редакциях Enterprise и Education Credential Guard включён по умолчанию, а с ним PEAP-MS-CHAPv2 теряет единый вход — Windows перестаёт подставлять сохранённые учётные данные, и пользователь вынужден вводить пароль заново. Microsoft в документации по Credential Guard прямо рекомендует переходить на сертификатные методы (EAP-TLS или PEAP-TLS), поэтому на свежем парке ноутбуков я сразу закладываю EAP-TLS с автовыпуском сертификатов.
Сертификат для NPS выпускает служба сертификации домена — как правило это Active Directory Certificate Services, и я обычно поднимаю собственный удостоверяющий центр на базе AD CS именно под эту задачу, а не покупаю сертификат у публичного CA: для внутреннего RADIUS-сервера свой УЦ дешевле и проще автоматизировать через групповые политики, которые сами раздают корневой сертификат на все доменные компьютеры.
Если RADIUS поднимают не на Windows, а на Linux — например, FreeRADIUS, — проверка учётных данных всё равно чаще всего идёт в тот же каталог: либо напрямую по LDAP в Active Directory, либо через связку pam_ldap/sssd, которую я разворачивал по той же схеме, что и для Linux-клиента LDAP через SSSD на рабочих станциях — только здесь в роли клиента LDAP выступает не рабочая станция, а сам RADIUS-сервер. Для 43 рабочих мест с доменом на Windows Server я в девяти случаях из десяти всё же выбираю NPS: он уже входит в состав Windows Server, отдельный дистрибутив ставить не нужно.
WPA3-Enterprise — не то же самое, что WPA2-Enterprise с более длинным ключом. По данным Wi-Fi Alliance, с 1 июля 2020 года поддержка WPA3 обязательна для сертификации новых устройств Wi-Fi CERTIFIED, а WPA3-Enterprise дополнительно предлагает опциональный 192-битный режим для сетей с особо чувствительными данными — но старое оборудование, выпущенное до этой даты, WPA3 может не знать вовсе. На практике для офиса до 50 рабочих мест я включаю WPA3-Enterprise, только когда весь парк оборудования — ноутбуки, принтеры, IP-телефоны — подтверждённо его поддерживает; если в сети остаются устройства со старыми Wi-Fi-модулями (например, встроенный модуль передачи данных у части производственного оборудования), спокойнее оставить WPA2-Enterprise, который эти устройства понимают гарантированно.
Радиопланирование: сколько точек доступа и какие каналы выбрать
Число точек доступа считается не от площади в квадратных метрах, а от того, что стоит между точкой и клиентом. Бетон с арматурой — стандартная стена делового центра, а не гипсокартон частного офиса — съедает сигнал 5 ГГц заметно сильнее, чем межкомнатную перегородку; в цеху с металлическими стеллажами или рядами станков зона уверенного приёма может закончиться в паре метров от точки доступа. Поэтому я всегда начинаю с обхода объекта с ноутбуком и утилитой анализа эфира, а не с расчёта по площади на бумаге — там всё выглядит достаточно, а по факту в дальнем углу цеха точка не пробивает через ряд металлических станков.
На 5 ГГц для офисных точек доступа я стараюсь по возможности брать каналы вне DFS — то есть без автоматического радиолокационного детектора (Dynamic Frequency Selection), который обязывает точку временно уходить с канала и заново сканировать эфир при обнаружении сигнала, похожего на метеорологический или авиационный радар. В бизнес-центре рядом с аэропортом — а в Москве и области таких хватает — ложные срабатывания на DFS-каналах случаются заметно чаще, и клиенты в этот момент теряют связь на несколько секунд. Из разрешённых в России участков 5150–5350 МГц и 5650–6425 МГц под non-DFS обычно попадают нижние каналы первого участка и верхние каналы второго, но какие именно каналы конкретный контроллер считает DFS, я всегда проверяю в его интерфейсе перед тем, как закрепить план каналов — регуляторный домен в прошивке иногда выставлен некорректно.
Отдельно закладываю разный подход для офиса и производства: в кабинетах и опенспейсе приоритет — 5 ГГц, там выше скорость и меньше соседских помех; в цеху с металлом и большими расстояниями между рабочими местами часть точек оставляю преимущественно на 2,4 ГГц — у него хуже пропускная способность, зато заметно лучше дальность и меньше проблем с проникновением сквозь препятствия.
Мониторинг и журналирование точек доступа и RADIUS
Контроллер точек доступа и RADIUS-сервер генерируют события, по которым видно происходящее в сети раньше, чем об этом напишут в заявке в поддержку: массовый рост отказов в аутентификации может значить, что кто-то подбирает пароль, а не что у пользователя опечатка; точка доступа, которая перезагружается по расписанию раз в час, обычно перегрета или недополучает питание по PoE. По одной точке эти события смотреть можно вручную, но по десятку точек на два этажа — уже неудобно: события тонут в собственном журнале каждого устройства.
Поэтому и точки доступа, и NPS (события аутентификации там тоже можно писать в журнал безопасности Windows и выгружать наружу), и FreeRADIUS я завожу на единый syslog-сервер — у меня для этого чаще всего стоит централизованный сбор логов через rsyslog и Graylog, туда же уходят события с коммутаторов и шлюза. На одном экране становится видно: вот точка доступа в цеху перезагружается каждый час, а вот отказы аутентификации у одной и той же учётной записи растут третий день подряд — это два разных инцидента, которые без общего журнала выглядели бы просто как случайные помехи.
Кейс: «Вязаная нить», 43 рабочих места в бизнес-центре
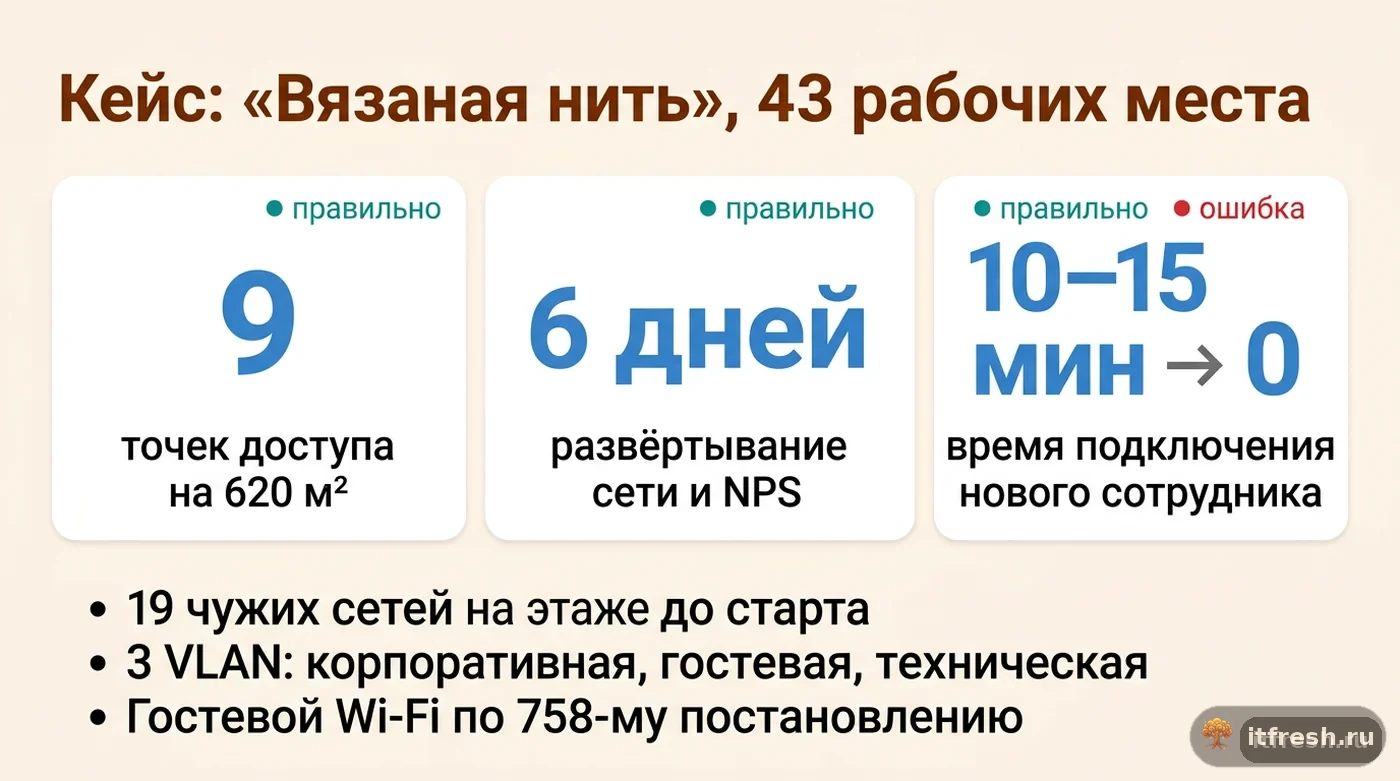
«Вязаная нить» — трикотажное производство на 43 рабочих места, которое занимает около 620 м² на двух этажах делового центра: первый этаж — цех с 18 вязальными машинами и складом пряжи, второй — офис (бухгалтерия, отдел продаж, дизайнеры, руководство). До меня в офисе стояло три бытовых роутера с одним и тем же именем сети, купленных в разное время разными людьми: сеть работала, пока не начинался видеозвонок — ноутбук переходил между кабинетами, связь обрывалась на 10–15 секунд, а в дальнем углу цеха рядом со станками Wi-Fi не ловил вовсе.
Я начал с обхода объекта — и увидел на этаже 19 чужих сетей от соседних арендаторов, большинство на 2,4 ГГц и одном и том же канале. Поставил контроллерную систему на 9 точек доступа: пять на втором этаже, четыре в цеху с размещением между рядами станков, все — под единым SSID и единой политикой роуминга. Разбил сеть на три VLAN: корпоративная (Wi-Fi для сотрудников), гостевая (для клиентов и подрядчиков, с captive-порталом и подтверждением по SMS согласно постановлению № 758) и техническая (для самих точек доступа и коммутаторов управления, без доступа с рабочих станций). Корпоративный доступ перевёл на WPA2-Enterprise: поднял NPS на контроллере домена, выпустил через AD CS сертификат сервера и настроил автовыпуск компьютерных сертификатов, а клиентским компьютерам раздал профиль EAP-TLS через групповую политику — половина ноутбуков была на Windows 11 Enterprise с включённым Credential Guard, и PEAP-MS-CHAPv2 там требовал бы вводить пароль при каждом входе. Сотруднику для входа в Wi-Fi больше не нужно ничего вводить, кроме логина в Windows. На 5 ГГц закрепил non-DFS каналы после проверки регуляторного домена в прошивке контроллера, а точки в цеху рядом со станками оставил преимущественно на 2,4 ГГц — там дальность важнее скорости.
Развёртывание — обход объекта, монтаж точек, настройка VLAN и NPS — заняло шесть рабочих дней, ещё два дня ушло на перевод сотрудников со старого общего пароля на доменную аутентификацию без остановки работы офиса. Обрывы связи при переходе между кабинетами и цехом исчезли — точки доступа под одним контроллером передают клиента друг другу без разрыва сессии. Время на подключение нового сотрудника к Wi-Fi сократилось с обычных 10–15 минут (найти актуальный пароль, продиктовать, помочь подключиться) до нуля — доступ появляется автоматически при входе в домен на корпоративном ноутбуке. А гостевая сеть с момента внедрения формально соответствует требованиям постановления № 758 — раньше пароль от гостевого Wi-Fi просто писали на доске в переговорной, и при проверке это легко трактовалось бы как публичный доступ без идентификации — риск, о котором в компании даже не подозревали.
Частые вопросы
Почему Wi-Fi в бизнес-центре ловит хуже, чем дома или в отдельном офисном здании?
Основных причины две: десятки соседских сетей на тех же трёх непересекающихся каналах 2,4 ГГц и физика самого здания — бетонные стены с арматурой и металлические конструкции сильно гасят сигнал. В отличие от частного дома, где вы один в эфире, на этаже делового центра этот же эфир делят с вами все соседи одновременно.
Нужно ли регистрировать точки доступа Wi-Fi в бизнес-центре в Роскомнадзоре?
Нет, если устройство работает в лицензионно-свободных диапазонах: 2400–2483,5 МГц и два участка 5 ГГц — 5150–5350 МГц (только внутри помещений) и 5650–6425 МГц, при мощности передатчика не более 100 мВт. Для остальных частот, включая участок между этими диапазонами 5 ГГц, требуется решение ГКРЧ.
Как правильно разделить гостевой и корпоративный Wi-Fi?
Не просто разными именами сети на одной точке, а разными VLAN на уровне коммутатора и контроллера, с блокировкой доступа гостевой VLAN к внутренним подсетям и с изоляцией клиентов друг от друга (client isolation). Отдельно стоит завести третью, техническую VLAN для самих точек доступа и коммутаторов управления.
Обязательно ли идентифицировать пользователей гостевого Wi-Fi по закону?
Да. Постановление Правительства РФ от 31.07.2014 № 758 обязывает организацию, предоставляющую публичный доступ к Wi-Fi, идентифицировать пользователя — по ФИО и документу, удостоверяющему личность, либо через подтверждённый номер телефона или учётную запись на Госуслугах. На практике это чаще всего captive-портал с подтверждением по SMS.
WPA2-Enterprise или WPA3-Enterprise — что выбрать для офиса?
WPA3-Enterprise стоит включать, только если весь парк устройств — ноутбуки, принтеры, IP-телефоны, производственное оборудование с Wi-Fi — подтверждённо его поддерживает. Если в сети остаются устройства со старыми Wi-Fi-модулями, надёжнее WPA2-Enterprise поверх 802.1X и RADIUS: он тоже не даёт общего пароля и понятен практически любому оборудованию.
Сколько точек доступа нужно на офис на 40–50 рабочих мест?
Однозначного числа нет — оно зависит не от площади, а от материала стен и того, что стоит между точками и клиентами: бетон с арматурой и металлические конструкции сокращают зону покрытия сильнее, чем гипсокартон. В кейсе из статьи на 620 м² с цехом и офисом хватило девяти точек доступа под одним контроллером, но перед закупкой я всегда обхожу объект и смотрю реальную картину эфира.
Источники
- Роскомнадзор: об использовании радиочастот в диапазонах 2,4 и 5 ГГц — Диапазоны 2400–2483,5 МГц и 5 ГГц (5150–5350 МГц и 5650–6425 МГц) разрешены для устройств Wi-Fi без регистрации и разрешения ГКРЧ при мощности передатчика не более 100 мВт. https://26.rkn.gov.ru/p19071/news240482.htm
- Постановление Правительства РФ от 31.07.2014 № 758 и разъяснение Роскомнадзора о публичном Wi-Fi — Обязывает организатора публичного доступа к Wi-Fi идентифицировать пользователя (ФИО по документу либо подтверждённый номер телефона/учётная запись Госуслуг). https://base.garant.ru/70710076/ и https://11.rkn.gov.ru/directions/p18196/p18197/p29932/news244960.htm
- Microsoft Learn: Deploy Password-Based 802.1X Authenticated Wireless Access — NPS как RADIUS-сервер для 802.1X Wi-Fi: обработка запросов от точек доступа как RADIUS-клиентов, аутентификация через AD DS, сравнение PEAP-MS-CHAPv2 и EAP-TLS, требование сертификата сервера NPS (AD CS или публичный CA). https://learn.microsoft.com/en-us/windows-server/networking/core-network-guide/cncg/wireless/a-deploy-8021x-wireless-access
- Wi-Fi Alliance: WPA3 — Поддержка WPA3 обязательна для новой сертификации Wi-Fi CERTIFIED с 1 июля 2020 года; у WPA3-Enterprise есть опциональный 192-битный режим. https://www.wi-fi.org/discover-wi-fi/wi-fi-certified-wpa3
- MikroTik Documentation: WiFi (CAPsMAN в RouterOS 7) — Роли CAP и CAPsMAN; traffic-processing=on-cap (локально) и on-capsman — последний только с 7.21beta2 и не поддерживается wifi-qcom-ac. https://help.mikrotik.com/docs/spaces/ROS/pages/224559120/WiFi
- Microsoft Learn: Credential Guard — considerations and known issues — Credential Guard по умолчанию в Windows 11 22H2+ (Enterprise/Education) ломает единый вход для PEAP-MS-CHAPv2/EAP-MS-CHAPv2; рекомендация — EAP-TLS/PEAP-TLS. https://learn.microsoft.com/en-us/windows/security/identity-protection/credential-guard/considerations-known-issues