
Как опубликовать OData в 1С и не раздать лишние права
OData в 1С открывает прикладные данные через веб-сервер, поэтому пароль сам по себе не делает публикацию безопасной. Я начинаю с отдельного пользователя, проверяю его роли и доступ к конкретным объектам, затем закрываю публикацию на сетевом уровне и проверяю запросы. Ниже — порядок без лишних обещаний.
Что открывает OData в 1С и где риск
Публикация REST-интерфейса OData делает объекты прикладного решения доступными сторонним системам по HTTP-запросам. Для проверки публикации и прав можно подключить сопровождение 1С. Это не копия базы и не безобидная страница: через интерфейс можно читать данные, а в зависимости от операции и прав — создавать, менять или удалять объекты. В документации платформы перечислены справочники, документы, регистры и другие объекты. Поэтому первое решение здесь не про порт и сертификат, а про то, кому и что разрешено.
Я не утверждаю, что публикация сама по себе выставляет данные всему интернету. Для доступа нужны маршрут до сервиса и успешная аутентификация; дальше платформа проверяет права пользователя. Но если веб-публикация доступна извне, учётная запись имеет широкий доступ, а журнал никто не смотрит, риск вполне практический. В такой ситуации пароль не спасает от ошибочно выданных прав и утёкших реквизитов. Замок на двери бесполезен, когда ключ лежит в почтовом ящике.
В стандартном интерфейсе 1С используется OData версии 3.0 с особенностями реализации платформы. Сторонняя система может получить метаданные сервиса и увидеть доступные ей объекты; сами данные остаются под контролем прав пользователя и конфигурации. Поэтому я отделяю две задачи: ограничить сетевую доступность публикации и сократить права внутри 1С. Одно не заменяет другое. Если учетная запись видит больше нужного, белый список IP только уменьшает число возможных точек входа, но не исправляет избыточный доступ.
Как выдать интеграции минимальные права
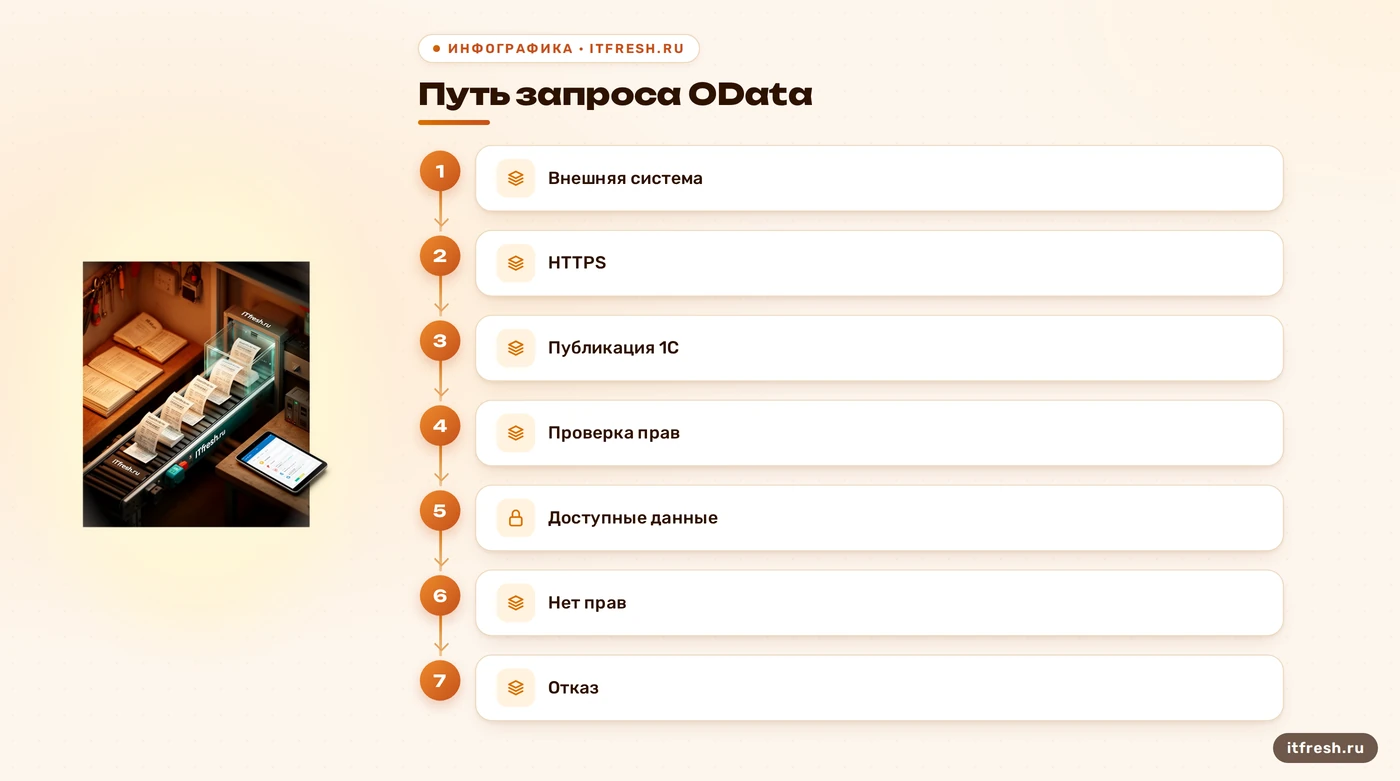
Для интеграции я завожу отдельную учетную запись 1С. Не использую пользователя администратора, бухгалтера или сотрудника, который параллельно работает в базе: этот принцип разобран и в статье про пользователя 1С. У этих учетных записей другой сценарий и обычно больше прав. Служебную учетку называю понятно для сопровождения, задаю ей собственный пароль и назначаю только роли, необходимые конкретному обмену. Если интеграций несколько, разделяю учетные записи: так проще отозвать доступ одной системы и понять по журналам, кто выполнял запрос.
Права OData не образуют отдельную независимую модель: платформа проверяет права пользователя, от имени которого выполняется запрос. В роли сначала перечисляю нужные объекты и операции: например, чтение справочника и получение остатков, если интеграции достаточно именно этого. Не включаю изменение, удаление или проведение документов «про запас». REST-интерфейс платформы технически умеет выполнять операции записи, но это не значит, что их следует разрешать конкретной учетной записи. Минимум прав определяется задачей обмена, а не удобством первой настройки.
Когда нужно разделить строки одного объекта, проверяю ограничения доступа к данным — записи и поля, которые в платформе настраиваются через роли. Например, можно ограничить документы определёнными контрагентами, если такая граница заложена в конфигурации. Правило «только за последние 30 дней» не появляется автоматически: его надо корректно реализовать и проверить для нужных таблиц и операций. Я не обещаю, что одна галочка ограничит всю базу. Сначала проверяю состав ролей и ограничения, затем отправляю запросы от имени сервисного пользователя и удостоверяюсь, что разрешённое доступно, а запрещённое — нет.
- Заведите отдельную учетную запись интеграции
- Оставьте только нужные роли и операции
- Ограничьте записи и поля, если требуется
- Проверьте разрешённые и запрещённые запросы
- Зафиксируйте назначение и владельца учётки
Как опубликовать OData по HTTPS
Публикацию стандартного интерфейса включают в настройках публикации информационной базы на веб-сервере. В конфигураторе выбирают веб-сервер и параметры публикации; точные подписи и доступные варианты сверяйте с установленной версией платформы. Для IIS см. Также материал о публикации базы на Apache. Используются IIS или Apache, но сам факт публикации базы ещё не означает, что нужный REST-интерфейс включён. После публикации проверьте адрес сервиса и его метаданные из разрешённой сети. В конфигурациях, где это поддерживается, разработчик задаёт список доступных объектов методом УстановитьСоставСтандартногоИнтерфейсаOData; состав интерфейса не заменяет права пользователя. Учитывайте режим совместимости конфигурации и проверяйте состав после публикации.
OData 1С поддерживается начиная с платформы 8.3.5; формулировка «8.3 и выше» слишком расплывчата для технической инструкции. Перед настройкой сверяю версию платформы, конфигурацию и требования интегратора. Обновление может изменить поведение или совместимость, поэтому его проверяют на тестовой базе и планируют отдельно. Я не советую обновлять рабочую систему только потому, что у неё «старая восьмёрка»: сначала выясните, какую версию поддерживает конфигурация и какие исправления нужны.
Данные и учетные данные передавайте по HTTPS с проверяемым сертификатом. TLS защищает соединение от чтения и незаметного изменения трафика, но не ограничивает права пользователя и не закрывает сам сервис от лишних источников. Обычно веб-сервер принимает HTTPS на настроенном администратором порту; номер порта не обязан быть одинаковым во всех сетях. Если HTTP оставляют для перенаправления или закрывают полностью, это отдельное решение для вашей публикации. Проверяйте доступ извне и изнутри, срок действия сертификата и имя узла. HTTPS — необходимый слой, а не индульгенция.
В самой конфигурации не ищите универсальную вкладку «Ограничения доступа к данным» у пользователя. Права задаются ролями прикладного решения, а ограничение строк и полей описывается средствами платформы и конфигурации. Путь в интерфейсе зависит от того, администрируете вы пользователей в конфигураторе или в прикладном решении. Если названия экранов не совпадают с инструкцией из интернета, не кликайте наугад: проверьте режим работы базы и документацию для своей версии. Несуществующий пункт меню не становится реальным от уверенного тона автора.
Как ограничить доступ по сети
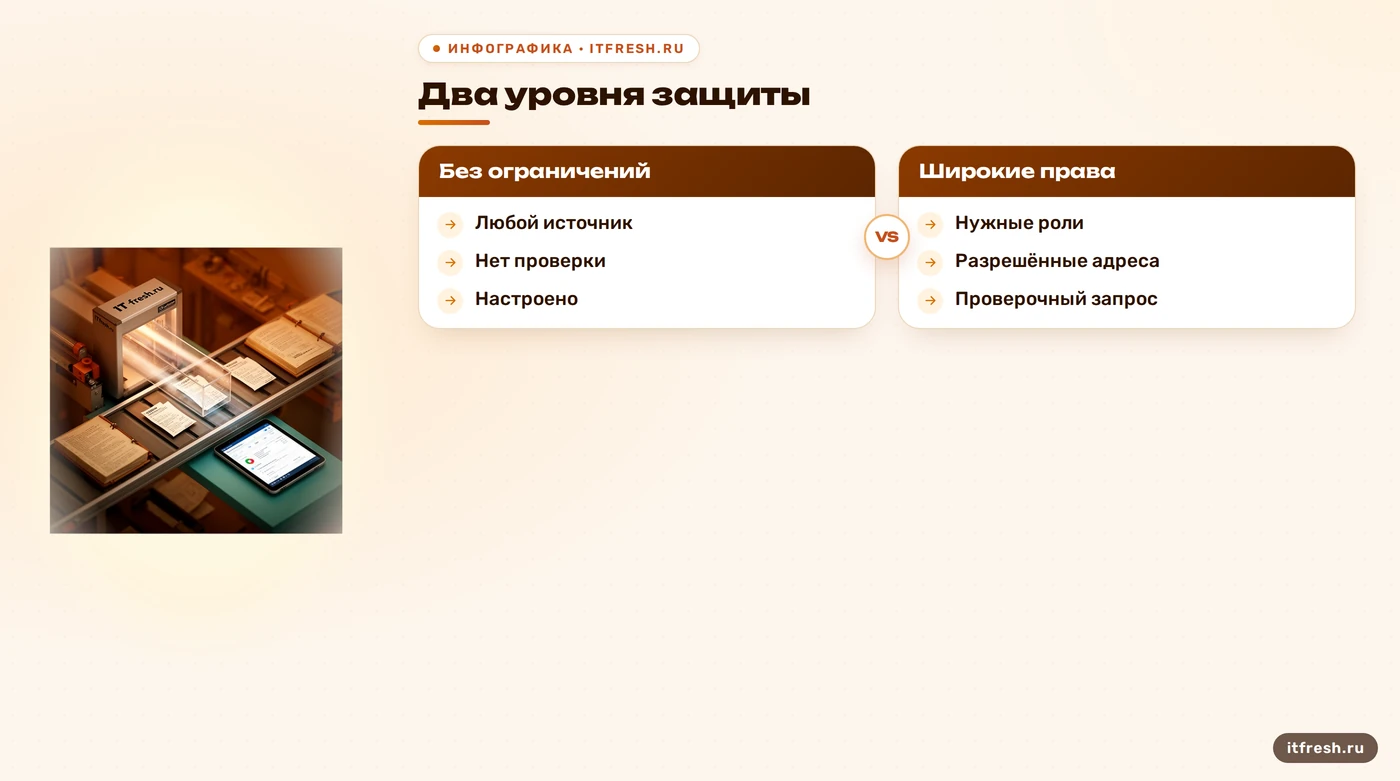
Следующий слой — ограничить, откуда вообще можно обратиться к OData. Если интеграция работает с фиксированных адресов, разрешите их на межсетевом экране или на веб-сервере и запретите остальные источники. У облачной системы адреса могут меняться: получите у её поставщика актуальный диапазон и порядок уведомления об изменениях. Для внутренней интеграции обычно проще разрешить только нужный сегмент сети. Не оставляйте правило «разрешить всем» в расчёте на пароль: сканеры не обязаны угадывать намерения администратора.
В IIS функцию ограничения адресов настраивают для нужного сайта или приложения; итог зависит от правил разрешения, запрета и поведения для адресов, не попавших в список. В Apache 2.4 директива Require ip может разрешать указанные адреса или сети в контексте соответствующего ресурса. Проверяйте область действия: правило на весь сайт способно закрыть доступ и другим нужным приложениям. Если перед веб-сервером стоит обратный прокси, сервер может видеть адрес прокси, а не исходного клиента; доверять переданному заголовку можно только при правильно настроенной доверенной цепочке.
Не смешивайте IP-фильтр с авторизацией. IP-правило отвечает на вопрос, откуда разрешено подключение; учётные данные и права 1С — что пользователь может сделать после подключения. В журнале веб-сервера и платформы полезно сохранять достаточно сведений, чтобы связать запрос с временем, учетной записью и ответом, но не складывать туда пароли и секреты. Я проверяю логи после пробных разрешённых и запрещённых запросов. Если запись показывает только «ошибка», её ценность примерно как у лампочки, которая загорается уже после пожара.
Не придумывайте отдельный путь вроде /odata/ваша_база и не считайте его защитой: адрес публикации определяется конфигурацией веб-сервера и параметрами публикации 1С. Его можно сделать непредсказуемым, но секретный URL не заменяет аутентификацию, минимальные права и фильтрацию. Перед изменением правил зафиксируйте текущую конфигурацию и предусмотрите способ вернуть доступ администратору. Иначе можно успешно защитить интеграцию от всех — включая саму интеграцию.
Пример настройки для сети мастерских
Возьмём условную сеть мастерских «Зерно и нож» из условия: 30 рабочих мест, обмен остатками с внешней системой. Это пример проектирования, а не отчёт о проверенной аварии или замере. Сначала я фиксирую список данных: номенклатура и остатки. Затем вместе с владельцем процесса уточняю, нужна ли запись в 1С или достаточно чтения. Пока этот вопрос не решён, обсуждать серверные правила рано — можно отрезать нужную операцию или открыть лишнюю.
Для такого сценария я бы создал отдельную учетную запись интеграции, назначил ей только нужные права чтения и проверил, какие наборы данных фактически доступны. Если требуется разделение по филиалам, проверил бы ограничение доступа к строкам и тестовые запросы для каждого сценария. Не утверждаю, что «Остатки товаров» — точное имя регистра в любой конфигурации: метаданные и права зависят от конкретного решения 1С. Называйте объекты так, как они реально обозначены в вашей базе, и не копируйте примерные имена в настройки вслепую.
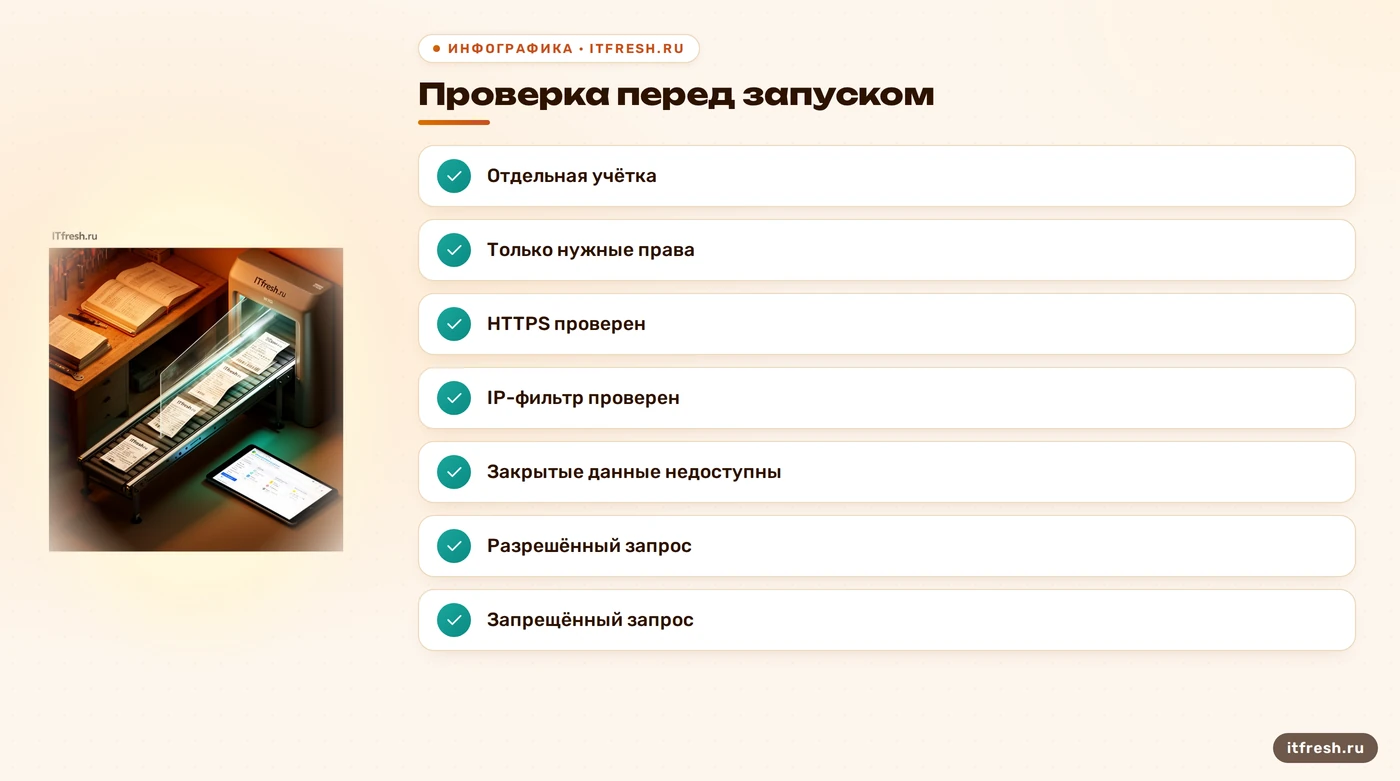
Дальше публикацию вынесли бы на веб-сервер, включили HTTPS и разрешили подключения только с адресов, откуда выходит интеграция. Для теста нужны минимум два запроса: разрешённый — с валидными учетными данными, и запрещённый — с неразрешённого адреса или к закрытому объекту. Запишите ожидаемый результат до проверки. Ответ 403 сам по себе не доказывает, что настроен именно IP-фильтр: его может вернуть другой уровень приложения. Так же и успешный ответ не означает, что пользователь видит только нужные данные. Проверяем и границы, и саму интеграцию.
В этом примере нет оснований заявлять, что мы провели атаку, включили уведомления или сократили поток запросов в несколько раз. Это были бы красивые цифры без журнала и измерений. Практический результат настройки подтверждают иначе: перечнем выданных прав, результатами запросов к разрешённым и закрытым ресурсам, тестом из внешней сети и сохранёнными журналами. Я оставляю такую проверку в акте работ, чтобы через полгода не гадать, почему обмену внезапно понадобился полный доступ.
Как проверить доступ и найти ошибку
Проверку начинаю с адреса сервиса и запроса, который не меняет данные. Отправляю его тем же способом и с теми же учетными данными, что будет использовать интеграция, затем сравниваю ответ с ожидаемым набором полей и записей. Для точечной выборки применяйте поддерживаемые сервисом параметры OData и не выгружайте весь справочник только ради «проверить, что работает». Большие ответы создают лишнюю нагрузку и усложняют диагностику. Ограничение выдачи в запросе — помощь клиенту, но оно не заменяет права доступа.
Разбирайте HTTP-статусы как подсказки, не как готовый диагноз. 401 означает, что запрос не прошёл аутентификацию; 403 — сервер понял запрос, но отказывается его выполнять. Причина может быть в правах пользователя, IP-правиле или другом уровне конфигурации. 500 сообщает об ошибке сервера, но не указывает на конкретный компонент. Смотрите тело ответа, журналы веб-сервера и технологический журнал 1С; о разборе событий подробнее — в статье читаем технологический журнал, сопоставляя их по времени и запросу. Я не чиню 401 сменой роли, пока не проверил, какие реквизиты действительно отправляет клиент.
Если внешняя система делает слишком много запросов, сначала измерьте частоту, размер ответов, время выполнения и нагрузку на сервер. Проверьте, не запрашивает ли интеграция одни и те же данные повторно и использует ли фильтры. Ограничение частоты запросов настраивается там, где его поддерживает ваша схема — веб-сервере, шлюзе или клиенте; отдельной универсальной кнопки OData для всех конфигураций нет. После изменения сравните показатели и убедитесь, что обмен не пропускает обновления. Тысячи запросов в секунду — не диагноз и не нормальный ориентир без конкретных логов.
Права пересматривайте при изменении интеграции, состава данных и ответственных учетных записей; календарный «аудит раз в квартал» не является требованием протокола. Удаляйте отключённые учётки, меняйте секреты по принятому порядку и храните их так, чтобы они не попадали в исходный код, URL и журналы. Я фиксирую владельца интеграции, перечень доступных операций, сетевые источники и способ проверки. Тогда обслуживание опирается на понятные сведения, а не на древнее правило «не трогать, оно работает».
Мой итоговый порядок прост: сначала описать нужный обмен, затем выделить учётную запись и права, опубликовать только нужный сервис, закрыть сетевой доступ и проверить оба исхода — разрешённый и запрещённый. После этого наблюдать за ошибками и нагрузкой. Если меняется конфигурация или внешний сервис, повторить проверку. OData удобен именно как стандартный способ интеграции, но удобство не превращает публикацию в безопасную по умолчанию. Безопасной её делают точные права и регулярная проверка границ.
Частые вопросы
Какая версия 1С нужна для OData?
Встроенная поддержка стандартного интерфейса OData появилась в платформе 8.3.5. Проверьте совместимость конкретной конфигурации и интеграции.
OData в 1С работает только на чтение?
Нет. Интерфейс поддерживает чтение и операции изменения, если они реализованы и разрешены правами пользователя.
Нужен ли отдельный пользователь для интеграции?
Да. Отдельная учётная запись упрощает выдачу минимальных прав, аудит запросов и отзыв доступа.
Достаточно ли HTTPS для защиты публикации?
Нет. HTTPS защищает канал, но отдельно нужны права 1С и ограничение источников сетевыми правилами.
Что означают ошибки 401 и 403?
401 связан с отсутствующими или неподходящими данными аутентификации; 403 означает отказ в выполнении запроса. Проверяйте ответ и журналы — код сам по себе не устанавливает причину.
Источники
- 1С:Предприятие — REST-интерфейс — Проверены публикация REST-интерфейса на веб-сервере, OData 3.0, поддерживаемые операции и проверка прав платформой: https://v8.1c.ru/platforma/rest-interfeys/
- 1С:Предприятие — система прав доступа — Проверены роли и возможность ограничивать доступ к отдельным полям и записям: https://v8.1c.ru/platforma/sistema-prav-dostupa/
- Документация IIS и Apache — Проверены правила IP-ограничений в IIS и синтаксис Require ip в Apache 2.4: https://learn.microsoft.com/en-us/iis/configuration/system.webserver/security/ipsecurity/add ; https://httpd.apache.org/docs/2.4/howto/access.html
- RFC 8446 — TLS 1.3 — Проверено назначение TLS: защита канала от подслушивания и незаметного изменения трафика: https://www.rfc-editor.org/rfc/rfc8446.html
- RFC 9110 — HTTP Semantics — Проверено значение статусов 401 и 403 и ограничения диагностики только по коду ответа: https://www.rfc-editor.org/rfc/rfc9110.html
- 1C:Enterprise Developer Guide — Publishing a standard OData interface — Проверены публикация стандартного интерфейса и настройка доступных объектов методом SetStandardODataInterfaceContent; поведение зависит от режима совместимости: https://1c-dn.com/download-trial/files/guides/developer_guide.pdf