
Массовая настройка прав пользователей в БП 3.0: профили N×M, «как у Иванова», кто что может
Матрица «пользователи × профили», выдача и снятие профилей сразу многим, копирование прав «как у коллеги» и отчёт, кто может удалять или проводить документ — с предпросмотром и отменой.
Выгоды — коротко, по результатам тестов
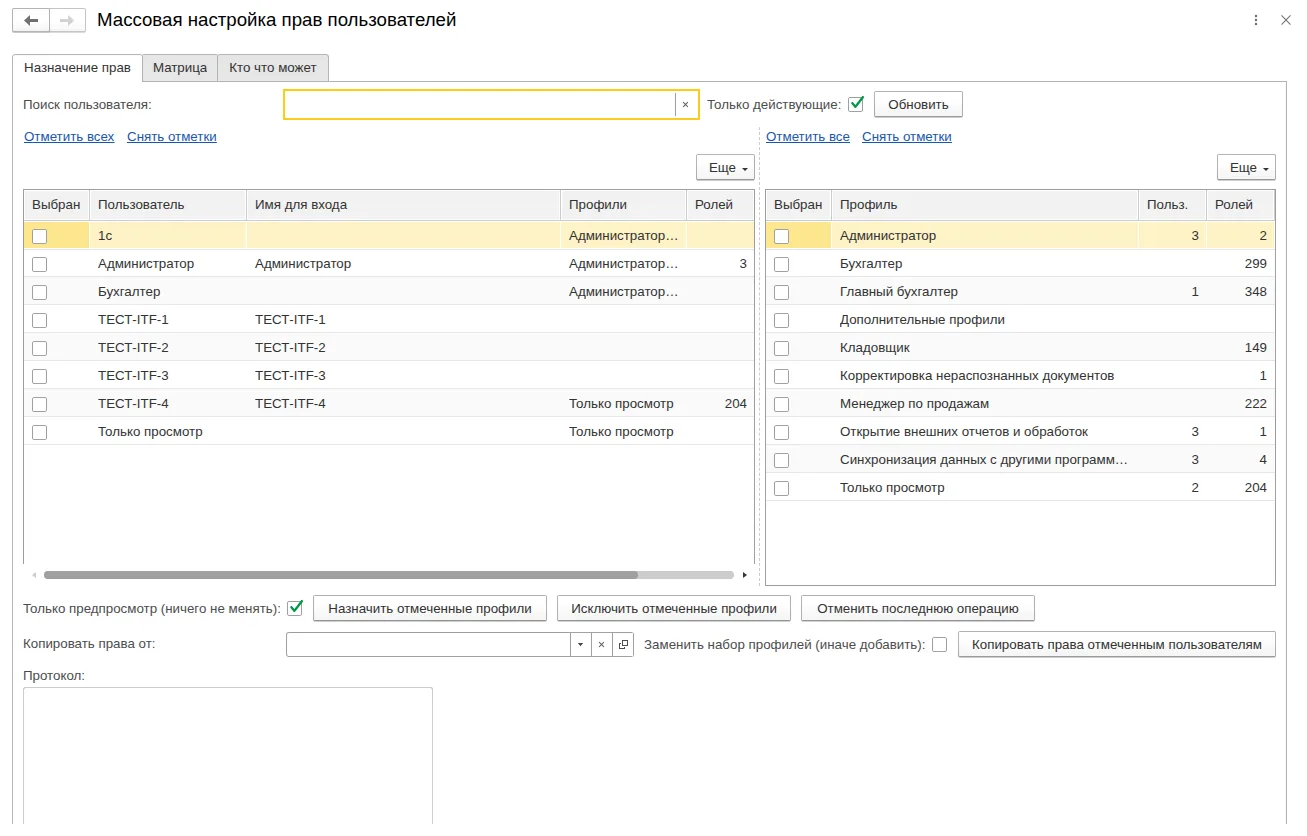
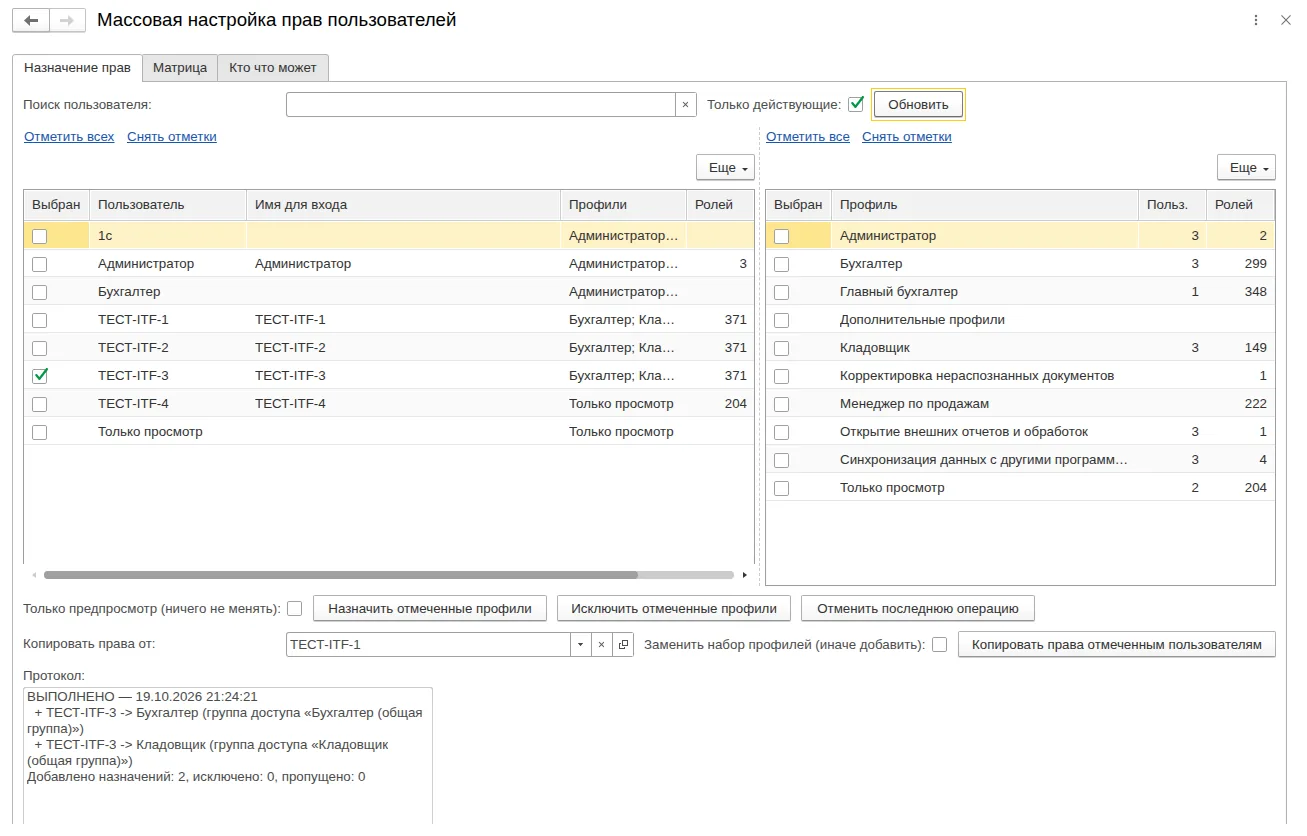
- N пользователей × M профилей — одной операцией; недостающие группы доступа создаются автоматически
- «Сделать как у Иванова»: добавить недостающие профили или заменить набор целиком
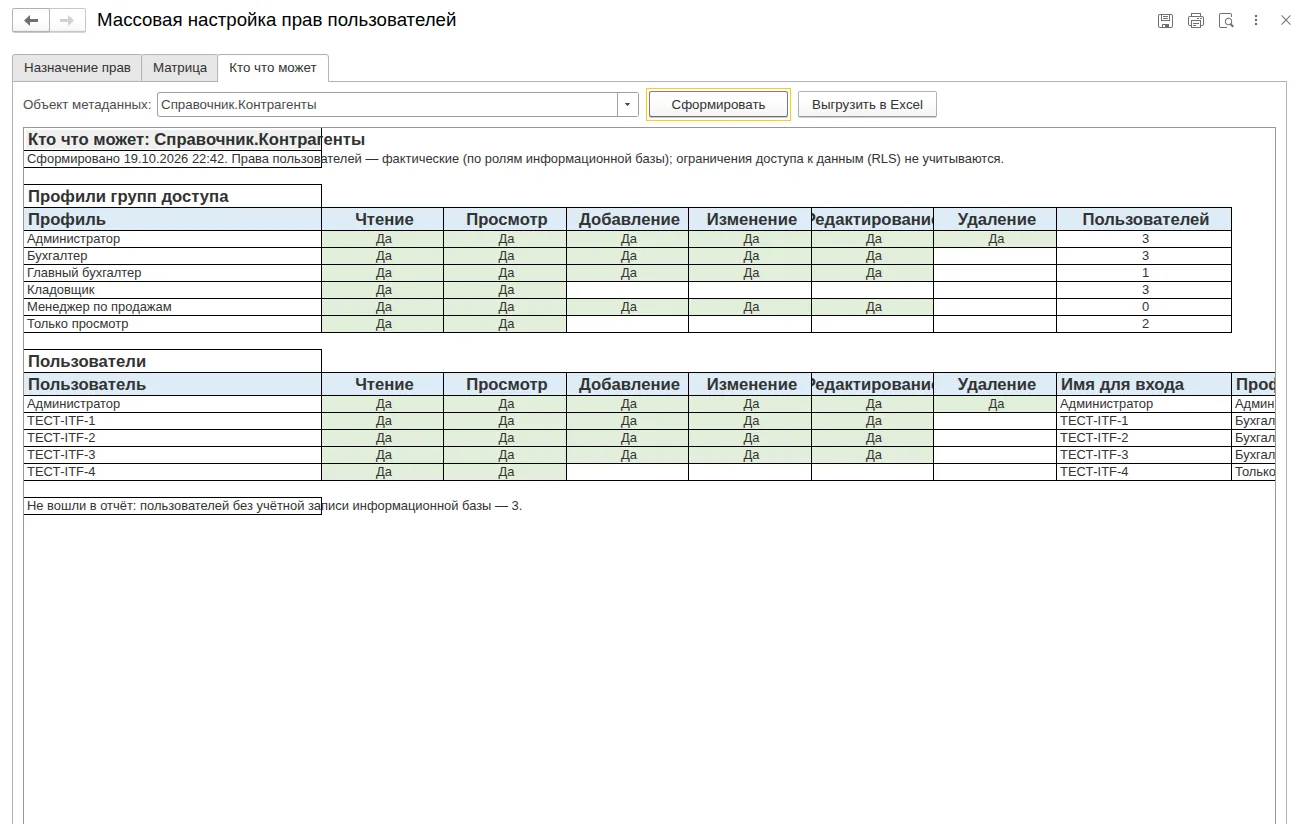
- Отчёт «Кто что может» по любому документу/справочнику/регистру: чтение, изменение, удаление, проведение — по фактическим ролям
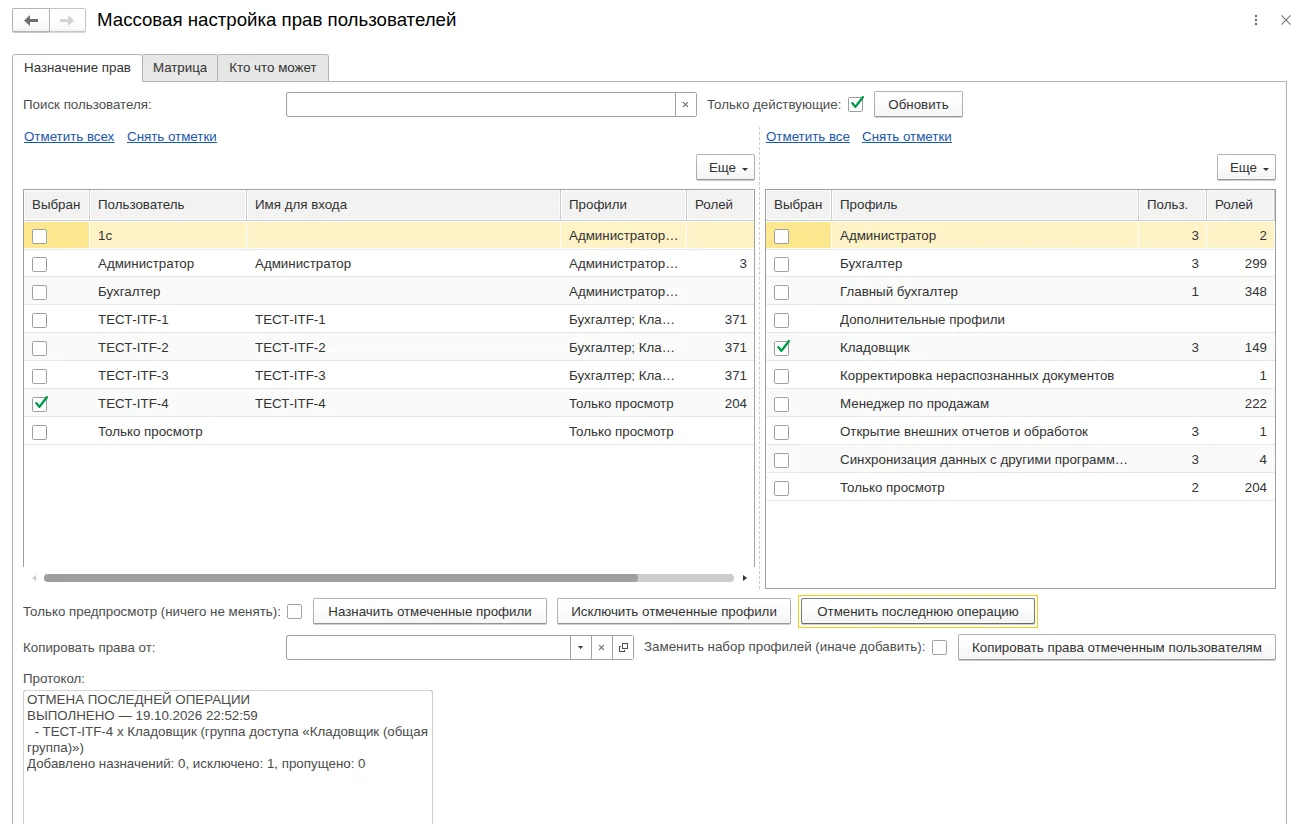
- По умолчанию «Только предпросмотр», одна транзакция и откат последней операции одной кнопкой; профиль «Администратор» не трогается
- Матрица и отчёт выгружаются в Excel (.xlsx) — готовый материал для аудита доступа
Для кого: Администратор 1С, системный администратор; главный бухгалтер; аудитор / служба безопасности.
Проблема и как её решает обработка
Что болит
В типовой форме «Пользователи» / «Группы доступа» права настраиваются по одному человеку и по одному профилю: чтобы выдать профиль «Бухгалтер» десяти новым сотрудникам, нужно открыть десять карточек; чтобы «сделать как у Ивановой» — вручную сравнить два списка профилей; чтобы узнать, кто в базе может удалять документы «Реализация», приходится перебирать роли по всем профилям. Нет общей картины «кто что имеет» и нет выгрузки для аудита.
Что делает обработка
Обработка работает поверх штатных механизмов БСП (профили групп доступа → группы доступа → роли пользователей ИБ). Она не создаёт собственных ролей и не обходит ограничения: изменения вносятся записью групп доступа, а БСП сама пересчитывает роли и ключи доступа. Любая операция сначала показывается в режиме предпросмотра, после выполнения доступна отмена.
Что умеет
| Возможность | Что делает |
|---|---|
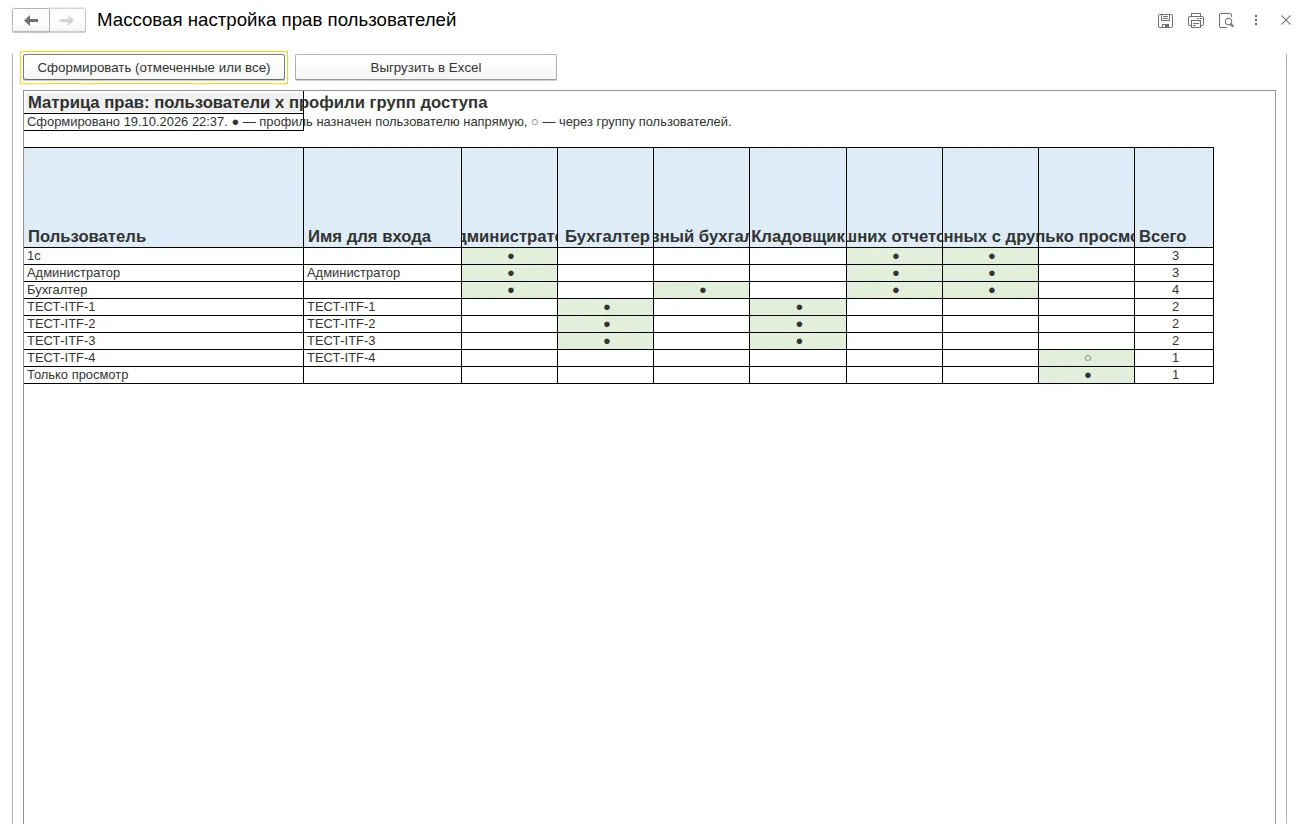
| Матрица «пользователи x профили» | Кто какой профиль имеет: ● напрямую, ○ через группу пользователей. Фильтр, поиск по ФИО/логину, выгрузка в Excel |
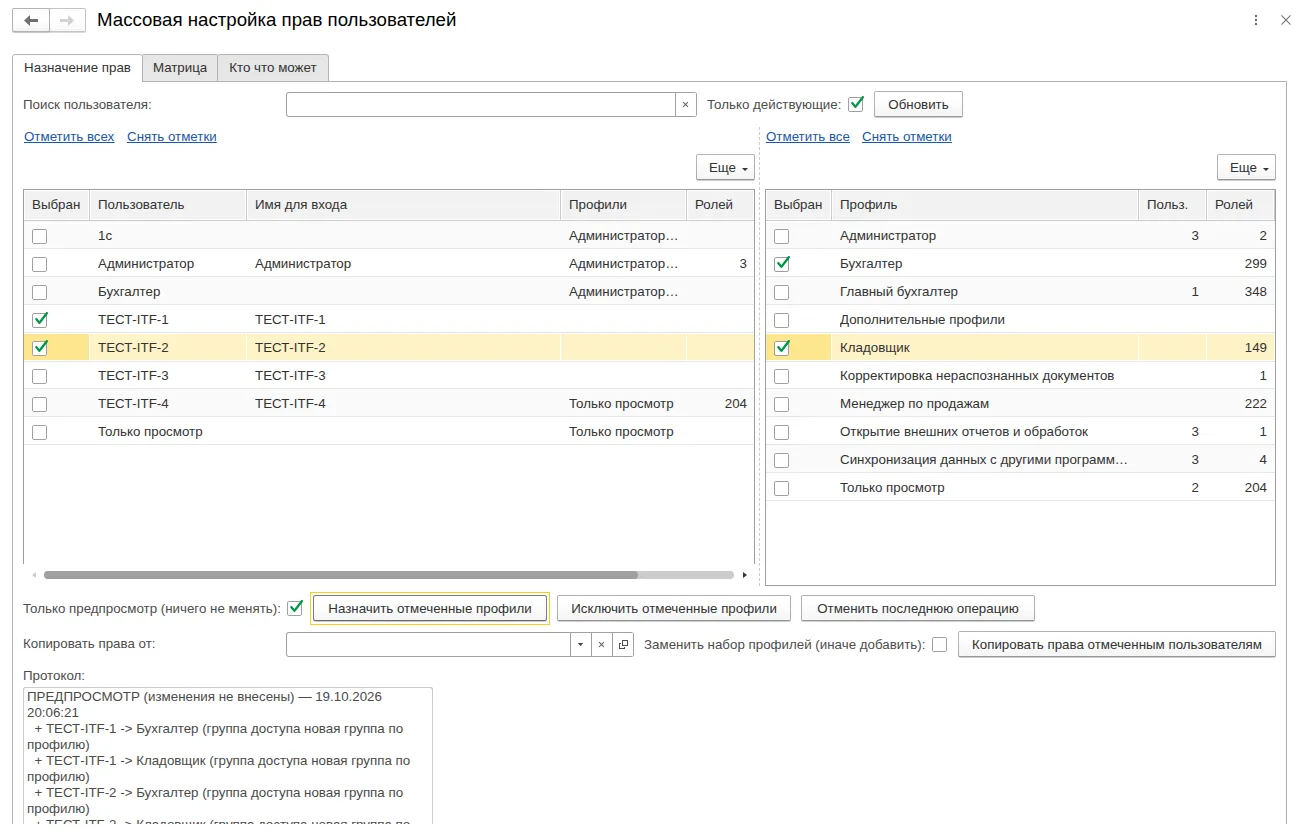
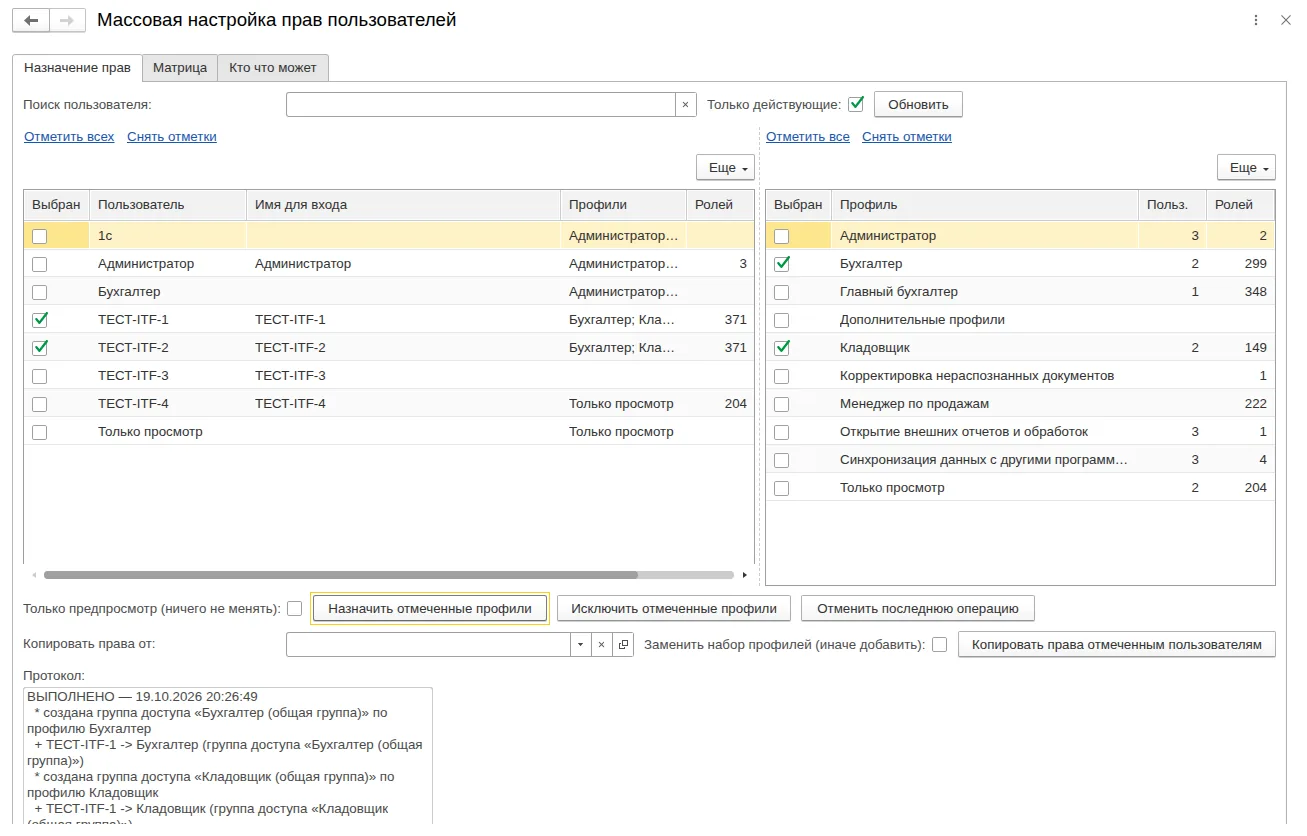
| Массовое назначение профилей | Отметили N пользователей и M профилей — N x M назначений одной операцией. Недостающие группы доступа создаются автоматически («Бухгалтер (общая группа)») |
| Массовое исключение | Снимает профили у отмеченных. Если профиль выдан через группу пользователей — не ломает группу, а сообщает причину |
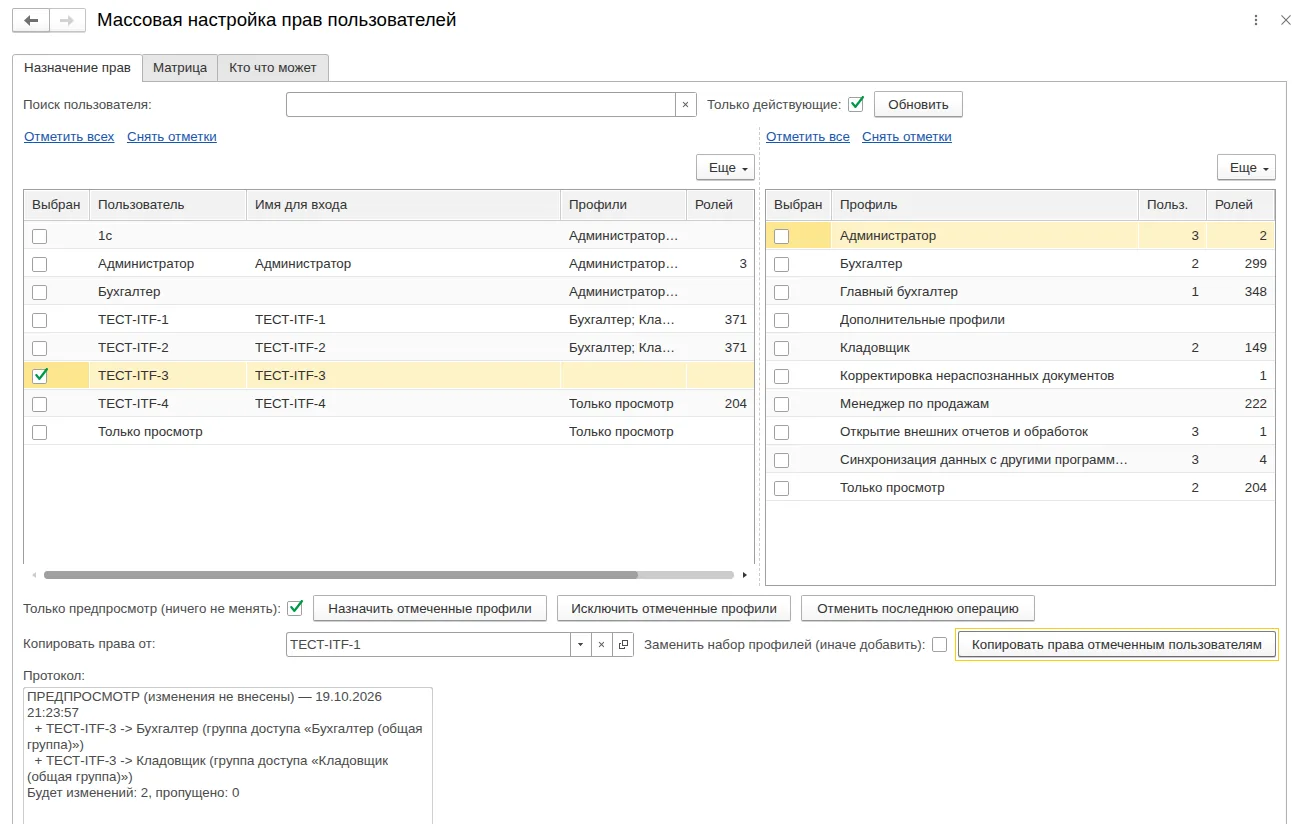
| Копирование прав | «Сделать как у Иванова»: режим «добавить недостающие» или «заменить набор профилей» |
| Отчёт «Кто что может» по объекту | Для любого справочника/документа/регистра/отчёта: какие профили и какие пользователи имеют чтение, просмотр, добавление, изменение, редактирование, удаление, проведение. Права пользователей — фактические (по ролям ИБ), для профилей — по составу ролей |
| Протокол и отмена | Что добавлено/исключено/пропущено и почему; откат последней операции одной кнопкой |
| Выгрузка в Excel | Матрица и отчёт «кто что может» — в .xlsx |
Порядок работы шаг за шагом
Скриншоты: см. Презентация_P15.pdf. Показательный сценарий — DEMO.md.
Как это выглядит в 1С
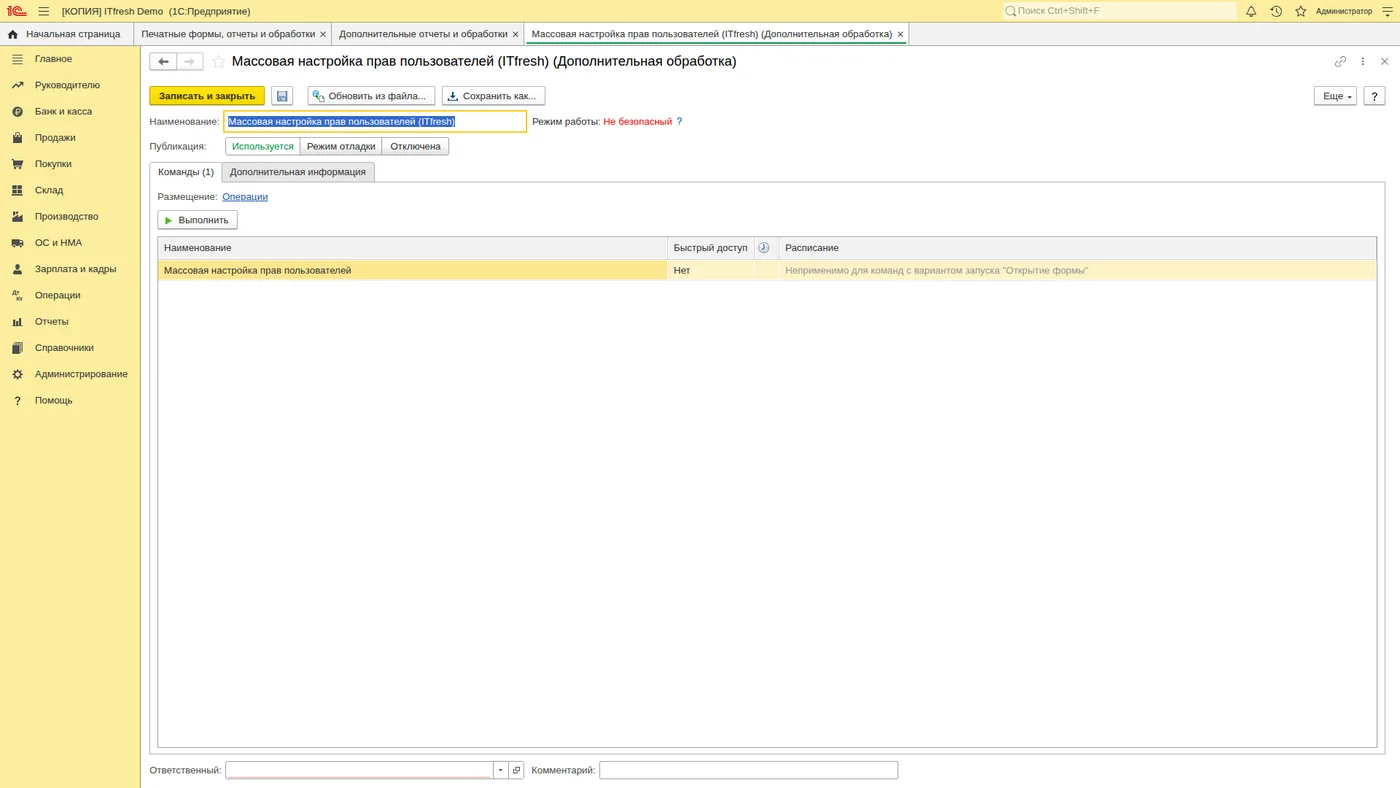
Скриншоты сняты на демо-базе «ITfresh Demo» с вымышленными организациями и контрагентами. Нажмите на картинку, чтобы увеличить.
Где работает и что проверено
Требования
- Платформа1С:Предприятие 8.3.20+ / 8.5 (проверено на 8.5.1.1343), управляемые формы, тонкий и веб-клиент
- Конфигурации1С:Бухгалтерия предприятия 3.0, 3.0.18x и выше, в т.ч. КОРП (проверено на КОРП 3.0.206 и 3.0.208.14); нужна подсистема БСП «Управление доступом»
- ФорматВнешняя дополнительная обработка (.epf), регистрация через «Дополнительные отчеты и обработки» БСП
- 1С:Бухгалтерия предприятия 3.0 (редакция 3.0.18x и выше, в т.ч. КОРП), платформа 8.3.20+ (проверено на 8.5.1.1343, БП КОРП 3.0.206);
- Подсистема БСП «Управление доступом» и «Дополнительные отчёты и обработки»;
- Управляемый интерфейс (тонкий / веб-клиент).
Проверено на тестах
Протокол тестирования вышлем вместе с КП.
Безопасность
- Предопределённые профили (в т.ч. «Администратор») обработкой не изменяются — нельзя случайно лишить базу администратора.
- По умолчанию включён режим «Только предпросмотр» — ничего не пишется, пока вы его не снимете.
- Операция выполняется в одной транзакции: при ошибке изменения не вносятся вообще.
- Для работы нужны права на изменение групп доступа (роли «Администратор» либо «Добавление и изменение пользователей»).
Установка в базу
- Администрирование — Печатные формы, отчёты и обработки — Дополнительные отчёты и обработки.
- «Создать» — выбрать файл
МассоваяНастройкаПрав.epf— «Записать и закрыть» (при необходимости в «Режиме безопасности» оставить отключённым — нужен для выгрузки в файл Excel). - Раздел «Размещение» — отметить «Администрирование»/«Настройки пользователей и прав»; либо открыть из списка обработок кнопкой «Выполнить».
Частые вопросы
Что с «персональными» группами доступа?
Они отображаются в матрице (●). Состав персональной группы БСП восстанавливает из её владельца, поэтому снять такой профиль через обработку нельзя — строка пропускается с пояснением («измените в карточке пользователя»). Назначение выполняется в общих группах доступа по профилю (при отсутствии такой группы создаётся новая — с видами и значениями доступа профиля).
Куда попадает получатель при копировании прав?
В те же группы доступа, где профиль выдан источнику (значения доступа группы сохраняются). Профили, которые у источника выданы через группы пользователей, не копируются (их получают через членство в группе). Профиль «Администратор» не выдаётся и не копируется — это защита от случайного повышения прав.
Что будет, если у пользователя профиль выдан через группу пользователей?
Матрица показывает ○. Исключить такой профиль у одного человека нельзя без изменения самой группы — обработка пропускает строку и пишет причину в протокол.
Учитываются ли ограничения доступа на уровне записей (RLS)?
Отчёт «Кто что может» показывает права по ролям; ограничения по значениям доступа (организации, склады и т. п.) в нём не учитываются — это указано в шапке отчёта.
Есть ли риск потерять права?
Любая операция обратима кнопкой «Отменить последнюю операцию» (в рамках сессии формы); каждый шаг записывается в протокол.
Где остаётся след операции?
В протоколе на форме и в журнале регистрации (событие «МассоваяНастройкаПрав»). Операция выполняется в одной транзакции: либо все изменения, либо ни одного.
Сколько времени занимает?
Запись каждой затронутой группы доступа БСП пересчитывает роли и ключи доступа (десятки секунд на группу на большой конфигурации). Время зависит от числа затронутых групп, а не от числа пользователей в операции.
Работает ли в веб-клиенте?
Да (проверено в тонком и веб-клиенте БП 3.0). Выгрузка в Excel скачивает файл через браузер штатным механизмом БСП; при первом сохранении браузер может предложить установить расширение 1С — можно продолжить без установки, файл всё равно скачается.
Сколько стоит и как купить?
Цена — по запросу: оставьте заявку, и мы вышлем коммерческое предложение, презентацию и покажем обработку на демо-базе. После оплаты получаете файл обработки, инструкцию по установке и поддержку по установке.
На каких релизах проверено?
1С:Бухгалтерия предприятия 3.0, 3.0.18x и выше, в т.ч. КОРП (проверено на КОРП 3.0.206 и 3.0.208.14); нужна подсистема БСП «Управление доступом». Платформа: 1С:Предприятие 8.3.20+ / 8.5 (проверено на 8.5.1.1343), управляемые формы, тонкий и веб-клиент. Перед покупкой можем проверить на копии вашей базы.
Запросить цену и демо
Расскажите, какая у вас конфигурация и релиз, и что хотите закрыть обработкой «Массовая настройка прав пользователей». В ответ вышлем коммерческое предложение, презентацию и покажем работу на демо-базе или на копии вашей базы.