
Настройка WAF для защиты Drupal от уязвимости в Search API
Уязвимость в модуле Search API может привести к выполнению кода на сервере. Внедрение WAF — один из эффективных способов предотвратить атаки. В статье — пошаговая настройка и проверка правил.
Почему уязвимость в Search API — это не шутка
Уязвимость в модуле Search API на Drupal может привести к выполнению произвольного кода на сервере. Это не теоретическая угроза — такие атаки уже применяются в реальности. Даже если сайт не использует этот модуль активно, он может быть целью из-за наличия уязвимости в его версии. Уязвимость активируется обычными HTTP‑запросами, отправленными через поисковый интерфейс.
Если вы не обновили модуль, не применяли патчи и не настроили защиту, то вы уже находитесь в зоне риска. Уязвимость может быть использована для доступа к базе данных, выгрузки данных, установки бэкдоров или даже полного контроля над сервером. В таких случаях даже наличие SSL или DDoS-защиты не спасает — злоумышленник получает доступ на уровне приложения. Надеяться, что хакеры «пропустят» ваш сайт, — значит игнорировать реальность.
Уязвимость в Search API часто связана с неправильной обработкой пользовательского ввода в поисковом запросе. Например, если модуль не фильтрует входные данные, злоумышленник может отправить запрос с кодом, который будет выполнен сервером. Это может быть SQL-инъекция, RCE (Remote Code Execution) или XSS. В любом случае, результат — потеря контроля над системой.
Стоит отметить, что уязвимость может быть активирована даже без явного использования модуля. Например, если сайт использует Search API в режиме по умолчанию, а пользователь отправляет запросы через интерфейс, то это может быть использовано для эксплуатации. Даже если модуль не включён в интерфейсе, он может быть активен в фоновом режиме, что делает его уязвимым.
В реальности, злоумышленники часто используют автоматизированные сканеры, которые ищут сайты с уязвимостями в конкретных модулях. Если ваш сайт использует старую версию Search API, то он может быть в списке целей. Это не шутка — уязвимости в модулях Drupal — частая причина взломов.
Что такое WAF и как он работает
WAF — Web Application Firewall — это система, которая анализирует входящие HTTP-запросы и блокирует те, которые соответствуют шаблонам вредоносных действий. WAF работает на уровне приложения, то есть он видит, что именно отправляется в запросе, а не только на уровне сети. Это позволяет блокировать SQL-инъекции, XSS-атаки, эксплойты в CMS и другие угрозы, которые могут быть использованы для получения доступа к серверу.
WAF может быть настроен как внешний сервис (например, Cloudflare), так и как локальное решение (ModSecurity, Nginx-модули). В случае с Drupal, если используется внешний WAF, то он может блокировать запросы до их достижения сервера. Это особенно важно, когда уязвимость связана с конкретным модулем, и запросы, содержащие определённые паттерны, могут быть распознаны как атаки. WAF не заменяет обновление ПО, но он может служить дополнительным барьером, особенно если обновление невозможно или отложено.
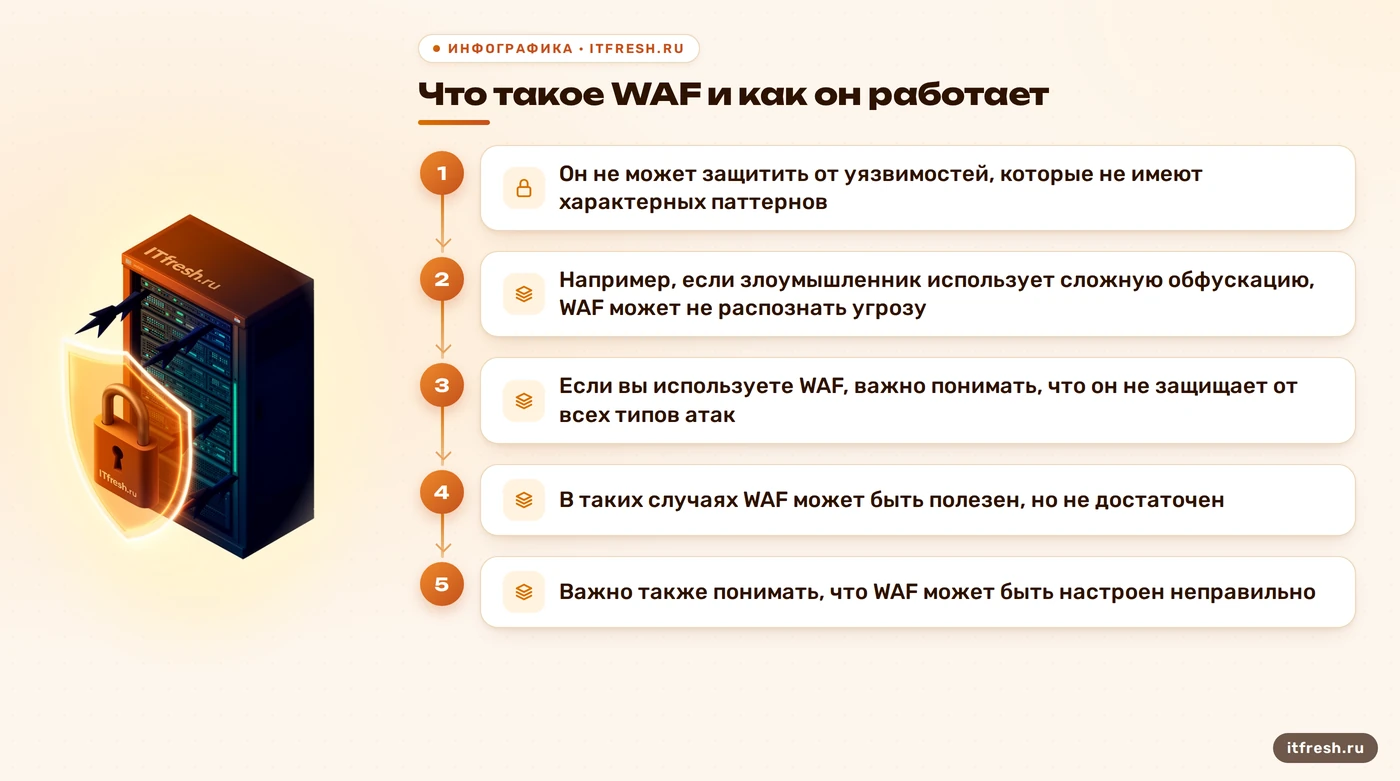
Однако WAF не является панацеей. Он не может защитить от уязвимостей, которые не имеют характерных паттернов. Например, если злоумышленник использует сложную обфускацию, WAF может не распознать угрозу. Поэтому важно сочетать WAF с другими мерами безопасности, такими как регулярное обновление ПО, настройка прав доступа и мониторинг логов.
Если вы используете WAF, он не защищает от всех типов атак. Например, он не может блокировать атаки, которые не используют стандартные паттерны, такие как атаки на основе сложных логических ошибок. В таких случаях WAF может быть полезен, но не достаточен. Это значит, что вы должны рассматривать WAF как часть комплексной системы безопасности, а не как единственное решение.
Важно также понимать, что WAF может быть настроен неправильно. Например, если правила слишком строгие, то легитимные запросы могут быть заблокированы. Это может привести к потере пользователей и снижению конверсии. Поэтому важно тщательно тестировать правила и учитывать контекст запросов.
Настройка WAF для Drupal: шаги и подходы
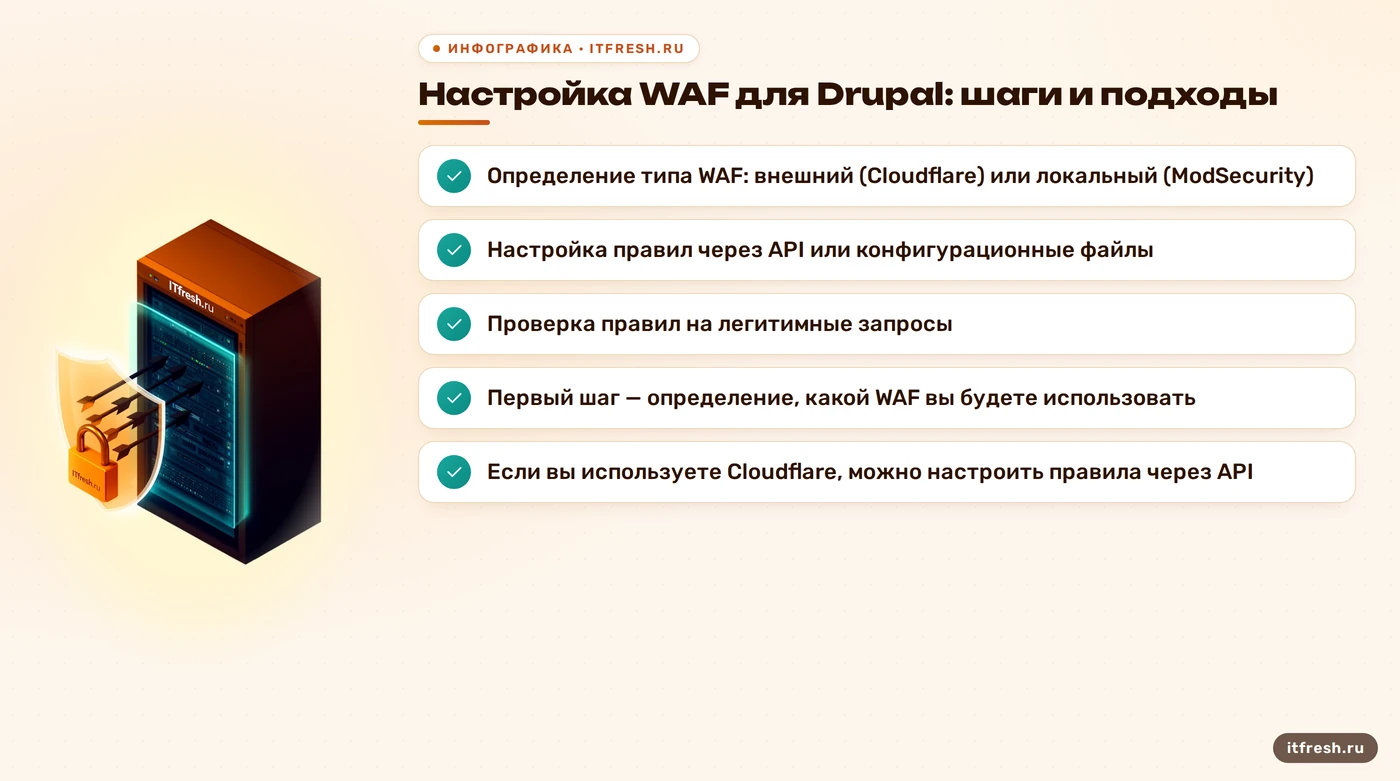
Первый шаг — определение, какой WAF вы будете использовать. Если вы используете Cloudflare, можно настроить правила через API. Это позволяет автоматизировать добавление правил, блокирующих запросы, содержащие паттерны, характерные для эксплойта. Например, запросы, содержащие строку search_api в URL или параметрах, могут быть заблокированы, если они соответствуют шаблону, характерному для эксплойта.
Другой вариант — настройка локального WAF на сервере, например, с помощью ModSecurity. Это требует более глубокого понимания архитектуры сервера и настройки правил вручную. Важно, чтобы правила были тщательно проверены, иначе можно заблокировать легитимные запросы. Например, если пользователь ищет по ключевым словам, содержащим search_api, это может быть ошибочно расценено как атака. Поэтому необходимо использовать специфичные шаблоны, которые учитывают контекст.
При настройке WAF важно учитывать, что Drupal может использовать разные URL-структуры для поиска. Например, запросы могут быть отправлены на /search или /search/api. Это означает, что правила должны учитывать все возможные пути. Также стоит учитывать, что злоумышленник может использовать кодировку или обфускацию, чтобы обойти правила. В таких случаях необходимо использовать более сложные шаблоны, которые учитывают такие техники.
Если вы используете внешний WAF, он может не блокировать запросы, обходящие CDN. Например, если сайт использует прямой доступ к серверу, то WAF может не видеть запросы. В таких случаях необходимо настроить WAF на уровне сервера или использовать комбинированную систему, где WAF работает как на уровне CDN, так и на уровне сервера.
Также стоит учитывать, что WAF может быть настроен на уровне веб-сервера, например, с помощью Nginx или Apache. В этом случае правила могут быть настроены через конфигурационные файлы. Это позволяет более точно контролировать, какие запросы блокируются. Однако это требует дополнительных знаний и времени на настройку.
- Определение типа WAF: внешний (Cloudflare) или локальный (ModSecurity)
- Настройка правил через API или конфигурационные файлы
- Проверка правил на легитимные запросы
- Тестирование на реальных атаках (например, с помощью инструментов, имитирующих SQL-инъекции)
Проверка эффективности WAF и тестирование
После настройки WAF необходимо провести тестирование. Это может быть как внутреннее тестирование с помощью инструментов, имитирующих атаки (например, Burp Suite, OWASP ZAP), так и внешнее тестирование с помощью сервисов, которые проверяют уязвимости. Важно убедиться, что WAF блокирует атаки, связанные с уязвимостью в Search API, но не мешает легитимным запросам.
Если WAF не блокирует атаки, это может быть связано с недостаточным уровнем детектирования. Например, если злоумышленник использует кодировку или обфускацию, WAF может не распознать угрозу. В таких случаях необходимо уточнить или обновить правила. Также стоит обновить базу правил, особенно если WAF использует обновляемые базы, такие как OWASP ModSecurity Core Rule Set. Это снижает риск пропуска новых типов атак.
Тестирование должно включать как успешные, так и неудачные попытки атаки. Например, можно отправить запрос с паттерном, который должен быть заблокирован, и проверить, что WAF действительно блокирует его. Также стоит проверить, что легитимные запросы, содержащие похожие паттерны, не блокируются. Это важно, чтобы избежать проблем с пользовательским контентом.
Если WAF блокирует легитимные запросы, это может быть связано с тем, что правила слишком строгие. В этом случае необходимо уточнить шаблоны, чтобы они учитывали контекст. Например, если пользователь ищет по ключевым словам, содержащим search_api, это может быть ошибочно расценено как атака. Поэтому необходимо использовать специфичные шаблоны, которые учитывают контекст.
Также стоит учитывать, что WAF может быть настроен на уровне CDN, что может привести к задержкам в обновлении правил. В таких случаях необходимо проверить, что правила обновляются вовремя и что изменения применяются. Это важно, чтобы избежать уязвимостей, которые могут быть использованы злоумышленниками.
WAF и другие меры безопасности
WAF — это не панацея. Он не заменяет регулярное обновление ПО, настройку прав доступа, резервное копирование и мониторинг. Однако он может быть частью комплексной системы безопасности. Например, если вы используете WAF, но не обновляете Drupal, то злоумышленник может найти альтернативный путь к атаке. WAF может быть полезен, но только в сочетании с другими мерами.
Для максимальной безопасности важно, чтобы WAF был настроен на уровне приложения, а не только на уровне сети. Это означает, что он должен анализировать содержимое запросов, а не только их источник. Например, если злоумышленник использует легитимный IP-адрес, но отправляет вредоносный код, WAF должен распознать это по содержимому, а не по источнику. Это особенно важно для Drupal, где уязвимости часто связаны с конкретными модулями, а не с общими сетевыми атаками.
Однако WAF не может защитить от всех типов атак. Например, он не может блокировать атаки, которые не используют стандартные паттерны, такие как атаки на основе сложных логических ошибок. В таких случаях WAF может быть полезен, но не достаточен. Это значит, что вы должны рассматривать WAF как часть комплексной системы безопасности, а не как единственное решение.
Также стоит учитывать, что WAF может быть настроен неправильно. Например, если правила слишком строгие, то легитимные запросы могут быть заблокированы. Это может привести к потере пользователей и снижению конверсии. Поэтому важно тщательно тестировать правила и учитывать контекст запросов.
Важно также понимать, что WAF может быть настроен на уровне CDN, что может привести к задержкам в обновлении правил. В таких случаях необходимо проверить, что правила обновляются вовремя и что изменения применяются. Это важно, чтобы избежать уязвимостей, которые могут быть использованы злоумышленниками.
Типовые ошибки при настройке WAF
Одна из самых частых ошибок — это настройка слишком строгих правил. Например, если WAF блокирует все запросы, содержащие search_api, то это может привести к блокировке легитимных запросов. Это может быть ошибочно расценено как атака, если пользователь ищет по ключевым словам, содержащим search_api. В результате, легитимные пользователи могут быть заблокированы, что приведёт к потере доверия и снижению конверсии.
Другая частая ошибка — это использование общих шаблонов, которые не учитывают контекст. Например, если правило блокирует все запросы, содержащие search_api, то это может быть недостаточно, так как злоумышленник может использовать обфускацию или кодировку, чтобы обойти правило. В таких случаях необходимо использовать более сложные шаблоны, которые учитывают контекст и техники обфускации.
Третья ошибка — это неправильная настройка WAF на уровне CDN. Например, если WAF настроен на уровне CDN, но не на уровне сервера, то запросы, которые не проходят через CDN, могут быть не защищены. Это может привести к уязвимостям, которые могут быть использованы злоумышленниками. Поэтому важно настроить WAF на уровне сервера или использовать комбинированную систему.
Четвёртая ошибка — это игнорирование обновлений правил. Например, если WAF использует обновляемые базы, такие как OWASP ModSecurity Core Rule Set, то необходимо регулярно обновлять их. В противном случае, WAF может не распознавать новые типы атак. Это особенно важно, так как уязвимости часто обновляются, и новые паттерны могут быть использованы злоумышленниками.
Пятая ошибка — это отсутствие тестирования. Например, если WAF настроен, но не протестирован, то невозможно знать, насколько он эффективен. Это может привести к тому, что WAF не блокирует атаки, что может быть опасно. Поэтому важно провести тестирование, чтобы убедиться, что WAF работает правильно.
Как проверить, что WAF работает
Проверка эффективности WAF должна включать как внутреннее, так и внешнее тестирование. Внутреннее тестирование может быть проведено с помощью инструментов, имитирующих атаки, таких как Burp Suite или OWASP ZAP. Эти инструменты позволяют отправить запросы, которые должны быть заблокированы, и проверить, что WAF действительно блокирует их.
Внешнее тестирование может быть проведено с помощью сервисов, которые проверяют уязвимости. Например, сервисы, такие как Qualys или Rapid7, могут провести аудит сайта и выявить уязвимости. Это позволяет понять, насколько эффективен WAF. Если WAF не блокирует атаки, то это может быть связано с недостаточным уровнем детектирования.
Что делать, если уже сломалось
Если вы уже пострадали от атаки, то первое, что нужно сделать, — это изолировать систему. Это означает, что нужно отключить доступ к серверу и проверить, какие данные были скомпрометированы. После атаки WAF, даже правильно настроенный, мог не сработать. Это может быть связано с тем, что правила не были обновлены или что злоумышленник использовал обфускацию.
Второй шаг — это анализ логов. Логи могут показать, какие запросы были отправлены, и как они были обработаны. Это позволяет понять, как атака была проведена и какие уязвимости были использованы. Логи могут быть изменены, поэтому их следует проверять на подлинность.
Третий шаг — это восстановление системы. Это может быть выполнено с помощью резервных копий. После восстановления я настраиваю WAF и обновляю программное обеспечение. Это позволяет предотвратить повторение атаки. Также стоит учитывать, что злоумышленник может оставить бэкдоры, которые нужно удалить.
Четвёртый шаг — это настройка WAF и других мер безопасности. Это может быть выполнено с помощью специалистов. Например, мы можем настроить WAF для защиты от атак на уязвимость в Search API. Это позволит предотвратить повторение атаки. Также стоит учитывать, что WAF может быть настроен на уровне CDN, что может привести к задержкам в обновлении правил. В таких случаях необходимо проверить, что правила обновляются вовремя и что изменения применяются.
Пятый шаг — это обучение персонала. Например, если администраторы не знают, как настраивать WAF, то это может привести к ошибкам. Поэтому важно обучить персонал, как использовать WAF и как реагировать на атаки. Это позволяет предотвратить повторение атаки.
Частые вопросы
Что такое WAF и как он защищает от SQL-инъекций?
WAF — Web Application Firewall — анализирует HTTP-запросы и блокирует те, которые содержат шаблоны, характерные для SQL-инъекций. Он может распознавать подозрительные паттерны в запросах, такие как использование кавычек, комментариев или специальных символов, и предотвращать выполнение вредоносного кода.
Можно ли использовать WAF для защиты от уязвимостей в модулях Drupal?
Да, WAF может блокировать запросы, которые используют уязвимости в модулях, такие как Search API. Однако WAF не заменяет обновление ПО. Он служит дополнительным барьером, особенно если обновление невозможно или отложено.
Какие типы WAF существуют?
WAF бывают внешними (например, Cloudflare) и локальными (например, ModSecurity). Внешние WAF работают на уровне CDN и могут блокировать запросы до их достижения сервера. Локальные WAF устанавливаются на сервере и анализируют запросы на уровне веб-сервера.
Что делать, если WAF не блокирует атаку?
Если WAF не блокирует атаку, необходимо проверить правила. Возможно, они недостаточно детализированы или не учитывают обфускацию. Также стоит обновить базу правил и провести повторное тестирование. В некоторых случаях может потребоваться настройка более сложных правил или использование дополнительных инструментов.
Можно ли использовать WAF для защиты от DDoS-атак?
Да, WAF может блокировать DDoS-атаки, особенно если они используют шаблоны, характерные для DDoS. Однако WAF не заменяет специализированные решения для защиты от DDoS, такие как CDN или DDoS-фильтры.
Как проверить, что WAF работает?
Проверка эффективности WAF должна включать как внутреннее, так и внешнее тестирование. Внутреннее тестирование может быть проведено с помощью инструментов, имитирующих атаки, таких как Burp Suite или OWASP ZAP. Внешнее тестирование может быть проведено с помощью сервисов, которые проверяют уязвимости.
Источники
- Cloudflare API — Настройка правил WAF через API для защиты Drupal. https://gist.github.com/teknikqa/9346bc8d0e84ad144bc363e84ed5c50c
- ModSecurity для WordPress — Настройка WAF для защиты WordPress с использованием ModSecurity. https://qna.habr.com/q/1193002
- WAF для Joomla — Пример WAF-решения для Joomla, который может быть адаптирован для Drupal. https://github.com/IDevOne/WAF-Light---Web-Application-Firewall-for-Joomla/blob/main/README.md
- OWASP ModSecurity Core Rule Set — Обновляемая база правил для WAF, которая может быть использована для защиты Drupal. https://github.com/SpiderLabs/ModSecurity
- Проверка уязвимостей — Сервисы, которые проверяют уязвимости в сайтах. https://www.qualys.com/