
Прошивка Wi-Fi-роутера: забытая дверь в ваш офис
Раз в пару месяцев мы приезжаем к очередному клиенту чинить что-то в сети и находим роутер, который не перезагружали года три. Прошивка 2019 года, пароль admin/admin, WPS включён из коробки. Все вокруг обновляют Windows, ставят антивирус, меняют пароли от почты — а коробка, через которую в офис заходит весь интернет-трафик, стоит нетронутая с момента установки. Расскажу, почему так происходит и чем это заканчивается.
Кейс: как забытая точка доступа положила бухгалтерию на два дня
У одного клиента — небольшая торговая компания, 18 рабочих мест — были подключены две точки доступа TP-Link, купленные ещё в 2017 году для склада. Про них все забыли: Wi-Fi работает, сотрудники подключаются, чего ещё желать. Прошивка не обновлялась ни разу с покупки.
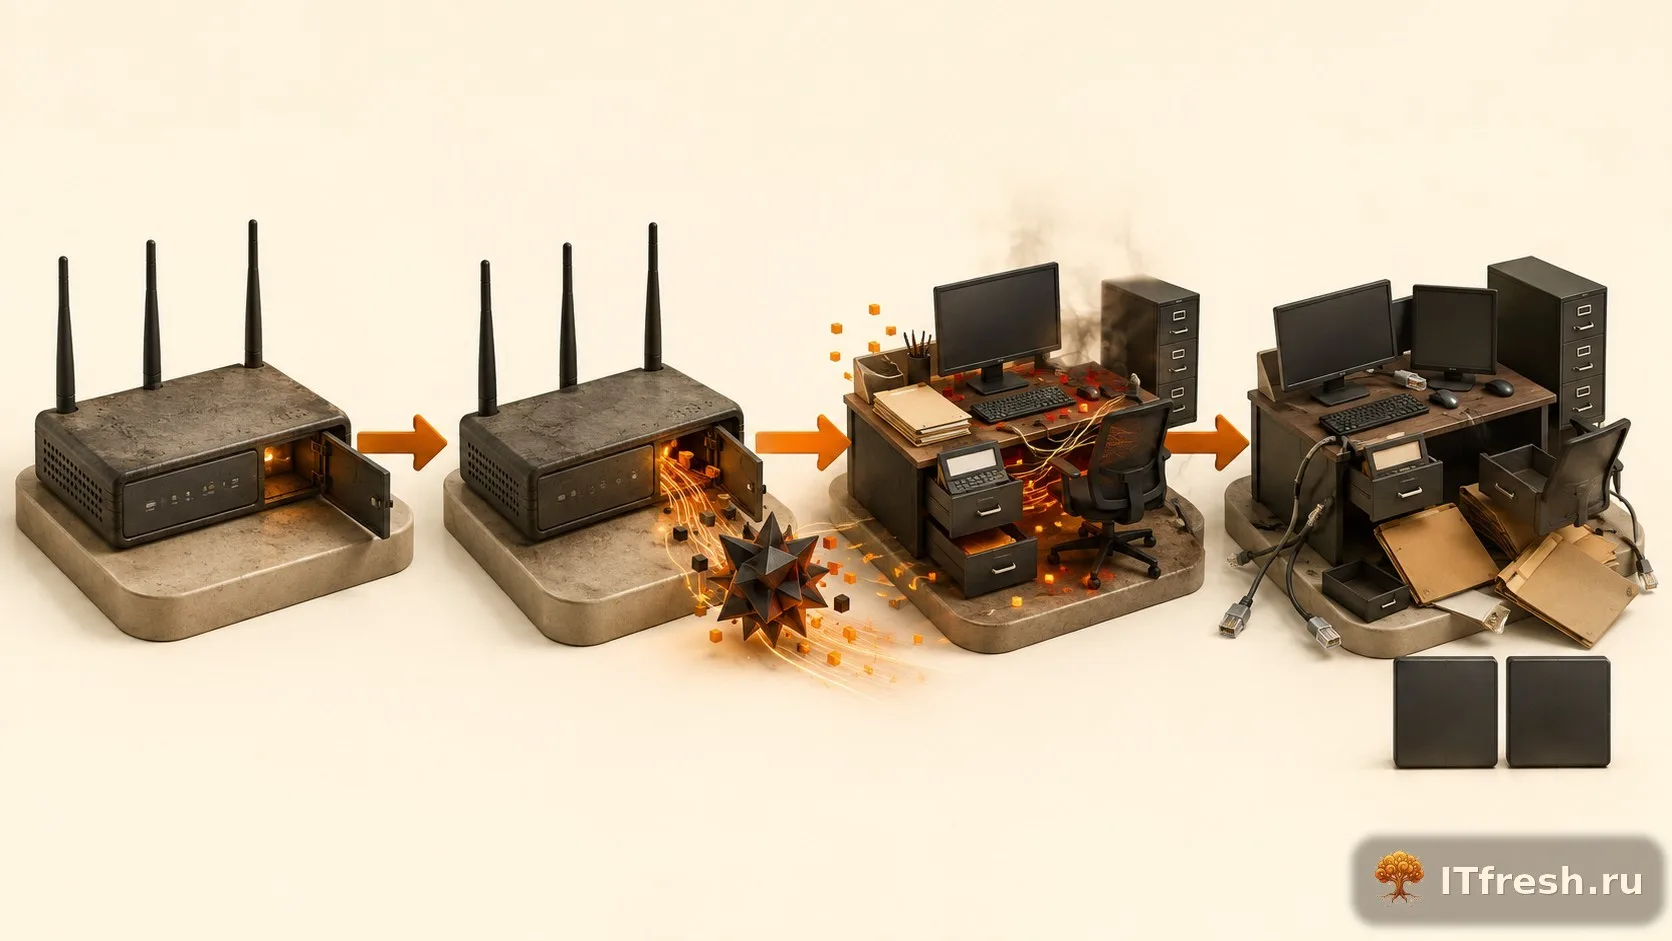
В марте у них началось странное: 1С стала виснуть, интернет проседал в случайные моменты дня, а на сервере вырос исходящий трафик непонятно куда. Два дня разбирались. Оказалось, точка доступа была взломана через известную уязвимость в веб-интерфейсе управления, годами закрытую в новых прошивках, и превращена в узел ботнета — рассылала спам и долбила чужие сайты DDoS-запросами по ночам.
Прошивка для этой модели давно не выходила — производитель снял устройство с поддержки в 2021 году. Пришлось менять железо на новое, за 2 точки доступа заплатили около 14 000 рублей плюс выезд инженера. А могли бы просто раз в год проверять обновления.
Почему патчат Windows, но не патчат роутер
Тут всё просто и по-человечески. Windows сама лезет с уведомлением: у вас обновление, нажмите перезагрузить. Антивирус пищит и мигает красным. А роутер молчит. Он не присылает писем, не показывает баннер, не требует ничего — просто тихо раздаёт интернет, пока не сломается что-то заметное.
Плюс у большинства владельцев малого бизнеса роутер — это железка, которую один раз настроил приходящий айтишник и о ней забыли. Обновление Windows делает сама система. Обновление прошивки роутера почти всегда нужно делать руками: зайти в веб-интерфейс, найти раздел про апдейты, скачать файл, залить, дождаться перезагрузки. Пять минут работы, но их же надо вспомнить сделать.
И ещё момент: если роутер работает, никто не хочет его трогать. Логика понятная — не чини то, что не сломано. Но с сетевым оборудованием эта логика ровно обратная: чем дольше не трогаешь прошивку, тем больше дыр в ней накопилось, о которых уже вовсю знают злоумышленники.
Что реально ломается в старой прошивке
Прошивка роутера — это такая же операционная система, как Windows, только маленькая и специализированная. В ней есть код, который парсит запросы, обрабатывает пакеты, крутит веб-интерфейс администрирования. И в этом коде находят уязвимости постоянно — точно так же, как в Windows или в браузере.
Самые опасные истории последних лет — это как раз массовые заражения домашних и офисных роутеров: ботнет Mirai в своё время положил половину интернета через незакрытые прошивки IoT-устройств и роутеров, а вредонос VPNFilter заразил сотни тысяч устройств Netgear, Linksys, TP-Link и Mikrotik по всему миру, включая функцию полного уничтожения прошивки по команде. Это не абстрактная угроза из новостей — такие штуки массово сканируют интернет и ищут именно необновлённые устройства.
На практике для малого офиса риск проще: через дырявую прошивку получают доступ к панели управления роутером, меняют DNS-серверы — и весь трафик офиса, включая пароли от банк-клиента и почты, начинает идти через сервер злоумышленника. Причём внешне ничего не меняется, интернет как работал, так и работает.
Почему это не просто «нажал кнопку»
Тут есть нюанс, который отличает роутер от компьютера. Обновление Windows можно откатить, если что-то пошло не так — есть точка восстановления. Обновление прошивки роутера в редких случаях может превратить устройство в кирпич, если процесс прервался — пропало питание, разорвалось соединение с сетью в неудачный момент.
Поэтому многие мелкие фирмы, один раз обжегшись или наслушавшись страшилок, вообще перестают трогать прошивки. Я это понимаю, но решение не в том, чтобы не обновлять, а в том, чтобы делать это правильно: по кабелю, а не по Wi-Fi, с проверенным источником питания, желательно вечером или на выходных, и с бэкапом текущей конфигурации перед началом — в интерфейсе почти любого роутера есть кнопка «Экспортировать настройки», она сохраняет файл, из которого потом можно всё восстановить за пять минут.
У нас в регламенте обслуживания клиентов проверка прошивок стоит в одном списке с проверкой обновлений Windows и антивируса — раз в квартал смотрим версии на всех активных устройствах в сети, не только на компьютерах. Занимает минут пятнадцать на объект, но закрывает целый класс проблем.
Домашние роутеры на границе офиса — отдельная головная боль
Отдельно скажу про ситуацию, которую вижу постоянно: небольшой офис арендует помещение, а провайдер выдаёт роутер, который по факту — обычная домашняя модель для квартиры. Keenetic, TP-Link Archer, обычный Zyxel из масс-маркета. Он стоит на границе сети, через него всё общение с интернетом, и обслуживает его... никто.
Провайдер обновлениями не занимается — его задача дать интернет, а не следить за безопасностью вашей сети. Штатного айтишника в компании до 50 рабочих мест обычно нет. И получается ничья земля: устройство критичное, а ответственного за него нет вообще.
Тут мой совет простой: если у вас на входе стоит роутер, который выдал провайдер или который покупали пять лет назад без всякого плана, отдайте его на аудит хотя бы раз. Мы в таких случаях смотрим модель, версию прошивки, открытые порты наружу, включён ли удалённый доступ к панели администрирования из интернета — это отдельная классика, когда WAN-доступ к настройкам открыт всему миру с паролем admin.
Точки доступа — ещё более забытое звено
Если про сам роутер хоть иногда вспоминают, то про дополнительные точки доступа, усилители Wi-Fi и Mesh-системы не вспоминают почти никогда. Их обычно докупают, когда сигнал не добивает до дальнего кабинета или склада, вешают под потолок — и всё, с концами.
У одной юридической компании мы нашли точку доступа Ubiquiti, установленную ещё предыдущим подрядчиком в 2020 году, с открытым гостевым Wi-Fi без пароля вообще — просто забыли настроить при монтаже, а потом четыре года никто не проверял. Через этот гостевой Wi-Fi любой человек с улицы мог оказаться в одной сети с рабочими компьютерами, потому что сегментации тоже не было.
Совет здесь такой же: точки доступа считать полноценным сетевым оборудованием, а не бытовой техникой вроде чайника. Вести список — модель, дата установки, версия прошивки, кто отвечает за обновление. У нас на всех обслуживаемых объектах такой список есть, обычно это просто таблица на пол-листа, но она экономит часы разбора инцидентов.
Что делать директору, у которого нет своего айтишника
Если в штате нет сисадмина, а на аутсорс сеть никто не берёт — раз в год стоит хотя бы вручную зайти в веб-интерфейс роутера и посмотреть, есть ли обновление. Это займёт двадцать минут даже без специальных знаний, инструкции есть на сайте производителя для любой модели.
Второе — сменить заводской пароль администратора, если этого до сих пор не сделано. Каждый третий взлом малого офиса, который мы разбираем, начинается именно с того, что пароль на роутере остался стандартным admin/admin или admin/1234, а не потому, что кто-то нашёл суперсложную уязвимость нулевого дня.
И третье — если оборудованию больше пяти-шести лет и производитель перестал выпускать для него обновления, честно признать: это уже не экономия, а риск. Новый нормальный роутер уровня малого офиса стоит от 8 000 до 25 000 рублей в зависимости от требований — сумма смешная по сравнению со стоимостью простоя бухгалтерии на пару дней или утечки данных клиентов.
С чего начать аудит прошивок
Шаг первый — инвентаризация: составить список всего, что стоит на границе сети и внутри неё (основной роутер, резервный канал, свитчи управляемые и неуправляемые, точки доступа, VPN-шлюзы, IP-камеры), для каждого устройства зафиксировать модель, серийный номер, текущую версию прошивки и дату последнего обновления. Шаг второй — сверка версий с сайтом производителя: если разница больше года — уже повод насторожиться, больше двух лет — почти гарантированно висят публично известные уязвимости с присвоенными CVE-номерами, их можно найти по модели и версии прошивки в базе NVD (nvd.nist.gov). Шаг третий — проверка открытых портов снаружи глазами атакующего: сканер типа Shodan или nmap с внешнего сервера покажет, торчит ли наружу веб-интерфейс управления, Telnet, SSH, UPnP.
Как организовать сам процесс обновления
Это не разовая акция, а процесс: табличка с колонками устройство / текущая версия / дата последней проверки / ответственный, раз в квартал (для критичного периметрового оборудования — раз в месяц) кто-то сверяет версии. Перед самим обновлением обязательно снимайте бэкап конфигурации — почти все производители дают экспорт настроек в файл одной кнопкой. Обновляться лучше в нерабочее время и обязательно читать release notes: обновление может поменять поведение NAT или VPN, и после прошивки перестаёт работать проброс порта. Для устройств с активным VPN-туннелем обновляйте по одному концу за раз и проверяйте, что туннель поднимается заново — набор поддерживаемых алгоритмов шифрования IPsec после апдейта иногда меняется.
Частые вопросы
Как часто вообще нужно обновлять прошивку роутера?
Для офисного оборудования достаточно проверять наличие обновлений раз в квартал, а ставить критические патчи безопасности сразу, как только производитель их выпустил. Для рядового малого бизнеса без своего айтишника нормально делать это хотя бы раз в год — это уже сильно снижает риски по сравнению с полным игнорированием.
Можно ли настроить автоматическое обновление прошивки?
У части современных роутеров такая функция есть — например, у Keenetic и Mikrotik можно включить автоматическую проверку и установку обновлений. Но я рекомендую делать это только на некритичном оборудовании или в нерабочее время, потому что перезагрузка роутера всегда на пару минут обрывает интернет у всех сотрудников.
Что делать, если производитель роутера уже не выпускает обновлений?
Если модель снята с поддержки, а прошивка не обновлялась года три-четыре, это сигнал менять устройство, а не искать способ его залатать. Уязвимости в таком оборудовании уже давно известны и активно эксплуатируются ботнетами, а патча для них просто не будет.
Как понять, что роутер уже скомпрометирован?
Косвенные признаки — резкое проседание скорости интернета без видимой причины, необъяснимый рост исходящего трафика, изменённые DNS-серверы в настройках подключения, появление незнакомых устройств в списке подключённых. Если что-то из этого замечено, лучше сразу перезагрузить роутер со сбросом настроек и провести аудит, а не ждать, что само пройдёт.
Приедем, посмотрим роутер и точки доступа, покажем реальную картину и дадим план, что обновить в первую очередь.
Бесплатная консультация →
Подпишитесь на рассылку ITfresh
Раз в неделю — практические гайды для руководителя и сисадмина: безопасность, 1С, миграции, резервные копии, лайфхаки из реальных проектов.