
Как настроить DANE в Postfix и усилить безопасность почтовых соединений
DANE — это способ публикации TLS-привязок в DNS, который позволяет проверять сертификаты на хосте, не полагаясь на цепочку доверия сертификатов. В Postfix DANE реализуется через параметры smtp_tls_security_level = dane. При этом важно учитывать баги в старых версиях Postfix, которые могут привести к отказу в проверке. Мы разберём, как правильно настроить DANE, какие требования к DNS и конфигурации, и как избежать распространённых ошибок.
Что такое DANE и зачем он нужен в Postfix
DANE (DNS-based Authentication of Named Entities) — это механизм, который позволяет публиковать TLS-сертификаты в DNS-записях в виде TLSA-записей. В отличие от традиционной проверки сертификатов через цепочку доверия CA, DANE позволяет проверить, что сертификат на хосте соответствует тому, что указан в DNS. Это особенно важно для почтовых серверов, где уязвимость к MITM-атакам может привести к утечке данных или подмене сообщений. DANE исключает зависимость от центров сертификации, что делает систему более устойчивой к атакам, в которых злоумышленник использует поддельный сертификат, выданный доверенным ЦС.
В Postfix DANE реализуется через параметры smtp_tls_security_level = dane и smtp_dns_support_level = dnssec. При этом Postfix не просто проверяет сертификат, он сверяет его с записью TLSA в DNS. Если сертификат не соответствует, соединение отклоняется. Это делает почтовые соединения устойчивыми к атакам, в которых злоумышленник выдает поддельный сертификат, даже если он выдан доверенным ЦС. В результате злоумышленник не сможет перехватить почту, даже если он получит доступ к сети.
DANE не является панacea, но он добавляет ещё один слой защиты. DANE усиливает безопасность почтовых систем, отвечая на растущую сложность современных угроз. Это особенно актуально для организаций, которые обрабатывают конфиденциальную информацию. Даже если злоумышленник получит доступ к сети, он не сможет перехватить почту, если DANE настроен корректно. Это делает DANE важным инструментом в арсенале сисадминов.
DANE — это не просто дополнительная настройка, это необходимость для тех, кто хочет быть уверенным в безопасности своих почтовых соединений. В условиях, когда атаки становятся всё более изощрёнными, DANE помогает защититься от подмены сертификатов. Это особенно важно для организаций, которые используют почтовые серверы для обмена конфиденциальной информацией. Без DANE злоумышленник может использовать поддельный сертификат, даже если он выдан доверенным ЦС.
DANE — это не то, что можно отложить на потом. Это то, что нужно настроить, чтобы быть уверенным в безопасности. DANE позволяет эффективно противостоять всё более изощрённым атакам подмены сертификатов. Это особенно важно для организаций, которые используют почтовые серверы для обмена конфиденциальной информацией. Без DANE злоумышленник может использовать поддельный сертификат, даже если он выдан доверенным ЦС.
Требования к DNS и конфигурации для DANE
Для работы DANE требуется поддержка DNSSEC. Без DNSSEC невозможно гарантировать, что TLSA-записи не были подменены. DNSSEC обеспечивает аутентичность и целостность DNS-записей. Если DNSSEC отключен, злоумышленник может изменить TLSA-запись, и Postfix будет принимать поддельный сертификат. Это делает DANE бесполезным, если DNSSEC не настроен. DNSSEC — это не опция, это требование. Без него DANE не работает, даже если все остальные настройки корректны.
Кроме того, в конфигурации Postfix необходимо установить smtp_tls_security_level = dane и smtp_dns_support_level = dnssec. Эти параметры активируют проверку DANE. Если smtp_tls_security_level установлен в dane, Postfix будет отклонять соединения, если TLSA-запись не найдена или не соответствует сертификату. При этом важно, чтобы DNS-сервер поддерживал DNSSEC и возвращал корректные данные. Некоторые DNS-провайдеры не поддерживают DNSSEC или не обновляют его вовремя, что может привести к сбоям.
DNSSEC — это не просто дополнительная настройка, это основа безопасности DANE. Если DNSSEC отключен, DANE не работает, даже если все остальные настройки корректны. Многие сисадмины считают DANE лишь настройкой Postfix, однако это сложная система, зависящая от DNS. DNSSEC — это не опция, это требование. Без него DANE не работает.
Если DNSSEC не настроен, DANE не будет работать, даже если все остальные настройки корректны. Многие сисадмины считают DANE лишь настройкой Postfix, но на деле это сложная система, зависящая от DNS. DNSSEC — это не опция, это требование. Без него DANE не работает. Это делает DNSSEC основой безопасности DANE.
DNSSEC — это не просто дополнительная настройка, это основа безопасности DANE. Если DNSSEC отключен, DANE не работает, даже если все остальные настройки корректны. Многие сисадмины считают DANE лишь настройкой Postfix, однако это сложная система, зависящая от DNS. DNSSEC — это не опция, это требование. Без него DANE не работает. Это делает DNSSEC основой безопасности DANE.
- DNSSEC должен быть включён и поддерживаться провайдером
- TLSA-записи должны быть корректно определены в DNS
- smtp_tls_security_level = dane должен быть включён
- smtp_dns_support_level = dnssec должен быть установлен
Настройка Postfix для DANE: шаги и возможные ошибки
Первый шаг — проверка, что Postfix поддерживает DANE. Начиная с версии 3.10.0, Postfix имеет встроенную поддержку DANE. Однако в старых версиях есть баг, который может привести к ошибочному поведению. В частности, если smtp_tls_dane_insecure_mx_policy = dane не установлен, Postfix может некорректно обрабатывать MX-записи с DNSSEC, что приводит к сбоям в проверке. Это особенно актуально, если домен использует MX-записи с DNSSEC, но не поддерживает DANE-проверку.
Второй шаг — настройка TLS в Postfix. DANE работает только при использовании TLS. Поэтому необходимо убедиться, что Postfix настроен на использование TLS. Это делается через параметры smtp_tls_security_level = dane и smtp_tls_mandatory_protocols = !SSLv2,!SSLv3. Если TLS не включён, DANE не будет работать. Также важно проверить, что сертификаты на сервере корректны и соответствуют домену. Неправильный сертификат или сертификат, выданный для другого домена, приведёт к отказу в соединении.
Третий шаг — проверка версии Postfix. Если версия ниже 3.10.0, возможны баги, которые могут привести к отказу в проверке DANE. В этом случае необходимо обновить Postfix до версии 3.10.0 или выше. Также важно проверить, что в конфигурации нет ошибок, таких как опечатки в параметрах или некорректные значения. Например, если smtp_tls_security_level = dane, но smtp_tls_mandatory_protocols = !SSLv2,!SSLv3, Postfix может не поддерживать необходимые протоколы. Это может привести к отказу в соединении.
Четвёртый шаг — проверка конфигурации Postfix. В конфигурации необходимо установить smtp_tls_security_level = dane и smtp_dns_support_level = dnssec. Эти параметры активируют проверку DANE. Если smtp_tls_security_level установлен в dane, Postfix будет отклонять соединения, если TLSA-запись не найдена или не соответствует сертификату. При этом важно, чтобы DNS-сервер поддерживал DNSSEC и возвращал корректные данные. Некоторые DNS-провайдеры не поддерживают DNSSEC или не обновляют его вовремя, что может привести к сбоям.
Пятый шаг — проверка DNSSEC. DNSSEC должен быть включён и поддерживаться провайдером. Если DNSSEC отключен, DANE не будет работать, даже если все остальные настройки корректны. Многие сисадмины считают DANE лишь настройкой Postfix, однако это сложная система, зависящая от DNS. DNSSEC — это не опция, это требование. Без него DANE не работает. Это делает DNSSEC основой безопасности DANE.
- Проверить версию Postfix — если ниже 3.10.0, возможны баги
- Установить smtp_tls_dane_insecure_mx_policy = dane для исправления бага
- Настроить smtp_tls_security_level = dane
- Настроить smtp_dns_support_level = dnssec
Проверка и тестирование DANE-настройки
После настройки DANE необходимо проверить, что всё работает корректно. Для этого можно использовать инструменты, такие как dig для проверки TLSA-записей в DNS. Например, команда dig +dnssec tlsa _25._tcp.example.com. Если запись не найдена, DANE не будет работать. Также можно использовать утилиты, такие как checktls или mxtoolbox, чтобы проверить, что Postfix правильно проверяет TLSA-записи. Важно убедиться, что DNSSEC включён и что TLSA-записи корректны. Если DNSSEC отключен, DANE не будет работать, даже если запись существует.
Ещё один способ проверки — отправить тестовое письмо на внешний почтовый сервер и посмотреть, как он обрабатывает соединение. Если Postfix отклоняет соединение из-за несоответствия TLSA-записи, это означает, что DANE работает. Если соединение устанавливается, значит, DANE не настроен или не работает. В этом случае стоит проверить конфигурацию Postfix, DNS-записи и состояние DNSSEC.
Проверка DANE — это не просто техническая процедура, это проверка безопасности. Если DANE работает, это означает, что злоумышленник не сможет перехватить почту, даже если он получит доступ к сети. Многие сисадмины считают DANE простой настройкой, но на деле это сложная система, зависящая от DNS. DNSSEC — это не опция, это требование. Без него DANE не работает.
- Проверить TLSA-записи с помощью dig
- Проверить DNSSEC с помощью dig +dnssec
- Использовать проверочные инструменты, такие как checktls
- Отправить тестовое письмо и проанализировать логи
Распространённые ошибки и как их избежать
Одна из самых частых ошибок — отсутствие DNSSEC. Если DNSSEC не включён, DANE не будет работать, даже если TLSA-записи корректны. Это происходит потому, что DNSSEC обеспечивает подлинность DNS-записей. Без него злоумышленник может изменить TLSA-запись, и Postfix будет принимать поддельный сертификат. Поэтому важно убедиться, что DNSSEC включён и поддерживается провайдером. Также важно проверить, что DNS-сервер поддерживает DNSSEC и возвращает корректные данные.
Другая распространённая ошибка — неправильная настройка smtp_tls_security_level. Если этот параметр установлен в dane, но smtp_dns_support_level не равен dnssec, Postfix не будет проверять DANE. В этом случае Postfix будет использовать обычную проверку сертификатов, что делает DANE бесполезным. Также важно проверить, что в конфигурации нет ошибок, таких как опечатки в параметрах или некорректные значения. Например, если smtp_tls_security_level = dane, но smtp_tls_mandatory_protocols = !SSLv2,!SSLv3, Postfix может не поддерживать необходимые протоколы. Это может привести к отказу в соединении.
Третья ошибка — неправильные TLSA-записи. Если TLSA-записи в DNS не соответствуют сертификату на сервере, Postfix отклонит соединение. Это может привести к сбоям в отправке почты. Важно убедиться, что TLSA-записи корректны и соответствуют сертификату. Также важно проверить, что сертификат на сервере корректен и соответствует домену. Неправильный сертификат или сертификат, выданный для другого домена, приведёт к отказу в соединении.
Четвёртая ошибка — отсутствие обновления Postfix. Если версия Postfix ниже 3.10.0, возможны баги, которые могут привести к отказу в проверке DANE. В этом случае необходимо обновить Postfix до версии 3.10.0 или выше. Также важно проверить, что в конфигурации нет ошибок, таких как опечатки в параметрах или некорректные значения. Например, если smtp_tls_security_level = dane, но smtp_tls_mandatory_protocols = !SSLv2,!SSLv3, Postfix может не поддерживать необходимые протоколы. Это может привести к отказу в соединении.
Пятая ошибка — отсутствие мониторинга. Если DANE не работает, это может привести к сбоям в отправке почты. Важно убедиться, что DANE работает корректно, и что почтовые соединения защищены. Также важно проверить, что DNSSEC включён и поддерживается провайдером. Без DNSSEC DANE не работает, даже если все остальные настройки корректны.
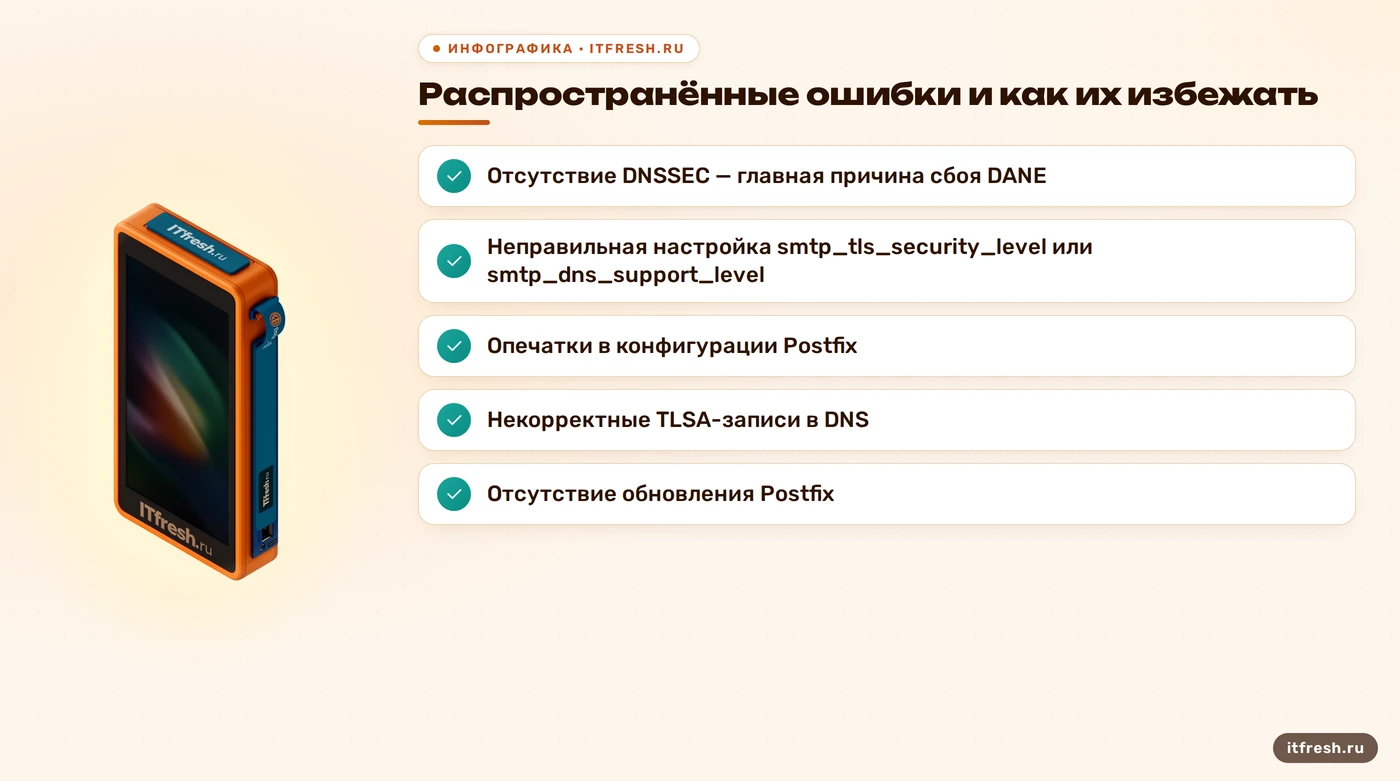
- Отсутствие DNSSEC — главная причина сбоя DANE
- Неправильная настройка smtp_tls_security_level или smtp_dns_support_level
- Опечатки в конфигурации Postfix
- Некорректные TLSA-записи в DNS
- Отсутствие обновления Postfix
Дополнительные меры безопасности для почтовых серверов
DANE — это мощный инструмент, но он не заменяет другие меры безопасности. Например, необходимо настроить SPF, DKIM и DMARC, чтобы защитить почтовые серверы от подделки отправителя. Также важно использовать современные шифры и протоколы, такие как TLS 1.2 или выше. Устаревшие протоколы, такие как SSLv3, уязвимы к атакам и должны быть отключены. Кроме того, рекомендуется настроить логирование и мониторинг почтовых соединений, чтобы отслеживать подозрительные действия.
Для дополнительной защиты можно использовать MTA-STS (Mail Transfer Agent Strict Transport Security), который позволяет указать, что почтовые серверы должны использовать только защищённые соединения. MTA-STS работает на уровне DNS и позволяет указать, что соединения должны быть защищены TLS. Это особенно полезно для организаций, которые хотят гарантировать, что почта передаётся только через защищённые соединения. MTA-STS может быть использован вместе с DANE для дополнительной защиты.
MTA-STS — это не просто дополнительная настройка, это требование для организаций, которые хотят быть уверены в безопасности своих почтовых соединений. MTA-STS позволяет указать, что почтовые серверы должны использовать только защищённые соединения. Это особенно важно для организаций, которые обрабатывают конфиденциальную информацию. Без MTA-STS злоумышленник может использовать поддельный сертификат, даже если он выдан доверенным ЦС.
- Настройка SPF, DKIM и DMARC
- Отключение устаревших протоколов (SSLv2, SSLv3)
- Использование современных шифров (TLS 1.2+)
- Настройка MTA-STS для принудительного использования TLS
Что делать, если уже сломалось
Если DANE не работает, первое, что нужно сделать — проверить, что DNSSEC включён. Если DNSSEC отключен, DANE не будет работать, даже если все остальные настройки корректны. Многие сисадмины считают DANE простой настройкой в Postfix, но на деле это сложная система, зависящая от DNS. DNSSEC — это не опция, это требование. Без него DANE не работает.
Второе — проверить конфигурацию Postfix. В конфигурации необходимо установить smtp_tls_security_level = dane и smtp_dns_support_level = dnssec. Эти параметры активируют проверку DANE. Если smtp_tls_security_level установлен в dane, Postfix будет отклонять соединения, если TLSA-запись не найдена или не соответствует сертификату. При этом важно, чтобы DNS-сервер поддерживал DNSSEC и возвращал корректные данные. Некоторые DNS-провайдеры не поддерживают DNSSEC или не обновляют его вовремя, что может привести к сбоям.
Третье — проверить версию Postfix. Если версия ниже 3.10.0, возможны баги, которые могут привести к отказу в проверке DANE. В этом случае необходимо обновить Postfix до версии 3.10.0 или выше. Также важно проверить, что в конфигурации нет ошибок, таких как опечатки в параметрах или некорректные значения. Например, если smtp_tls_security_level = dane, но smtp_tls_mandatory_protocols = !SSLv2,!SSLv3, Postfix может не поддерживать необходимые протоколы. Это может привести к отказу в соединении.
Четвёртое — проверить TLSA-записи. Если TLSA-записи в DNS не соответствуют сертификату на сервере, Postfix отклонит соединение. Это может привести к сбоям в отправке почты. Важно убедиться, что TLSA-записи корректны и соответствуют сертификату. Также важно проверить, что сертификат на сервере корректен и соответствует домену. Неправильный сертификат или сертификат, выданный для другого домена, приведёт к отказу в соединении.
Пятое — проверить логи. Если DANE не работает, важно проверить логи Postfix, чтобы понять, почему. Логи могут показать, что DNSSEC отключен, или что TLSA-записи некорректны, или что версия Postfix ниже 3.10.0. Важно убедиться, что DANE работает корректно, и что почтовые соединения защищены.
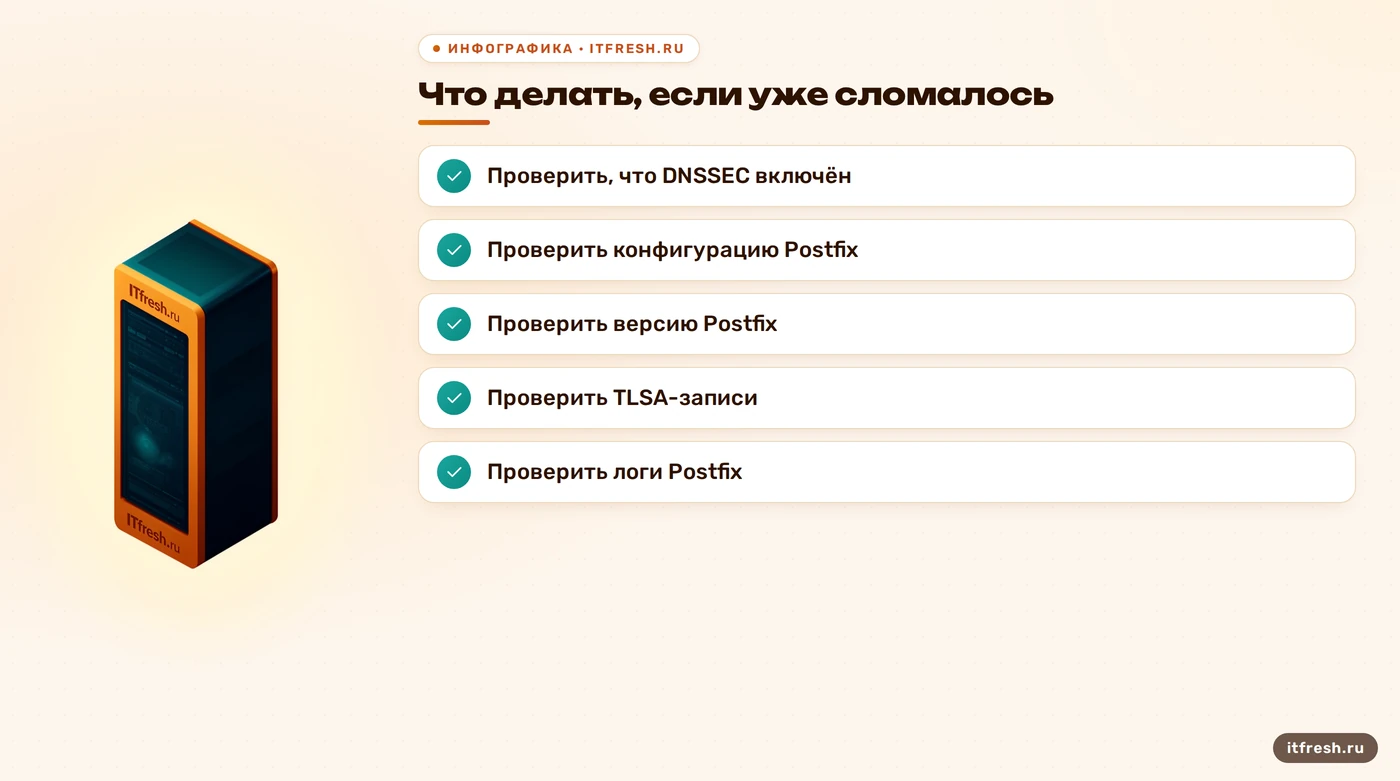
- Проверить, что DNSSEC включён
- Проверить конфигурацию Postfix
- Проверить версию Postfix
- Проверить TLSA-записи
- Проверить логи Postfix
Частые вопросы
Что такое DANE и как оно работает?
DANE — это механизм, который позволяет публиковать TLS-сертификаты в DNS в виде TLSA-записей. Postfix проверяет, что сертификат на хосте соответствует записи TLSA в DNS. Если сертификат не соответствует, соединение отклоняется.
Нужно ли настраивать DNSSEC для DANE?
Да, DNSSEC обязателен для работы DANE. Без DNSSEC невозможно гарантировать, что TLSA-записи не были подменены. DNSSEC обеспечивает аутентичность и целостность DNS-записей.
Что делать, если DANE не работает?
Проверить, что DNSSEC включён, TLSA-записи корректны, и параметры smtp_tls_security_level = dane и smtp_dns_support_level = dnssec установлены. Также проверить, что Postfix поддерживает DANE (версия 3.10.0 и выше).
Можно ли использовать DANE с сертификатами от Let's Encrypt?
Да, DANE работает с любыми TLS-сертификатами, включая сертификаты от Let's Encrypt. Главное — убедиться, что TLSA-запись в DNS соответствует сертификату.
Как проверить, что DANE работает?
Проверить TLSA-записи с помощью dig, использовать утилиты, такие как checktls, отправить тестовое письмо и проанализировать логи.
Что делать, если DANE не работает из-за бага в старой версии Postfix?
Обновить Postfix до версии 3.10.0 или выше. Установить smtp_tls_dane_insecure_mx_policy = dane для исправления бага.
Источники
- Postfix Documentation — https://www.postfix.org/postconf.5.html#smtp_tls_security_level
- Zuplu GitHub — https://github.com/Zuplu/postfix-tlspol
- CaptainDNS Blog — https://www.captaindns.com/en/blog/dane-tlsa-postfix-bind-letsencrypt
- Pistack.xyz — https://www.pistack.xyz/posts/2026-04-28-self-hosted-mta-sts-smtp-dane-email-security-guide-2026/