
Уникальный пароль локального администратора с Windows LAPS
Windows LAPS автоматически меняет пароль управляемой локальной учётной записи и сохраняет его в Active Directory либо Microsoft Entra ID. Это убирает общий пароль на компьютерах, но не отменяет настройку схемы, GPO и прав чтения. Покажу, что проверить до включения и как убедиться, что пароль действительно записан.
Чем опасен один пароль на всех компьютерах
Если локальный администратор на рабочих станциях использует один пароль, его раскрытие на одном устройстве может помочь атакующему перейти на другие компьютеры, где этот пароль тоже подходит. Для такого движения злоумышленнику всё равно нужны подходящие условия и доступ; один общий пароль сам по себе не означает, что вся сеть уже скомпрометирована. Но он превращает локальную ошибку в проблему масштаба домена. Я считаю это достаточной причиной перестать раздавать один секрет на десятки машин. Для компаний с доменом полезно отдельно пройти аудит Active Directory: проверить, какие группы управляют компьютерами и где наследуются права. Это не формальность перед внедрением, а способ не раздать новый пароль тем, кому он не нужен.
Вторая проблема — обращение с паролем. Его записывают в таблицу, пересылают в чате или оставляют в инструкции, а потом забывают, кто всё ещё имеет копию. При увольнении сотрудника приходится менять пароль везде, где он применялся, и проверять каждую машину. Эта работа часто откладывается, потому что её трудно закрыть одним быстрым действием. LAPS снимает рутину индивидуального управления паролями, но не заменяет контроль прав и учёт администраторских действий.
В условном примере из исходного материала — компании «Алтын» с 30 рабочими станциями и пятью серверами — разумная первая задача не «поставить пакет за час», а определить, какие именно устройства должны управляться и какая учётная запись там используется. Эти числа оставляю как иллюстрацию, а не как подтверждённый отчёт о внедрении. Серверы и рабочие станции стоит включать в план осознанно: разные роли, окна обслуживания и последствия смены пароля могут отличаться.
- Один пароль не должен обслуживать весь парк
- Учитывайте рабочие станции и серверы отдельно
- Проверьте, где секреты уже сохранены
Windows LAPS встроен в поддерживаемую Windows
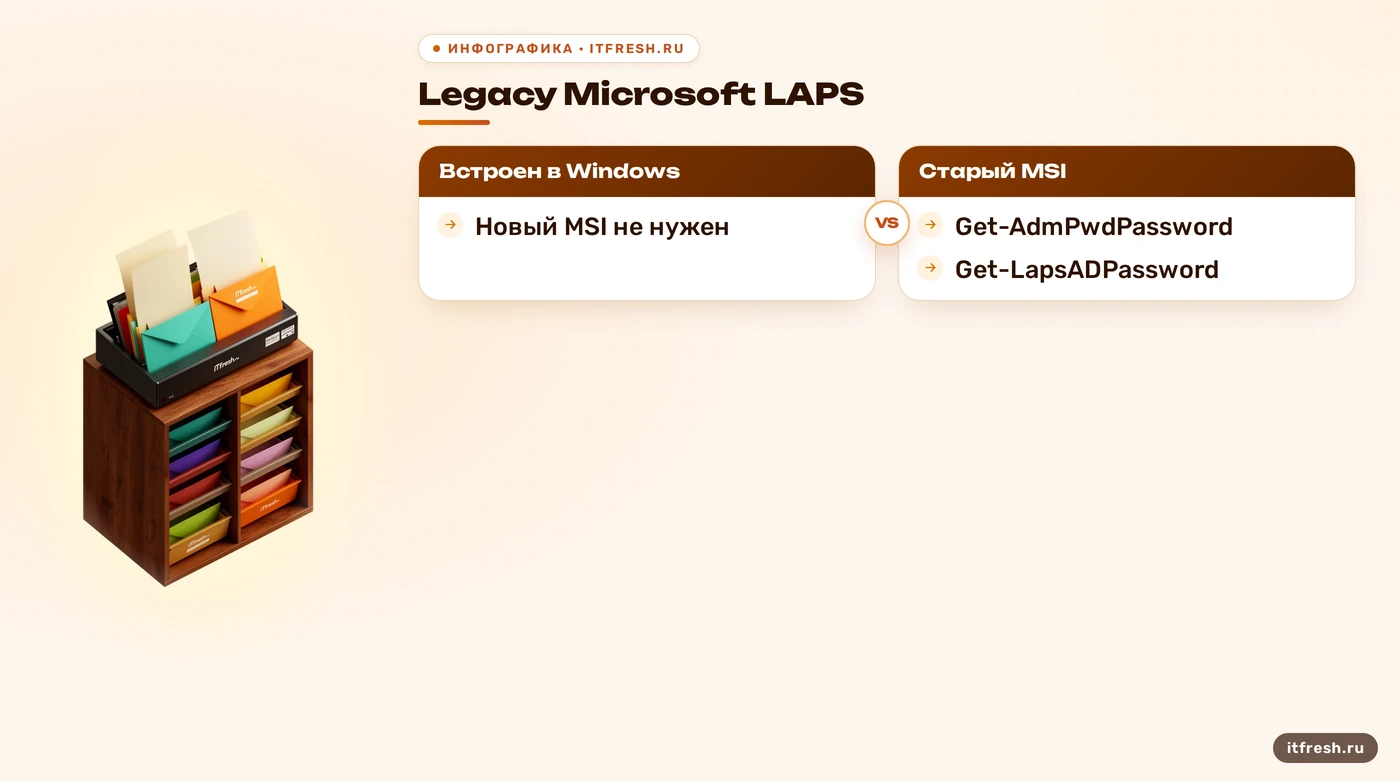
Сейчас правильная отправная точка — Windows LAPS, встроенная функция Windows, а не установка старого MSI на каждый компьютер. Microsoft указывает поддержку Windows LAPS в Windows Server 2019 и более новых версиях, а также в поддерживаемых Windows 10 и Windows 11. Для Server 2019 есть требование по обновлению: в обзоре Microsoft указано обновление от 11 апреля 2023 года или более позднее. Сверяйте фактическую сборку и жизненный цикл конкретной ОС перед развёртыванием.
Windows LAPS может сохранять пароль в Windows Server Active Directory или Microsoft Entra ID — выбор зависит от присоединения устройств и архитектуры управления. Для хранения в AD нужны расширения схемы; это не означает, что атрибут внезапно появляется после установки какого-то клиента на контроллер. Для Windows LAPS схема обновляется командой Update-LapsADSchema из модуля LAPS с необходимыми правами Schema Admins. Сначала согласуйте изменение леса и проверьте репликацию, затем применяйте его по процедуре организации.
Не путайте новые и старые названия. Windows LAPS использует собственные атрибуты, например msLAPS-Password и msLAPS-PasswordExpirationTime; у legacy Microsoft LAPS были другие атрибуты. Старый Get-AdmPwdPassword не является штатной командой для нового решения. Для получения пароля из AD Microsoft документирует Get-LapsADPassword. Устанавливать старый MSI ради Windows LAPS не нужно: Microsoft отмечает, что legacy-продукт устарел, а современные версии Windows блокируют установщик.
- Проверьте ОС и актуальность обновлений
- Выберите AD или Microsoft Entra ID
- Не смешивайте legacy LAPS и Windows LAPS
Подготовьте схему, политику и права
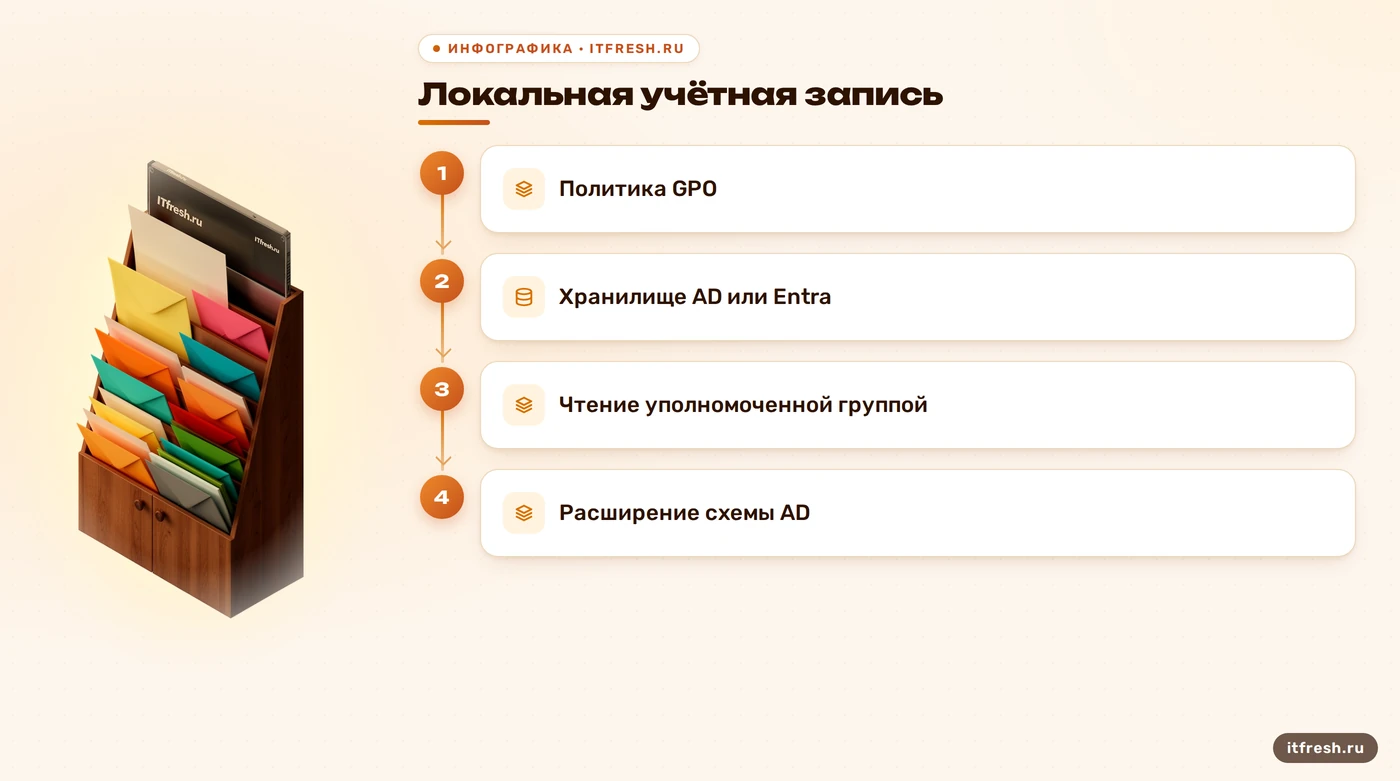
Для сценария с Active Directory сначала обновляют схему, затем дают компьютерам право обновлять собственный пароль и определяют, кто вправе его читать или расшифровывать. Microsoft предоставляет команды Set-LapsADComputerSelfPermission для OU и Set-LapsADReadPasswordPermission для чтения; для шифрования и выбранного расшифровщика есть отдельные настройки и команды. Не копируйте ACL из чужого домена вслепую. Перечислите нужные OU, группы операторов и администраторов, примените минимум необходимых прав и зафиксируйте, кто может получать пароль.
В групповой политике задают каталог резервного хранения, управляемую локальную учётную запись и параметры пароля. Если параметр не задан, у Windows LAPS есть значения по умолчанию: срок пароля — 30 дней, длина — 14 символов, сложность — цифры, строчные и прописные буквы со специальными символами. Microsoft указывает допустимую длину от 8 до 64 символов и максимальный срок до 365 дней для соответствующей политики. Это границы настройки, а не универсальная рекомендация ставить максимум.
Для иллюстративного домена «Алтын» я бы начал с отдельной тестовой OU и одной-двух машин. Условные значения, например 16 символов и 30 дней, можно использовать как стартовый профиль только после проверки локальной парольной политики и требований компании. Не нужен отдельный MSI-клиент Windows LAPS. Не нужен и общий сетевой каталог с установочным BAT-файлом: такие артефакты не участвуют в штатной работе встроенной функции, а путь из черновика содержал адрес узла и удалён из публикации. Для организации доменных политик пригодится практика работы с GPO, но сам LAPS настраивается отдельно и не требует менять все политики разом.
- Обновить схему AD по процедуре
- Выдать компьютерам права на запись
- Ограничить чтение пароля нужными группами
Настройте GPO и проверьте запись пароля
Свяжите тестовую GPO с пилотной OU и проверьте, что политика применена именно к ожидаемым компьютерам. Убедитесь, что выбран правильный каталог резервного хранения и имя учётной записи совпадает с локальной конфигурацией. Если управляется нестандартная учётная запись, её нужно создать заранее: Windows LAPS не создаёт её автоматически. Перед расширением области проверьте влияние на локальные задачи, службы и процедуры поддержки, которые могли зависеть от прежнего пароля.
Для чтения пароля из AD используйте актуальный модуль LAPS и команду Get-LapsADPassword -Identity ИМЯ_КОМПЬЮТЕРА. Вывод по умолчанию защищает значение пароля; запрос открытого текста требует отдельного осознанного параметра и достаточных прав. Не вставляйте пароль в тикет, общий чат или журнал запуска. Получение секрета — привилегированное действие, и доступ к нему должен быть оправдан конкретной задачей.
Проверяйте журнал на управляемом клиенте: Event Viewer → Applications and Services Logs → Microsoft → Windows → LAPS → Operational. Событие 10018 подтверждает успешное обновление пароля в Windows Server Active Directory; события обработки политики и ошибки помогают найти проблему до обращения в поддержку. Журнал на контроллере домена не показывает обычные события клиентов: там будут события управления локальной учётной записью DSRM, если эта функция настроена. Поэтому искать клиентскую ошибку на DC — удобный способ ничего не найти.
- Пилотная OU и применение GPO
- Проверка `Get-LapsADPassword` с правами оператора
- Проверка события успешной записи на клиенте
Что происходит при смене и потере связи
Windows LAPS обрабатывает активную политику периодически и может обновить пароль согласно установленному сроку или дополнительным условиям. Это не «новый пароль при каждом запуске службы». Изменение срока действия в политике само по себе не запускает немедленную ротацию текущего пароля. Если нужно инициировать смену по событию или вручную, используйте документированный механизм Windows LAPS для вашей версии и проверьте результат в журнале.
Пароль хранится в выбранном каталоге резервного хранения. Если компьютер отключён от сети, он не получает из AD новое значение и оператор не может прочитать актуальную запись из недоступного каталога. Однако локальная учётная запись на устройстве продолжает использовать уже назначенный пароль. Поэтому перед изоляцией или выездом устройства продумайте, как уполномоченный специалист получит секрет, и не делайте вывод о доступности пароля по одному тесту с отключённым кабелем.
Windows LAPS не требует .NET 4.8 как общего условия для запуска на Windows Server 2012 R2. Эта версия ОС не входит в перечень поддерживаемых Windows LAPS из обзора Microsoft; для старых систем отдельно проверяют поддержку legacy-решения и его ограничения. В исходнике этот сбой и лечение были описаны как установленный факт, но официальное основание не найдено. Я убрал историю с конкретной зависимостью, а не предлагаю ставить случайный пакет на старый сервер.
Сопровождайте LAPS после пилота
Когда пилот подтверждён, расширяйте область OU партиями и фиксируйте исключения: серверы с особыми ролями, временно недоступные компьютеры, устройства вне домена. Сверяйте список объектов AD со списком реально используемых устройств, иначе в отчёте будут «здоровые» записи от давно выключенных машин. Централизованный сбор событий полезен, если он уже настроен; ежедневная отправка паролей или их копий в мессенджер не нужна и создаёт лишний канал распространения секрета.
Периодически пересматривайте группы чтения, делегирование OU и перечень тех, кто может расшифровать пароль. При изменении структуры подразделений проверяйте наследование прав, а после миграции с legacy LAPS убедитесь, что политики и атрибуты не конфликтуют. Не считайте сам факт установки Windows достаточным доказательством работы: нужны успешная обработка политики, актуальная запись пароля и проверенные разрешения. Если политики регулярно расходятся с ожиданиями, полезно сравнить подход с контролем конфигурации через GPO; это смежная задача, а не замена LAPS.
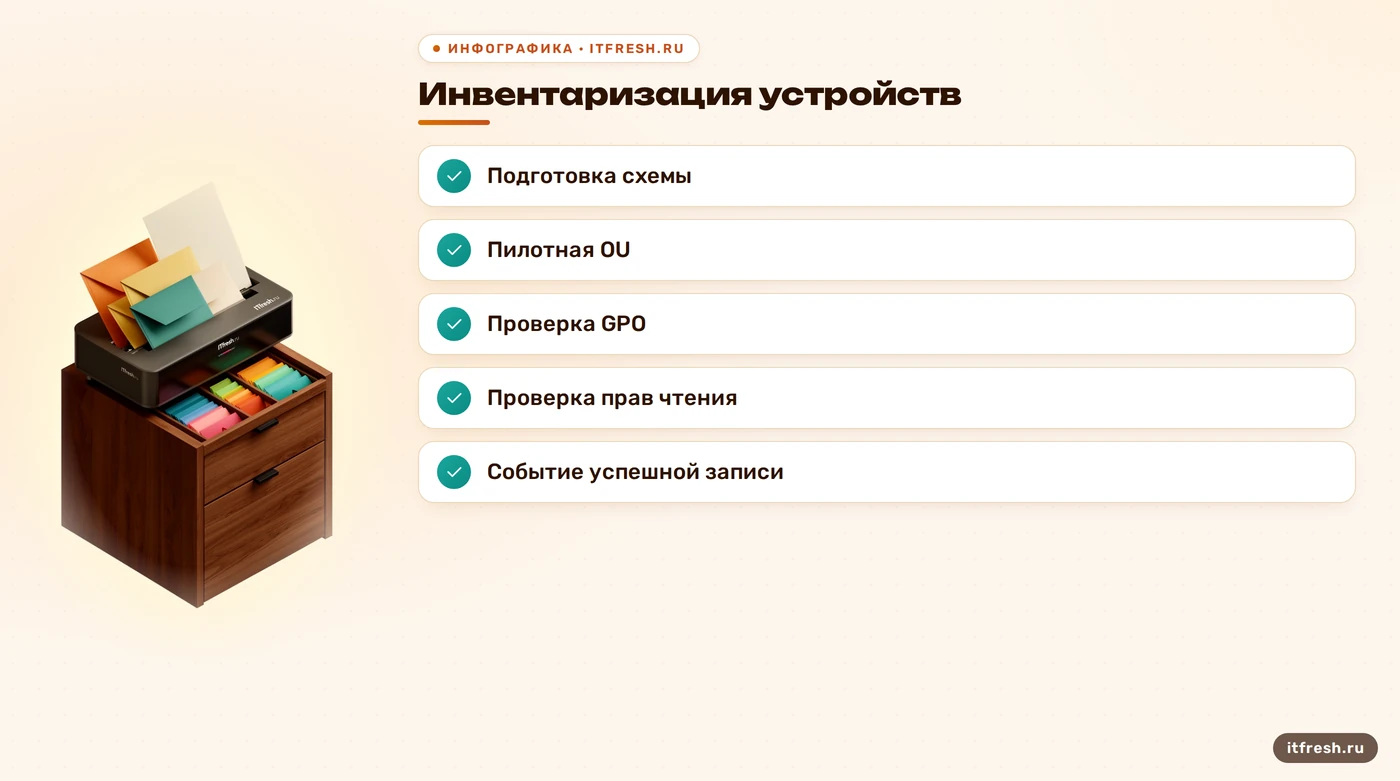
В моём порядке работ сначала идёт инвентаризация и проверка домена, затем пилот, проверка прав и журналов, после чего — расширение на остальные устройства и короткая инструкция для поддержки. Скорость зависит от состояния AD, схемы и числа исключений. Обещание «внедрить LAPS за час» без этих вводных — маркетинговый таймер, а не план работ. До расширения полезно сверить структуру домена и делегирование с рекомендациями по Active Directory: локальные пароли не должны стать поводом раздавать широкие административные права.
- Сверяйте устройства и объекты AD
- Проверяйте права при изменениях OU
- Документируйте безопасное получение пароля
Частые вопросы
Нужно ли устанавливать MSI для Windows LAPS?
Нет. Windows LAPS встроен в поддерживаемые версии Windows. MSI относится к legacy Microsoft LAPS, который устарел.
Какая команда показывает пароль Windows LAPS из AD?
Используйте `Get-LapsADPassword -Identity ИМЯ_КОМПЬЮТЕРА`. Для расшифровки требуются соответствующие права.
Нужна ли подготовка Active Directory?
Да, для хранения паролей в Windows Server AD нужно расширить схему и настроить разрешения. Для Microsoft Entra ID действует отдельный сценарий.
Меняется ли пароль сразу после изменения PasswordAgeDays?
Нет. Изменение этого параметра не запускает немедленную ротацию текущего пароля.
Можно ли прочитать пароль, если компьютер отключён от сети?
Отключённый компьютер продолжает использовать уже назначенный локальный пароль, но получить актуальную запись из недоступного каталога нельзя.
Источники
- Microsoft Learn — Windows LAPS overview — Встроенная функция, поддерживаемые ОС, различия Windows LAPS и legacy LAPS: https://learn.microsoft.com/en-us/windows-server/identity/laps/laps-overview
- Microsoft Learn — Windows Server AD deployment — Подготовка Active Directory, расширение схемы и делегирование прав: https://learn.microsoft.com/en-us/windows-server/identity/laps/laps-scenarios-windows-server-active-directory
- Microsoft Learn — Policy settings — PasswordAgeDays, PasswordLength, значения по умолчанию и ограничения политики: https://learn.microsoft.com/en-us/windows-server/identity/laps/laps-management-policy-settings
- Microsoft Learn — Event logs — Канал Operational и события успешной записи пароля: https://learn.microsoft.com/en-us/windows-server/identity/laps/laps-management-event-log
- Microsoft Learn — Get-LapsADPassword — Параметры PowerShell-команды для чтения пароля из AD: https://learn.microsoft.com/en-us/powershell/module/laps/get-lapsadpassword?view=windowsserver2025-ps