
Настройка Service Mesh с Istio: контроль микросервисов без кода
Микросервисная архитектура требует сложного управления взаимодействием между компонентами. Service Mesh — это инфраструктурный слой, который решает проблему дублирования сетевой логики и обеспечивает контроль над трафиком. Istio — один из наиболее популярных инструментов для реализации Service Mesh, особенно в средах Kubernetes. В этой статье разберем, как настроить Istio и какие выгоды получит архитектор.
Что такое Service Mesh и зачем он нужен
Service Mesh — это инфраструктурный уровень, который управляет сетевыми взаимодействиями между микросервисами. Он переносит логику маршрутизации, балансировки, безопасности и мониторинга с прикладного уровня на отдельный слой. Это позволяет разработчикам сосредоточиться на бизнес-логике, а не на сетевых деталях. В условиях десятков или сотен сервисов, где каждый может вызывать другие, такая изоляция критична для стабильности и масштабируемости. Без Service Mesh каждый микросервис должен включать логику для обработки перегрузок, таймаутов, повторных попыток и аутентификации, что приводит к дублированию кода и снижению надежности.
Особенно важен Service Mesh в распределённых системах, где рост числа сервисов приводит к усложнению управления трафиком. Без него каждый микросервис должен включать логику для обработки перегрузок, таймаутов, повторных попыток и аутентификации. Это приводит к дублированию кода, ошибкам и снижению надежности. Service Mesh решает эту проблему, инкапсулируя сетевую логику в единый слой, который управляется централизованно. Это снижает сложность системы, упрощает тестирование и делает архитектуру более устойчивой к изменениям.
Service Mesh особенно полезен в микросервисной архитектуре с десятками или сотнями сервисов. В таких системах управление трафиком становится критичным. Например, при деплое новой версии сервиса, требуется контролировать, как трафик перенаправляется. Без Service Mesh это делается через сложные механизмы, включая ручное изменение конфигураций. Service Mesh позволяет настроить это через простые правила, которые управляются централизованно. Это упрощает процесс и снижает риск ошибок.
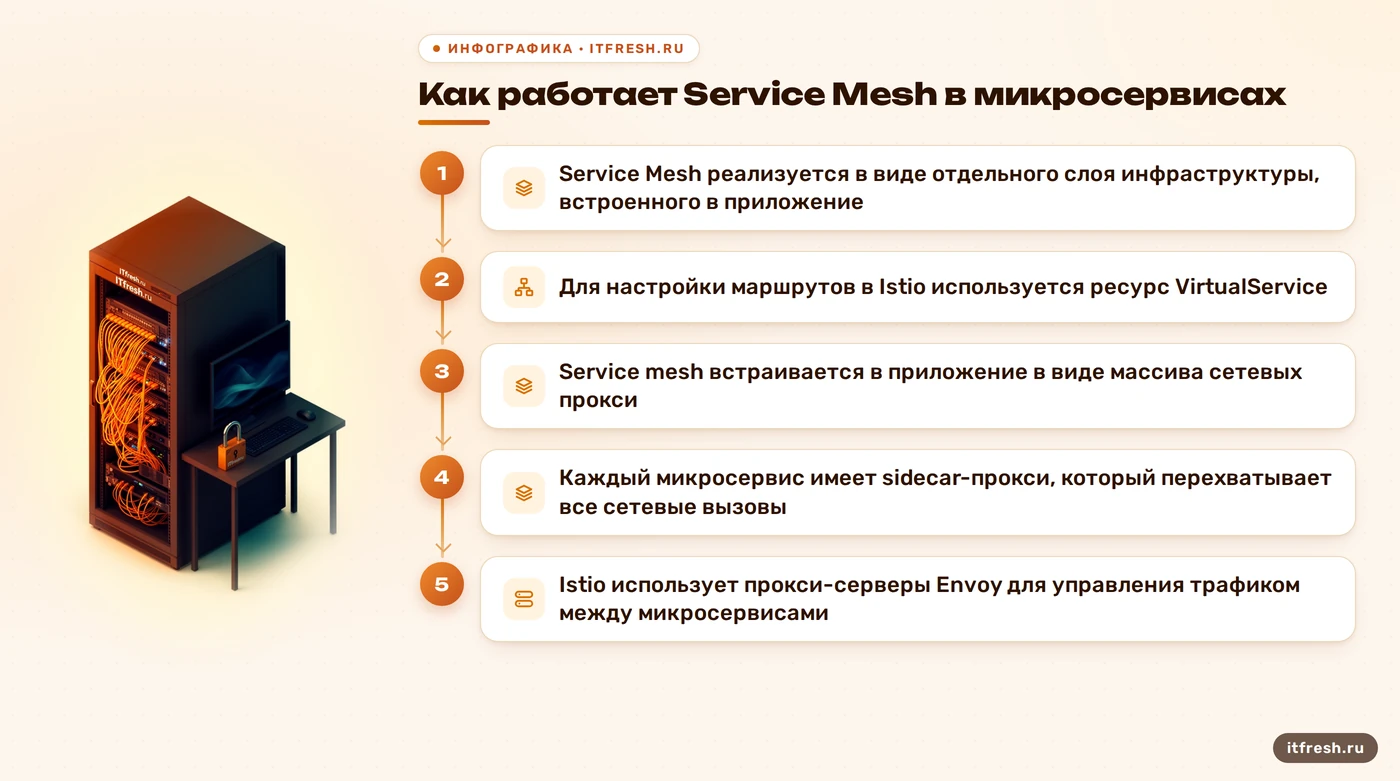
Service Mesh реализуется в виде отдельного слоя инфраструктуры, встроенного в приложение. Каждый микросервис сопровождается прокси-сервером Envoy, который перехватывает все сетевые вызовы. Это позволяет централизованно управлять сетевыми операциями: проверка подлинности, шифрование, логирование, балансировка и т.д. При этом микросервисы не знают, что трафик проходит через прокси — они продолжают работать как обычно. Это обеспечивает прозрачность для разработчиков и снижает сложность обслуживания.
Service Mesh — это архитектурная концепция для управления сетевым взаимодействием микросервисов. Он позволяет контролировать обмен данными между частями приложения, обеспечивая безопасность, надежность и управляемость. Например, можно настроить, чтобы трафик между сервисами шёл только через зашифрованные каналы, или чтобы определённые запросы имели приоритет. Это особенно важно в условиях, когда требуется высокая стабильность и контроль над поведением системы.
Istio как инструмент для Service Mesh
Istio — один из наиболее популярных инструментов для реализации Service Mesh, особенно в средах Kubernetes. Он использует прокси-серверы Envoy, которые встраиваются в каждый микросервис в виде sidecar-контейнеров. Эти прокси перехватывают все входящие и исходящие сетевые вызовы, позволяя управлять трафиком, контролировать безопасность, настраивать мониторинг и выполнять динамическое маршрутизирование. Istio поддерживает две основные модели: стандартную (с sidecar) и ambient (встраивание через сеть без sidecar), что делает его гибким решением для разных архитектурных подходов.
Istio выводит управление крупными облачными развертываниями на новый уровень. Он позволяет настраивать сложные политики маршрутизации, такие как A/B-тестирование, канарские деплои, транзитное шифрование и мониторинг трафика без изменения кода сервисов. Это особенно полезно в условиях, когда требуется быстро вносить изменения в поведение системы — например, при откате версий или перенаправлении трафика на резервные сервисы. Управление осуществляется через Kubernetes-ресурсы, что делает процесс интегрируемым с существующими CI/CD-процессами.
Istio — инструмент для service mesh, который выводит управление крупными облачными развертываниями на новый уровень. Он позволяет управлять трафиком между микросервисами, настраивать безопасность, мониторинг и маршрутизацию. Например, можно настроить, чтобы трафик между сервисами шёл только через зашифрованные каналы, или чтобы определённые запросы имели приоритет. Это особенно важно в условиях, когда требуется высокая стабильность и контроль над поведением системы.
Istio поддерживает две модели Service Mesh: стандартную и ambient. Стандартная модель использует sidecar-прокси, которые внедряются в каждый микросервис. Ambient-модель использует сетевой шлюз для управления трафиком, что позволяет избежать внедрения прокси в каждый сервис. Это может быть полезно в системах, где внедрение sidecar-прокси затруднено. Однако ambient-модель требует более сложной настройки и может быть менее гибкой.
Istio интегрируется с Kubernetes, что делает его подходящим для современных облачных архитектур. Он использует Kubernetes-объекты для управления сетевыми политиками, что позволяет использовать существующие инструменты и процессы. Например, можно использовать Helm для управления конфигурацией Istio, или GitOps для автоматизации деплоев. Это упрощает интеграцию с существующими инфраструктурными решениями.
Как работает Service Mesh в микросервисах
Для настройки маршрутов в Istio используется ресурс VirtualService. Он определяет, как трафик должен быть направлен между сервисами, включая правила маршрутизации, весовые распределения, ограничения скорости и настройки безопасности. Например, можно настроить, чтобы 90 % трафика шёл на версию 2.1 сервиса, а 10 % — на 2.2, для постепенного внедрения новой версии. Всё это настраивается в Kubernetes-контексте, что делает процесс прозрачным и управляемым через стандартные инструменты.
Service mesh встраивается в приложение в виде массива сетевых прокси. Каждый микросервис имеет sidecar-прокси, который перехватывает все сетевые вызовы. Это позволяет централизованно управлять трафиком, настраивать политики безопасности и мониторинг. Например, можно настроить, чтобы все вызовы между сервисами шли через зашифрованные каналы, или чтобы определённые запросы имели приоритет. Это особенно важно в условиях, когда требуется высокая стабильность и контроль над поведением системы.
Istio использует прокси-серверы Envoy для управления трафиком между микросервисами. Envoy — это высокопроизводительный прокси, который поддерживает множество сетевых протоколов и может быть настроен для обработки сложных сценариев. Например, можно настроить, чтобы Envoy выполнял динамическую маршрутизацию, основанную на метриках или состоянии сервиса. Это позволяет управлять трафиком более гибко и эффективно.
Service Mesh переносит сетевую логику с прикладного уровня на инфраструктурный. Это позволяет избежать дублирования кода, который часто встречается в микросервисах. Например, каждый сервис может иметь свой код для обработки таймаутов, повторных попыток и аутентификации. Вместо этого, эта логика централизована в Service Mesh, что упрощает разработку и повышает надежность. Это особенно важно в условиях, когда требуется быстро вносить изменения в поведение системы.
Преимущества и риски внедрения Service Mesh
Основное преимущество Service Mesh — это изоляция сетевой логики от бизнес-логики. Это упрощает разработку, повышает надежность и упрощает тестирование. Разработчики не тратят время на реализацию повторяющихся сетевых функций, а архитекторы получают полный контроль над поведением системы. Service Mesh также помогает оптимизировать взаимодействие микросервисов и избегать простоев при росте приложения, особенно в условиях высокой нагрузки или частых деплоев.
Однако внедрение Service Mesh не лишено сложностей. Оно требует понимания архитектуры, настройки инфраструктуры и обучения команды. Внедрение может привести к увеличению задержек из-за дополнительного слоя прокси. Кроме того, при неправильной конфигурации могут возникать проблемы с производительностью или непредсказуемым поведением системы. Тем не менее, для крупных систем с высокой сложностью взаимодействия, такие риски оправданы. Важно помнить, что Service Mesh — это не замена архитектуры, а дополнение, которое упрощает её управление.
Service Mesh решает проблему дублирования кода при реализации сетевой логики в микросервисах. Вместо того чтобы каждый сервис имел свой код для обработки таймаутов, повторных попыток и аутентификации, эта логика централизована в Service Mesh. Это упрощает разработку, повышает надежность и упрощает тестирование. Например, можно настроить, чтобы все вызовы между сервисами шли через зашифрованные каналы, или чтобы определённые запросы имели приоритет.
Service Mesh позволяет управлять трафиком между микросервисами без изменений в коде. Например, можно настроить A/B-тестирование, канарские деплои или перенаправление трафика на резервные сервисы. Это делается через ресурсы, такие как VirtualService и DestinationRule, которые определяют правила маршрутизации. Всё это настраивается в Kubernetes-контексте, что делает процесс прозрачным и управляемым через стандартные инструменты.
Service Mesh — это инструмент, позволяющий контролировать обмен данными между частями приложения. Он обеспечивает безопасность, надежность и управляемость. Например, можно настроить, чтобы трафик между сервисами шёл только через зашифрованные каналы, или чтобы определённые запросы имели приоритет. Это особенно важно в условиях, когда требуется высокая стабильность и контроль над поведением системы.
- Централизованное управление трафиком
- Упрощение разработки за счёт изоляции сетевой логики
- Контроль безопасности и мониторинга
- Поддержка A/B-тестирования и канарских деплоев
- Снижение риска ошибок при изменении логики взаимодействия
Порядок действий: как настроить Istio
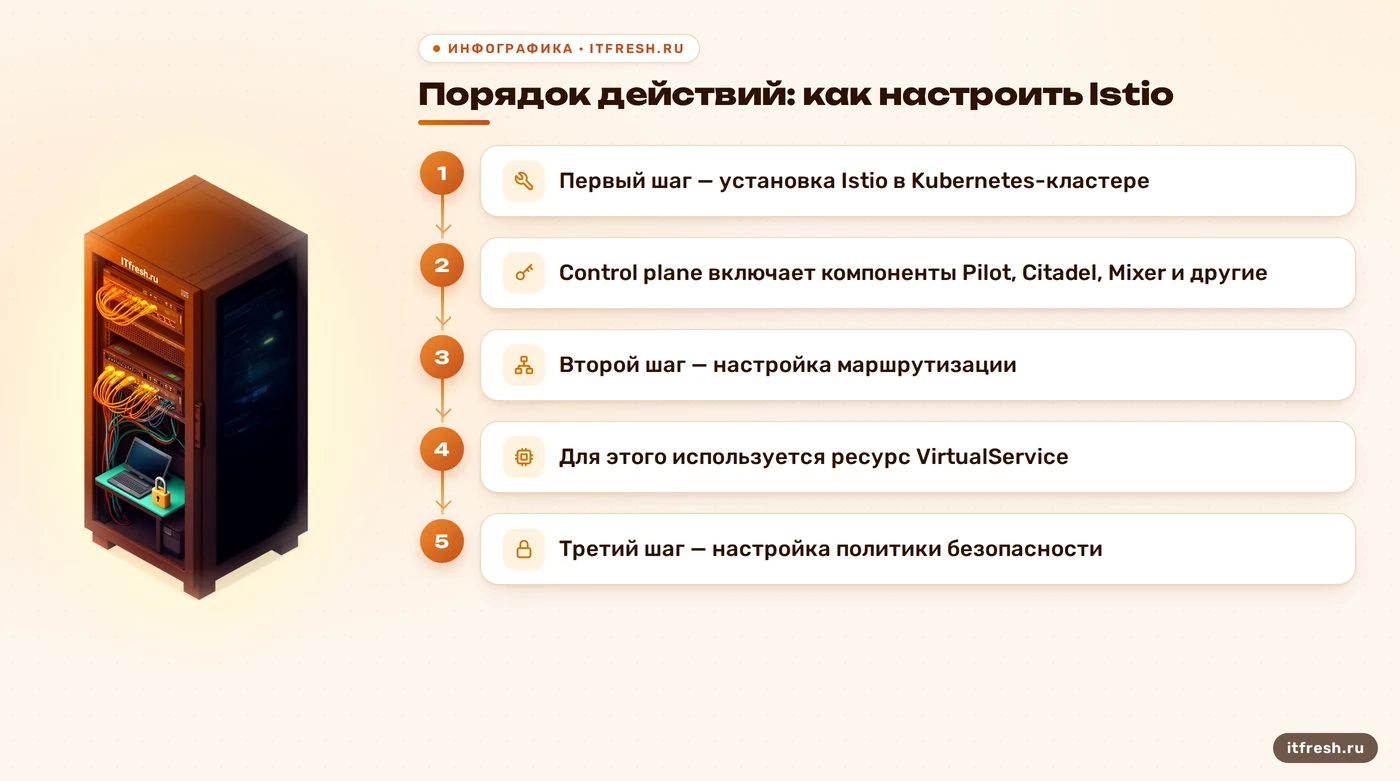
Первый шаг — установка Istio в Kubernetes-кластере. Это делается с помощью Helm-чартов или официальных скриптов. Установка включает развертывание control plane, который отвечает за управление маршрутизацией, безопасностью и мониторингом. Control plane включает компоненты Pilot, Citadel, Mixer и другие. После установки control plane, Istio автоматически внедряет sidecar-прокси в каждый сервис, который соответствует определённым меткам. Это делается через механизм автоматического внедрения (sidecar injection), который можно настроить в зависимости от потребностей.
Второй шаг — настройка маршрутизации. Для этого используется ресурс VirtualService. Он определяет, как трафик должен быть направлен между сервисами, включая правила маршрутизации, весовые распределения, ограничения скорости и настройки безопасности. Например, можно настроить, чтобы 90 % трафика шёл на версию 2.1 сервиса, а 10 % — на 2.2, для постепенного внедрения новой версии. Всё это настраивается в Kubernetes-контексте, что делает процесс прозрачным и управляемым через стандартные инструменты.
Третий шаг — настройка политики безопасности. Это делается через ресурсы, такие как AuthorizationPolicy и RequestAuthentication. Например, можно настроить, чтобы все вызовы между сервисами шли только через зашифрованные каналы, или чтобы определённые запросы имели приоритет. Это особенно важно в условиях, когда требуется высокая стабильность и контроль над поведением системы.
Четвёртый шаг — настройка мониторинга. Для этого используются ресурсы, такие как ServiceEntry и DestinationRule. ServiceEntry определяет, как внешние сервисы могут быть подключены к кластеру, а DestinationRule — как трафик должен быть обработан. Это позволяет контролировать поведение системы и выявлять проблемы на ранних стадиях.
Пятый шаг — тестирование и валидация. Это делается с помощью инструментов, таких как kubectl и istioctl. Например, можно использовать istioctl analyze для проверки конфигурации, или kubectl get pods для проверки состояния сервисов. Это позволяет убедиться, что все настроено правильно, и выявить возможные проблемы на ранних стадиях.
Типовые ошибки при настройке Service Mesh
Одна из самых распространённых ошибок — это неправильная настройка sidecar-прокси. Например, если sidecar не внедряется в сервис, трафик не будет перехвачен, и Service Mesh не будет работать. Это может быть вызвано неправильными метками, отсутствием прав доступа или ошибками в конфигурации. Чтобы избежать этой ошибки, необходимо проверить метки сервисов и убедиться, что они соответствуют требованиям Istio.
Другая типичная ошибка — это неправильная конфигурация маршрутизации. Например, если VirtualService настроен неправильно, трафик может быть направлен не туда. Это может привести к сбоям в работе системы. Чтобы избежать этой ошибки, необходимо проверить правила маршрутизации и убедиться, что они соответствуют требованиям.
Третья ошибка — это неправильная настройка безопасности. Например, если политики безопасности не настроены, трафик может быть отправлен через незашифрованные каналы. Это может привести к утечкам данных. Чтобы избежать этой ошибки, необходимо проверить политики безопасности и убедиться, что они соответствуют требованиям.
Четвёртая ошибка — это неправильная настройка мониторинга. Например, если DestinationRule настроен неправильно, трафик может быть обработан неправильно. Это может привести к проблемам с производительностью. Чтобы избежать этой ошибки, необходимо проверить настройки мониторинга и убедиться, что они соответствуют требованиям.
Пятая ошибка — это неправильная настройка инфраструктуры. Например, если control plane не работает, Service Mesh не будет функционировать. Это может быть вызвано ошибками в конфигурации или проблемами с инфраструктурой. Чтобы избежать этой ошибки, необходимо проверить состояние control plane и убедиться, что он работает правильно.
- Неправильная настройка sidecar-прокси
- Неправильная конфигурация маршрутизации
- Неправильная настройка безопасности
- Неправильная настройка мониторинга
- Неправильная настройка инфраструктуры
Как проверить результат: что искать
После настройки Istio необходимо проверить, что всё работает правильно. Это делается с помощью инструментов, таких как kubectl и istioctl. Например, можно использовать istioctl analyze для проверки конфигурации, или kubectl get pods для проверки состояния сервисов. Это позволяет убедиться, что все настроено правильно, и выявить возможные проблемы на ранних стадиях.
Второй шаг — проверка трафика. Это делается с помощью инструментов, таких как kubectl logs и istioctl proxy-config. Например, можно использовать kubectl logs для проверки логов sidecar-прокси, или istioctl proxy-config для проверки конфигурации прокси. Это позволяет убедиться, что трафик перехватывается и обрабатывается правильно.
Третий шаг — проверка безопасности. Это делается с помощью инструментов, таких как kubectl describe и istioctl authn. Например, можно использовать kubectl describe для проверки состояния сервисов, или istioctl authn для проверки политики аутентификации. Это позволяет убедиться, что все запросы проходят через зашифрованные каналы и что политики безопасности настроены правильно.
Четвёртый шаг — проверка производительности. Это делается с помощью инструментов, таких как kubectl top и istioctl dashboard. Например, можно использовать kubectl top для проверки использования ресурсов, или istioctl dashboard для проверки метрик. Это позволяет убедиться, что Service Mesh не снижает производительность системы.
Пятый шаг — проверка мониторинга. Это делается с помощью инструментов, таких как kubectl get и istioctl analyze. Например, можно использовать kubectl get для проверки состояния сервисов, или istioctl analyze для проверки конфигурации. Это позволяет убедиться, что все настроено правильно, и выявить возможные проблемы на ранних стадиях.
Частые вопросы
Как Service Mesh помогает управлять трафиком между микросервисами?
Service Mesh позволяет управлять трафиком между микросервисами без изменений в коде. Например, можно настроить A/B-тестирование, канарские деплои или перенаправление трафика на резервные сервисы. Это делается через ресурсы, такие как VirtualService и DestinationRule, которые определяют правила маршрутизации.
Какие преимущества дает Istio по сравнению с ручным управлением микросервисами?
Istio переносит сетевую логику с прикладного уровня на инфраструктурный, что решает проблему дублирования кода. Это упрощает разработку, повышает надежность и упрощает тестирование. Кроме того, Istio поддерживает сложные политики маршрутизации и безопасности, которые невозможно реализовать эффективно вручную.
Какие риски связаны с внедрением Service Mesh?
Основные риски — это увеличение задержек из-за дополнительного слоя прокси и сложность настройки. Также возможны проблемы с производительностью при неправильной конфигурации. Однако для крупных систем эти риски оправданы, так как Service Mesh упрощает управление сложными архитектурами.
Какие ресурсы используются для настройки маршрутизации в Istio?
Для настройки маршрутизации в Istio используются ресурсы Kubernetes, такие как VirtualService, DestinationRule и ServiceEntry. VirtualService определяет, как трафик должен быть направлен между сервисами, DestinationRule — как трафик должен быть обработан, а ServiceEntry — как внешние сервисы могут быть подключены к кластеру.
Какие типичные ошибки возникают при настройке Service Mesh?
Типичные ошибки включают неправильную настройку sidecar-прокси, неправильную конфигурацию маршрутизации, неправильную настройку безопасности, неправильную настройку мониторинга и неправильную настройку инфраструктуры. Чтобы избежать этих ошибок, необходимо проверить конфигурацию и убедиться, что все настроено правильно.
Как проверить, что Service Mesh работает правильно?
Проверка включает анализ конфигурации с помощью istioctl analyze, проверку состояния сервисов с помощью kubectl get pods, проверку логов sidecar-прокси с помощью kubectl logs, проверку конфигурации прокси с помощью istioctl proxy-config, и проверку метрик с помощью istioctl dashboard. Это позволяет убедиться, что все настроено правильно, и выявить возможные проблемы на ранних стадиях.
Источники
- CloudVPS — https://cloudvps.by/community/docs/glossarij/terminy/service-mesh/
- EFSOL — https://efsol.ru/glossary/service-mesh/
- Habr — https://habr.com/ru/companies/otus/articles/761136/
- Habr — https://habr.com/ru/companies/otus/articles/477434/
- Habr — https://habr.com/ru/companies/slurm/articles/705914/
- GeeksforGeeks — https://www.geeksforgeeks.org/system-design/service-mesh-in-microservices/