
Почему GPO не доходит до компьютера и как это проверить
Если GPO не сработала, сначала выясните, попала ли она в область применения: проверьте OU, права фильтрации и отчёт gpresult. Затем смотрите журналы клиента и состояние репликации контроллеров. Я разберу пять причин и порядок проверки, который помогает найти отказ, а не лечить его случайной очисткой папок.
1. Объект не входит в область действия GPO
Я начинаю с аудита Active Directory, с проверки области действия, потому что GPO связывают с сайтом, доменом или OU, а не с отдельным пользователем или компьютером. Проверьте, где именно находится объект в Active Directory, и какие контейнеры лежат выше него. Политика, привязанная к соседнему OU, сама к компьютеру не «переедет». При этом переименование OU не создаёт новый объект и обычно не обрывает связь: это тот же объект каталога с новым именем. Поэтому искать виноватую букву в названии — плохой первый шаг. Сначала выясните фактическое расположение учётной записи компьютера и пользователя, поскольку эти объекты могут находиться в разных ветках.
В GPMC откройте нужный объект и проверьте ссылки на вкладке Scope, затем убедитесь, что ссылка включена и ведёт к ожидаемому сайту, домену или OU. Отдельно проверьте, включены ли в GPO нужные разделы Computer Configuration или User Configuration: администратор может отключить одну половину объекта, а потом удивляться, что «половина» настроек не приехала. Сверьте тип цели с типом настроек. Компьютерная настройка должна применяться к учётной записи компьютера, пользовательская — к пользователю, с учётом специальных режимов вроде loopback. Один GPO может иметь несколько ссылок, поэтому убедитесь, что проверяете именно ту, которая ведёт к нужному контейнеру.
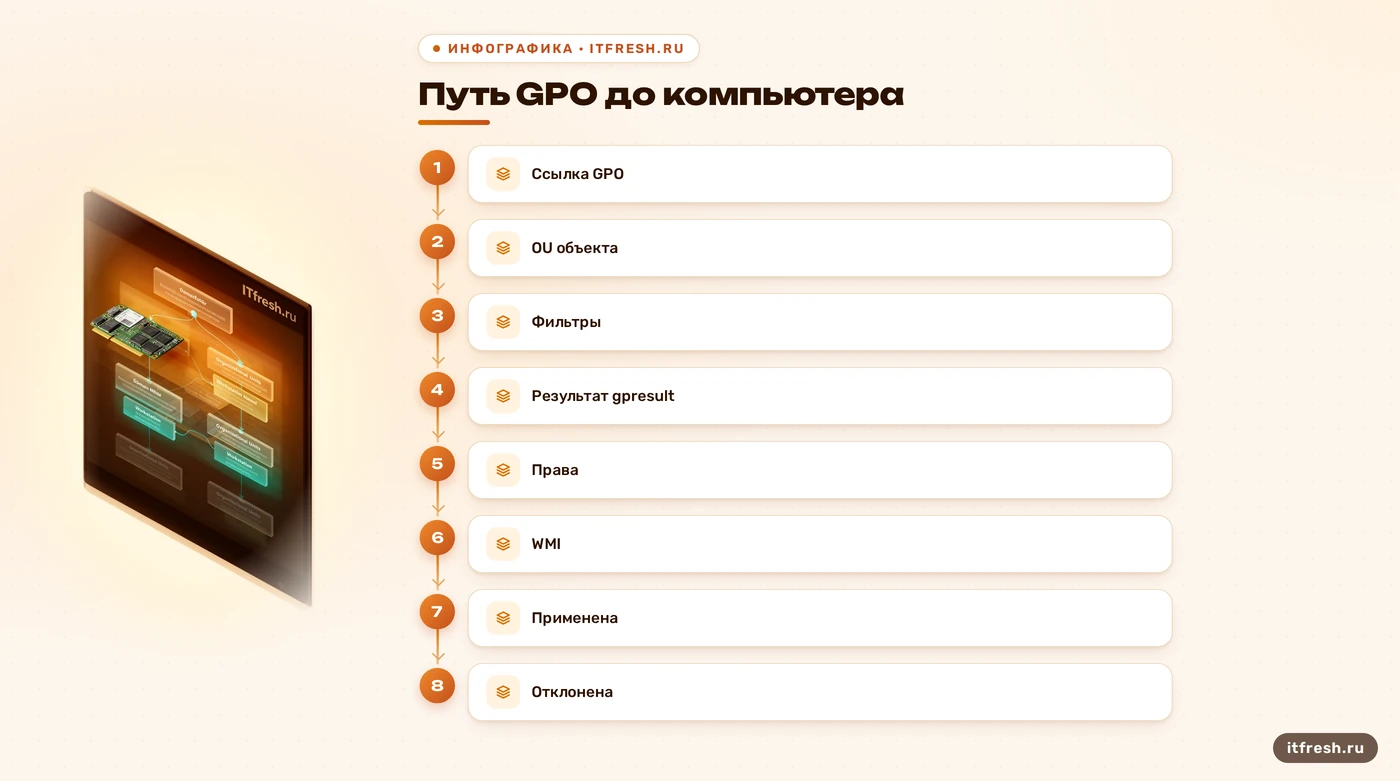
Для быстрой проверки снимите отчёт на проблемном компьютере: gpresult /h "$env:TEMP\gpresult.html" в PowerShell. В HTML найдите нужную GPO в списке применённых или отклонённых и прочитайте причину отказа. В командной строке также можно выполнить gpresult /r для краткого отчёта. Это полезнее, чем смотреть только на настройки в редакторе: редактор показывает содержимое, а отчёт — результат обработки для конкретного пользователя и компьютера. Если политика не попала в список-кандидатов, возвращайтесь к ссылкам и иерархии. Если она отклонена, изучайте указанную причину фильтрации.
В условном кейсе «Лагуна-Строй» сначала проверили OU компьютера и обнаружили, что часть рабочих станций после реорганизации лежала в другом подразделении. Исправили фактическое размещение объектов и проверили ссылку в GPMC; только затем сравнили результат на клиентах. Сроки и масштабы такой проверки зависят от домена, поэтому обещание «исправить за пять минут» здесь было бы рекламой, а не техническим выводом. Если отчёт показывает, что GPO вне области действия, переходите к фильтрации и наследованию, а не к очистке клиентских каталогов. В отчёте также смотрите, для какого пользователя и компьютера он построен: неверный контекст проверки легко даёт убедительный, но бесполезный ответ.
- Проверьте OU пользователя и компьютера
- Проверьте ссылку GPO и её состояние
- Сверьте Computer/User Configuration
- Сохраните gpresult в HTML
2. Фильтрация или права не пропускают политику
GPO может быть правильно привязана и всё равно не примениться. Проверьте Security Filtering и разрешения на вкладке Delegation: целевой пользователь или компьютер должен иметь право читать объект политики и применять его. Если фильтром служит группа безопасности, проверьте членство именно той учётной записи, для которой строится отчёт. После изменения членства может потребоваться новый вход пользователя, чтобы обновился его токен. Не меняйте права наугад и не выдавайте широкие разрешения всему домену: сначала прочитайте причину отказа в gpresult. Проверьте и наследуемые разрешения, если объект политики недавно переносили или меняли делегирование.
Следующий фильтр — WMI. Он проверяется на целевом компьютере, и GPO применяется только если запрос возвращает истинный результат. Запрос может быть синтаксически корректным, но не соответствовать реальной версии ОС или её характеристикам. Сравните условие с данными самой машины и проверьте класс в пространстве имён root\CIMv2, например через PowerShell: Get-CimInstance -Namespace root\CIMv2 -Query "SELECT Caption, Version, ProductType FROM Win32_OperatingSystem". Эта команда показывает значения класса; сам фильтр тестируйте тем же WQL-условием, что записано в GPMC. Проверьте, что фильтр привязан именно к исследуемой GPO, а не только создан в консоли.
Пример исходного черновика с Get-WmiObject и утверждением про один лишний пробел как причину сбоя ненадёжен. Команда устарела в новых версиях PowerShell, а пустой результат ещё не доказывает ошибку синтаксиса: условие могло просто не совпасть с компьютером. Значение Version нужно сверять с фактической строкой на целевой системе. Не правьте запрос по одному символу без проверки входных данных. В GPMC можно посмотреть привязанный WMI-фильтр, а в журнале Group Policy — причину, по которой объект был исключён. Если значение запроса выглядит странно, запустите простой запрос к классу и только потом добавляйте условия по одному.
Фильтры безопасности и WMI решают разные задачи. Первый ограничивает круг учётных записей, второй — характеристики компьютера. Если они настроены одновременно, должны пройти обе проверки. На практике я фиксирую ожидаемую группу, WQL-условие и целевую машину, а затем сверяю каждое условие отдельно. Иначе можно несколько раз менять один фильтр, хотя отказ вызван вторым. После правки снова сформируйте gpresult и проверьте журнал; зелёная галочка в редакторе не заменяет проверку фактического применения. Для групповых изменений сначала используйте одну тестовую учётную запись и один компьютер, иначе последствия сложно связать с конкретной правкой.
- Проверьте Security Filtering и права чтения
- Сверьте членство нужной учётной записи
- Проверьте WMI-фильтр на целевой машине
- Подтвердите результат новым gpresult
3. Наследование и порядок применения меняют результат
Group Policy обрабатывает локальные политики, затем ссылки сайта, домена и OU; при вложенных OU родительские ссылки идут раньше дочерних. Более поздняя настройка может переопределить более раннюю. Поэтому «политика применена» не всегда означает «её значение победило»: другая GPO могла задать тот же параметр ближе к объекту. В отчёте gpresult изучите список применённых политик и результирующие настройки, а в GPMC проверьте link order для конкретного контейнера. Если конфликтуют две политики, установите, какая настройка должна иметь приоритет, прежде чем менять порядок ссылок.
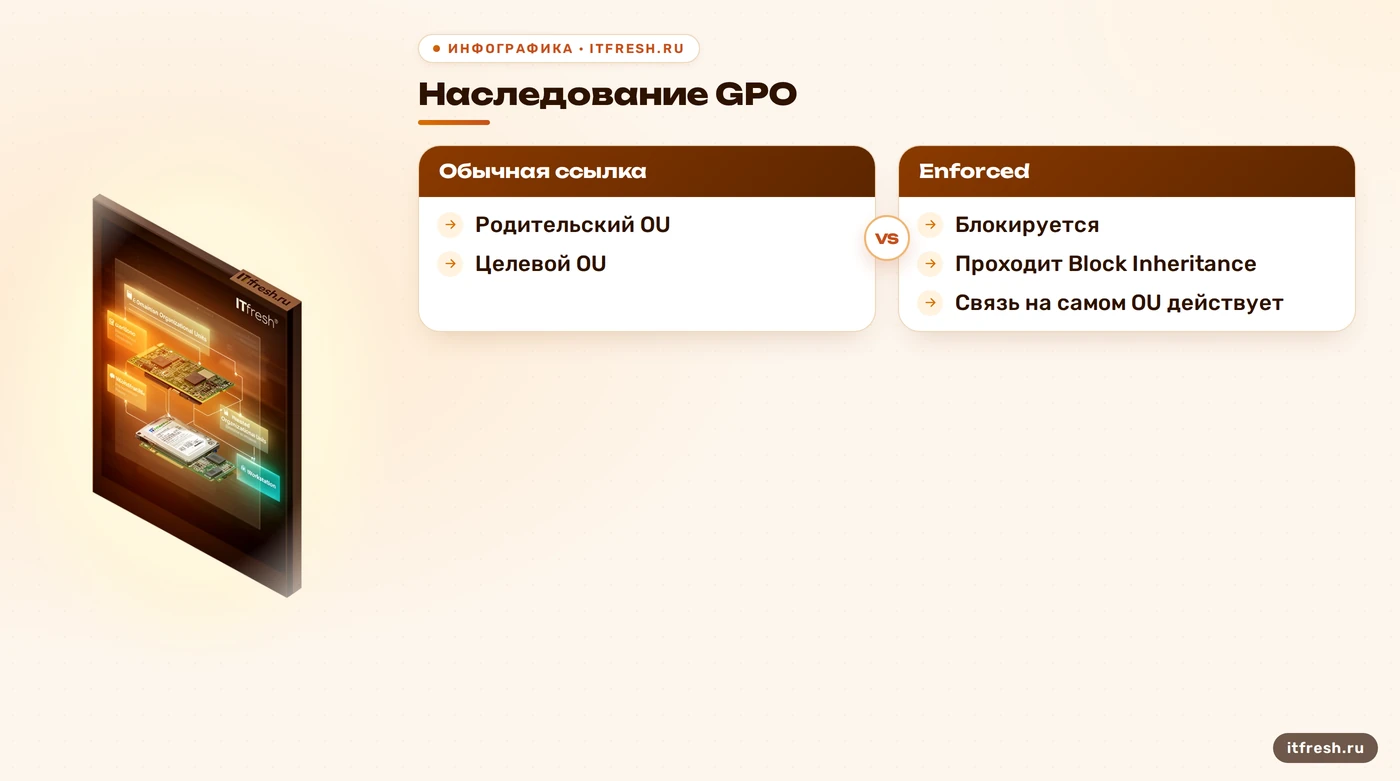
Block Inheritance на OU останавливает обычные политики, унаследованные от вышестоящих контейнеров. Он не блокирует GPO, привязанную к самому OU или к дочернему OU. Ссылки с флагом Enforced проходят через блокирование и не могут быть переопределены обычной политикой ниже. В исходном тексте эти отношения были перепутаны, из-за чего совет «отключить блок и снять Enforced» мог ухудшить настройку. Меняйте флаги только после того, как установили, какая именно ссылка должна победить и почему. Учтите: Enforced задаётся для ссылки, а Block Inheritance — для контейнера, это разные уровни управления.
Проверяйте состояние на каждом уровне: сайт, домен, родительские OU и OU компьютера или пользователя. В GPMC полезен Group Policy Inheritance для выбранного контейнера; модуль PowerShell GroupPolicy содержит Get-GPInheritance, который показывает связанные и унаследованные GPO и признак блокировки. Не путайте ссылку политики с самим объектом GPO: одна политика может быть связана с несколькими контейнерами, а отключённая ссылка не применяется в конкретном месте, хотя сам объект остаётся в домене. Также проверьте, не отключён ли целиком раздел параметров или сам объект политики. Если в домене параллельно наводят порядок в базовых настройках, пригодится разбор практик для GPO.
В условном примере «Лагуна-Строй» сначала казалось, что нужная политика пропала из-за блокировки наследования. Отчёт показал другое: объект применялся, но его значение перекрывала более поздняя ссылка в дочернем OU. Исправили порядок после проверки влияния на остальные настройки и повторили отчёт на тестовой машине. Такой порядок безопаснее, чем выключать Block Inheritance во всём домене или ставить Enforced «на всякий случай». Один флажок меняет поведение целого поддерева, а не только одного компьютера. После изменения сохраните исходный порядок ссылок, чтобы при нежелательном результате можно было быстро вернуть предыдущее состояние.
- Откройте Group Policy Inheritance в GPMC
- Сверьте link order и отключённые ссылки
- Уточните, где стоит Block Inheritance
- Проверьте Enforced у родительских ссылок
4. Контроллеры и SYSVOL содержат разные версии
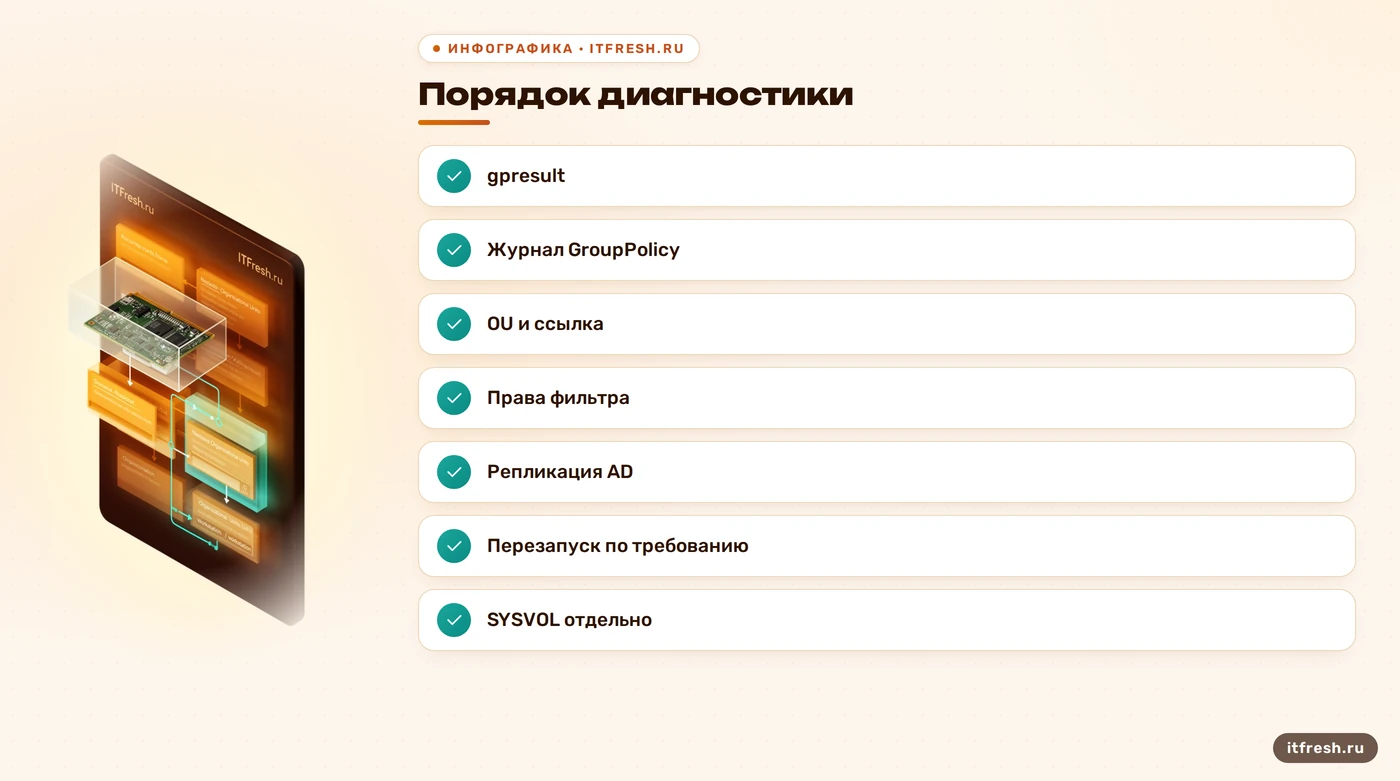
В домене с несколькими контроллерами клиент выбирает DC по сетевой топологии и доступности. Если каталог Active Directory или SYSVOL не реплицировался, один контроллер может иметь другую версию настроек GPO или её файлов. Но gpupdate /force не заставляет все контроллеры синхронизироваться и не исправляет репликацию: команда лишь запрашивает обработку политики на клиенте. Поэтому сначала выясните, с каким контроллером работает машина, а затем сопоставьте состояние этого DC с партнёрами. Для клиентской стороны полезно зафиксировать имя контроллера и время теста. Для системного сравнения доменных структур см. лес доменов Active Directory.
На контроллере проверьте repadmin /replsummary для сводки и repadmin /showrepl для входящих партнёров и ошибок. Эти команды показывают состояние репликации Active Directory; они сами по себе не доказывают целостность SYSVOL. Для SYSVOL отдельно проверьте используемый механизм репликации и его журналы, а также сравните нужные файлы политики на контроллерах. В норме клиентские политики читают из SYSVOL, поэтому одной успешной репликации AD-объектов недостаточно, если файловая часть отстаёт. Если проблема касается одной GPO, сравнивайте GUID объекта и соответствующую папку политики на контроллерах.
Не считайте любой код 0x… доказательством поломки репликации и не перезапускайте NTDS как универсальный ремонт. Разберите код и контекст ошибки, проверьте DNS, доступность партнёров, временные метки и журналы служб. Перезапуск критической службы на контроллере может повлиять на работу каталога и не устранит первопричину. Если сеть между площадками работает по расписанию или с ограничениями, реальный интервал обновления определяется конфигурацией сайта и расписанием, а не магическим правилом «раз в сутки». Ищите конкретную ошибку между конкретными партнёрами, а не абстрактную жалобу «репликация не работает».
При подозрении на разные копии сравните результат на том же компьютере после определения другого доступного DC, но не делайте вывод по одному запуску. Зафиксируйте имя контроллера, время проверки и результаты команд. Если проблема только на одном DC, расследуйте его репликацию и доступ к SYSVOL; если одинаковая на всех — возвращайтесь к области действия и фильтрам. Я не удаляю содержимое SYSVOL и не запускаю принудительную репликацию без диагностики: это не кнопка «сделать правильно», а изменение состояния домена. Прежде чем менять топологию или форсировать синхронизацию, оцените влияние операции и сохраните результаты текущей диагностики.
- Определите контроллер, который обслуживает клиента
- Запустите repadmin /replsummary и /showrepl
- Проверьте отдельно состояние SYSVOL
- Сопоставьте время и результаты на DC
5. Клиент получил политику, но настройки ещё не вступили в силу
Успешный gpupdate не обещает, что каждое изменение станет заметно немедленно. Group Policy обрабатывает компьютерные настройки при запуске, пользовательские — при входе, а часть клиентских расширений требует foreground-обработки, выхода или перезагрузки. В экспертной базе отмечено, что некоторые настройки GPO требуют перезагрузки; Microsoft также описывает запуск и вход как основные циклы обработки. Поэтому сначала выясните, какая именно настройка не изменилась и какое условие применения указано для её расширения. Не превращайте перезагрузку всех рабочих станций в диагностический ритуал: начните с одной контрольной машины.
Проверяйте не только System, но и журнал Applications and Services Logs\Microsoft\Windows\GroupPolicy\Operational на клиенте. Сопоставьте события по времени с запуском gpupdate /force, найдите Activity ID и записи о применённых или отклонённых объектах. Если нужен полный отчёт политики, сохраните gpresult /h. В журнале System могут быть полезные события, но фиксированный ID 1502 не является универсальным индикатором проблем GPO; такой номер без имени источника и текста события почти ничего не сообщает. Ищите сообщения с источником GroupPolicy и анализируйте контекст события, а не только его номер.
Не удаляйте папки %SystemRoot%\System32\GroupPolicy\Machine и User по привычке. Это локальные данные политик, но их удаление не исправит неправильный фильтр, ссылку, конфликт настроек или репликацию. К тому же команда rm -r в Windows Command Prompt не подходит для такого действия; синтаксис PowerShell отличается, а удаление конфигурации может убрать локальные политики и затруднить анализ. Если есть конкретное основание сбросить локальную политику, сначала сохраните состояние и следуйте проверенной процедуре для нужной версии Windows. Ручное удаление каталогов не является штатным универсальным шагом из документации по устранению неполадок.
Я иду от факта к действию: отчёт показывает, применена ли GPO; журнал объясняет, что произошло; проверка результирующего значения показывает, не переопределила ли его другая политика; затем уже выполняется перезапуск или выход, если этого требует настройка. Для автоматического обновления удалённых машин можно использовать Invoke-GPUpdate, но учтите его расписание и права, а также то, что он не заменяет перезагрузку, если её требует расширение. Если речь о программном пакете MSI, отдельно проверьте назначение пакета и доступность его сетевого пути для целевых учётных записей: обновлённая GPO ещё не доказывает, что установка пакета завершилась. После изменения повторно проверьте результат на одной тестовой машине, прежде чем раскатывать его на весь парк. Так видно, помогла ли правка, и можно откатить её до широкого распространения.
- Уточните тип настройки и цикл её обработки
- Проверьте журнал GroupPolicy/Operational
- Снимите gpresult после обновления
- Перезагружайте только при требовании настройки
Частые вопросы
С чего начать, если GPO не применяется?
На проблемной машине сформируйте `gpresult /h` и проверьте, есть ли политика среди применённых или отклонённых. Затем проверьте OU, фильтры и журнал GroupPolicy/Operational.
Переименование OU ломает привязанные GPO?
Обычно нет: при переименовании сохраняется объект OU. Проверьте его фактическое расположение и ссылки в GPMC; не путайте переименование с удалением и созданием нового OU.
Что делает Block Inheritance?
Блокирует обычные политики, унаследованные от вышестоящих контейнеров. Он не блокирует GPO, привязанную к самому OU, а ссылки Enforced проходят через блокировку.
Помогает ли `gpupdate /force` при проблемах репликации?
Нет. Команда запрашивает обработку политики клиентом, но не синхронизирует контроллеры. Состояние AD проверяют repadmin, SYSVOL — отдельно.
Нужно ли очищать локальную папку GroupPolicy?
Не как стандартный первый шаг. Сначала используйте gpresult и журнал Group Policy; очистка не устраняет проблемы области действия, фильтров или репликации.
Источники
- Microsoft Learn — Group Policy processing — Порядок обработки, наследование, Enforced, Block Inheritance и фильтры: https://learn.microsoft.com/en-us/windows-server/identity/ad-ds/manage/group-policy/group-policy-processing
- Microsoft Learn — Applying Group Policy troubleshooting guidance — Диагностика, gpupdate, gpresult и Operational log: https://learn.microsoft.com/en-us/troubleshoot/windows-server/group-policy/applying-group-policy-troubleshooting-guidance
- Microsoft Learn — Diagnose AD replication failures — Диагностика репликации Active Directory с repadmin: https://learn.microsoft.com/en-us/troubleshoot/windows-server/active-directory/diagnose-replication-failures
- Microsoft Learn — Create WMI Filters for the GPO — Создание WMI-фильтров и примеры WQL для ОС и ProductType: https://learn.microsoft.com/en-us/windows/security/threat-protection/windows-firewall/create-wmi-filters-for-the-gpo
- Microsoft Learn — Using objectGUID to Bind to an Object — Подтверждено, что objectGUID объекта AD сохраняется при переименовании и перемещении: https://learn.microsoft.com/en-us/windows/win32/ad/using-objectguid-to-bind-to-an-object
- Microsoft Learn — Use Group Policy to remotely install software — Проверены требования к публикации и развёртыванию программного пакета через GPO: https://learn.microsoft.com/en-us/troubleshoot/windows-server/group-policy/use-group-policy-to-install-software