
Active Directory: порядок в учётных записях и доступе
Active Directory Domain Services (AD DS) централизует учётные записи и помогает управлять доступом компьютеров и пользователей к ресурсам Windows. Сам домен не защищает от каждой утечки: нужны корректные права, аудит, резервные копии и отдельные меры для почты и многофакторного входа. Покажу, что внедрять и чего от AD не ждать.
Что Active Directory централизует на самом деле
Active Directory Domain Services — каталог объектов домена: учётных записей пользователей и компьютеров, групп и других объектов. Контроллер домена отвечает на запросы аутентификации и хранит каталог; доменные компьютеры используют его, чтобы проверять учётные данные и получать применимые настройки. Это общий источник учётных записей для поддерживаемых ресурсов Windows, а не универсальная кнопка «дать сотруднику доступ ко всему». У приложения, сетевого хранилища и почтовой системы могут быть собственные учётные записи и правила интеграции. Связь с AD надо отдельно настроить и проверить для каждого сервиса.
Главный практический выигрыш — управляемость. Сотрудника можно включить в нужные группы, компьютер — присоединить к домену, а настройки пользователей и устройств разложить по организационным подразделениям. Так легче поддерживать единый порядок на рабочих местах и не копировать одни и те же инструкции в блокнот администратора. Но домен не угадает, кому нужна папка с договорами. Права на файлы задаёт администратор, обычно через группы безопасности и разрешения самой файловой системы. Ошибочная группа раздаст лишний доступ хоть из самой аккуратной консоли.
Групповые политики (GPO) позволяют централизованно применять настройки пользователей и компьютеров. Например, ими задают часть параметров безопасности, ограничения и настройки Windows; объекты политики связывают с сайтом, доменом или подразделением. Политики применяются при запуске компьютера и входе пользователя, а результат зависит от области действия, наследования и порядка обработки. Поэтому фраза «мы включили GPO» ещё ничего не говорит о результате. Проверяют конкретный компьютер и пользователя: какая политика на них реально действует и не перекрыта ли она другой.
Я начинаю проект не с красивого дерева подразделений, а с перечня ресурсов и владельцев данных. Кто утверждает доступ к бухгалтерским папкам? Какие компьютеры общие? Что должно происходить при переводе сотрудника? Если на эти вопросы нет ответа, домен просто централизует неопределённость. Тут система особенно дисциплинированна: раздаёт ошибку всем по расписанию.
- Учётные записи пользователей и компьютеров
- Группы и права на ресурсы
- Настройки Windows через GPO
- Аудит — только при отдельной настройке
Условный кейс: как исправить лишние права
Возьму студию «Ритм Групп» из задания как условный пример, а не как подтверждённую историю клиента. В небольшой команде проекты лежат на общем файловом ресурсе. Несколько сотрудников имеют доступ ко всем каталогам, потому что так было проще выдать права при запуске. После увольнения одного из них директор не может уверенно ответить, какие учётные записи отключены, какие локальные копии остались и кто ещё читает архивы. Причина не в размере компании: список доступов просто никто не сверял с обязанностями.
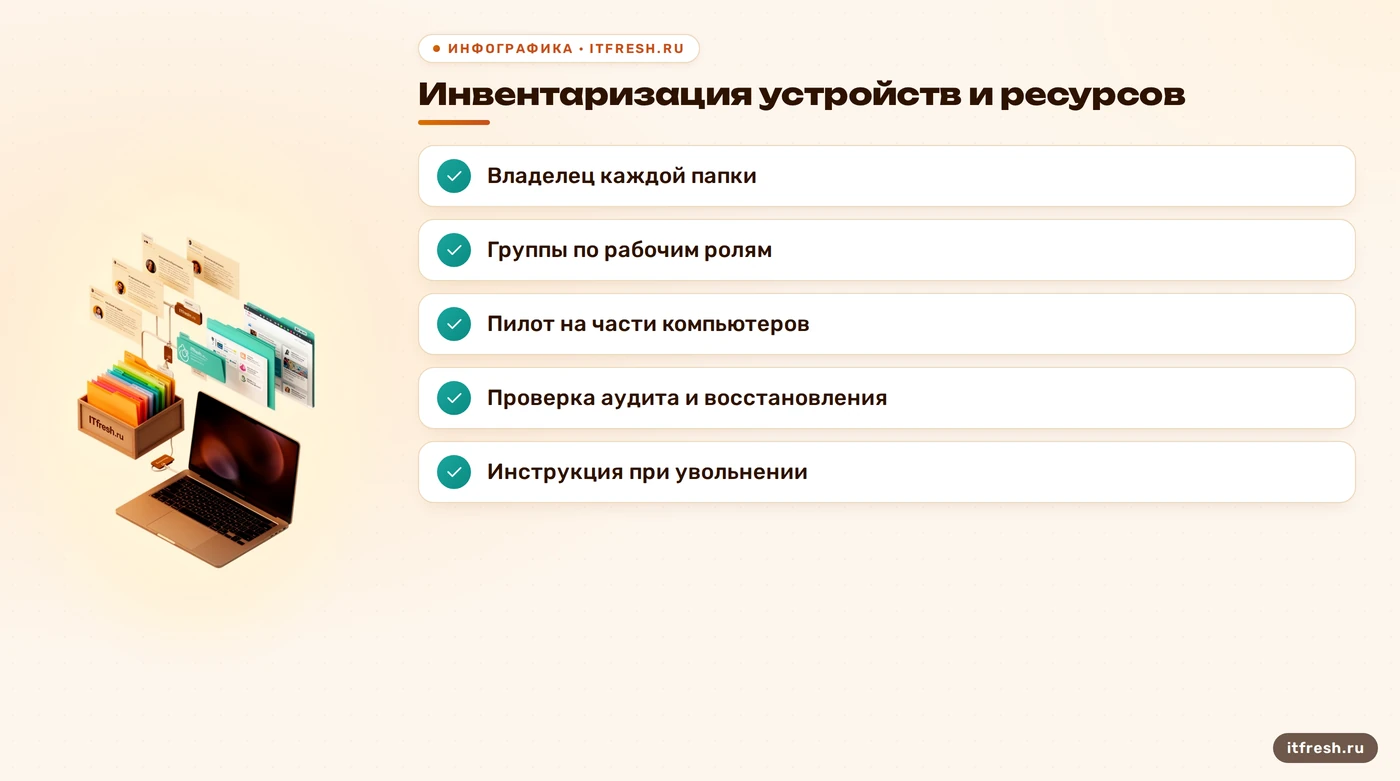
Первый шаг — инвентаризировать учётные записи, рабочие станции, общие папки и действующие разрешения. Затем определить владельца каждой папки и сформировать группы по рабочей необходимости: например, отдельные группы для дизайнеров и бухгалтерии. Права назначаются группе на конкретный ресурс, а не выдаются широкому кругу «на всякий случай». Новое правило сначала проверяют на тестовой учётной записи и ограниченном наборе компьютеров. Если сотрудник внезапно теряет нужный документ, значит, область доступа описали плохо — и это надо исправить до общего применения.
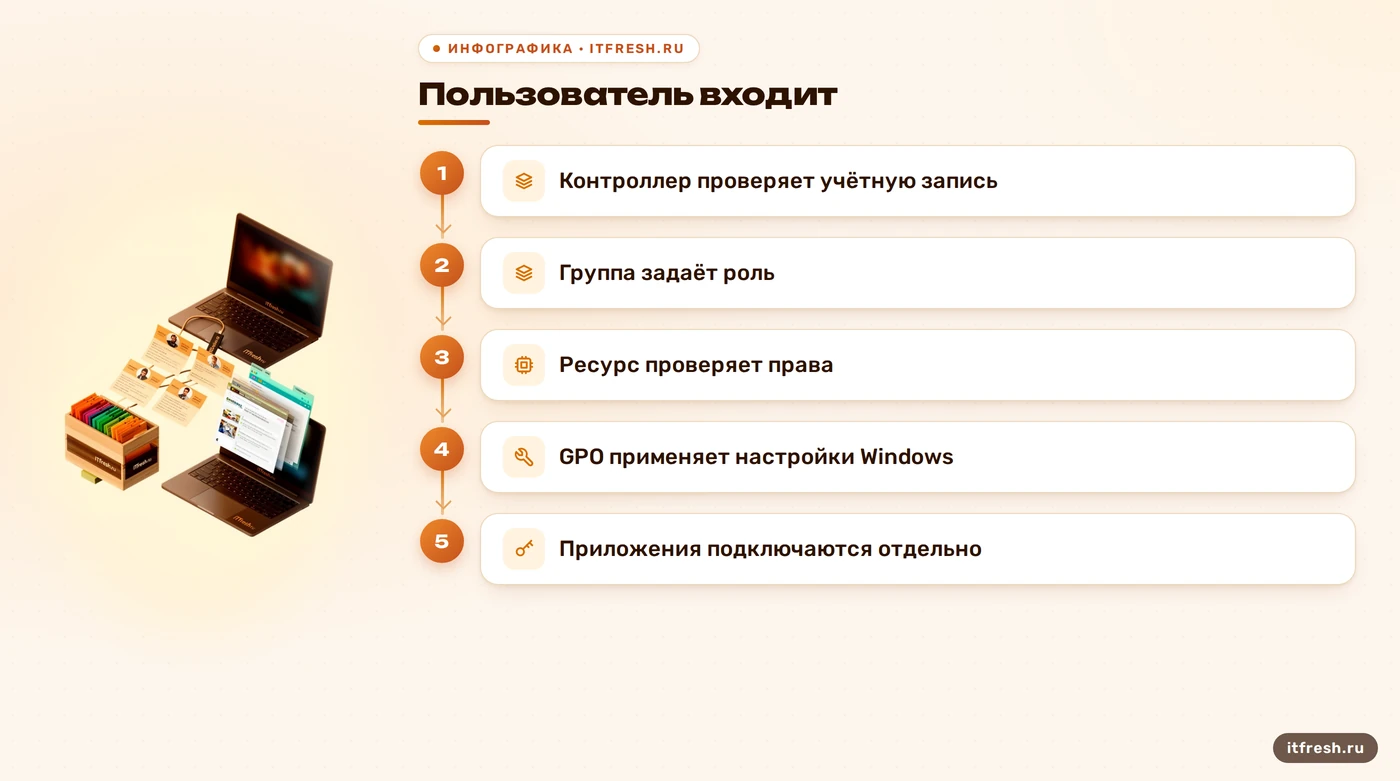
Затем включают в домен рабочие станции, настраивают нужные GPO и описывают процедуру приёма, перевода и увольнения. Отключение доменной учётной записи прекращает дальнейшую доменную аутентификацию после того, как изменение обработано контроллерами; оно не удаляет уже скопированные файлы и не обязано завершать все активные сеансы во всех подключённых приложениях. Поэтому увольнение — это список действий: заблокировать учётную запись, проверить токены и сеансы в сервисах, отозвать доступы, вернуть оборудование, сохранить нужные данные и зафиксировать исполнение. «Нажали Disable» — начало процедуры, не весь сценарий.
Для аудита входов и доступа к файлам нужно отдельно включить подходящие категории аудита, определить объекты и события, а также продумать хранение журналов. Windows не фиксирует автоматически каждое открытие каждого файла только потому, что компьютер состоит в домене. Для аудита доступа к объекту нужны соответствующая политика и настройки самого объекта; поток событий может оказаться шумным и занять место. Я сначала выбираю конкретный вопрос расследования — кто изменил права, кто входил, кто читал важную папку, — а потом настраиваю минимально достаточный набор записей.
Из чего складываются затраты и где экономия реальна
Считать стоимость домена надо не по цене виртуальной машины. В смету входят лицензирование Windows Server и клиентского доступа там, где они требуются, подготовка DNS и сети, настройка контроллера домена, перенос рабочих станций и учётных записей, настройка групп и политик, резервное копирование и проверка восстановления. К этому добавляются сопровождение, обновления, контроль журналов и время на разбор прав. Конкретные суммы зависят от уже имеющихся лицензий, состояния компьютеров и состава приложений; выдавать одну универсальную цену внедрения для любой компании было бы рекламной арифметикой.
Экономия появляется там, где повторяющиеся задачи действительно становятся проще: создать учётную запись по согласованному шаблону, включить её в правильные группы, применить стандартные настройки к рабочему месту. Это может снизить число ручных операций и несогласованных конфигураций. Но обещать конкретное сокращение времени без замера нельзя. До внедрения я фиксирую, сколько занимает подготовка нового компьютера, сколько заявок приходит из-за паролей и доступа, сколько учётных записей осталось после увольнений. После запуска сравниваю те же показатели. Если цифры не снимали, процент экономии взят с потолка.
В базе знаний есть важная оговорка по производительности: нагрузку на AD влияет то, как настроены клиенты и приложения, а масштабирование требует планирования, а не одного увеличения ресурсов. Поэтому при диагностике я смотрю не только на контроллер домена, но и на то, как рабочие станции и приложения используют каталог. В маленькой сети может хватить одного правильно обслуживаемого контроллера, но это не отказоустойчивость. Если отказ домена недопустим, отдельно оценивают второй контроллер, DNS, резервирование и проверенное восстановление.
Ещё одна конкретная возможность GPO — централизованно применять некоторые параметры Windows, в том числе ограничения использования съёмных носителей. В экспертной базе это отмечено на примере ограничения копирования базы 1С на внешние носители. Такая политика уместна только вместе с проверкой рабочих сценариев и прав пользователей. Она не превращает домен в систему предотвращения утечек: фото экрана, личные облака, почта и уже сохранённые локальные копии требуют отдельных мер. Обещать «AD исключит утечку» — всё равно что обещать, что дверной журнал сам закроет окно.
Безопасность: что AD даёт, а что требует отдельно
В домене можно централизованно задавать часть политик учётных записей, блокировки и безопасности, а также управлять членством в группах. Принцип наименьших привилегий здесь означает простую вещь: пользователь получает доступ только к тем ресурсам, которые нужны для его работы. Административную учётную запись не используют для обычной почты и документов; права настраивают раздельно и регулярно пересматривают. Это снижает последствия компрометации обычной учётной записи, но не гарантирует, что злоумышленник не сможет двигаться дальше. Для привилегированных учётных записей нужны дополнительные ограничения и контроль.
Многофакторная аутентификация — не автоматическое свойство локального AD DS. Её можно внедрить через подходящие дополнительные средства и архитектуру, например отдельную систему доступа или интеграцию с облачной службой. Сначала надо выяснить, какие именно входы требуется защитить: интерактивный вход в Windows, удалённый доступ, веб-приложение, почту или административные сессии. Фраза «включили домен — подключили второй фактор» скрывает целый проект интеграции. Я не обещаю SMS-код или аппаратный ключ там, где их никто не настраивал.
Аудит тоже настраивается по задачам. AD может хранить и распространять политики, а Windows — записывать выбранные события входа, изменения учётных записей и доступа к объектам при включённом аудите. Для файловых событий нужно задать аудит доступа на выбранных папках; включить всё подряд — получить шумные журналы, которые никто не читает. Следует заранее определить, кто проверяет события, сколько они хранятся, как защищены от удаления и что происходит при заполнении диска. Журнал, который не просматривают и который исчезает при первой очистке, расследованию не поможет.
Резервное копирование — отдельный обязательный контур. AD помогает управлять настройками и учётными записями, но сам по себе не создаёт пригодную копию файлового сервера и не гарантирует восстановление домена. Копии должны переживать отказ исходной системы, а восстановление надо проверять. Для защиты от шифровальщика дополнительно нужны обновления, ограничение административных прав, сегментация, защита конечных устройств и план изоляции заражённого компьютера. Отключить устройство от сети можно средствами управления и сетевой инфраструктуры, но домен сам не является антивирусом и не останавливает шифрование.
- Отдельно планировать MFA для важных входов
- Аудит включать под конкретный вопрос
- Проверять резервные копии восстановлением
- Права регулярно пересматривать
Кому домен нужен, а кому пока не нужен
Число сотрудников само по себе не задаёт порог. В исходном тексте были заявления, что AD обязателен после десяти человек и лишний для команды из трёх-пяти. Надёжного универсального порога нет. Для решения важнее количество управляемых компьютеров, общих ресурсов, приложений, удалённых рабочих мест и требований к доступу. Даже небольшая команда может выиграть от централизованных учётных записей, если у неё общие папки, несколько типов пользователей и регулярная смена сотрудников. А компания покрупнее может обойтись другой системой идентификации, если её устройства и приложения устроены иначе.
Проверьте симптомы. Одни и те же люди заведены в нескольких местах? После увольнения приходится вспоминать десяток сервисов? Разные компьютеры настроены вручную и ведут себя по-разному? Непонятно, кто утвердил доступ к папке? Эти проблемы говорят о необходимости процесса управления идентичностями и доступом. Active Directory — один из вариантов для среды с Windows, но сначала надо проверить совместимость бизнес-приложений, текущие учётные записи и требования к удалённой работе. Внедрять домен «потому что у солидных компаний он есть» — дорогой способ получить новую консоль для старых проблем.
Для команды с несколькими компьютерами и простыми сценариями может быть достаточно локальных учётных записей, менеджера паролей, своевременных обновлений и резервного копирования — если доступы при этом понятны и проверяемы. Когда появляется общий файловый ресурс, раздельные роли, много рабочих станций или процесс приёма и увольнения регулярно даёт сбои, централизованное управление начинает окупаться снижением ручной работы и рисков ошибок. Это не обещание конкретной финансовой отдачи: её считают по реальным операциям, а не по числу людей в рекламном калькуляторе.
Требования к персональным данным тоже не означают, что закон предписывает именно Active Directory. Организация должна выбирать и применять меры защиты с учётом своей информационной системы и обязательных требований. AD может быть частью такой системы контроля доступа, но сам факт его установки не подтверждает выполнение всех требований и не заменяет оценку защищённости. Если решение принимают ради проверки или контракта, надо сопоставить конкретные требования с фактически настроенными мерами и документами. Название продукта не является актом соответствия.
Как я планирую внедрение и принимаю результат
Сначала я собираю карту: пользователи, компьютеры, серверы, DNS, приложения, общие папки, удалённые подключения, локальные администраторы и действующие способы входа. Отдельно выясняю, кто владелец каждого ресурса и кто одобряет доступ. Это скучнее презентации, зато именно здесь обнаруживается, что рабочая папка проекта доступна всем или что старый компьютер до сих пор используется для важной программы. На этом этапе фиксируем требования, ограничения совместимости и критерии готовности. Без них «внедрение завершено» обычно означает лишь то, что мастер настройки перестал задавать вопросы.
Затем проектирую структуру домена и групп, подготавливаю контроллер и проверяю DNS, резервное копирование и обновления. Политики создаю по задачам и сначала применяю к пилотной группе. Проверяю вход пользователя, доступ к нужным папкам, запуск рабочих программ, обновление настроек и сценарий восстановления. Не переношу все устройства за один вечер: сначала выясняю, какие компьютеры и сервисы завязаны на локальные учётные записи, сохранённые пароли и старые настройки. Пилот выявляет несовместимости, пока они не стали проблемой целого офиса.
После пилота перевожу пользователей партиями, объясняю сотрудникам, что изменится при входе и куда обращаться при отказе доступа. Затем сверяю права на ключевых ресурсах, работу сценариев приёма и увольнения, применение политик и резервное восстановление. Клиент получает схему групп и ресурсов, перечень политик, инструкцию администратора и список оставшихся рисков. Я не называю срок «две недели» универсальным обещанием: он зависит от состояния парка, числа приложений и объёма переноса. Срок и границы проекта фиксируем после обследования.
Обслуживание после запуска — это не дежурный взгляд на зелёный значок. Нужны регулярная проверка резервных копий и свободного места, контроль обновлений и событий, сверка привилегированных учётных записей и проверка репликации, если контроллеров несколько. Изменения групп и политик документируют, чтобы после ухода администратора компания не играла в археологов по папкам с именем «новая_финальная_2». Хороший результат — не просто компьютер с надписью «домен», а понятный процесс управления доступом, который другой специалист может безопасно продолжить.
Частые вопросы
Active Directory — это просто база пользователей?
Это каталог домена с учётными записями, группами и компьютерами, а также инфраструктура аутентификации и управления. Настройки устройств можно централизовать через GPO.
Отключение пользователя мгновенно закрывает все доступы?
Оно блокирует дальнейшую доменную аутентификацию после обработки изменения, но не обязано завершать активные сеансы в подключённых сервисах и не удаляет копии файлов. Проверьте сервисы отдельно.
AD автоматически записывает, кто открывал каждый файл?
Нет. Аудит доступа настраивают для нужных категорий событий и конкретных объектов. Слишком широкое логирование создаёт большой поток записей.
Есть ли смысл внедрять AD в небольшой компании?
Решение зависит от числа устройств, общих ресурсов, приложений и проблем с управлением доступом. Универсального порога по количеству сотрудников нет.
Нужен ли второй контроллер домена?
Он нужен, если простой единственного контроллера неприемлем. При этом надо отдельно проверить DNS, репликацию, резервное копирование и восстановление.
Источники
- Microsoft Learn — обзор AD DS — Проверено назначение Active Directory Domain Services и базовые элементы домена: https://learn.microsoft.com/ru-ru/windows-server/identity/ad-ds/overview/active-directory-domain-services-overview
- Microsoft Learn — обзор групповых политик — Проверены область действия GPO, хранение и применение настроек пользователей и компьютеров: https://learn.microsoft.com/en-us/windows-server/identity/ad-ds/manage/group-policy/group-policy-overview
- Microsoft Learn — мониторинг Active Directory — Проверены возможности аудита, настройка событий и необходимость включать аудит доступа для отдельных объектов: https://learn.microsoft.com/en-us/windows-server/identity/ad-ds/plan/security-best-practices/Monitoring-Active-Directory-for-Signs-of-Compromise
- Microsoft Learn — рекомендации по паролям — Проверено, что рекомендация Microsoft не требует периодической смены паролей без причины и выступает против устаревшей обязательной ротации: https://learn.microsoft.com/en-us/entra/identity/authentication/tutorial-password-policy-overview-frequently-asked-questions
- Microsoft Learn — настройка производительности AD DS — Проверено, что производительность зависит от настройки клиентов и приложений и требует оценки нагрузки: https://learn.microsoft.com/en-us/windows-server/administration/performance-tuning/role/active-directory-server/
- 1С:ИТС — ограничение копирования на внешние носители — Факт из экспертной базы: групповыми политиками можно ограничить копирование базы 1С на внешние носители; это не предотвращает все каналы утечки: https://its.1c.ru/db/content/metod8dev/src/platform81/scalability/administration/i8105816.htm