Как за одно собрание научить сотрудников не кликать по фишинговым ссылкам
Три года назад один наш клиент потерял 340 000 рублей за один день. Бухгалтер открыла письмо «от банка», ввела логин и пароль в очень убедительную форму — и потом час пыталась дозвониться до IT-отдела. IT-отдел тогда — это был я. После того случая я провёл больше восьмидесяти антифишинговых собраний и нащупал формат, который реально работает. Даже в небольших командах. Даже там, где нет никакой собственной службы безопасности.
Почему фишинг — это не про хакеров, а про людей
Слово «взломали» — и сразу воображение рисует кино: чёрный экран, зелёные строчки кода, парень в капюшоне. Реальность куда скучнее. В девяти случаях из десяти всё начинается с того, что кто-то из сотрудников просто кликнул по ссылке. Или открыл вложение. Или ввёл пароль на поддельном сайте. Никакой магии — только социальная инженерия.
Есть у нас один клиент — небольшая юридическая фирма, восемнадцать человек. В прошлом году им пришло письмо якобы от «Росреестра»: срочно обновите сертификат КриптоПро. Ссылка вела на сайт, визуально неотличимый от настоящего. Один из юристов перешёл, скачал «обновление». Оказалось — стилер, программа для кражи паролей. Вытащили всё подчистую: почту, 1С, банк-клиент. Счёт успели заблокировать вовремя — повезло. Нервов потратили — не передать.
Антивирус не спасёт, если сотрудник сам устанавливает вредоносный файл и жмёт «Разрешить» на каждое предупреждение Windows. Файрвол бесполезен, если человек сам вбивает пароль на фишинговом сайте. Единственная реальная защита — это голова. Её нужно правильно настроить. И, кстати, это дешевле любого программного решения.
Что происходит после одного клика — разбираем по секундам
Разберём путь шаг за шагом. Сотрудник получает письмо. Отправитель — «support@sberbank-online.ru». Тема — «Ваш счёт заблокирован, требуется подтверждение». Внутри убедительный текст, логотип банка, ссылка «Войти в личный кабинет». Человек кликает. Открывается страница — один в один Сбербанк Онлайн. Он вводит логин, пароль, код из СМС. Всё. С этого момента у злоумышленников полный доступ к счёту.
Это классический фишинг. Но бывает и сложнее. Целевой фишинг, или спиэр-фишинг: атакующие заранее изучают компанию, выясняют имена сотрудников, руководителей, поставщиков — и шлют письмо якобы от директора с распоряжением срочно перевести оплату. Или от имени знакомого поставщика с «обновлёнными реквизитами». На нашей практике таких случаев несколько. Один закончился переводом 180 000 рублей на чужой счёт. Деньги не вернули.
Фишинг давно перебрался в мессенджеры. WhatsApp, Telegram. «Здравствуйте, это Игорь из бухгалтерии, у меня проблема со входом — скинь свой пароль на минуту?» Звучит нелепо. Но люди ведутся. Особенно когда злоумышленники уже взломали аккаунт «Игоря» и пишут реально с его номера. Я видел такое дважды. Один раз — в медклинике, где коллеги привыкли доверять друг другу и помогать без лишних вопросов.
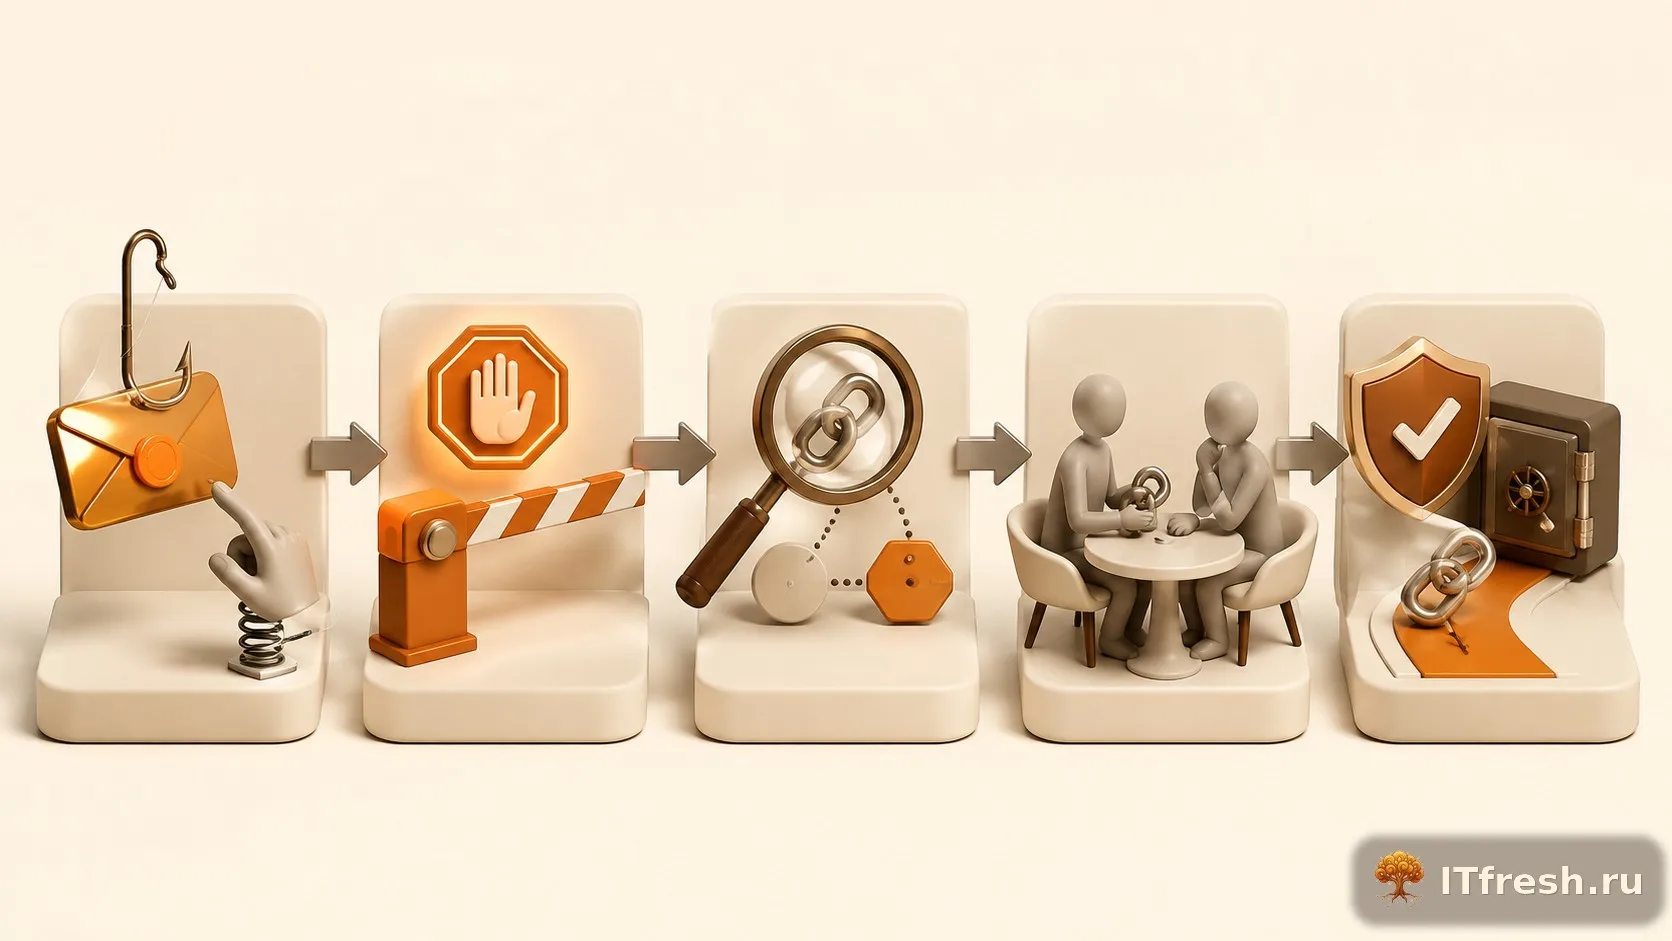
Как провести антифишинговое собрание: формат на 45 минут
Формат, который я использую, занимает ровно сорок пять минут. Никакой лекции — только разбор реальных кейсов. Зову всех: бухгалтерию, менеджеров, юристов, секретарей. И особенно — руководителей. Именно они чаще всего жмут «принять» на всё подряд, уверенные в собственной опытности. Неприятная правда, но правда.
Первые десять минут — показываю реальные примеры. Скриншоты фишинговых писем, которые получали именно наши клиенты. Не абстрактные картинки из интернета — настоящие письма, пришедшие бухгалтерам в похожих компаниях из той же отрасли. Показываю, как выглядит адрес отправителя: «sberbank@sberbank-service.online» вместо «@sberbank.ru». Объясняю простую вещь: имя отправителя, которое видно в списке входящих, можно написать абсолютно любое. Это бесплатно и занимает двадцать секунд. Настоящий адрес спрятан за ним — и большинство людей его просто никогда не смотрят.
Следующие двадцать минут — интерактив. Показываю письмо на проекторе и спрашиваю: фишинг или нет? Люди голосуют руками. Потом разбираем вместе. Работает это куда лучше любой лекции. Когда человек сам ошибся — ответил «нормальное письмо» на очевидно подозрительное — это запоминается. Без стресса, без публичного стыда. Просто живой урок. Оставшиеся пятнадцать минут — вопросы и раздача чек-листа.
Симуляция фишинговой атаки своими руками — пошаговая инструкция
Самый эффективный инструмент из всех — учебная фишинговая атака. Вы сами отправляете сотрудникам фишинговое письмо и смотрите, кто кликнул. Звучит жёстко. Но это лучший способ понять реальный уровень риска — и объяснить людям, почему это важно, не абстрактно, а на их собственном примере. Один раз увидеть свою фамилию в колонке «ввёл пароль» — и это не забывается.
Для этого есть бесплатный инструмент — GoPhish. Устанавливается на любой Linux-сервер, документация подробная. Мы обычно поднимаем его на небольшом VPS — 300–400 рублей в месяц. Создаёте шаблон письма, имитирующего что-то привычное: уведомление от 1С с просьбой обновить лицензию, письмо «от IT-отдела» со сменой пароля, счёт от знакомого поставщика с изменёнными реквизитами. Добавляете список адресов сотрудников — и запускаете. GoPhish показывает подробную статистику: кто открыл письмо, кто перешёл по ссылке, кто ввёл данные на поддельной странице. Всё в удобном интерфейсе.
Важный момент: всё это делается с ведома руководства, но без предупреждения самих сотрудников. После — проводите собрание. Начинаете с результатов: «Из двадцати двух человек семнадцать открыли письмо, одиннадцать перешли по ссылке, пятеро ввели пароль». Имена не называете. Цель не в том, чтобы пристыдить — а в том, чтобы показать масштаб. После такого вступления аудитория слушает очень внимательно. Проверено на практике.
Пять правил для сотрудника — то, что реально работает
Я раздаю распечатку на одном листе. Пять пунктов — без длинных инструкций. Первое: проверяй адрес отправителя, а не отображаемое имя. Имя в письме можно написать любое. Адрес — сложнее подделать. «Сбербанк» с адреса «info@sberbank-help.ru» — не Сбербанк. Второе: не переходи по ссылкам в письмах, если не ждал этого письма. Нужно зайти в банк? Открой браузер и набери адрес вручную. Или через закладку. Просто.
Третье: никаких вложений от незнакомых. И даже от знакомых — если пришёл неожиданный файл с расширением .exe, .bat, .scr или .js. Четвёртое: срочность и угрозы — красный флаг. «Срочно», «ваш аккаунт заблокирован», «действуйте немедленно» — стандартные приёмы давления. Нормальные организации так не пишут. У нас был клиент — небольшая торговая компания — которому пришло письмо якобы от налоговой: «немедленно погасите задолженность до конца рабочего дня, иначе блокировка». Очень убедительно. Один звонок реальному инспектору снял все вопросы. Пятое: если сомневаешься — позвони. Пришло странное письмо якобы от директора с просьбой перевести деньги? Позвони директору. Тридцать секунд. Вопрос закрыт.
Я говорю об этом на каждом инструктаже: ошибиться не стыдно. Стыдно промолчать. Кликнул по подозрительной ссылке — сразу звони в IT. Не через два часа. Не «может, само рассосётся». Сразу. На нашей практике был случай, когда один вовремя позвонивший сотрудник помог остановить атаку за двадцать минут — до того, как что-то успело зашифроваться или утечь. И были случаи, когда молчали до утра. Это принципиально разные истории с принципиально разными последствиями.
Техническая подстраховка: что настроить параллельно с обучением
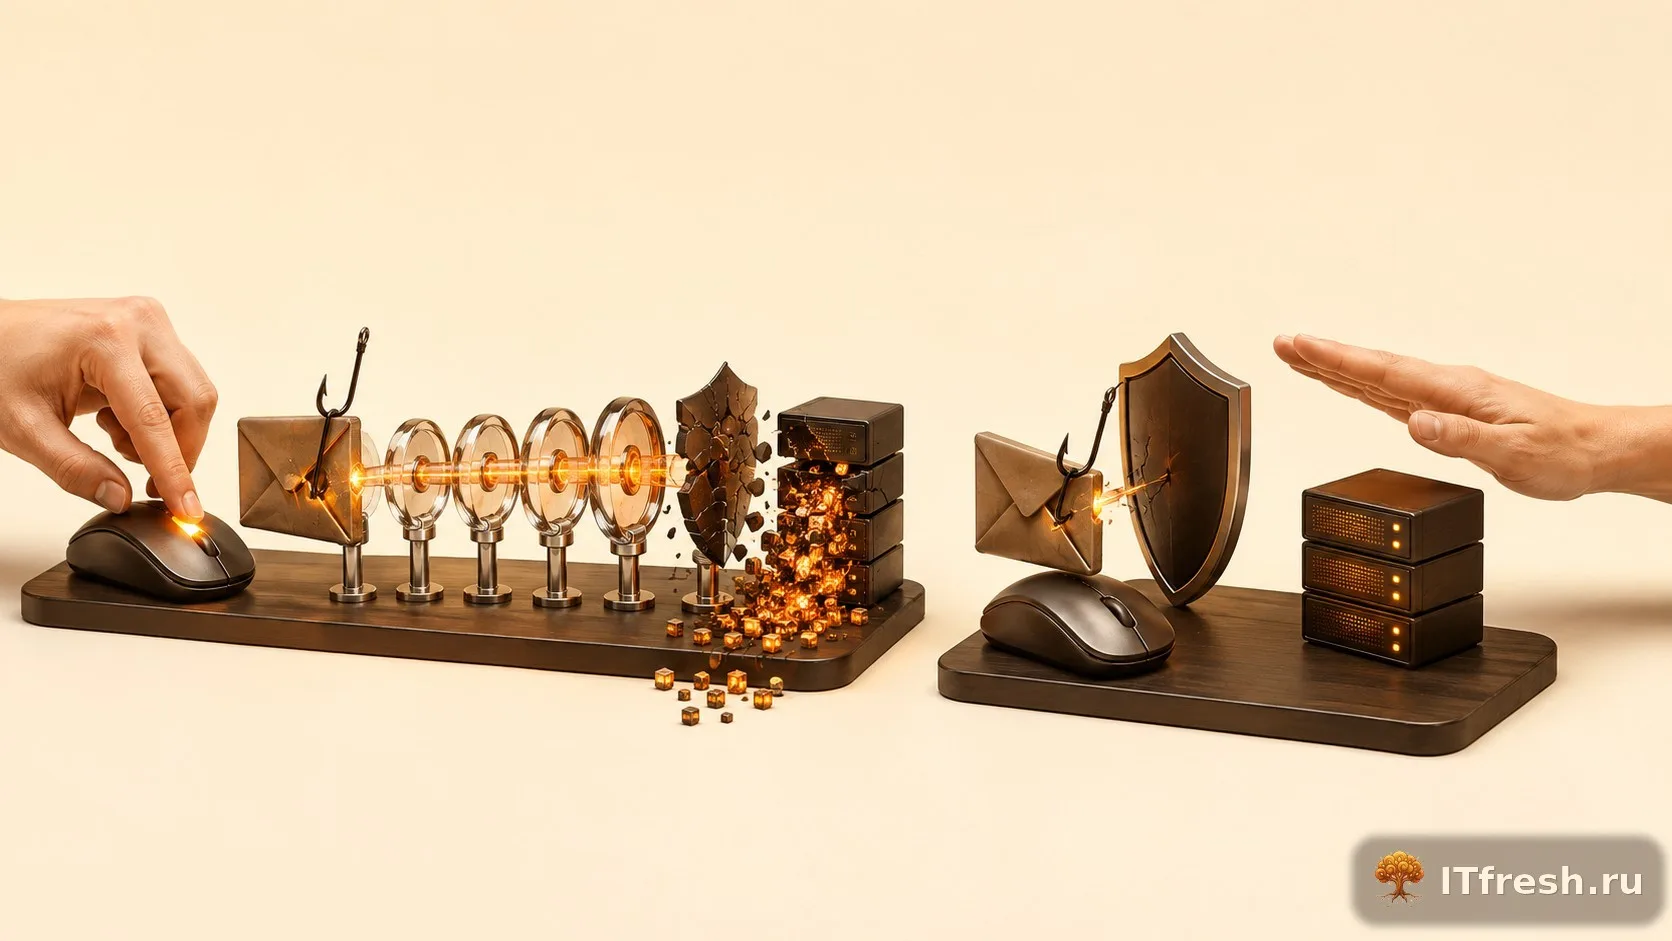
Обучение — необходимость, но не страховка сама по себе. Техника должна подстраховывать человека. Первое, что я советую настроить — DNS-фильтрацию. Cloudflare for Teams в базовом варианте бесплатен. Более функциональные корпоративные решения обойдутся от 3 000 до 8 000 рублей в год на пользователя. Сервис блокирует обращения к известным фишинговым доменам прямо на уровне DNS — ещё до того, как браузер вообще откроет страницу. Сотрудник кликнул? Ничего страшного не произойдёт.
Второй шаг — почтовый фильтр. В большинстве корпоративных почтовых систем — Яндекс 360, Microsoft 365, собственный сервер на Postfix — есть встроенные инструменты проверки SPF, DKIM и DMARC. Это технические стандарты, которые не позволяют злоумышленникам рассылать письма якобы от вашего домена. Настройка занимает час. Стоит ноль рублей. Делают единицы — и зря. По соотношению усилий и результата это один из сильнейших барьеров.
Третье — двухфакторная аутентификация везде, где она вообще возможна. Почта, 1С в облачной версии, RDP-доступ к офисным компьютерам, VPN, банк-клиент. Пароль утёк? Злоумышленнику всё равно нужен второй фактор — и это обычно останавливает атаку. Двухфакторка на Microsoft 365 настраивается бесплатно за двадцать минут. На корпоративный RDP через Windows Server чуть сложнее. Мы используем Duo Security или собственный TOTP-сервер — выбираем под размер клиента и его бюджет. И отдельно: резервные копии через Veeam. Если всё же зашифровали — есть что восстанавливать.
Как не дать людям забыть: повторение и культура безопасности
Одно собрание — это старт, не финиш. Через три месяца люди забывают половину из услышанного. Через полгода — почти всё. Я рекомендую учебную фишинг-симуляцию раз в квартал плюс короткое напоминание раз в месяц. Никаких длинных лекций. Достаточно разослать один реальный пример фишингового письма с пояснением: вот что сейчас ходит, вот на что смотреть. Пять минут на прочтение. Люди привыкают держать голову включённой, а не отключаться после первого инструктажа.
Культура безопасности держится на одном принципе: никакого наказания за ошибку. Если сотрудник боится признаться, что кликнул не туда, — он промолчит. Атака будет развиваться незамеченной несколько часов, иногда дней. Политика должна быть другой: сообщил сразу — молодец, помог предотвратить ущерб. Не сообщил — вот это уже проблема. Я внедрял такой подход постепенно у нескольких клиентов, и разница заметна: люди перестают стесняться и начинают звонить при малейшем сомнении. Это работает лучше любого антивируса.
Есть ещё один приём, который я рекомендую. Назначьте внутри команды «амбассадора безопасности». Необязательно айтишника — подойдёт любой внимательный человек, которому тема интересна. Он собирает вопросы коллег, помогает разобраться в подозрительных письмах, напоминает про правила. Мы называем таких людей «человек-детектор». Особенно хорошо работает там, где IT-специалист приходящий и не всегда доступен в нужный момент. В одной торговой компании такой сотрудник за квартал остановил три попытки фишинга — просто потому что коллеги привыкли обращаться к нему, а не разбираться в одиночку.
Частые вопросы
Что делать, если сотрудник всё-таки кликнул по фишинговой ссылке?
Немедленно сообщить в IT — это главное. Если есть подозрение на загрузку вредоносного ПО — отключить компьютер от сети (вытащить сетевой кабель или отключить Wi-Fi), но не выключать полностью: это может уничтожить следы для анализа. Если вводились учётные данные — немедленно менять пароль с другого устройства и звонить в банк. Скорость здесь критична: первые двадцать минут часто решают всё.
GoPhish — это законно? Могу ли я тестировать своих сотрудников без их предупреждения?
Да, законно — если вы тестируете своих собственных сотрудников с ведома руководства компании. Это стандартная практика в кибербезопасности, называется пентестингом социальной инженерии. Хорошей практикой будет прописать такое тестирование во внутренней политике информационной безопасности или хотя бы зафиксировать решение письменно. Главное — не тестировать чужих сотрудников и не использовать инструмент для реальных атак.
Сколько стоит нормальная защита от фишинга для небольшой компании?
Базовый уровень — почти бесплатно. Настройка SPF, DKIM и DMARC, включение двухфакторной аутентификации, базовый DNS-фильтр через Cloudflare — это несколько часов работы IT-специалиста и ноль рублей лицензий. Полноценный пакет с мониторингом, корпоративным антифишинговым шлюзом и регулярными симуляциями для компании в двадцать человек обходится в 15 000–40 000 рублей в год — в зависимости от выбранных инструментов и провайдера.
Нужно ли обучать руководителей отдельно от остальных сотрудников?
Обязательно. Руководители — самая ценная цель для атакующих: у них больше прав в системах и больше полномочий на переводы денег и подписание документов. При этом они часто считают себя достаточно опытными и невнимательно слушают общий инструктаж. Для директоров и финансовых руководителей я провожу отдельную короткую встречу с акцентом на CEO fraud — это когда злоумышленники имитируют самого директора и от его имени просят сотрудников срочно перевести деньги или раскрыть данные.
Оставьте заявку, и мы согласуем время встречи в ближайшие дни — без длинных согласований и лишних бумаг.
Бесплатная консультация →
Подпишитесь на рассылку ITfresh
Каждую неделю — практические гайды для руководителей и сисадминов: информационная безопасность, 1С, миграции, резервные копии, лайфхаки из реальных проектов.